🛡️ Executive Summary
- YAM Store e i kit CoGUI, Haozi e Iron Man hanno facilitato oltre un miliardo di email e SMS malevoli contro più di 75.000 organizzazioni in oltre 150 Paesi.
- Il modello criminale vendeva tenant Microsoft e Google, storage cloud, domini, template e infrastruttura pronta all’uso, industrializzando l’intera filiera del phishing.
- Microsoft e Health-ISAC hanno sequestrato e reindirizzato domini, disabilitato oltre 20.000 account e bloccato più di 100.000 domini usati per impersonazione e frodi.
Un miliardo di messaggi phishing non nasce da un miliardo di criminali, ma da un mercato capace di vendere l’intera infrastruttura necessaria per produrli. Microsoft e Health-ISAC hanno avviato una disruption contro YAM Store, marketplace clandestino tracciato come Storm-3119, e contro l’ecosistema dei kit CoGUI, Haozi e Iron Man System, collegati al cluster Storm-2990. Dall’inizio del 2026 queste piattaforme hanno facilitato l’invio di oltre un miliardo di email e SMS malevoli contro più di 75.000 organizzazioni in oltre 150 Paesi. Il dato più importante non è quindi la quantità delle esche, ma l’industrializzazione della catena: tenant cloud, account, licenze, storage, domini, certificati e migliaia di template possono essere acquistati come componenti di un servizio criminale.
Cosa leggere
YAM Store vendeva l’infrastruttura prima ancora del phishing
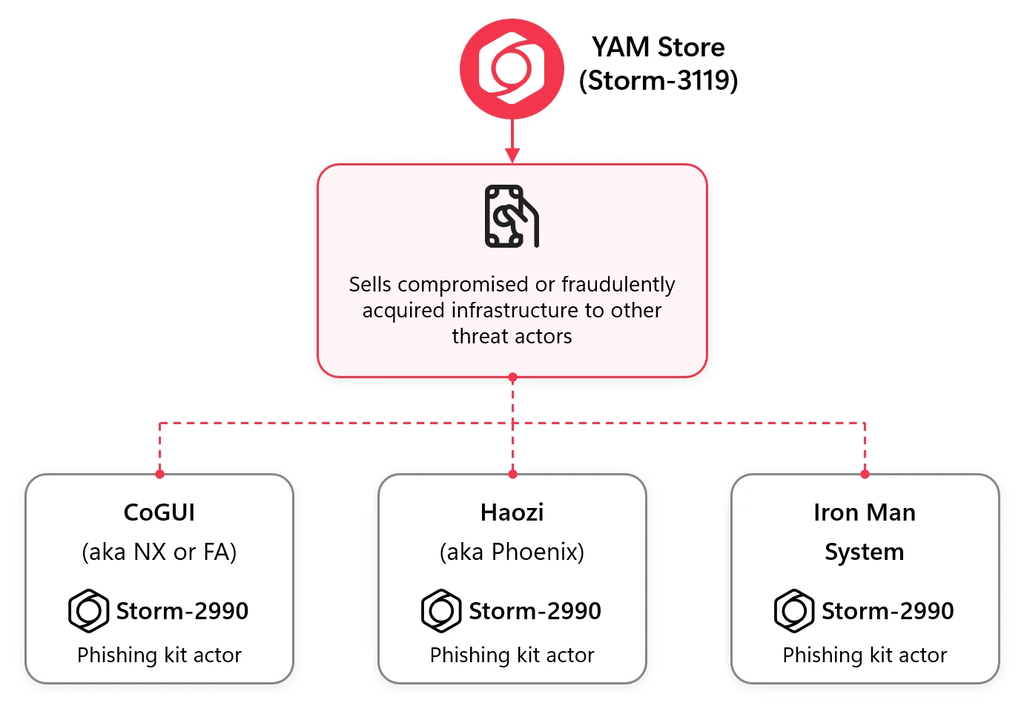
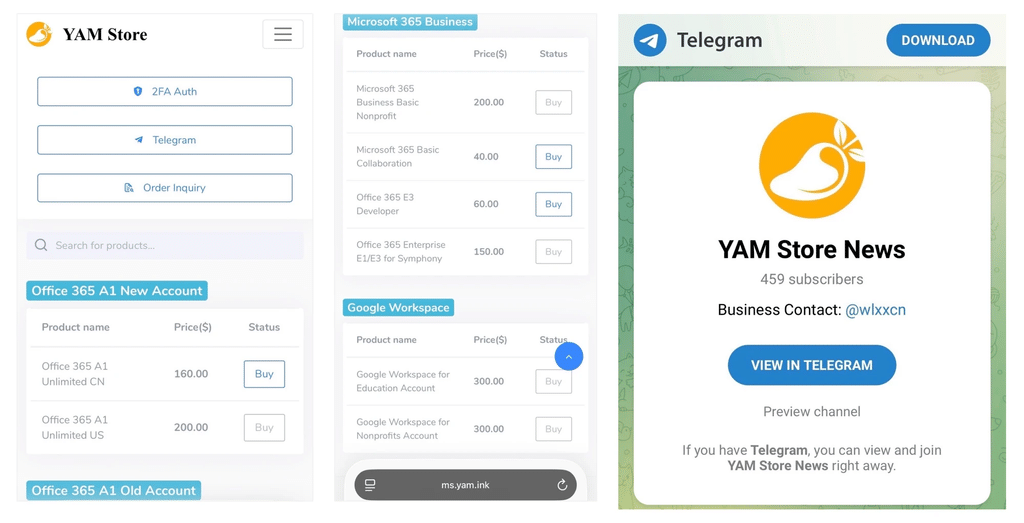
La ricostruzione originale pubblicata da Microsoft Threat Intelligence e Digital Crimes Unit descrive YAM Store come un broker di infrastruttura capace di procurarsi ambienti Microsoft e Google compromessi o ottenuti fraudolentemente e rivenderli secondo caratteristiche commerciali precise: età dell’account, tipo di sottoscrizione, dominio educativo, organizzazione non profit e disponibilità dello storage. Gli operatori individuavano anche domini scaduti appartenuti a organizzazioni reali, ricostruivano siti sufficientemente credibili e utilizzavano quelle identità per ottenere nuovi ambienti cloud. In altri casi venivano create organizzazioni completamente false, con siti e documentazione apparentemente generati anche attraverso strumenti AI. È un salto rispetto al tradizionale PhaaS: non viene più venduta soltanto la pagina che ruba la password, ma l’identità digitale necessaria per far apparire l’intera campagna come proveniente da infrastruttura legittima. Il modello si collega direttamente a Wazza, che nasconde il phishing Microsoft 365 dietro filtri anti-bot e flussi di autenticazione reali.
Leggi anche: JWR porta il phishing in tempo reale e ruba carte, OTP e identità
CoGUI, Haozi e Iron Man trasformano il phishing in un catalogo globale
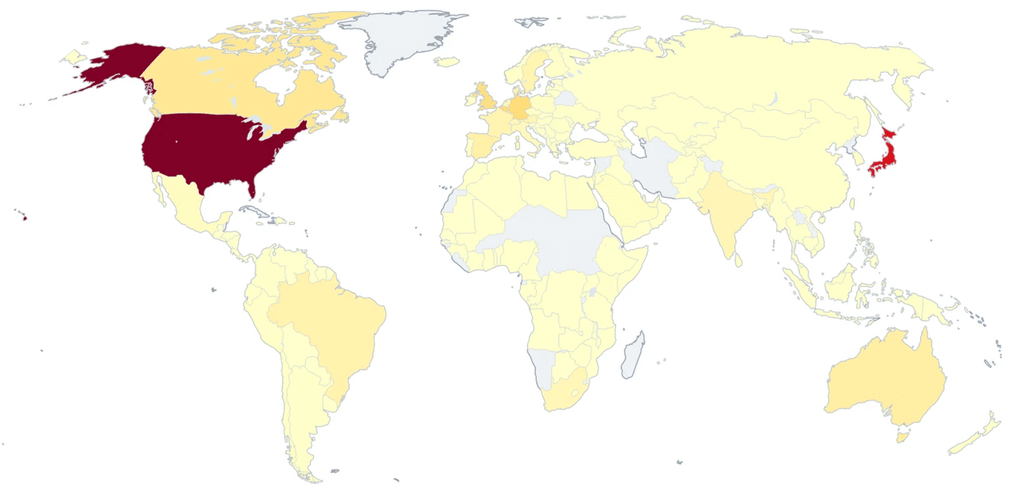
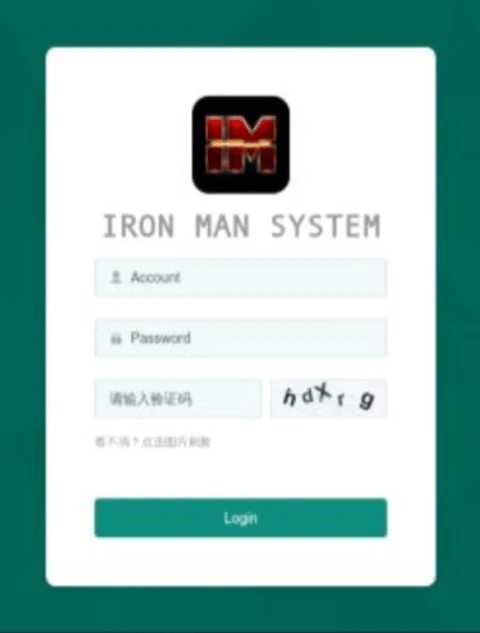
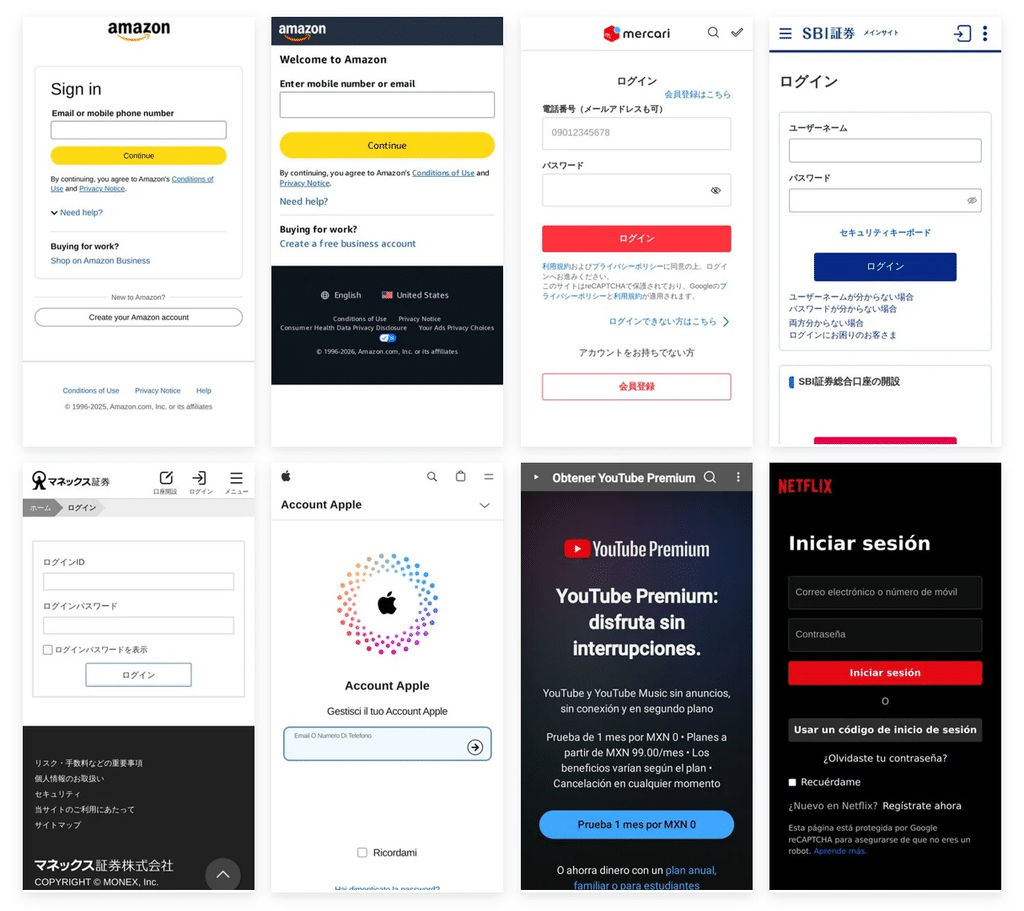
YAM Store alimentava una seconda parte dell’ecosistema: i kit CoGUI, Haozi e Iron Man System, che Microsoft attribuisce con alta confidenza a sviluppatori di lingua cinese e raggruppa sotto Storm-2990. CoGUI aveva acquisito una presenza significativa soprattutto negli Stati Uniti e in Giappone, ma durante il 2026 è stato progressivamente superato da Iron Man.
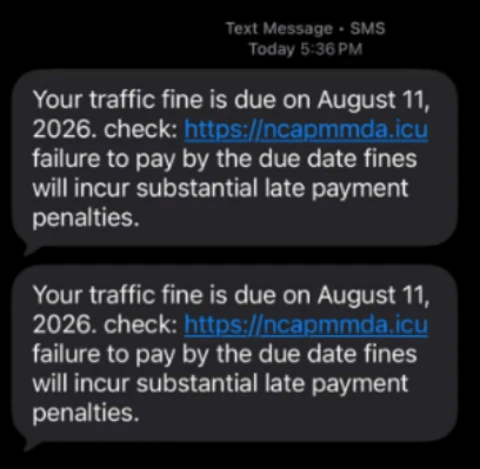
Quest’ultimo contiene oltre 2.300 template costruiti per impersonare banche, retailer, organizzazioni sanitarie, aziende di trasporto, autorità di polizia e pubbliche amministrazioni in più di cento Paesi. L’operatore non deve sviluppare una campagna da zero: sceglie il brand, configura dominio e vittime e utilizza una piattaforma già predisposta per acquisire credenziali, informazioni finanziarie e carte. Le esche comprendono pedaggi non pagati, multe, problemi nelle consegne e richieste di verifica dell’account, cioè gli stessi schemi che JWR utilizza nello smishing per spingere le vittime verso falsi pagamenti e raccolta di OTP — ma il link JWR è già usato nel Leggi anche e quindi non va duplicato nel CMS.
Microsoft 365 diventa contemporaneamente bersaglio e infrastruttura
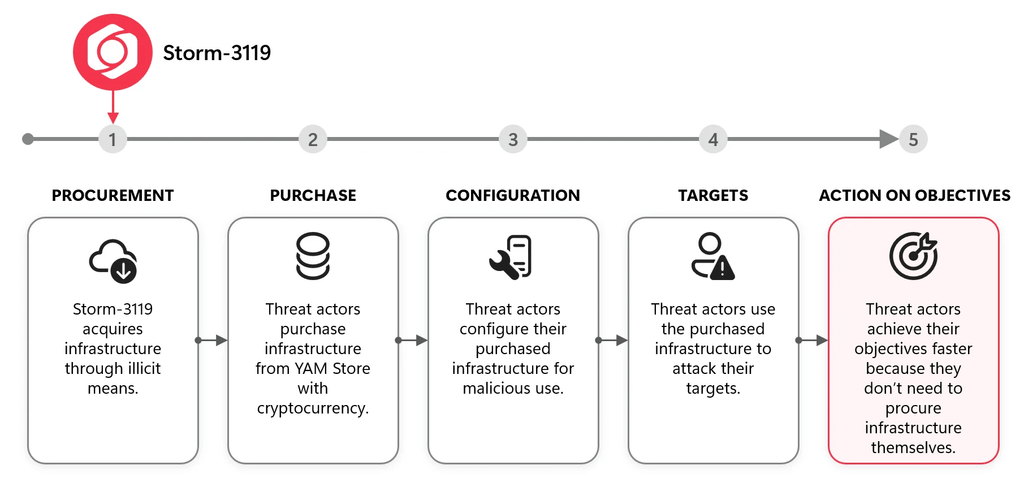
La parte più interessante riguarda l’abuso dei servizi cloud legittimi. Negli ambienti Microsoft compromessi, Storm-3119 utilizzava credenziali applicative rubate per gestire account e licenze, mentre SharePoint e OneDrive potevano diventare storage per contenuti destinati alle campagne. Il cloud smette quindi di essere soltanto il bersaglio finale e diventa una componente dell’attacco.
Microsoft afferma che oltre 750 milioni dei messaggi osservati dal gennaio 2026 erano diretti ai propri clienti, con campagne che comprendevano anche device code phishing per ottenere token di autenticazione. Il precedente di Kali365 e Greatness aveva già mostrato come il PhaaS potesse integrare token OAuth, sessioni Microsoft 365 e strumenti per preparare frodi BEC. YAM Store sposta però la scala verso il livello industriale perché rende commerciabile anche l’ambiente cloud dal quale l’attacco viene preparato e distribuito.
Il takedown colpisce account, domini e soprattutto i fornitori
La disruption nasce da un’indagine avviata da Microsoft insieme alla National Police Agency giapponese, successivamente ampliata con Japan Cybercrime Control Center, Health-ISAC, Resecurity, Cloudflare, Oracle, Proofpoint e TRM Labs. Sulla base di un ordine del tribunale federale del Southern District of Florida, Microsoft e Health-ISAC hanno sequestrato e reindirizzato domini utilizzati dall’infrastruttura di YAM Store, CoGUI e Iron Man.
Microsoft dichiara inoltre di avere disabilitato oltre 20.000 account collegati al marketplace e bloccato più di 100.000 domini utilizzati per impersonazione e frode. L’operazione non equivale tuttavia alla scomparsa del phishing-as-a-service: la stessa società chiarisce che queste piattaforme rappresentano soltanto una parte di un mercato criminale più ampio e che la rimozione dell’infrastruttura continua. Il precedente dello smantellamento di Tycoon2FA aveva già mostrato perché eliminare server e domini aumenti i costi dei criminali senza cancellare automaticamente il modello PhaaS.
Il valore dell’operazione è interrompere la catena di fornitura criminale
Concentrarsi esclusivamente sul miliardo di messaggi rischia quindi di perdere il punto. YAM Store rappresentava il fornitore all’ingrosso, mentre CoGUI, Haozi e Iron Man fornivano gli strumenti destinati agli operatori downstream. È lo stesso modello di specializzazione che caratterizza ormai ransomware, infostealer e initial access broker: soggetti differenti sviluppano infrastruttura, acquisiscono accessi, mantengono server, producono template e gestiscono pagamenti, permettendo al cliente finale di concentrarsi sulla frode.
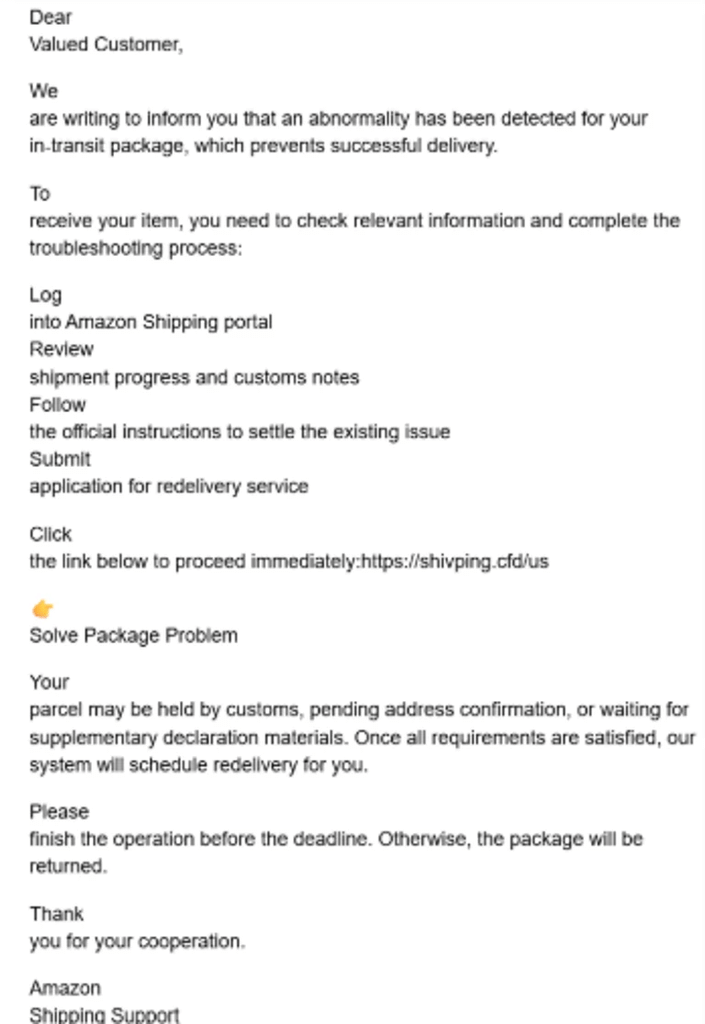
L’abbattimento della barriera tecnica è evidente anche nel mercato AiTM, dove NovaCookies vende per poche centinaia di dollari al mese una piattaforma capace di sottrarre sessioni Microsoft 365 oltre l’MFA. Colpire i fornitori non elimina gli affiliati, ma li costringe a ricostruire identità, hosting, domini e catene di fiducia che richiedono tempo e capitale.
Continua con:
Device code phishing aggira l’MFA e conquista gli account Microsoft 365
Per le aziende il phishing va cercato nell’identità e non soltanto nella posta
Microsoft non pubblica nel rapporto un conteggio separato delle organizzazioni italiane colpite, quindi non è possibile sostenere che l’Italia rappresenti uno specifico bersaglio dell’operazione. L’infrastruttura descritta è però progettata precisamente per rendere le campagne trasferibili tra Paesi, marchi e settori.
Per le aziende che utilizzano Microsoft 365 il controllo deve quindi andare oltre il filtro antispam: registrazioni anomale dei dispositivi, device code flow, applicazioni OAuth, token, modifiche ai tenant, accessi a SharePoint e OneDrive e nuovi domini associati alle identità aziendali devono essere trattati come segnali della stessa superficie di attacco. Le passkey e i metodi phishing-resistant riducono alcune classi di furto delle credenziali, ma non risolvono l’abuso di tenant già compromessi o creati fraudolentemente. La disruption di YAM Store mostra soprattutto perché il phishing moderno non possa più essere descritto come una falsa email con un link: dietro il messaggio esiste ormai una supply chain criminale capace di vendere identità cloud, infrastruttura e campagne complete come qualsiasi altro servizio digitale.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.