🛡️ Executive Summary
- Hirudo prova a disinstallare l’app bancaria autentica e sostituirla con una copia modificata che conserva package e versione ma manipola i controlli di sicurezza dall’interno.
- Il motore di hooking falsifica certificato di firma, nasconde Accessibility, rimuove la protezione dagli screenshot e altera key attestation e Play Integrity.
- ThreatFabric ha trovato otto replacement dedicati a sette banche indonesiane; il targeting delle credenziali raggiunge altri Paesi, ma non risultano al momento obiettivi italiani documentati.
Hirudo porta il banking malware Android oltre overlay, keylogging e controllo remoto: tenta di sostituire direttamente l’app della banca con una copia manomessa capace di mentire ai propri sistemi di sicurezza. ThreatFabric ha individuato otto replacement costruiti per applicazioni appartenenti a sette banche indonesiane e una più ampia lista di 42 applicazioni finanziarie monitorate dal malware. Una volta presente sul dispositivo, il trojan può sottrarre credenziali e PIN, intercettare SMS, acquisire schermo e fotocamere e consegnare agli operatori il controllo remoto del telefono. Il salto tecnico sta però altrove: firma dell’app, Accessibility, protezione dagli screenshot, key attestation e Play Integrity vengono manipolati dentro il processo della stessa applicazione bancaria, spostando il confronto tra attaccante e banca dal sistema operativo al codice che dovrebbe verificare l’integrità del client.
Cosa leggere
Hirudo arriva attraverso app funzionanti e un falso aggiornamento
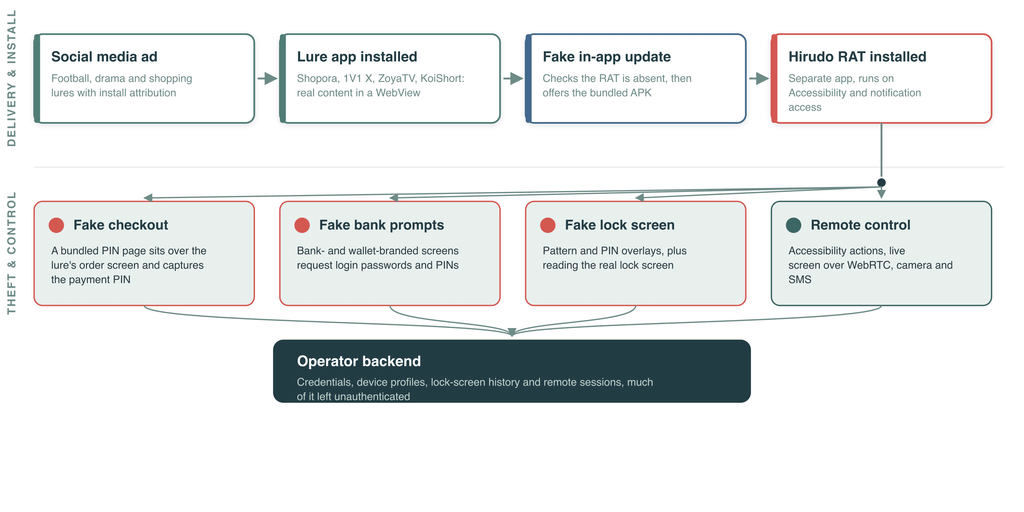
La ricerca tecnica pubblicata da ThreatFabric mostra un modello a due applicazioni. La prima è l’esca: shopping, video per adulti, calcio o piattaforme di short drama con nomi come Shopora, 1V1 X, KoiShort e ZoyaTV. Non sono semplici schermate vuote: caricano contenuti reali tramite WebView e permettono alla vittima di utilizzare apparentemente il servizio promesso. Dietro questa interfaccia il dropper raccoglie dati di attribuzione della campagna, recupera la configurazione e verifica se Hirudo sia già installato con Accessibility e accesso alle notifiche. In caso contrario mostra un falso aggiornamento interno e propone l’installazione del payload come seconda applicazione, alla quale l’utente deve comunque concedere i relativi permessi. La distribuzione sfrutta pagine che imitano Google Play, CDN Amazon CloudFront e campagne pubblicitarie collegate anche a Meta Pixel, una strategia che richiama StreamRat, diffuso attraverso Meta Ads come falsa applicazione di streaming prima di ottenere VNC e Accessibility.
Leggi anche: RedHook controlla Android attraverso Accessibility senza bisogno di root
Il malware disinstalla la banca vera e installa una copia quasi identica
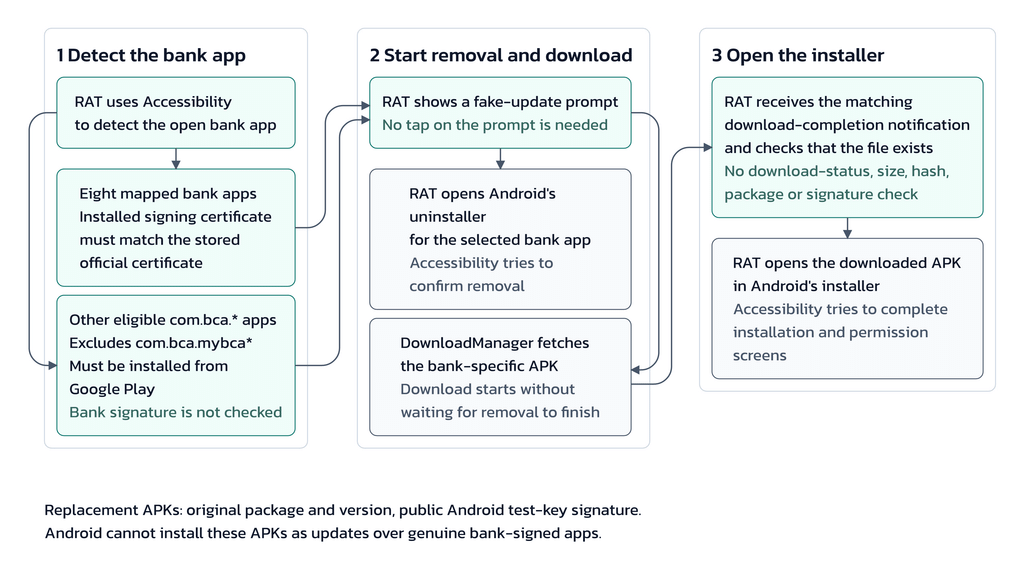
Quando Hirudo riconosce una delle applicazioni bancarie per le quali esiste un replacement dedicato, verifica il certificato dell’app originale e prepara la sostituzione. Il RAT apre direttamente l’uninstaller Android della banca legittima e, contemporaneamente, scarica la versione modificata. L’operazione non è invisibile né garantita: l’utente può interromperla durante la disinstallazione o durante la successiva installazione, perché Android non consente semplicemente di sovrascrivere l’app originale. La copia malevola conserva package name e numero di versione, ma viene firmata con una chiave Android di test pubblica invece che con il certificato della banca.
È precisamente questa differenza di firma a obbligare Hirudo a rimuovere prima il software autentico. La tecnica è quindi più fragile di un overlay, ma offre un vantaggio enorme dopo il successo: l’attaccante non deve più simulare l’interfaccia bancaria sopra quella reale, perché modifica direttamente l’app che la vittima crede di utilizzare. Il passaggio ricorda Anatsa, che aveva già trasformato applicazioni apparentemente legittime in veicoli per il furto bancario, ma Hirudo porta la manipolazione direttamente nella copia della banca.
YAHFA e Dobby fanno mentire i controlli dell’app bancaria
ThreatFabric ha ricostruito una delle applicazioni modificate scoprendo che gran parte del codice originale resta invariato. Gli operatori inseriscono una chiamata nell’Application class che carica un motore di hooking contenuto negli asset e costruito utilizzando YAHFA per i metodi Java e Dobby per le funzioni native.
Quando il RAT crea il file di trigger previsto, gli hook vengono attivati e intercettano le verifiche effettuate dall’app. Se il software chiede quale certificato lo abbia firmato, Hirudo restituisce quello originale della banca invece della chiave di test utilizzata realmente; quando vengono interrogati i servizi Accessibility abilitati, restituisce una lista vuota; quando il software imposta FLAG_SECURE per impedire screenshot e registrazioni, il malware rimuove la protezione. Il risultato è particolarmente significativo perché le difese continuano formalmente a essere eseguite, ma ricevono risposte controllate dall’attaccante. È la stessa evoluzione verso il controllo dell’intero ambiente già osservata nei banking trojan capaci di trasformare Android in un nodo remoto attraverso overlay, tunnel e proxy come TrickMo Variant C.
Play Integrity può risultare valido anche quando il client è stato modificato
Il livello più delicato riguarda key attestation e Play Integrity. Hirudo include una keybox pubblicamente trapelata per ri-firmare i certificati di attestazione e intercetta inoltre le richieste Play Integrity, inoltrandole via HTTP verso un server controllato dagli operatori prima di restituire alla banca un verdetto scelto dall’infrastruttura criminale.
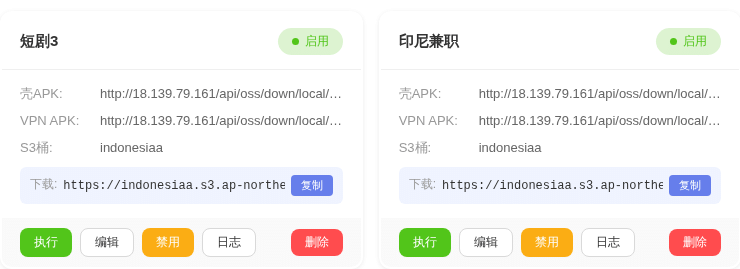
ThreatFabric sottolinea due limiti importanti: la keybox utilizzata non appartiene realmente agli attaccanti ed è già pubblica, mentre due dei certificati inclusi risultano compromessi secondo Google. Una banca che effettui correttamente controlli di revoca server-side può quindi riconoscere almeno alcune delle attestazioni contraffatte. Il problema più generale resta però intatto: un valore Play Integrity ricevuto dal client non costituisce automaticamente la prova che l’app non sia stata manipolata, se l’attaccante riesce a controllare il percorso attraverso il quale quella risposta viene prodotta o consegnata.
Hirudo vuole il dispositivo intero e non soltanto la password bancaria
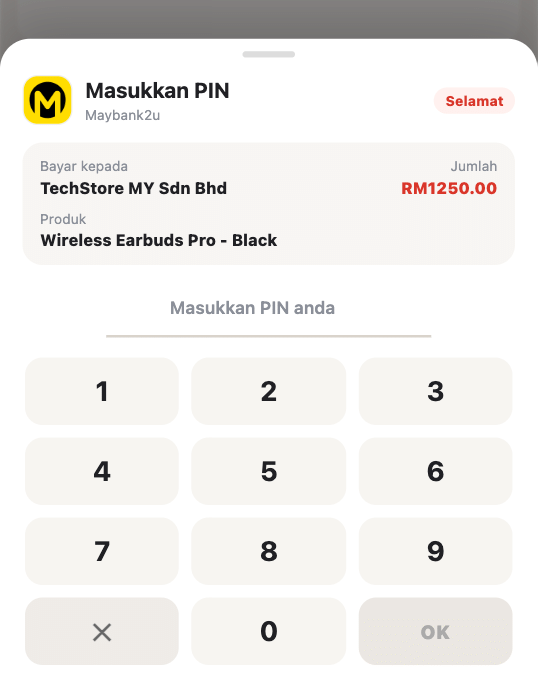
Una volta ottenuti Accessibility e gli altri permessi, Hirudo funziona anche come RAT. Può intercettare SMS, rubare password bancarie, PIN di pagamento e codici di sblocco, catturare schermo e audio, accedere alle fotocamere e fornire controllo remoto in tempo reale. Le false pagine di pagamento possono raccogliere il PIN e mostrare successivamente una conferma di transazione riuscita, mentre il backend criminale conserva profili finanziari, informazioni sul dispositivo e cronologia dei blocchi schermo.
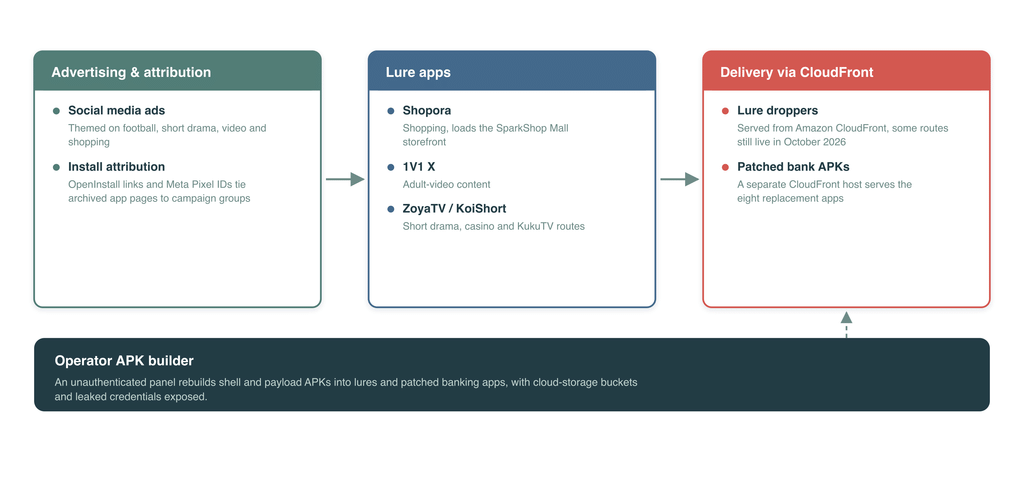
ThreatFabric ha trovato migliaia di record relativi a credenziali e dispositivi in un pannello backend esposto, ma questo dato non permette di stabilire automaticamente il numero delle vittime reali. Il modello rientra nell’evoluzione già vista con Crocodilus, passato dal targeting regionale a campagne distribuite tra Europa, Americhe e Asia: il banking malware moderno cerca il controllo del telefono sul quale avviene la transazione, non semplicemente la credenziale necessaria ad avviarla.
Continua con:
StreamRat usa Meta Ads per diffondere un banking trojan Android con VNC
Le banche devono smettere di fidarsi dei segnali prodotti soltanto dal client
ThreatFabric ha documentato replacement specifici per otto applicazioni di sette banche indonesiane, mentre nomi e configurazioni presenti nel malware indicano interesse anche verso organizzazioni finanziarie in Cina, India, Messico, Marocco e Thailandia; alcuni falsi checkout utilizzano inoltre branding malese. Questo non significa che tutte le 42 applicazioni censite dispongano già di una copia modificata né che il malware stia colpendo oggi ogni Paese presente nel codice. Non risultano al momento istituti italiani tra quelli documentati nella ricerca, ma il motore di hooking è progettato per essere riutilizzabile e quindi rende possibile adattare la tecnica ad altre app. Per le banche la risposta deve spostare verifiche di integrità, revoca e attestazione verso il server, legandole alla singola sessione e alle operazioni sensibili e integrandole con device binding e analisi comportamentale delle transazioni. Per gli utenti resta invece determinante evitare APK provenienti da siti e pubblicità esterne allo store, controllare periodicamente le applicazioni con Accessibility attivo e mantenere Play Protect abilitato. Hirudo dimostra perché la sicurezza del mobile banking non può più dare per scontato che l’app installata con il nome e l’icona corretti sia necessariamente quella pubblicata dalla banca.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.