🛡️ Executive Summary
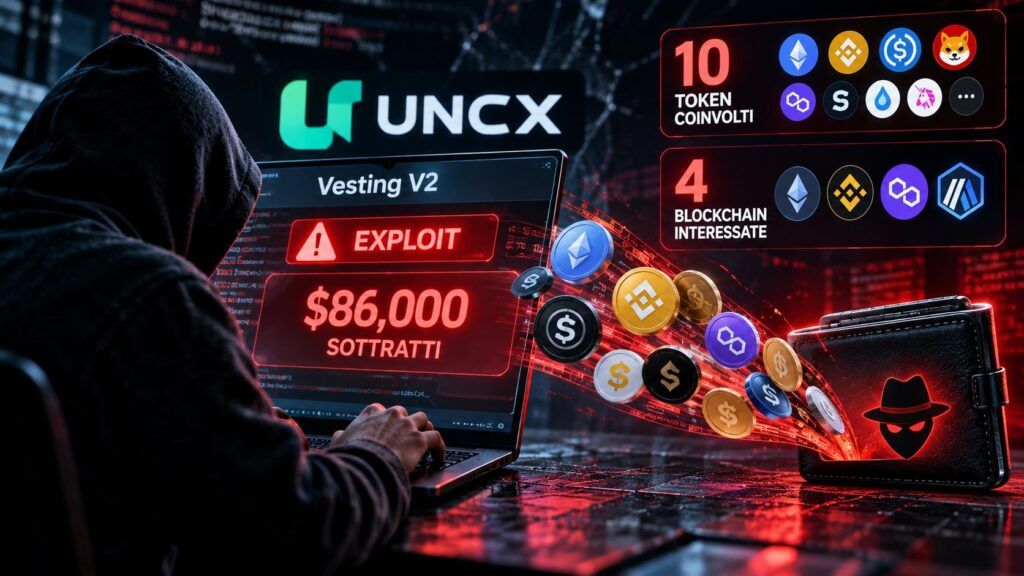
- Un errore nella contabilità delle quote del Vesting V2 di UNCX ha permesso di prelevare token appartenenti ad altre posizioni.
- La prima stima di circa 86.000 dollari non coincide con il valore realmente monetizzato dall’attaccante, inferiore a causa della scarsa liquidità di alcuni token.
- Gli aggiornamenti successivi indicano dieci token coinvolti su quattro blockchain, mentre i liquidity locker di UNCX non risultano interessati.
UNCX Network ha subito un exploit nel sistema Vesting V2 che mostra quanto un errore contabile possa trasformarsi in un problema multi-chain. Il 14 ottobre Blockaid ha segnalato circa 86.000 dollari in token sottratti da un pool di vesting condiviso su Ethereum. Nelle ore successive l’incidente è stato ricondotto a dieci token distribuiti tra Ethereum, Base, BNB Chain e Robinhood Chain, mentre i liquidity locker risultano separati e non coinvolti. Il nodo tecnico non è una chiave privata rubata: è il modo in cui il contratto contabilizzava quote rilasciate, cancellate e ancora registrate nella posizione.
Cosa leggere
Una piccola posizione residua poteva prelevare token degli altri
La ricostruzione dell’exploit UNCX, basata sugli alert di Blockaid e sull’analisi di ExVul, descrive una sequenza precisa. L’attaccante ha creato più posizioni di vesting, ne ha rilasciata una, ha aggiunto token al pool e ha poi cancellato una posizione incrementata. Il difetto stava nell’allineamento tra le share globali del pool e quelle ancora attribuite alla singola posizione: una quota già utilizzata poteva continuare a pesare nel calcolo successivo. In un contratto condiviso questo significa che il problema non resta confinato al deposito dell’attaccante, ma può intaccare asset appartenenti ad altri progetti.
Leggi anche: Bitget perde 351,6 milioni: KelpDAO e Coinbase espongono tre fragilità crypto
Gli 86.000 dollari non sono necessariamente il profitto reale
L’analisi on-chain indipendente di PublicAML aggiunge un dettaglio importante: i token drenati valevano circa 86.000 dollari ai prezzi di riferimento, ma le vendite effettivamente realizzate avrebbero prodotto circa 14,93 ETH, poco più di 36.000 dollari al momento della ricostruzione, mentre oltre 9 milioni di ZC risultavano ancora bloccati nel contratto dell’attaccante. La differenza conta perché token con liquidità ridotta possono avere una valutazione nominale molto superiore a quanto realmente monetizzabile senza far crollare il prezzo. PublicAML ha inoltre osservato che il wallet utilizzato per il gas era stato finanziato in precedenza attraverso Tornado Cash; questo descrive il percorso dei fondi, ma non identifica l’autore dell’attacco.
UNCX limita Vesting V2 e il caso si allarga a quattro reti
Gli aggiornamenti successivi sull’incidente UNCX indicano dieci token interessati tra Ethereum, Base, BNB Chain e Robinhood Chain, mentre i contratti destinati al liquidity locking non risultano colpiti. UNCX ha irrigidito i controlli sul Vesting V2 e avviato il contatto con i progetti coinvolti. La distinzione è importante: parlare genericamente di “UNCX compromessa” farebbe pensare a un cedimento dell’intera piattaforma, quando il perimetro documentato riguarda uno specifico meccanismo di vesting condiviso. Un precedente utile è quello degli exploit di Allbridge e dei pool DeFi esposti a manipolazioni, dove il problema non era la blockchain ma la logica economica costruita sopra di essa.
Continua con:
Crypto sotto attacco dalle chiavi agli utenti: 2 milioni rubati e phishing dai leak
Bitget, THORChain e Zano mostrano il paradosso delle criptovalute
Il bug contabile dimostra che il rischio è nella logica condivisa
Il caso UNCX vale più degli 86.000 dollari sottratti perché mostra come una funzione apparentemente amministrativa possa diventare una superficie di attacco sistemica. Quando più utenti condividono lo stesso pool, un errore nella contabilità delle quote può trasferire il rischio da una singola posizione a tutti gli asset presenti nello stesso contenitore. Audit, test sui percorsi release e cancel e invarianti contabili diventano quindi controlli di sicurezza tanto quanto la protezione delle chiavi. La blockchain ha eseguito transazioni formalmente valide; è stata la logica del contratto a consentire che una posizione ottenesse più diritti di quelli realmente posseduti. Nella finanza programmabile, anche un errore di bookkeeping può diventare un exploit.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.