📌 In Sintesi
- Dal 1° novembre l’India impone il Calling Name Presentation sulle reti 4G e successive: per i numeri non salvati comparirà il nome registrato presso l’operatore.
- CNAP migliora l’identificazione ma non equivale da solo ad autenticare crittograficamente l’origine della chiamata: il contrasto allo spoofing resta un problema distinto.
- L’Italia ha scelto finora l’approccio opposto, filtrando il traffico con CLI italiano contraffatto: nei primi otto mesi del 2026 AGCOM ha bloccato circa 191 milioni di chiamate.
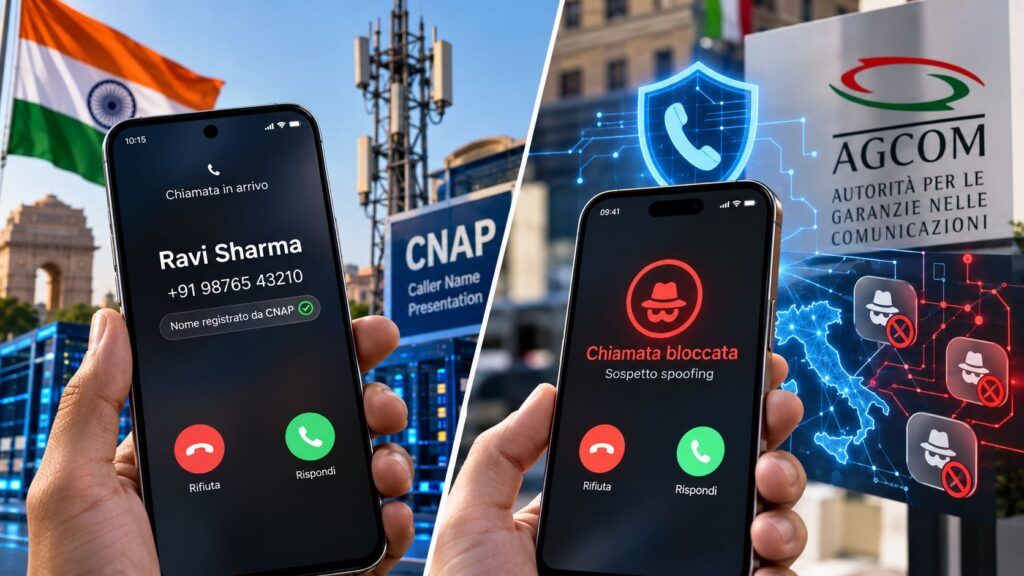
L’India prova a togliere l’anonimato alle chiamate sconosciute direttamente dentro la rete telefonica. Dal 1° novembre 2026 gli operatori dovranno attivare il Calling Name Presentation, CNAP, sulle reti 4G e di generazione successiva, mostrando insieme al numero il nome associato all’utenza nei database dell’operatore. Non è una nuova applicazione simile a Truecaller: il dato arriva dall’infrastruttura telecom. La scelta affronta lo stesso problema che in Italia ha portato AGCOM a costruire i filtri contro lo spoofing, ma da una direzione differente. L’India prova a rendere visibile l’identità dichiarata del chiamante; l’Italia ha concentrato la prima barriera sull’integrità del numero mostrato.
Cosa leggere
Dal 1° novembre il nome registrato arriva direttamente dalla rete
Il Department of Telecommunications indiano ha ordinato agli operatori di introdurre CNAP in tutti i service area sulle reti wireless terrestri 4G e successive. Per un numero domestico non presente nella rubrica del destinatario, lo smartphone dovrà visualizzare il Calling Name Identity conservato nel Subscriber Data Record dell’operatore di origine. Il percorso regolatorio era stato preparato da anni: TRAI aveva formulato le raccomandazioni nel 2024 e il DoT aveva successivamente avviato i trial e definito i problemi KYC da risolvere prima del rollout commerciale. Nelle istruzioni ufficiali del Department of Telecommunications viene già stabilita la struttura a due campi — numero e nome — sulla quale si basa il sistema che ora passa alla distribuzione generale. Il vantaggio rispetto alle applicazioni di caller identification crowdsourced è evidente: l’identità non viene costruita attraverso rubriche condivise o segnalazioni degli utenti, ma deriva dalle informazioni conservate dall’operatore al momento della registrazione dell’utenza. È una risposta strutturale a un mercato nel quale servizi criminali come Russian Coms hanno trasformato la falsificazione dell’identità telefonica in un prodotto venduto a truffatori, permettendo di presentarsi sul display come banca, operatore telefonico o autorità.
Leggi anche: Il gestore di iSpoof condannato a 13 anni per il servizio usato nelle truffe telefoniche
Rubrica personale, aziende e chiamate internazionali seguono regole diverse
Il nome registrato dall’operatore non sostituirà sempre quello conosciuto dall’utente. La rubrica del telefono mantiene la priorità: se il numero è già salvato, continuerà a comparire il nome scelto dal proprietario del dispositivo. Soltanto per una chiamata domestica non salvata entrerà in gioco il CNAP dell’operatore. Le chiamate internazionali non riconosciute verranno invece indicate come “International Call”. Restano inoltre protette le utenze autorizzate a utilizzare il Calling Line Identification Restriction, per le quali le regole indiane prevedono che il nome non venga mostrato. Per aziende e connessioni business il sistema permette un preferred name, ma non liberamente inventato: deve corrispondere a un marchio, una denominazione registrata fiscalmente o un altro nome riconosciuto da un’autorità pubblica. L’operatore è responsabile della verifica documentale e deve predisporre meccanismi per correggere identificazioni errate. Il problema non è secondario perché una denominazione apparentemente autorevole aumenta enormemente la capacità persuasiva di una telefonata, la stessa leva sfruttata nelle campagne di vishing in cui l’identità dichiarata dal chiamante diventa il primo controllo da superare.
Vedere un nome non significa avere autenticato una chiamata
Qui emerge il limite tecnico più importante. CNAP è un sistema di presentazione dell’identità, non necessariamente una prova crittografica dell’origine della chiamata. Sapere che un determinato numero è registrato a un certo nome aumenta la trasparenza, ma il problema dello spoofing riguarda proprio la possibilità di manipolare il Calling Line Identification lungo la catena telefonica. Se l’integrità del CLI non è garantita, aggiungere un nome non risolve automaticamente l’intera trust chain. Il governo indiano ne è consapevole. Nel proprio programma contro spam e CLI spoofing, il Ministry of Communications ha indicato separatamente l’implementazione di un CLI Authentication framework e di una Distributed Certification Authority, facendo riferimento alle raccomandazioni ITU Q.3057 e Q.3062. La documentazione istituzionale del governo indiano distingue infatti chiaramente l’introduzione di CNAP dall’autenticazione necessaria per contrastare spoofing e tampering. È questa distinzione a impedire di presentare il nuovo sistema come una soluzione definitiva alle frodi.
L’Italia ha iniziato dal numero falso e i dati mostrano la dimensione del fenomeno
L’approccio italiano è partito dall’altra estremità. Con la delibera 106/25/CONS e i successivi provvedimenti attuativi, AGCOM ha imposto agli operatori di bloccare le chiamate provenienti dall’estero che presentano CLI fissi o mobili italiani incompatibili con l’effettiva origine del traffico, lasciando le eccezioni necessarie per il roaming reale. Il filtro sulle numerazioni mobili è diventato operativo il 19 novembre 2025 e ha immediatamente mostrato quanto fosse industrializzato l’abuso. Nei primi undici giorni erano già state bloccate 49,3 milioni di chiamate con numerazioni mobili italiane contraffatte. Il dato aggiornato è ancora più rilevante: secondo il bilancio pubblicato da AGCOM nell’ottobre 2026, nei primi otto mesi dell’anno sono state fermate circa 191 milioni di chiamate, mentre quelle provenienti dall’estero con numero mobile italiano sono crollate da 26,8 a 1,2 milioni al giorno, una riduzione del 95%. Il filtro non identifica però nominalmente chi sta chiamando: elimina a monte una parte del traffico nel quale il numero visualizzato è tecnicamente incompatibile con la provenienza.
Continua con:
Russian Coms e il mercato dello spoofing telefonico come servizio
AGCOM porta il filtro anti-spoofing anche sulle numerazioni mobili
La difesa completa richiede nome verificato e numero autentico
India e Italia stanno quindi intervenendo su due livelli diversi della stessa catena di fiducia. CNAP tenta di rispondere alla domanda che l’utente si pone davanti a un numero sconosciuto: chi sta chiamando? Il filtro italiano risponde invece a una domanda infrastrutturale precedente: il numero mostrato può realmente provenire dalla rete dalla quale sta arrivando la chiamata? Entrambe sono necessarie, ma nessuna delle due da sola elimina il social engineering. La direzione più robusta è la convergenza: identità verificata del titolare, autenticazione dell’origine della chiamata e filtraggio degli identificativi impossibili o manipolati. Il telefono può allora smettere di trattare il caller ID come una semplice stringa visualizzata sullo schermo e iniziare a considerarlo parte di una vera catena di attestazione. Le truffe vocali non sparirebbero: un criminale può usare una SIM realmente intestata, un’identità rubata o convincere comunque la vittima. Ma diventerebbe molto più difficile presentarsi come qualcun altro limitandosi a cambiare ciò che compare sul display. È questo il salto che CNAP rende interessante anche fuori dall’India: il futuro della telefonia non è mostrare più informazioni sul chiamante, ma riuscire finalmente a dimostrare che quelle informazioni sono autentiche.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.