🛡️ Executive Summary
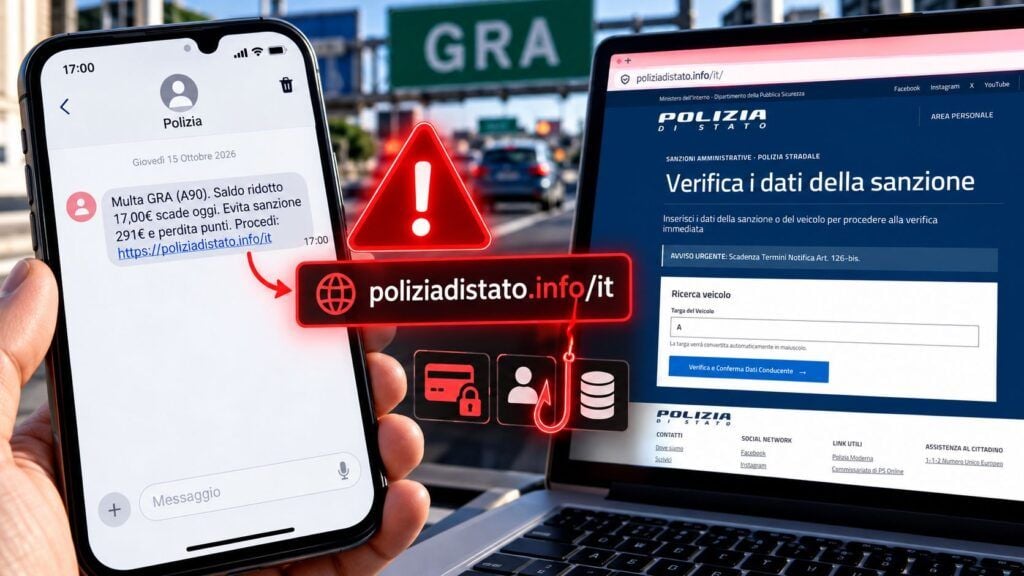
- Una campagna di smishing usa una falsa multa sul Grande Raccordo Anulare e chiede 17 euro entro la giornata minacciando una sanzione da 291 euro e la perdita di punti.
- Il link conduce a poliziadistato[.]info, dominio costruito per sembrare istituzionale ma diverso dal reale poliziadistato.it.
- CERT-AgID ha chiesto la disattivazione dei domini, distribuito gli IoC agli enti accreditati e invita chi ha inserito dati della carta a contattare immediatamente la banca.
Una multa da appena 17 euro, una scadenza fissata alla giornata stessa e la minaccia di arrivare a 291 euro con perdita di punti dalla patente: è la nuova esca utilizzata in una campagna di smishing individuata il 16 ottobre da CERT-AgID. Il messaggio sfrutta il nome della Polizia di Stato e fa riferimento a una presunta sanzione sul Grande Raccordo Anulare, spingendo il destinatario verso il dominio poliziadistato[.]info. L’indirizzo è costruito per apparire credibile a una lettura rapida da smartphone, ma non coincide con il dominio istituzionale poliziadistato.it. Non emerge una nuova tecnica sofisticata: torna invece uno dei modelli più efficaci del phishing italiano, nel quale autorità pubblica, importo plausibile e urgenza vengono combinati per impedire alla vittima di fermarsi a verificare.
Cosa leggere
La falsa multa GRA costa 17 euro soltanto fino a oggi
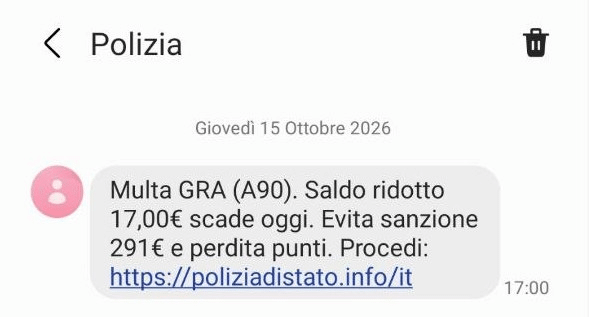
Nella segnalazione ufficiale di CERT-AgID l’SMS comunica un presunto «saldo ridotto» di 17 euro per una multa relativa al GRA e sostiene che il pagamento debba essere effettuato entro la giornata. In caso contrario vengono prospettati 291 euro di sanzione e la perdita di punti dalla patente. La struttura è studiata per spostare immediatamente l’attenzione dalla verifica alla decisione: la cifra iniziale è abbastanza bassa da rendere conveniente pagare senza discutere, mentre l’alternativa viene presentata come economicamente e amministrativamente molto più pesante. È la stessa economia della paura già emersa con le false multe via SMS ed email segnalate dalla Polizia, dove la sanzione stradale veniva trasformata nel punto di ingresso verso dati personali e strumenti di pagamento.
Leggi anche: Phishing istituzionale colpisce SPID, pagoPA e ARERA in Italia
Poliziadistato.info imita il nome corretto cambiando soltanto il dominio
L’indicatore più evidente della frode è l’indirizzo inserito nel messaggio: poliziadistato[.]info. La denominazione dell’istituzione è corretta, ma l’estensione non lo è. CERT-AgID ricorda che il sito ufficiale utilizza poliziadistato.it e che la presenza delle parole “poliziadistato” nell’URL non costituisce alcuna garanzia di autenticità. È un dettaglio particolarmente efficace sullo smartphone, dove l’utente tende a leggere la parte semanticamente riconoscibile dell’indirizzo senza controllare l’intero dominio.
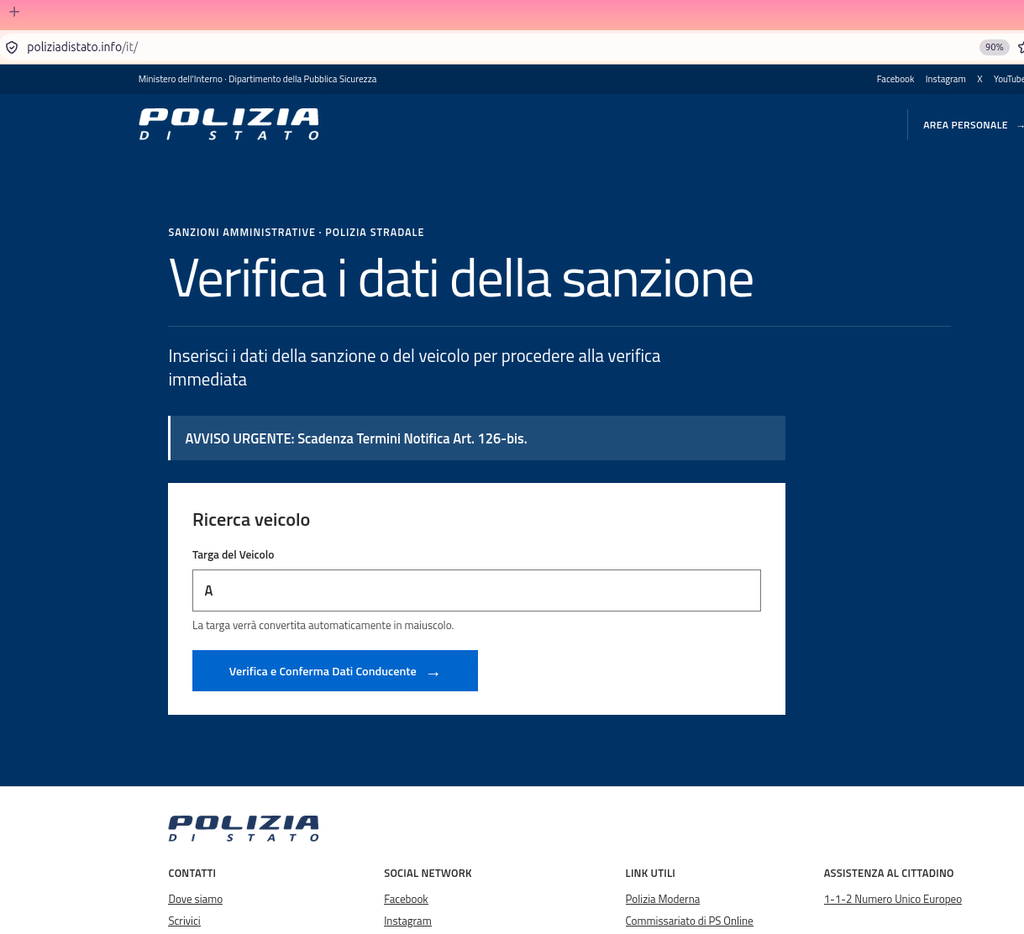
La campagna sfrutta inoltre una circostanza reale: oggi esistono effettivamente procedure digitali per consultare e pagare sanzioni stradali. Il portale online della Polizia per verbali, fotografie e pratiche sulle multe rende quindi il pretesto criminale ancora più plausibile, proprio perché il cittadino sa che una gestione digitale delle contravvenzioni esiste davvero.
Il phishing sulle multe non è nuovo, cambia il modo in cui viene confezionato
Il delta rispetto alle campagne precedenti è soprattutto nel vettore e nella semplificazione della pressione. Ad agosto CERT-AgID aveva già osservato infrastrutture che imitavano Polizia di Stato e pagoPA, chiedevano targa e codice fiscale e mostravano una falsa multa da 42 euro prima di portare l’utente verso una pagina di pagamento contraffatta. In ottobre il meccanismo parte direttamente dall’SMS, abbassa l’importo a 17 euro e concentra tutta la pressione sulla scadenza immediata. Il risultato conferma una tendenza già evidente nel report CERT-AgID di settembre sulle 762 campagne osservate in 28 giorni: multe, rimborsi e servizi della Pubblica Amministrazione sono ormai una grammatica stabile del phishing italiano, perché replicano eventi che milioni di cittadini considerano normali.
Dopo il clic il rischio si sposta su dati personali e pagamento
CERT-AgID segnala che il collegamento può indirizzare verso una pagina fraudolenta costruita per simulare un servizio istituzionale e indurre l’utente a fornire informazioni personali e dati relativi agli strumenti di pagamento. Il punto importante è non attribuire alla campagna capacità che la fonte non documenta: non viene descritto un malware installato sul telefono né un exploit capace di compromettere automaticamente il dispositivo. L’attacco dipende dalla collaborazione involontaria della vittima. È smishing puro, quindi ingegneria sociale veicolata via SMS, basata sulla capacità di far sembrare normale una richiesta che arriva attraverso il canale sbagliato. Lo stesso principio è stato osservato nello smishing INPS che usa procedure sempre più credibili per raccogliere documenti e dati personali: l’attaccante non deve violare il servizio pubblico autentico, deve riprodurne abbastanza bene il linguaggio da convincere l’utente a consegnare volontariamente le informazioni.
Continua con:
Allarme phishing SEND: false multe pagoPA e finte email della Polizia
False multe e rimborsi dominano le campagne CERT-AgID di agosto
CERT-AgID avvia il takedown e indica cosa fare dopo un errore
CERT-AgID ha già chiesto la disattivazione dei domini che ospitano le pagine di phishing, informato gli enti interessati e distribuito gli Indicatori di Compromissione attraverso il proprio feed alle organizzazioni accreditate. Per gli utenti la regola indicata dall’ente resta semplice: non utilizzare il collegamento ricevuto, non effettuare il pagamento e verificare l’eventuale sanzione raggiungendo autonomamente i canali ufficiali. Se sono già stati inseriti i dati della carta, la priorità diventa contattare immediatamente la banca attraverso i recapiti ufficiali per valutare blocco e ulteriori misure di sicurezza; se sono state comunicate credenziali o informazioni personali, occorre intervenire in funzione dei dati consegnati. I messaggi sospetti possono essere inoltrati a CERT-AgID conservando testo e collegamento originale. La campagna mostra soprattutto perché le false multe continuino a funzionare: non serve costruire una frode tecnicamente complessa quando 17 euro e la paura di perderne 291 riescono a comprimere in pochi secondi il tempo che una persona dedica a controllare un dominio.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.