📌 In Sintesi
- Microsoft ha sviluppato un prototipo di seamless updates che permette a Edge di passare alla nuova versione mantenendo aperte schede e attività, senza richiedere il tradizionale riavvio.
- La tecnologia non è ancora in produzione e non fa parte di Chromium; è già disponibile invece Restart to update on idle, che riavvia Edge automaticamente quando il dispositivo non viene utilizzato.
- Per le aziende arrivano Security Update Alerts capaci di segnalare CVE, zero-day e dispositivi gestiti che non hanno ancora applicato una versione corretta.
Microsoft vuole eliminare uno dei paradossi più banali della sicurezza dei browser: una vulnerabilità può essere già corretta dal produttore e continuare a essere sfruttabile semplicemente perché l’utente non ha ancora riavviato il programma. Edge sta sperimentando un nuovo sistema di seamless updates capace di trasferire browser, processi di supporto e schede aperte verso una versione aggiornata senza interrompere il lavoro dell’utente. Il progetto interviene direttamente sul cosiddetto patch gap, la finestra temporale compresa tra la pubblicazione della correzione e la sua effettiva installazione sull’endpoint. Una finestra che diventa particolarmente importante quando Chrome ed Edge devono reagire a zero-day sfruttati attivamente.
Cosa leggere
Edge prova a cambiare versione mentre le schede restano aperte
Nel progetto presentato dal team Microsoft Edge il browser applica in background la nuova versione e trasferisce progressivamente i propri processi mantenendo aperto il contenuto sul quale l’utente sta lavorando. Microsoft mostra l’esempio di un modulo lungo non ancora completato: oggi l’utente che vede comparire la richiesta di aggiornamento può rinviare il riavvio per paura di perdere il lavoro; nel modello sperimentale la nuova versione potrebbe entrare in funzione in pochi minuti senza chiedere di chiudere e riaprire Edge. La complessità nasce dall’architettura multiprocesso dei browser moderni, dove renderer, GPU, network service, estensioni e processi privilegiati devono passare in sicurezza da binari differenti preservando contemporaneamente lo stato della sessione.
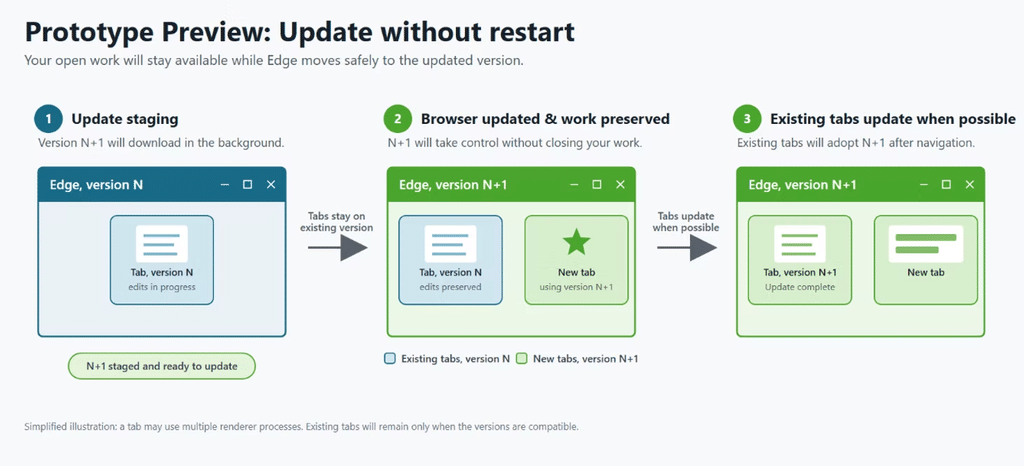
Il passaggio si inserisce in una strategia di accelerazione già evidente quando Microsoft ha portato Edge e WebView2 verso cicli di release ogni due settimane. Pubblicare più rapidamente le correzioni, però, perde parte del valore se l’ultima versione resta installata ma non attiva sui dispositivi.
Leggi anche: Pwn2Own Berlin 2026: Windows 11 ed Edge violati
Il seamless update non esiste ancora nei normali Edge
Microsoft è esplicita su un limite fondamentale: il sistema mostrato è un prototipo ancora nelle prime fasi di sviluppo. Non fa parte del codice Edge distribuito agli utenti e non è stato integrato in Chromium. La società lo pubblica anticipatamente anche per aprire una discussione con il resto dell’industria su come aggiornare i browser senza imporre un restart. Non esiste quindi una versione di Edge che oggi possa essere aggiornata normalmente con questa modalità e non è stata indicata una data per la distribuzione.
Questa cautela è importante proprio perché la superficie Chromium continua a essere estremamente esposta. KREMLIN ha mostrato quanto un endpoint compromesso possa arrivare a manipolare direttamente Chrome ed Edge, mentre il ciclo degli zero-day impone ai vendor di ridurre il tempo tra disponibilità della patch e protezione reale. Un aggiornamento live potrebbe ridurre quest’ultimo intervallo, ma introduce a sua volta un problema ingegneristico delicato: migrare in sicurezza un’applicazione che mantiene sessioni autenticate, processi sandboxed ed estensioni attive.
Restart to update on idle è invece disponibile già oggi
La soluzione operativa attuale si chiama Restart to update on idle, funzione precedentemente indicata come Instant Updates. Edge rileva che il dispositivo non è utilizzato, riavvia il browser per applicare l’aggiornamento e successivamente ripristina le schede aperte. Non è quindi un aggiornamento realmente seamless: il processo viene ancora chiuso e rilanciato, ma il riavvio viene spostato in un momento nel quale dovrebbe produrre meno attrito. Secondo Microsoft questo può ridurre da giorni a ore il tempo necessario per portare alcuni utenti sull’ultima release. La misura completa il passaggio verso un browser considerato sempre più come componente critico dell’endpoint. Anche la transizione delle estensioni Edge verso Manifest V3 risponde alla stessa esigenza di ridurre superfici persistenti e privilegi eccessivi: aggiornamento, estensioni e gestione enterprise non sono più funzioni separate, ma parti della stessa catena di sicurezza.
Le aziende potranno vedere quanti PC sono rimasti vulnerabili
Per Edge for Business Microsoft rende disponibili anche i Security Update Alerts nel servizio di gestione del browser. Gli amministratori possono stabilire una severità minima e ricevere notifiche quando una nuova release contiene correzioni che superano quella soglia oppure risolve uno zero-day. Il dashboard mostra CVE interessate, severità, versioni disponibili e numero di dispositivi Windows gestiti che potrebbero necessitare dell’aggiornamento. È una differenza significativa rispetto alla semplice distribuzione automatica della patch: l’organizzazione ottiene visibilità sul patch gap residuo. Il problema non è sapere che Microsoft ha pubblicato una correzione, ma individuare quante workstation continuino a eseguire il codice precedente. L’importanza di questo controllo cresce con la capacità degli attaccanti di trasformare velocemente disclosure e patch in informazioni utili per costruire exploit, dinamica già evidente nell’aumento della velocità con cui vulnerabilità pubbliche vengono convertite in attacchi.
Continua con:
Chrome ed Edge diventano bersagli per estensioni capaci di rubare wallet e sessioni
Chrome 151 corregge una falla Critical e accelera i nuovi canali
L’aggiornamento del browser diventa parte della risposta agli attacchi
L’interesse del prototipo Microsoft non sta quindi nell’eliminare un fastidio dell’interfaccia, ma nel trasformare l’update da evento discreto a processo quasi continuo. Con browser che incorporano autenticazione, sessioni SaaS, password, AI, WebAssembly, WebGPU ed estensioni privilegiate, ogni ora trascorsa su una build vulnerabile può avere un peso crescente. Microsoft deve ancora dimostrare che la migrazione tra versioni possa essere realizzata senza introdurre instabilità o nuovi problemi di sicurezza, e per ora il riavvio continua a essere il meccanismo reale. La direzione è però chiara: accorciare il ciclo di release non basta più; bisogna accorciare anche il tempo nel quale la patch esiste sui server del produttore ma non protegge ancora il browser dell’utente.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.