📌 In Sintesi
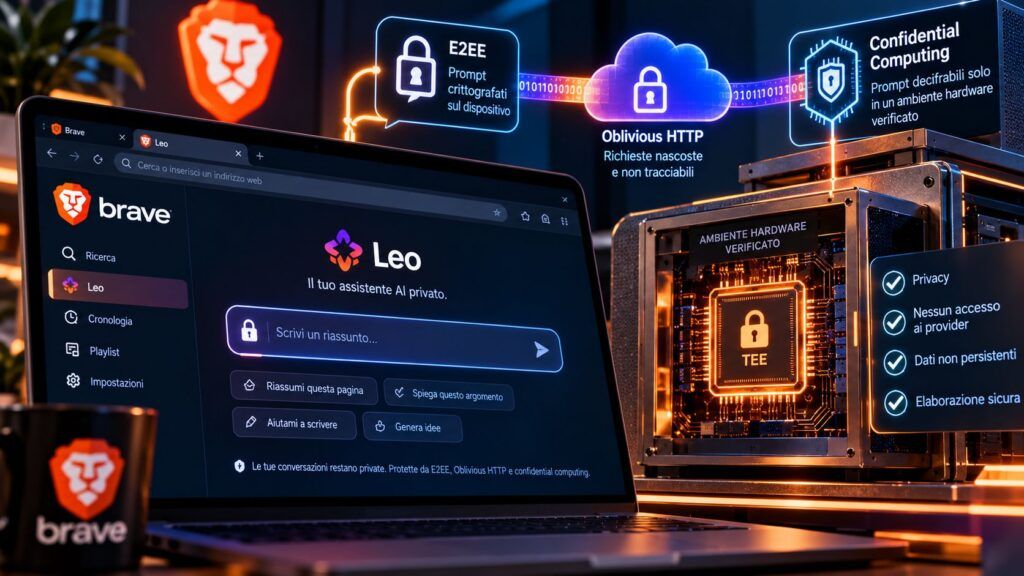
- Brave ha distribuito una nuova modalità di Leo nella quale i prompt vengono cifrati nel browser e possono essere decifrati soltanto dentro un Trusted Execution Environment verificato crittograficamente.
- Oblivious HTTP separa il contenuto della richiesta dall’indirizzo IP: Brave inoltra il traffico cifrato mentre il provider NEAR AI esegue GLM 5.3 Flash dentro un enclave hardware Nvidia.
- Brave pubblica il codice della pipeline e rende l’attestation un prerequisito della cifratura, trasformando la privacy da promessa contrattuale a proprietà almeno in parte verificabile tecnicamente.
Brave prova a risolvere uno dei problemi più difficili dell’AI integrata nei browser: offrire un modello cloud capace di elaborare i contenuti dell’utente senza costringerlo a fidarsi ciecamente né del browser né del provider che esegue l’inferenza. La nuova architettura di Leo combina cifratura end-to-end, Oblivious HTTP e confidential computing verificabile. Il prompt viene cifrato direttamente nel browser e la chiave necessaria a leggerlo viene consegnata soltanto dopo che il client ha verificato crittograficamente che il modello e il software attesi stiano realmente girando all’interno di un Trusted Execution Environment. L’obiettivo è netto: nemmeno Brave, pur gestendo parte dell’infrastruttura, dovrebbe poter leggere la conversazione.
Cosa leggere
Il browser cifra il prompt prima che lasci il dispositivo
Nel documento tecnico pubblicato da Brave ogni richiesta diretta a Leo viene cifrata sul dispositivo prima della trasmissione. La differenza rispetto al normale HTTPS è sostanziale. TLS protegge il traffico durante il trasporto, ma il servizio remoto termina la connessione e può normalmente leggere il contenuto. Nel nuovo schema il messaggio rimane cifrato anche attraverso l’infrastruttura di relay e può essere aperto soltanto dal TEE che ha superato la verifica richiesta dal browser. Brave aveva già esteso il proprio modello privacy alle credenziali quando Brave 1.94 ha adottato OPAQUE per impedire che la password dell’account venga inviata al server. Leo applica ora un principio simile a un problema più difficile: proteggere non una password, ma l’intero contenuto inviato a un modello remoto.
Leggi anche: Brave porta Containers, ricerca AI e nuovi servizi privacy dentro il browser
L’attestation decide se il modello merita la chiave
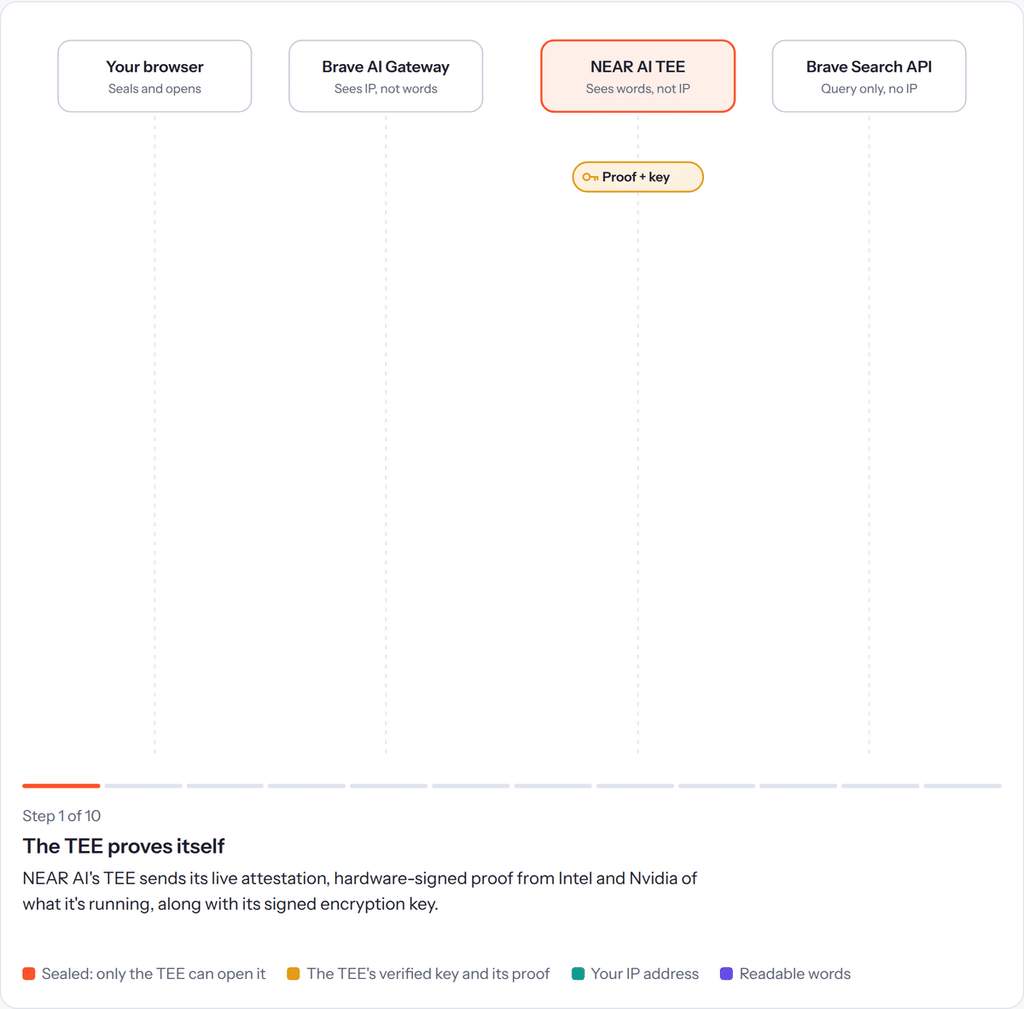
Il componente centrale è la remote attestation. Prima che il browser cifri la richiesta verso l’ambiente di inferenza, il TEE deve fornire una prova firmata dall’hardware. Brave verifica che l’enclave corrisponda alla configurazione prevista e che al suo interno siano presenti il codice e il modello dichiarati. Soltanto dopo questo controllo viene stabilita la cifratura necessaria alla sessione. Brave presenta quindi la privacy non soltanto come una policy aziendale ma come una proprietà verificabile attraverso la crittografia. Il modello utilizzato in questa prima implementazione è GLM 5.3 Flash, open-weight, eseguito da NEAR AI dentro un enclave protetto da hardware Nvidia. L’operatore dell’infrastruttura dovrebbe vedere una workload in esecuzione senza poter accedere direttamente ai prompt e alle risposte in chiaro.
Il modello è particolarmente interessante perché gli assistenti browser stanno ottenendo privilegi sempre maggiori. La ricerca su BragJack ha già mostrato come estensioni e canali privilegiati possano interferire con gli assistenti AI integrati nei browser. La cifratura protegge il percorso verso il provider, ma non elimina quindi la necessità di proteggere l’ambiente locale e le capacità operative concesse all’agente.
OHTTP separa chi sei da ciò che stai chiedendo
Il secondo livello utilizza Oblivious HTTP, protocollo progettato per separare il soggetto che inoltra una richiesta dal servizio che ne conosce il contenuto. Nel caso Leo, il browser invia il prompt cifrato attraverso l’AI Gateway open source di Brave. Il gateway conosce la connessione dell’utente ma non dovrebbe poter leggere la richiesta; NEAR AI riceve invece il messaggio destinato al TEE senza ottenere direttamente l’indirizzo IP originario. Questa separazione tenta di impedire che un singolo operatore possa associare identità di rete e contenuto della conversazione. È un approccio coerente con la strategia che ha portato Brave a ridurre fingerprinting e identificatori hardware, come nella protezione contro la raccolta di informazioni GPU attraverso WebGL e WebGPU. Con l’AI il dato da proteggere diventa però ancora più sensibile: un prompt può contenere documenti, codice, informazioni personali, cronologia di lavoro e materiale copiato direttamente dalle pagine visitate.
Confidential computing non significa che ogni rischio sia scomparso
La nuova architettura restringe significativamente il numero di soggetti che possono vedere il prompt, ma non rende Leo matematicamente immune da qualsiasi compromissione. La sicurezza dipende dalla correttezza dell’attestation, dal TEE, dalla supply chain hardware, dal codice pubblicato, dall’implementazione crittografica e dal browser stesso. Una vulnerabilità nell’enclave, nel client o nel processo di verifica potrebbe cambiare il modello di minaccia.
La distinzione è importante perché gli AI browser affrontano anche problemi completamente differenti. L’indirect prompt injection, per esempio, nasce quando il modello interpreta istruzioni malevole presenti nella pagina visitata e può verificarsi anche se il canale verso il provider è perfettamente cifrato. Brave stessa ha riconosciuto il problema nello sviluppo della navigazione agentica. E2EE protegge la riservatezza della conversazione; non stabilisce automaticamente che ciò che il modello legge sia sicuro o che l’azione scelta sia corretta. È la stessa evoluzione già osservata quando il browser è diventato un endpoint privilegiato capace di conservare sessioni, token e accessi cloud: la privacy del backend è soltanto uno dei livelli della sicurezza complessiva.
Brave pubblica il codice per rendere la promessa controllabile
Brave sottolinea di aver reso pubblico il codice utilizzato nelle diverse fasi della pipeline e di avere trasformato la verifica del TEE in un prerequisito operativo anziché in un controllo opzionale. La scelta consente a ricercatori indipendenti di verificare almeno una parte delle affermazioni tecniche e rappresenta la differenza principale rispetto a un servizio che promette semplicemente di non conservare o leggere i prompt. L’architettura arriva mentre tutti i principali browser stanno cercando una posizione nel mercato dell’AI. Chrome, Edge, Firefox e Brave stanno progressivamente incorporando modelli e API, trasformando il browser in una piattaforma dove funzionalità AI, sicurezza e privacy competono sullo stesso livello. Per Brave, che ha costruito la propria identità commerciale sulla riservatezza, affidare le conversazioni AI a una normale pipeline cloud avrebbe creato una contraddizione difficilmente sostenibile.
Continua con:
Brave 1.94 protegge email e password con alias e OPAQUE
Gli agenti AI dei browser diventano una nuova superficie privilegiata
La prossima competizione tra assistenti AI sarà anche sulla possibilità di non fidarsi del provider
La novità più interessante di Leo non è quindi l’ennesimo modello disponibile dentro un browser. È il tentativo di ridurre la quantità di fiducia che l’utente deve concedere a chi gestisce l’infrastruttura. Il paradigma dominante dell’AI cloud chiede normalmente di consegnare il prompt al provider e affidarsi alle sue policy su logging, retention e training. Brave prova invece a costruire una catena nella quale il provider dispone delle GPU ma non necessariamente del contenuto che quelle GPU elaborano. Resta da verificare quanto questo modello possa scalare, quali costi introduca e quanto sia resistente a vulnerabilità reali nei TEE. Ma la direzione è significativa: se gli assistenti AI devono diventare parte permanente del browser, la competizione non riguarderà soltanto chi risponde meglio. Riguarderà anche chi può dimostrare tecnicamente di sapere meno possibile dell’utente che sta facendo la domanda.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.