🛡️ Executive Summary
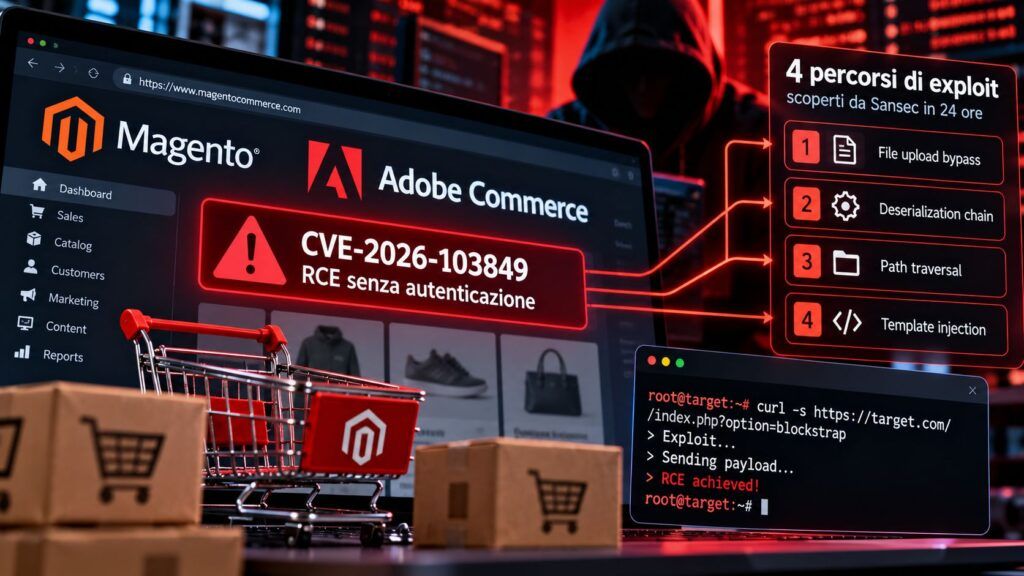
- CVE-2026-103849, battezzata BlockStrap, è una template injection CVSS 10.0 che permette esecuzione arbitraria di codice senza autenticazione su Magento e Adobe Commerce.
- Adobe dichiara di non conoscere exploitation in-the-wild, ma Sansec ha ricostruito quattro possibili percorsi verso RCE in meno di 24 ore.
- La correzione di ottobre non sostituisce l’hotfix StyleSmuggler di settembre: gli amministratori devono mantenere entrambe le patch.
Magento e Adobe Commerce affrontano una seconda vulnerabilità CVSS 10.0 nel sistema di template a poche settimane da StyleSmuggler. La nuova falla, CVE-2026-103849, è stata battezzata BlockStrap da Sansec e permette a un attaccante non autenticato di arrivare all’esecuzione arbitraria di codice PHP sul server. Adobe l’ha corretta nel bollettino APSB26-153 del 13 ottobre e dichiara di non avere evidenze di sfruttamento reale. Sansec, però, ha ricostruito quattro differenti percorsi potenziali verso code execution in meno di ventiquattro ore, motivo per cui considera troppo permissivo il rating operativo Priority 2 assegnato da Adobe.
Cosa leggere
BlockStrap riapre il template engine appena corretto per StyleSmuggler
Nel bollettino APSB26-153 Adobe classifica CVE-2026-103849 come Improper Neutralization of Special Elements Used in a Template Engine, CWE-1336. Il punteggio è CVSS 10.0, l’exploitation non richiede autenticazione né interazione dell’utente e l’impatto indicato è arbitrary code execution. Il problema assume particolare peso perché arriva immediatamente dopo StyleSmuggler, la zero-day Magento sfruttata realmente per installare backdoor sui negozi online. Anche BlockStrap interviene nella pipeline che elabora i template, ma non rappresenta semplicemente un nuovo nome per la stessa vulnerabilità. Sansec descrive un second-pass directive injection: alcune informazioni controllate dall’attaccante possono essere incorporate in template figli, firmate nel passaggio intermedio e successivamente reinterpretate dal rendering del template principale.
Leggi anche: Adobe corregge StyleSmuggler: CVE-2026-75650 vale 10.0 ed è già sfruttata
Il fix precedente firma le direttive ma non chiude ogni secondo passaggio
L’analisi tecnica di Sansec spiega perché BlockStrap riesce a costruire una nuova catena nonostante il precedente intervento. L’hotfix StyleSmuggler aveva introdotto un meccanismo per firmare determinate direttive considerate affidabili. Il problema è che contenuto controllabile dall’esterno può ancora attraversare un template secondario, essere successivamente ricontestualizzato e arrivare al rendering principale in una forma nuovamente interpretabile. Adobe cambia quindi approccio: invece di effettuare una rescansione generica del contenuto renderizzato, la patch di ottobre utilizza placeholder registrati, riducendo la possibilità che una direttiva introdotta indirettamente venga promossa a istruzione eseguibile. La distinzione tra i due bug è operativamente fondamentale. Installare BlockStrap non significa avere corretto StyleSmuggler e viceversa. Adobe specifica che l’hotfix CVE-2026-75650 di settembre deve rimanere installato insieme agli aggiornamenti di ottobre.
Sansec trova quattro strade verso RCE in meno di un giorno
Adobe assegna APSB26-153 Priority 2, categoria che normalmente permette un ciclo di aggiornamento meno aggressivo rispetto alle vulnerabilità con sfruttamento noto. Sansec contesta questa valutazione perché il team ha individuato quattro possibili percorsi di attacco in meno di ventiquattro ore dalla disponibilità del fix. Questo non significa che esista già un exploit pubblico affidabile o che i negozi siano sotto attacco. Adobe e Sansec concordano sul fatto che al momento della pubblicazione non siano stati osservati attacchi BlockStrap su store reali. Ma l’esperienza di StyleSmuggler pesa sul giudizio: a settembre la precedente vulnerabilità è passata molto rapidamente dalla disclosure alla compromissione attiva e gli attaccanti hanno cambiato backdoor e tecniche di persistenza mentre la campagna era ancora in corso. Il rischio concreto non deriva quindi dall’esistenza di una campagna già documentata, ma dalla combinazione tra RCE pre-auth, server ecommerce esposti pubblicamente e disponibilità della patch da analizzare per ricostruire il bug.
Le versioni di settembre restano vulnerabili
Sono interessate le release di settembre di Adobe Commerce fino alla serie 2.4.9, Magento Open Source fino alla 2.4.9 e Adobe Commerce B2B fino alla 1.5.3, secondo le rispettive linee supportate indicate nel bollettino. Adobe distribuisce le release 2026-oct e una Isolated patch pensata per permettere ai merchant di correggere il problema senza affrontare immediatamente un aggiornamento completo delle dipendenze. Le istruzioni Adobe su Experience League chiariscono inoltre un punto particolarmente insidioso: per questo ciclo le patch isolate non vengono distribuite come normali Composer package. Una semplice installazione base può quindi non contenere automaticamente la mitigazione attesa se l’amministratore non applica il pacchetto di sicurezza previsto. Per i sistemi già aggiornati contro StyleSmuggler ciò significa avere due controlli distinti da effettuare, non una patch cumulativa che risolve automaticamente entrambi i problemi.
Il precedente StyleSmuggler rende pericoloso aspettare gli attacchi
A settembre Adobe aveva inizialmente corretto StyleSmuggler con un hotfix separato; pochi giorni dopo CISA aveva inserito CVE-2026-75650 nel catalogo KEV, confermando che l’exploitation non era più soltanto una valutazione tecnica. BlockStrap parte da una situazione differente: la patch precede gli attacchi conosciuti. È esattamente la finestra nella quale il vulnerability management può ancora essere preventivo. Aspettare che CVE-2026-103849 compaia nel KEV significherebbe aspettare che qualcuno abbia già dimostrato di utilizzarla contro sistemi reali.
Continua con:
StyleSmuggler evolve con chronyd, NTP camuffato e una seconda web shell
CISA KEV: come prioritizzare le vulnerabilità già sfruttate
BlockStrap è il secondo avvertimento sullo stesso componente critico
La successione StyleSmuggler-BlockStrap mostra quanto possa essere fragile un componente come il template engine di un ecommerce quando dati esterni, rendering dinamico e possibilità di interpretare direttive convergono nello stesso percorso. Il primo bug è già stato sfruttato; il secondo non lo è ancora, ma raggiunge lo stesso impatto massimo. Per i merchant la priorità è quindi verificare realmente lo stato delle patch, non limitarsi alla versione nominale di Magento. La correzione di ottobre deve convivere con quella di settembre, e i sistemi che hanno attraversato la finestra StyleSmuggler richiedono comunque triage per eventuali backdoor già installate. BlockStrap non dimostra che una nuova campagna sia iniziata: dimostra che gli attaccanti hanno appena ricevuto un altro bersaglio CVSS 10.0 da studiare.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.