🛡️ Executive Summary
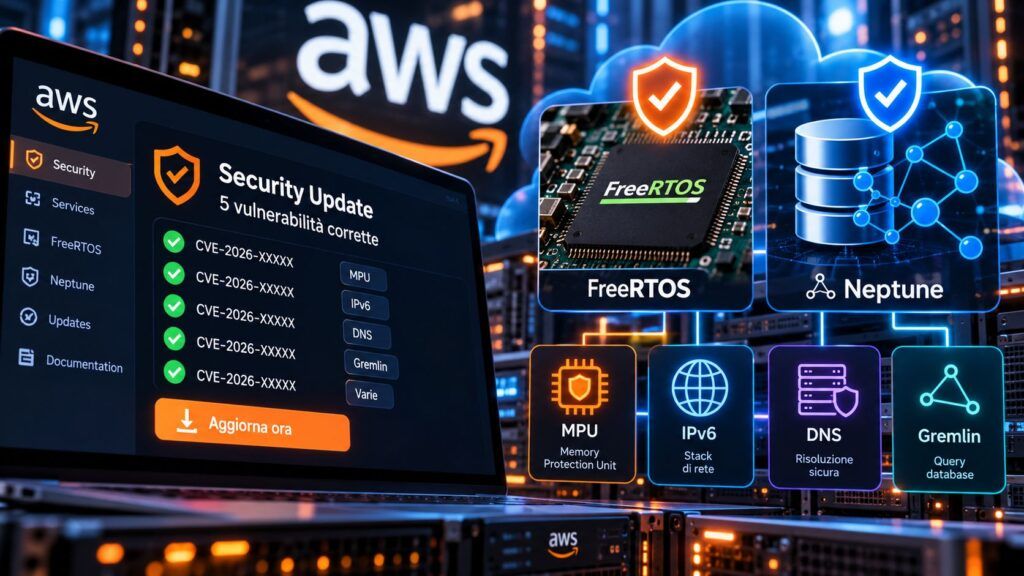
- AWS corregge quattro nuove vulnerabilità tra FreeRTOS-Kernel e FreeRTOS-Plus-TCP, con impatti che spaziano dall’accesso alla memoria privilegiata al dirottamento di traffico IPv6 e DNS.
- FreeRTOS-Plus-TCP 4.4.2 corregge entrambe le falle di rete, ma per CVE-2026-102552 l’aggiornamento da solo non basta: deve essere attivata esplicitamente la verifica dell’IP sorgente delle risposte DNS.
- Amazon Neptune corregge CVE-2026-110812, una deserializzazione non sicura nel percorso Gremlin accessibile a principal già autenticati con permessi data-plane.
AWS pubblica tre nuovi bollettini di sicurezza che interessano FreeRTOS-Kernel, FreeRTOS-Plus-TCP e Amazon Neptune, aggiungendo cinque vulnerabilità a componenti molto diversi dell’ecosistema Amazon. Due problemi colpiscono l’isolamento della memoria nel port FreeRTOS per Arm Cortex-R82, altri due riguardano la gestione di IPv6 Router Advertisement e delle risposte DNS nello stack TCP/IP, mentre Neptune deve correggere un percorso Gremlin che può elaborare in modo insicuro input controllati da un utente già autenticato. Non si tratta quindi di una singola catena di attacco, ma di vulnerabilità indipendenti che condividono un elemento operativo: la patch deve essere associata alla configurazione realmente utilizzata, perché in alcuni casi il componente vulnerabile è opzionale e in uno scenario l’aggiornamento software non abilita automaticamente la protezione necessaria.
Cosa leggere
FreeRTOS-Plus-TCP corregge IPv6 e DNS, ma una patch da sola non basta
Il bollettino AWS 2026-139 riguarda CVE-2026-102551 e CVE-2026-102552, entrambe presenti in FreeRTOS-Plus-TCP fino alla versione 4.4.1 e corrette nella 4.4.2. La prima vulnerabilità interessa il gestore degli IPv6 Router Advertisement: lo stack non verifica completamente che il messaggio ricevuto provenga da una sorgente legittimamente presente sul link prima di modificare gateway, prefisso e configurazione dell’indirizzo. In determinate condizioni un soggetto remoto può quindi influenzare la configurazione IPv6 dell’endpoint e creare le condizioni per intercettarne il traffico. L’esposizione è particolarmente significativa perché ipconfigUSE_IPv6 e ipconfigUSE_RA risultano abilitati nella configurazione predefinita; chi non può aggiornare immediatamente può disabilitare Router Advertisement o IPv6, mentre RA Guard e SEND riducono soltanto parte della superficie di attacco. CVE-2026-102552 riguarda invece il resolver DNS, che sulle versioni vulnerabili non controlla adeguatamente se la risposta provenga dal server realmente interrogato: un aggressore può tentare di inserire un indirizzo scelto nella cache DNS e dirottare le connessioni successive. Il dettaglio decisivo è che nella 4.4.2 la verifica dell’IP sorgente è disponibile ma resta disabilitata di default: la remediation richiede quindi sia l’upgrade sia l’attivazione di ipconfigDNS_CHECK_REPLY_SOURCE_IP in FreeRTOSIPConfig.h.
Leggi anche: CISA e AWS: allarme per Zimbra, sandbox Node.js e servizi cloud
FreeRTOS-Kernel 11.3.2 chiude due falle nel port Arm Cortex-R82
Il bollettino AWS 2026-138 interviene invece su CVE-2026-109587 e CVE-2026-109588, limitate al port FreeRTOS-Kernel per Arm Cortex-R82, Armv8-R AArch64, quando viene utilizzata la Memory Protection Unit con configENABLE_MPU=1. CVE-2026-109587 nasce da un controllo errato delle regioni di memoria quando un task non privilegiato passa un buffer a una system call MPU: in alcune condizioni il task può leggere o scrivere memoria privilegiata del kernel al di fuori delle regioni che gli sono state assegnate. CVE-2026-109588 colpisce invece la validazione della lunghezza dei buffer nelle system call per gli stream buffer e può produrre una lettura o scrittura oltre la finestra già autorizzata. Sono interessate le versioni 11.3.0 e 11.3.1, mentre la correzione arriva con FreeRTOS-Kernel 11.3.2. Per i sistemi che non utilizzano MPU sul port Cortex-R82 AWS non identifica esposizione a queste due vulnerabilità. Il delta rispetto al precedente già pubblicato da Matrice Digitale è netto: la 11.3.1 aveva corretto quattro problemi relativi a software timer, TrustZone, stack e queue set, ma ora proprio le versioni 11.3.0 e 11.3.1 risultano coinvolte da due nuove debolezze specifiche del port R82.
Amazon Neptune corregge la deserializzazione non sicura nelle query Gremlin
Il terzo intervento riguarda CVE-2026-110812, descritta nel bollettino AWS 2026-136. La vulnerabilità deriva da un problema Apache TinkerPop collegato alle funzionalità Gremlin utilizzate da Amazon Neptune. Il requisito di partenza limita l’esposizione: l’attaccante deve già disporre di un principal autenticato con permessi Neptune sul data plane, quindi con capacità di eseguire query. In queste condizioni una richiesta costruita appositamente può indurre il motore a elaborare input non attendibili in modo insicuro e provocare attività non previste nell’ambiente del query engine. AWS indica come interessate le versioni Neptune a partire dalla 1.2.0.0 e distribuisce la correzione nelle versioni 1.4.7.1, 1.4.8.1 e 1.5.0.0. I cluster configurati per gli aggiornamenti automatici delle minor version riceveranno la nuova release nella successiva finestra di manutenzione, mentre chi mantiene manualmente le versioni deve intervenire direttamente. Fino all’upgrade AWS raccomanda di limitare le autorizzazioni neptune-db esclusivamente ai principal realmente affidabili. L’episodio arriva dopo che Matrice Digitale aveva già documentato una precedente vulnerabilità del connettore Athena Federated Query per Neptune, dove un utente autorizzato poteva raggiungere proprietà della funzione Lambda sottostante: la superficie continua quindi a concentrarsi sui confini tra query autorizzate e componenti che le elaborano con privilegi superiori.
Continua con:
AWS e Cisco correggono vulnerabilità in AgentCore, Strands, jsii e ISE
SharePoint e SAP sotto attacco, Cisco prepara patch e AWS corregge OpenSearch e SDK
Nei sistemi embedded la versione del codice non racconta tutta l’esposizione
I tre bollettini mostrano perché l’inventario delle vulnerabilità nei sistemi embedded e nei servizi cloud non può fermarsi al semplice numero di versione. FreeRTOS-Kernel è vulnerabile soltanto in una configurazione precisa del port Cortex-R82 con MPU attiva, mentre FreeRTOS-Plus-TCP espone percorsi differenti a seconda dell’utilizzo di IPv6, Router Advertisement e resolver DNS. Nel caso DNS la situazione è ancora più significativa: portarsi alla versione 4.4.2 senza abilitare ipconfigDNS_CHECK_REPLY_SOURCE_IP lascia disattivato il controllo introdotto per impedire l’accettazione di risposte provenienti da una sorgente differente. Neptune presenta il problema opposto: il servizio è gestito da AWS, ma chi controlla manualmente le versioni del motore deve comunque assicurarsi che il cluster raggiunga una delle release corrette e deve verificare soprattutto quali identità dispongano dei permessi data-plane necessari allo sfruttamento. Per gli amministratori il lavoro corretto è quindi mappare versione, port hardware, feature abilitate, fork interni, firmware già distribuiti e privilegi IAM, evitando di considerare una libreria aggiornata come automaticamente sicura. È lo stesso problema già emerso nei precedenti bollettini AWS: componenti open source, SDK e runtime devono essere cercati anche nelle dipendenze e negli artefatti già incorporati nei prodotti, non soltanto nel catalogo dei servizi cloud utilizzati.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.