🛡️ Executive Summary
- Un’app pubblicata da “Agment Assets sallu” ha imitato nome, icona, screenshot e descrizione di WhatsApp Messenger superando 500.000 download indicati dal Play Store.
- Alcuni utenti hanno visto il clone in posizione sponsorizzata sopra l’app ufficiale, ma non esistono prove pubbliche che il software abbia sottratto dati o distribuito malware.
- Il caso arriva dopo gli abusi di Google Play Early Access già documentati e mostra che la fiducia nello store non può sostituire la verifica dello sviluppatore.
Una copia di WhatsApp è riuscita a entrare nel Google Play Store, imitare quasi perfettamente la pagina dell’app ufficiale e superare la soglia dei 500.000 download mostrata dallo store. Il clone risultava pubblicato dallo sviluppatore “Agment Assets sallu”, utilizzava il nome WhatsApp Messenger, riprendeva icona, screenshot e testo descrittivo dell’app autentica e, secondo segnalazioni raccolte il 16 ottobre, per alcuni utenti compariva persino tra i risultati sponsorizzati prima della versione pubblicata da WhatsApp LLC. Non esistono però prove pubbliche che l’app abbia rubato credenziali, intercettato conversazioni o installato malware. Il fallimento verificabile riguarda la catena di fiducia del marketplace, che ha consentito a un prodotto capace di impersonare uno dei servizi di messaggistica più riconoscibili al mondo di accumulare centinaia di migliaia di installazioni.
Cosa leggere
Il falso WhatsApp copia la pagina ufficiale e supera mezzo milione di download
Il caso è emerso da una segnalazione su Reddit ed è stato verificato nel reporting originale di Android Authority. La scheda fraudolenta era associata allo sviluppatore Agment Assets sallu e utilizzava un package Android differente da quello dell’app autentica, ma nome, icona, immagini e descrizione riproducevano WhatsApp. La pagina riportava oltre 500.000 download, contro gli oltre 10 miliardi dell’app reale pubblicata da WhatsApp LLC.
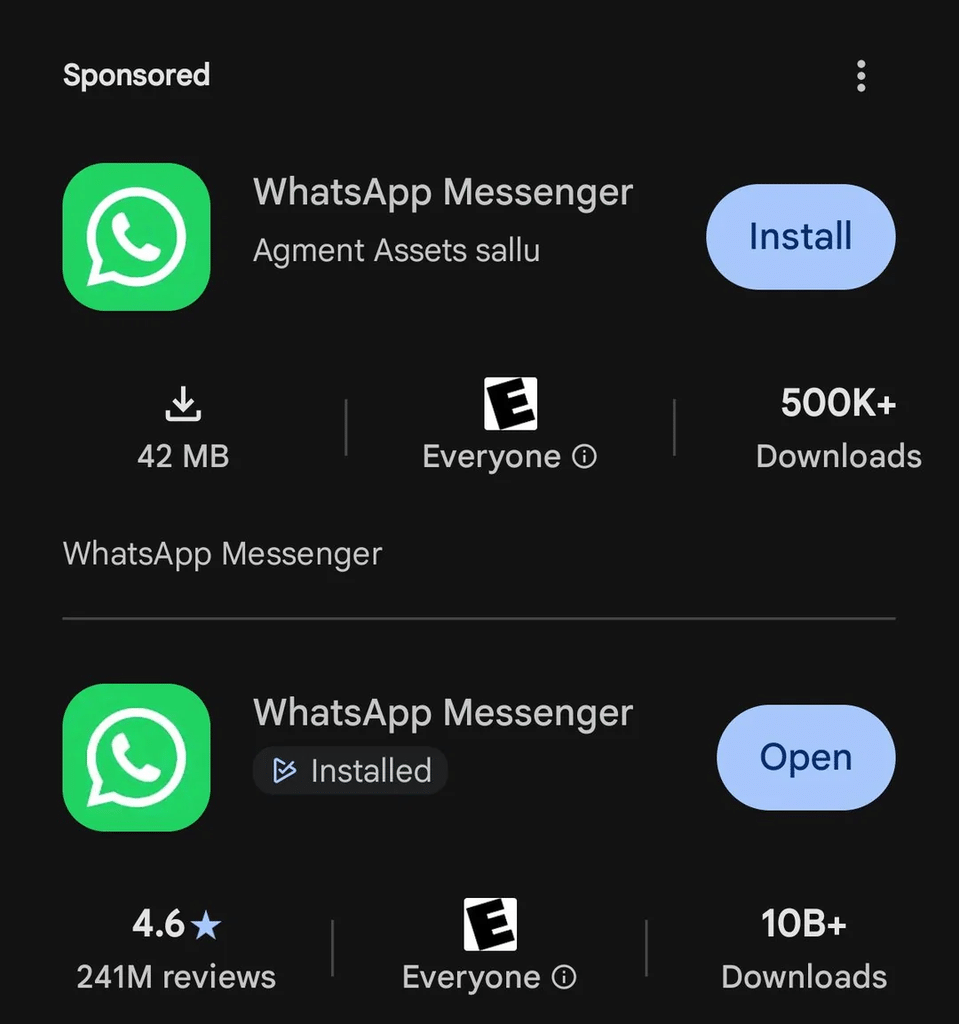
Alcuni utenti hanno inoltre documentato il clone dentro uno slot sponsorizzato. Android Authority non è riuscita a riprodurre sistematicamente quel ranking, quindi non è corretto sostenere che la copia apparisse sempre prima dell’originale. Resta però il fatto che un’applicazione di impersonation abbia potuto utilizzare la visibilità commerciale del Play Store mentre era già abbastanza diffusa da mostrare un contatore superiore al mezzo milione. La dinamica richiama il precedente su Google Play Early Access abusato da migliaia di app ingannevoli, dove l’assenza di recensioni pubbliche riduceva uno dei segnali reputazionali più immediati.
Leggi anche: Android usa Gemini contro truffe, call forwarding e chiamate bancarie
Early Access può togliere il segnale che serve per smascherare il clone
Android Authority osserva che il falso WhatsApp sembrava sfruttare Early Access, modalità nella quale le recensioni pubbliche possono non essere disponibili. Non esiste però una conferma di Google che colleghi formalmente questa specifica applicazione all’abuso del programma. Il precedente resta importante perché Matrice Digitale aveva già documentato come operatori fraudolenti utilizzassero Early Access per pubblicare casinò, falsi premi, utility ingannevoli e applicazioni costruite attorno a marchi conosciuti. Se alla mancanza di recensioni si aggiunge una promozione sponsorizzata, l’utente riceve due segnali di fiducia — presenza nello store e visibilità pubblicitaria — senza necessariamente vedere il contrappeso della comunità. Google vieta nelle proprie policy le app che imitano altri prodotti o utilizzano metadata fuorvianti; il problema quindi non è l’assenza di una regola, ma il fatto che i controlli non abbiano impedito al clone di raggiungere una scala significativa.
Il Play Store non equivale a una certificazione permanente di autenticità
Google Play Protect controlla le applicazioni prima del download e continua a verificarle sul dispositivo, potendo avvertire, disattivare o rimuovere software potenzialmente dannoso. Ma impersonation e malware non sono sinonimi. Un’app può violare le regole dello store, utilizzare un’identità ingannevole o avere un comportamento diverso da quello promesso senza che sia già dimostrato un furto di dati. Questo è il motivo per cui il falso WhatsApp non va trasformato artificialmente in una nuova campagna malware: la notizia è già sufficientemente seria senza aggiungere ciò che non è stato provato. La fiducia deve spostarsi dal logo verso elementi verificabili come nome dello sviluppatore, coerenza del numero di installazioni e link proveniente dal sito ufficiale. È la stessa direzione delle nuove difese contro social engineering: Google sta spostando parte della sicurezza Android verso controlli di sistema, ma nessun filtro può trasformare automaticamente ogni presenza nello store in una garanzia assoluta.
Chi ha installato un WhatsApp non ufficiale deve verificare lo sviluppatore
Per chi abbia installato WhatsApp nelle ultime settimane, il controllo più semplice è verificare che lo sviluppatore sia WhatsApp LLC. WhatsApp, nella documentazione dedicata all’avviso “This app is fake”, spiega che le versioni non ufficiali possono mettere a rischio privacy e sicurezza e consiglia di disinstallarle, scaricare l’app ufficiale e registrare nuovamente il numero. La società avverte inoltre che il trasferimento della cronologia delle chat da applicazioni non supportate non è garantito. Anche Google raccomanda di mantenere Play Protect attivo perché può individuare applicazioni potenzialmente dannose, disabilitarle o rimuoverle. Nel caso specifico, la precauzione principale resta verificare l’identità dell’editore. Chi avesse installato il clone dovrebbe rimuoverlo, controllare le autorizzazioni concesse e, se avesse inserito credenziali o codici di verifica, considerarli potenzialmente esposti senza presumere automaticamente che siano stati sottratti.
Continua con:
RedHook prende il controllo dei telefoni Android senza bisogno del root
ESET individua app con trojan nei wallet mentre Google elimina 13 applicazioni
Il problema è la reputazione che Google ha prestato al clone
La parte più preoccupante non è che qualcuno abbia copiato WhatsApp: è che la copia sia riuscita a usare l’infrastruttura di fiducia di Google per apparire credibile. Nome, icona e screenshot possono essere replicati; il valore del Play Store dovrebbe essere proprio ridurre la probabilità che un prodotto del genere raggiunga centinaia di migliaia di persone. Quando un clone arriva a oltre mezzo milione di download e può perfino acquistare visibilità sponsorizzata, la domanda riguarda anche i controlli applicati prima e dopo la pubblicazione. Google sta investendo in Gemini, Play Protect e sistemi anti-truffa capaci di analizzare conversazioni, link e chiamate, ma il caso WhatsApp ricorda un principio più elementare: prima di riconoscere una frode complessa con l’intelligenza artificiale, uno store dovrebbe riuscire a riconoscere chi sta fingendo di essere una delle applicazioni più famose del pianeta.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.