🛡️ Executive Summary
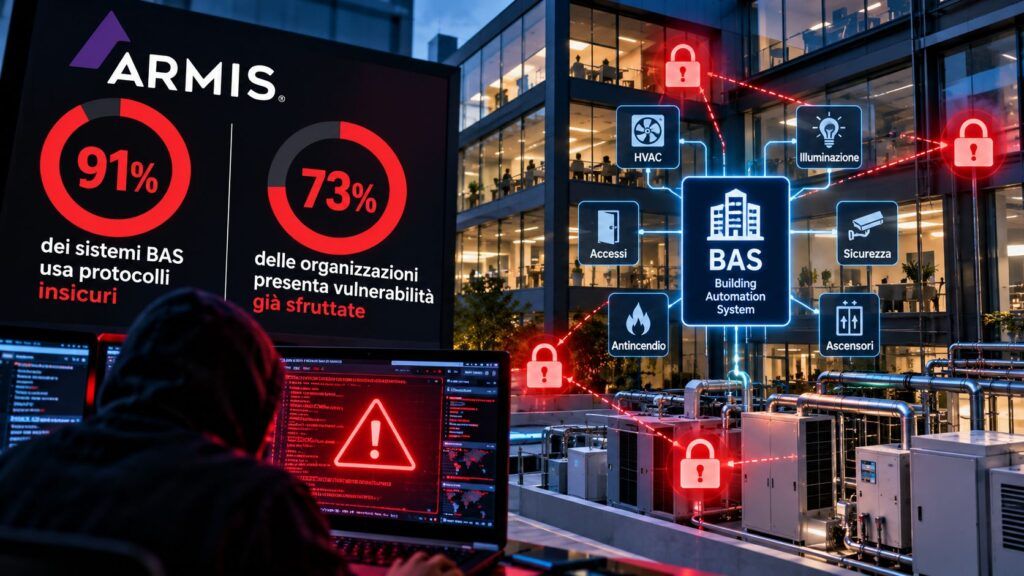
- Armis Labs rileva che il 91% dei sistemi di automazione degli edifici analizzati comunica attraverso protocolli insicuri, mentre il 73% delle organizzazioni presenta vulnerabilità note come sfruttate in almeno un sistema BAS.
- Un attacco ransomware ai sistemi di manutenzione di un ospedale canadese ha compromesso controlli degli accessi, monitoraggio HVAC e ascensori, dimostrando come un’intrusione digitale possa interrompere servizi fisici.
- La ricerca evidenzia il rischio dei protocolli industriali legacy, dei componenti ereditati dai fornitori e delle vulnerabilità sfruttate prima che gli operatori possano intervenire.
Gli edifici intelligenti sono diventati una nuova superficie d’attacco per il cybercrime, con conseguenze che possono superare il furto di informazioni e raggiungere direttamente la sicurezza fisica delle persone. Secondo una ricerca di Armis Labs pubblicata il 29 settembre 2026, il 91% dei sistemi di Building Automation (BAS) analizzati utilizza protocolli di comunicazione insicuri, mentre il 73% delle organizzazioni presenta almeno una vulnerabilità nota come sfruttata nei sistemi di automazione. Ospedali, data center, strutture commerciali e complessi direzionali dipendono da infrastrutture digitali che controllano climatizzazione, accessi e impianti. Un attacco informatico può quindi trasformarsi in un’interruzione delle funzioni fisiche dell’edificio, anche senza compromettere direttamente i sistemi informativi aziendali.
Cosa leggere
Ransomware negli ospedali: il caso Winnipeg mostra il rischio fisico
Il rapporto di Armis Labs sulla sicurezza dei sistemi Building Automation prende come riferimento un incidente comunicato il 10 agosto 2026 da Shared Health, organizzazione sanitaria canadese, relativo a un attacco ransomware contro i sistemi di manutenzione del Winnipeg Health Sciences Centre, il principale ospedale del Manitoba. Secondo la ricostruzione riportata da Armis, l’attacco non ha interrotto le cartelle cliniche, ma ha compromesso i servizi tecnologici dell’edificio: controllo delle porte e degli accessi, monitoraggio centralizzato HVAC, emissione dei badge e funzionamento degli ascensori. L’ufficio di sicurezza è stato chiuso e la struttura ha dovuto impiegare guardie fisiche agli ingressi per sostituire temporaneamente i sistemi elettronici. A distanza di una settimana il recupero risultava ancora in corso. Non vengono documentate conseguenze cliniche dirette sui pazienti, ma il caso dimostra che il ransomware può produrre effetti operativi anche senza bloccare i database sanitari. Una dinamica già osservata negli attacchi contro le infrastrutture idriche del Minnesota, dove la compromissione dei controlli industriali aveva provocato interruzioni e anomalie nei servizi essenziali.
Leggi anche: Acquedotti USA sotto attacco con 4.407 controller industriali esposti
Il 91% dei BAS comunica attraverso protocolli insicuri
I risultati della ricerca fotografano un problema strutturale. Il 73% delle organizzazioni analizzate utilizza sistemi BAS appartenenti a tipologie già coinvolte in attacchi ransomware, mentre un altro 73% presenta almeno una vulnerabilità inclusa nel catalogo delle Known Exploited Vulnerabilities in un sistema di automazione. Le due percentuali descrivono condizioni differenti e non devono essere interpretate come la quota delle organizzazioni effettivamente compromesse. Il dato più esteso riguarda i protocolli: il 91% dei sistemi BAS comunica attraverso tecnologie considerate insicure da Armis. BACnet, KNX, Modbus e LonWorks sono stati progettati principalmente per affidabilità e interoperabilità in reti tradizionalmente isolate, spesso senza autenticazione o cifratura integrate nelle implementazioni originarie. L’integrazione con reti aziendali e piattaforme cloud ha modificato il contesto operativo senza eliminare il debito tecnico delle installazioni precedenti. Non significa che ogni implementazione moderna di questi protocolli sia priva di protezioni, ma che l’esposizione delle configurazioni legacy amplia sensibilmente le possibilità di accesso e manipolazione.
Sistemi legacy e fornitori: il debito tecnologico attraversa gli edifici
Un secondo problema riguarda la lunga vita operativa dei controllori industriali e dei componenti software impiegati negli edifici. Armis riferisce di avere individuato codice di controllo risalente al 2008, passato attraverso tre differenti proprietari senza una revisione significativa della sicurezza, insieme a circa un migliaio di bug, backdoor non documentate e credenziali incorporate nel software. Il comunicato non identifica integralmente i prodotti interessati né permette di attribuire tutte queste debolezze a un unico produttore: i dettagli tecnici sono rimandati al rapporto completo. La criticità riguarda il modello di manutenzione. Un sistema HVAC o di controllo degli accessi può rimanere operativo per molti anni, attraversando acquisizioni societarie, cambi di integratore e aggiornamenti parziali. La continuità di funzionamento non equivale alla continuità delle verifiche di sicurezza, soprattutto quando le credenziali vengono condivise tra manutentori o i collegamenti remoti rimangono attivi dopo la conclusione degli interventi. Il rischio coincide con quello riscontrato negli attacchi ai PLC e ai sistemi industriali condotti attraverso strumenti di ingegneria legittimi, dove l’aggressore può utilizzare funzioni normalmente disponibili ai tecnici autorizzati.
Vulnerabilità KEV e allerta precoce: perché gli aggiornamenti non bastano
Armis sostiene che circa il 28% delle vulnerabilità viene sfruttato nello stesso giorno in cui compare nel catalogo CISA KEV, un intervallo incompatibile con i normali cicli di manutenzione di molti impianti tecnologici. La società dichiara inoltre di monitorare attraverso il servizio Early Warning oltre 4.200 CVE non ancora presenti nei cataloghi ufficiali. Quest’ultimo dato riguarda l’attività complessiva di intelligence della piattaforma e non deve essere interpretato come il numero delle vulnerabilità specifiche dei BAS. Per i sistemi di automazione, il rapporto cita problemi sfruttati nel terzo trimestre 2026 che interessano prodotti LOYTEC, Optergy, Automated Logic, ECOA e Schneider Electric, ma la sintesi pubblica non fornisce gli identificativi necessari per ricostruire individualmente ogni exploit. Il problema operativo rimane evidente: aggiornare un server aziendale e fermare il sistema di climatizzazione di un ospedale o di un data center sono operazioni con conseguenze differenti. Occorrono finestre di manutenzione, procedure di continuità e misure compensative, come già evidenziato nell’allerta CISA sui PLC esposti direttamente a Internet.
Continua con:
La sicurezza industriale tra SCADA, PLC, NIS2 e infrastrutture critiche
Gli edifici diventano endpoint: la sicurezza deve proteggere i processi fisici
La risposta proposta da Armis si concentra sulla riduzione della finestra di esposizione, cioè il tempo durante il quale un sistema vulnerabile rimane raggiungibile e potenzialmente sfruttabile. La società individua quattro direttrici: ridurre l’esposizione, integrare la sicurezza nella progettazione, adottare componenti sicuri per impostazione predefinita e sostituire le scansioni periodiche con rilevazione continua. Per i gestori degli edifici questo approccio richiede soprattutto un inventario affidabile di controllori, gateway, sistemi di supervisione, collegamenti cloud e accessi dei fornitori, insieme alla segmentazione delle reti e alla disponibilità di procedure manuali quando gli automatismi vengono meno. Non basta sapere se un dispositivo presenta una CVE: occorre comprendere quali processi fisici controlla e cosa accade se viene disattivato o manipolato. La ricerca assume particolare importanza per ospedali, data center e grandi complessi immobiliari, nei quali il controllo digitale degli impianti è parte integrante della continuità operativa. Il passaggio decisivo è riconoscere che la sicurezza informatica degli edifici non riguarda più soltanto i sistemi IT, ma la disponibilità e l’affidabilità delle infrastrutture che permettono alle persone di utilizzarli.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.