🛡️ Executive Summary
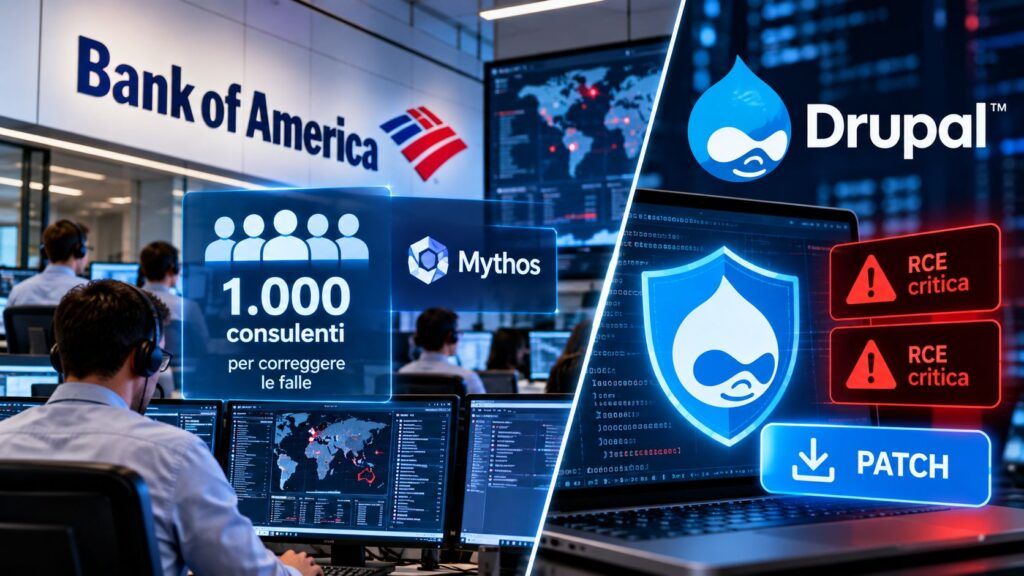
- Bank of America ha impiegato 1.000 consulenti esterni per correggere vulnerabilità emerse dalle attività di sicurezza con Claude Mythos, affiancandoli a circa 3.000 addetti già operativi nell’area.
- Il CEO Brian Moynihan ha confermato costi straordinari di remediation, ma la spesa comunicata comprende anche interventi antiriciclaggio e non può essere attribuita interamente a Mythos.
- Drupal ha rilasciato le patch per due RCE critiche, CVE-2026-108097 e CVE-2026-108099, dimostrando quanto la correzione delle vulnerabilità rimanga un’attività operativa complessa anche quando il rischio è già identificato.
L’intelligenza artificiale scopre vulnerabilità a una velocità che le organizzazioni faticano a sostenere nella fase di correzione. È il paradosso emerso dalle dichiarazioni di Brian Moynihan, amministratore delegato di Bank of America, che ha confermato l’impiego di 1.000 consulenti aggiuntivi per gestire le attività di remediation associate a Claude Mythos, il modello di Anthropic specializzato anche nell’individuazione di falle software. Il caso arriva mentre Drupal distribuisce patch per due vulnerabilità critiche di esecuzione remota del codice, ricordando che conoscere una falla non significa averla eliminata. Si tratta di episodi indipendenti, senza alcuna evidenza che Mythos abbia scoperto le vulnerabilità Drupal, ma accomunati da una questione centrale: il vero limite della cybersecurity potrebbe diventare la capacità di correggere tutti i problemi che l’AI riesce a individuare.
Cosa leggere
Bank of America mobilita 1.000 consulenti per la remediation di Mythos
Durante la presentazione dei risultati del terzo trimestre 2026, avvenuta il 14 ottobre, Brian Moynihan ha spiegato che Bank of America ha dovuto rafforzare le proprie risorse per affrontare le vulnerabilità individuate attraverso le nuove capacità di analisi dell’intelligenza artificiale. Nella trascrizione ufficiale della conference call pubblicata da Bank of America, il CEO conferma l’aggiunta di 1.000 consulenti esterni, precisando che non rientrano nel normale organico della banca. In una successiva intervista a CNBC, Moynihan ha chiarito che queste risorse sono state mobilitate durante il secondo trimestre e risultavano ancora operative, affiancando circa 3.000 addetti già impegnati nell’area interessata. La necessità nasce dal lavoro richiesto per correggere difetti presenti nel software interno e nelle componenti utilizzate dall’organizzazione. Mythos ha quindi prodotto un effetto economico e organizzativo concreto, perché il risultato dell’analisi automatizzata deve essere trasformato in interventi su codice, sistemi e processi produttivi. Non sono stati comunicati pubblicamente il numero esatto delle vulnerabilità individuate nella banca, la loro distribuzione per gravità o il tempo necessario a completarne la correzione.
Centinaia di milioni di dollari tra cybersecurity e adeguamenti normativi
Il costo della remediation emerge dalle dichiarazioni di Moynihan agli analisti, ma richiede una distinzione importante. Il CEO ha collocato nell’aumento delle spese del terzo trimestre oltre 200 milioni di dollari per due categorie di interventi: le attività legate a Mythos e gli adeguamenti antiriciclaggio richiesti alla banca. Non si tratta dunque di una cifra interamente attribuibile alle vulnerabilità scoperte dall’intelligenza artificiale. La banca prevede che i costi straordinari collegati a Mythos diminuiscano con il completamento delle correzioni, mentre continua a investire nell’utilizzo dell’AI per migliorare l’efficienza operativa. La contraddizione è soltanto apparente: lo stesso strumento che promette di ridurre il lavoro umano può generare nuove attività specialistiche quando individua problemi precedentemente sconosciuti. Per correggere una vulnerabilità non basta infatti riconoscerne la presenza: occorre riprodurla, comprenderne l’impatto, modificare il software, verificare che la correzione non introduca regressioni e distribuirla nei sistemi interessati. Nelle grandi infrastrutture bancarie queste operazioni devono inoltre rispettare vincoli di continuità, audit e controllo delle modifiche.
Leggi anche: Anthropic apre Claude ai cyber team dopo 129.000 vulnerabilità verificate
Claude Mythos cambia il rapporto tra scoperta delle falle e capacità di difesa
Anthropic ha presentato Claude Mythos Preview nell’aprile 2026 attraverso Project Glasswing, il programma dedicato alla protezione del software critico. Il modello ha dimostrato capacità avanzate nell’analisi del codice e nell’identificazione di vulnerabilità, comprese falle zero-day presenti in componenti software largamente utilizzate. La società ha inizialmente limitato l’accesso a organizzazioni selezionate, proprio perché gli stessi strumenti capaci di trovare problemi possono contribuire a sviluppare procedure per sfruttarli. Con i successivi programmi di verifica, Anthropic ha ampliato l’utilizzo delle funzionalità cyber da parte di professionisti qualificati, rafforzando un modello nel quale l’AI individua il difetto, ma la responsabilità della validazione e della remediation rimane all’organizzazione che gestisce il software. La maggiore capacità di scoperta non garantisce automaticamente una diminuzione immediata del rischio: quando il numero dei problemi identificati cresce più rapidamente delle risorse disponibili, le vulnerabilità possono accumularsi in attesa di correzione. La questione è ulteriormente complicata dalla diffusione di modelli alternativi capaci di svolgere attività analoghe, come mostrato nel confronto tra GLM-5.3 e Mythos sulle capacità di costruzione degli exploit. L’accessibilità progressiva di questi strumenti aumenta la pressione sui difensori, che devono accelerare senza compromettere l’affidabilità delle modifiche.
Drupal rilascia le patch per due vulnerabilità RCE critiche
Un esempio concreto dell’altra metà del processo arriva da Drupal, che il 14 ottobre 2026 ha distribuito gli aggiornamenti per due vulnerabilità classificate Critical dal proprio Security Team. La prima, CVE-2026-108097, interessa il modulo Field UI incluso nel core. Secondo l’advisory ufficiale SA-CORE-2026-014, la vulnerabilità non è direttamente sfruttabile attraverso il solo core standard, ma può diventare una remote code execution quando sono presenti determinate combinazioni di moduli aggiuntivi o codice personalizzato. Almeno un percorso di attacco conosciuto non richiede autenticazione. Le versioni corrette sono Drupal 10.6.19, 11.3.19 e 11.4.10, mentre per chi non può aggiornare immediatamente viene indicata la possibilità di disinstallare temporaneamente il modulo field_ui. La protezione offerta da Drupal Steward riguarda alcuni vettori conosciuti, ma non sostituisce l’aggiornamento. La seconda falla, CVE-2026-108099, riguarda il modulo contribuito Entity List: anche in questo caso l’esecuzione remota di codice dipende da specifiche integrazioni e può risultare possibile senza credenziali. L’advisory SA-CONTRIB-2026-218 prescrive l’aggiornamento a Entity List 3.0.10. Entrambe le vulnerabilità ricevono un punteggio 19 su 25 secondo la scala di rischio Drupal, da non confondere con il CVSS.
Drupal aveva già avvertito: gli exploit potrebbero arrivare rapidamente
Il Drupal Security Team aveva anticipato il rilascio attraverso un avviso pubblico, invitando gli amministratori a riservare una finestra per gli aggiornamenti del 14 ottobre e segnalando che nuovi exploit avrebbero potuto essere sviluppati nell’arco di ore o giorni. L’avvertimento non equivale a una conferma di sfruttamento attivo, ma evidenzia la necessità di intervenire tempestivamente quando sono disponibili dettagli e correzioni. Le due RCE presentano inoltre una caratteristica rilevante: il rischio effettivo dipende dalla composizione dell’installazione, perché i moduli contribuiti e il codice personalizzato possono trasformare una funzione non direttamente sfruttabile in un percorso raggiungibile dall’esterno. Per gli amministratori non è quindi sufficiente verificare la sola versione del core: occorre esaminare i moduli installati, le dipendenze e le personalizzazioni applicate al sito. La precedente analisi delle patch NGINX, Next.js e Drupal pubblicate nel ciclo di ottobre aveva già evidenziato questa criticità; la presenza di una seconda RCE in Entity List rende ancora più importante verificare l’intero stack applicativo. La patch corregge il codice vulnerabile, ma non garantisce da sola che un sistema non sia stato compromesso prima dell’aggiornamento.
Il problema operativo è correggere le falle senza interrompere i servizi
Bank of America e Drupal mostrano due dimensioni differenti della remediation. Una grande banca può mobilitare consulenti esterni per distribuire il lavoro su migliaia di componenti, mentre i manutentori di un progetto open source devono sviluppare, verificare e pubblicare correzioni utilizzabili da organizzazioni con infrastrutture molto differenti. In entrambi i casi il lavoro comprende prioritizzazione, validazione, gestione delle dipendenze, test di regressione e distribuzione controllata. La presenza dell’AI può accelerare alcune di queste operazioni, ma non elimina gli obblighi di responsabilità di chi gestisce sistemi produttivi, soprattutto quando un aggiornamento rischia di interrompere servizi essenziali. Il caso Drupal dimostra inoltre che anche una vulnerabilità nota e corretta può rimanere presente nelle installazioni che non ricevono tempestivamente la patch, mentre il caso Bank of America rivela quanto possa essere costoso affrontare una quantità elevata di problemi individuati in tempi brevi. Il collo di bottiglia della cybersecurity non è più necessariamente la scoperta del bug: diventa la capacità di stabilire quali falle correggere prima, applicare le modifiche e dimostrare che i sistemi siano effettivamente protetti.
Continua con:
Anthropic lancia OSS Scanner: bug open source senza triage umano
CISA aggiunge Drupal SQL injection al KEV tra attacchi attivi e zero-day
La cybersecurity dell’AI rischia di scoprire più problemi di quanti riesca a risolverne
Le dichiarazioni di Moynihan e le patch Drupal raccontano una trasformazione destinata a incidere sui bilanci e sull’organizzazione della sicurezza informatica. L’intelligenza artificiale rende più accessibile una capacità di analisi del software che in passato richiedeva competenze rare e tempi lunghi, ma amplia contemporaneamente la quantità di vulnerabilità che le organizzazioni devono gestire. Non esistono elementi che colleghino direttamente Mythos alle due RCE Drupal: i casi rappresentano due manifestazioni indipendenti dello stesso problema operativo. Da una parte una banca assume mille consulenti per affrontare il carico di remediation; dall’altra un progetto open source pubblica correzioni urgenti e invita gli amministratori ad applicarle prima che possano emergere nuove tecniche di sfruttamento. La conseguenza è che misurare la sicurezza soltanto attraverso il numero di vulnerabilità individuate diventa sempre meno significativo. La metrica decisiva sarà il tempo necessario a correggere i difetti realmente sfruttabili e a verificare il risultato. Mythos può accelerare la scoperta, ma Bank of America e Drupal ricordano che tra individuare una falla e chiuderla rimane un lavoro che nessuna organizzazione può permettersi di ignorare.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.