📌 In Sintesi
- Zakura propone una viewing key indipendente per ogni swap ZEC su NEAR Intents, evitando che la compromissione futura di un singolo indirizzo esponga l’intera cronologia privata del wallet.
- Il sistema utilizza Private Information Retrieval (PIR) per recuperare pagamenti e rimborsi senza rivelare ai server quali indirizzi vengono interrogati.
- La protezione è ancora una proposta di integrazione nei wallet, distinta dalle firme post-quantum previste a gennaio per le transazioni trasparenti di Zcash.
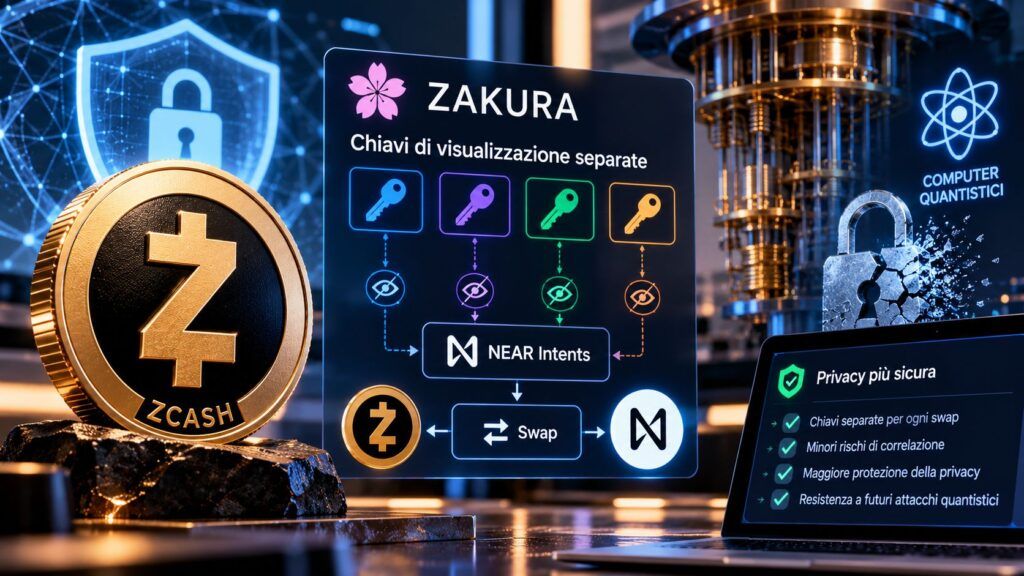
Zcash affronta un problema di riservatezza che potrebbe manifestarsi soltanto con l’arrivo di computer quantistici sufficientemente potenti, ma le cui conseguenze dipendono da informazioni già pubblicate sulle blockchain. Il team Zakura ha presentato una soluzione per impedire che gli indirizzi di rimborso utilizzati negli swap attraverso NEAR Intents diventino, in futuro, uno strumento per ricostruire la cronologia dei pagamenti privati degli utenti. La proposta introduce una chiave di visualizzazione indipendente per ogni operazione, mantenendo separato il controllo dei fondi e utilizzando tecniche di ricerca privata per recuperare le transazioni. Il progetto è particolarmente significativo perché affronta una minaccia diversa dal furto delle criptovalute: la possibilità che informazioni protette oggi diventino leggibili domani, compromettendo retroattivamente la riservatezza di operazioni già completate.
Cosa leggere
NEAR Intents pubblica indirizzi di rimborso che potrebbero diventare vulnerabili
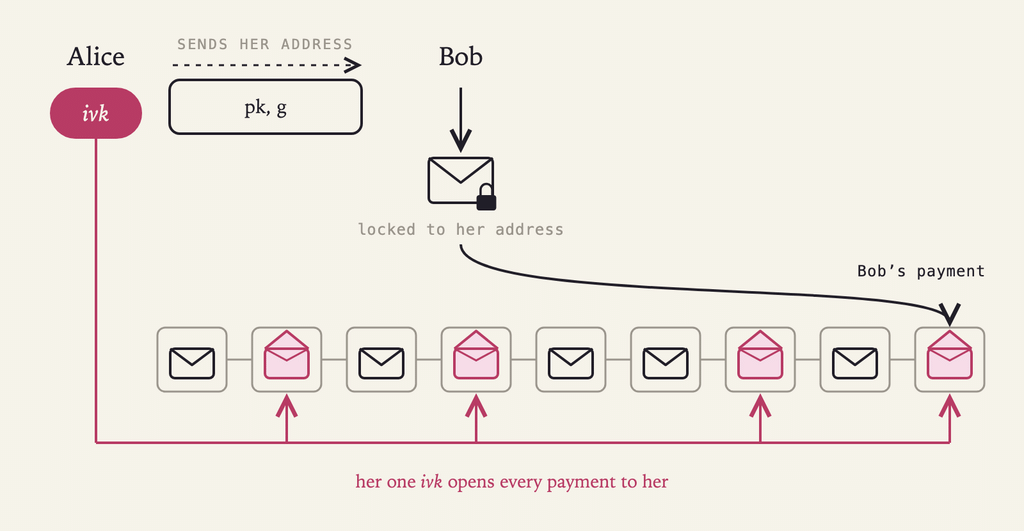
Il problema nasce dall’interazione tra una blockchain orientata alla privacy e un’infrastruttura pubblica utilizzata per coordinare gli scambi tra reti differenti. Quando un utente converte ZEC in USDC attraverso NEAR Intents, il sistema rende disponibile sulla blockchain NEAR un indirizzo Zcash destinato all’eventuale restituzione dei fondi non utilizzati. L’informazione rimane pubblicamente registrata anche quando lo scambio viene completato e nessun rimborso risulta necessario. La proposta tecnica pubblicata da Zakura affronta il rischio derivante dal materiale crittografico associato a questi indirizzi: un computer quantistico in grado di eseguire efficacemente l’algoritmo di Shor potrebbe teoricamente ricostruire informazioni segrete a partire dalle componenti pubbliche basate sulla crittografia a curva ellittica. Nelle configurazioni tradizionali, più indirizzi apparentemente distinti possono dipendere dalla stessa incoming viewing key, utilizzata dal wallet per riconoscere i pagamenti ricevuti. La compromissione di quella chiave potrebbe quindi rendere collegabili operazioni che oggi risultano separate, esponendo importi e informazioni contenute nei messaggi associati ai trasferimenti. Il problema riguarda un livello differente rispetto all’exploit da 3,8 milioni di dollari che aveva colpito NEAR Intents all’inizio di ottobre: in quel caso era stata compromessa l’infrastruttura cross-chain, mentre la nuova proposta cerca di limitare la futura esposizione dei dati di transazioni già registrate. Non esiste oggi evidenza di un computer quantistico capace di realizzare questo attacco contro Zcash.
Leggi anche: Zcash prepara le firme post-quantum ma a gennaio proteggerà solo il lato trasparente
Una viewing key diversa per ogni swap limita i danni di un attacco futuro
La soluzione proposta da Zakura modifica il modo in cui vengono generate le chiavi associate agli indirizzi destinati agli swap. Anziché utilizzare indirizzi differenti riconducibili alla medesima chiave di visualizzazione, il wallet dovrebbe derivare una incoming viewing key indipendente per ciascuna operazione, utilizzando le informazioni dell’account e un identificativo specifico dello swap. Il principio è quello della compartimentazione: un eventuale avversario capace di compromettere il materiale crittografico pubblicato per un rimborso potrebbe ricostruire soltanto le informazioni riconducibili a quell’operazione, senza ottenere automaticamente la visibilità sull’intera storia dei pagamenti dell’utente. La progettazione mantiene distinta la spending key, cioè il materiale che permette di autorizzare le spese, evitando di richiedere un account completamente nuovo per ogni conversione. Si tratta di una distinzione essenziale, perché la protezione della riservatezza non coincide con la protezione contro il furto dei fondi: il meccanismo riduce le informazioni che potrebbero essere esposte attraverso uno specifico indirizzo, ma non rende automaticamente sicure tutte le primitive crittografiche utilizzate dalla rete. La proposta si inserisce nel lavoro di Zakura, Valar Group e Project Tachyon per migliorare le prestazioni e la privacy di Zcash, che ha progressivamente affiancato allo sviluppo del nodo ad alte prestazioni nuove tecniche per la gestione delle transazioni riservate. Il risultato atteso è una riduzione dell’impatto di un’eventuale compromissione futura, non l’eliminazione di ogni rischio quantistico.
Private Information Retrieval permette di recuperare i pagamenti senza rivelare gli indirizzi
La compartimentazione delle chiavi introduce però una difficoltà operativa. Un wallet che utilizza centinaia di chiavi differenti deve essere capace di identificare i pagamenti e gli eventuali rimborsi associati a ciascuna di esse, anche dopo il ripristino attraverso il backup dell’utente. Una soluzione tradizionale potrebbe richiedere interrogazioni ripetute ai server che indicizzano la blockchain, comunicando indirettamente quali indirizzi appartengano allo stesso portafoglio. Questo comportamento cancellerebbe parte del vantaggio ottenuto separando le chiavi. Zakura propone quindi di utilizzare Private Information Retrieval, una tecnica crittografica attraverso la quale il client recupera informazioni da un database senza rivelare al server quale record stia effettivamente cercando. Il wallet può interrogare l’indice dei pagamenti e ricostruire la propria attività mantenendo riservata la selezione degli indirizzi. La stessa famiglia di tecniche era già stata introdotta nel percorso di sviluppo della protezione dei wallet e delle transazioni Zcash durante la preparazione di Ironwood, con l’obiettivo di rendere la riservatezza compatibile con un utilizzo crescente della rete. Il punto non è nascondere tutte le operazioni pubblicate sulle blockchain, ma evitare che il servizio incaricato di recuperarle apprenda ulteriori relazioni tra gli indirizzi dell’utente. Anche il PIR richiede però una corretta implementazione, parametri crittografici adeguati e verifiche indipendenti: la presenza della tecnologia non costituisce da sola una garanzia assoluta di anonimato.
La protezione degli swap è diversa dalle firme post-quantum previste a gennaio
Il nuovo intervento non sostituisce il programma di migrazione annunciato da Zakura per gennaio, che punta a introdurre il supporto alle firme basate su hash per le transazioni trasparenti di Zcash. Quella iniziativa affronta principalmente il rischio che un avversario possa ricostruire una chiave privata di spesa da una chiave pubblica esposta, arrivando a falsificare una transazione. La proposta sugli swap riguarda invece la possibilità di recuperare una chiave di visualizzazione e utilizzare le informazioni così ottenute per collegare pagamenti privati. La differenza riguarda quindi l’integrità dei fondi da una parte e la confidenzialità della cronologia dall’altra. Entrambe le proprietà devono essere considerate nella progettazione di una blockchain resistente ai futuri attacchi, ma richiedono interventi distinti e non necessariamente contemporanei. Il tema ha assunto rilevanza anche nella vigilanza europea, come evidenziato nell’analisi sulle autorità finanziarie dell’UE e sul rischio quantistico per blockchain, pagamenti e servizi finanziari. La prospettiva è quella di dati acquisiti oggi che potrebbero essere decifrati successivamente, quando gli strumenti di attacco avranno raggiunto capacità superiori. Proteggere la disponibilità delle criptovalute senza preservare la riservatezza delle operazioni storiche lascerebbe irrisolta una parte fondamentale della sicurezza di Zcash, soprattutto per utenti che utilizzano i pool shielded proprio per evitare la pubblicazione delle proprie attività finanziarie.
Continua con:
Zcash ETF vola a 500 milioni: le criptovalute private entrano nella finanza tradizionale
La crypto entra nell’età adulta: SEC apre, il Giappone congela e Zcash accelera
Vizor e i wallet software saranno il primo banco di prova della soluzione Zakura
Secondo la ricostruzione pubblicata il 19 ottobre da CoinDesk, l’architettura potrebbe essere integrata nel giro di alcune settimane dai wallet basati sulle librerie open source di Zakura, compreso Vizor, mentre i portafogli hardware richiederanno un successivo adeguamento del firmware. È un percorso di implementazione prospettato, non una funzionalità già distribuita e disponibile per tutti gli utenti Zcash. Per valutarne l’efficacia sarà necessario verificare la corretta derivazione delle chiavi, il recupero dei pagamenti attraverso PIR, la compatibilità con gli scambi esistenti e la gestione dei backup senza introdurre nuovi rischi di perdita delle informazioni. La proposta indica comunque una direzione precisa per la sicurezza delle criptovalute: non aspettare la disponibilità di computer quantistici offensivi per intervenire sulle informazioni che le blockchain espongono già oggi. Il problema della pubblicazione degli indirizzi di rimborso dimostra infatti che una rete può mantenere riservati i propri pagamenti e contemporaneamente esporre metadati su un’infrastruttura esterna, creando collegamenti che potrebbero diventare sfruttabili soltanto molti anni dopo. La separazione delle viewing key riduce questa superficie di esposizione, mentre il recupero privato delle informazioni cerca di evitare che la stessa attività di sincronizzazione del wallet ricostruisca le relazioni che il sistema intende nascondere. Il risultato più importante non sarà dichiarare Zcash completamente resistente ai computer quantistici, ma impedire che un singolo indirizzo pubblicato oggi possa compromettere domani un’intera storia finanziaria privata.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.