🛡️ Executive Summary
- Citizen Lab conferma con alta affidabilità l’infezione dell’iPhone di Vladan Đokić, rettore dell’Università di Belgrado, attraverso Pegasus e un exploit zero-click.
- Rade Bajić, già coinvolto in un’indagine per corruzione, riceve due notifiche di minaccia Apple. Il suo dispositivo risulta probabilmente preso di mira, ma l’infezione non è confermata.
- Le nuove scoperte portano ad almeno 16 le persone della società civile serba coinvolte in episodi documentati di targeting o infezione da spyware nel 2026, a pochi giorni dalle elezioni del 25 ottobre.
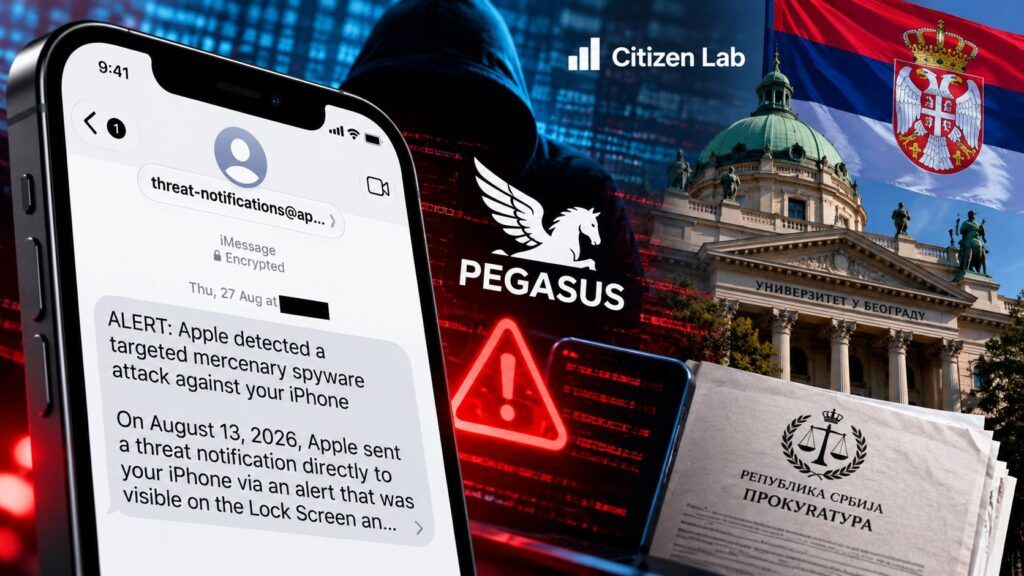
Pegasus ha compromesso l’iPhone di Vladan Đokić, rettore dell’Università di Belgrado e sostenitore delle proteste studentesche serbe, attraverso un attacco zero-click che non richiedeva alcuna interazione della vittima. La conferma arriva dal Citizen Lab dell’Università di Toronto, che ha analizzato le tracce forensi del dispositivo in collaborazione con la SHARE Foundation. La ricerca, pubblicata il 19 ottobre 2026, documenta anche un possibile tentativo di sorveglianza contro un funzionario della Procura serba impegnato in un’inchiesta per corruzione. Le scoperte arrivano alla vigilia delle elezioni parlamentari del 25 ottobre, inserendosi in una sequenza di operazioni di spionaggio digitale già documentate contro studenti, attivisti e oppositori. L’identità degli operatori di Pegasus rimane sconosciuta e non esistono prove pubbliche che consentano di attribuire questa specifica infezione alle autorità serbe.
Cosa leggere
Citizen Lab conferma Pegasus sull’iPhone del rettore di Belgrado
La compromissione è stata documentata dai ricercatori John Scott-Railton, Bill Marczak e Ron Deibert, che hanno esaminato il materiale forense raccolto dall’iPhone di Vladan Đokić su richiesta e con il consenso del rettore. Nel rapporto originale pubblicato dal Citizen Lab gli esperti dichiarano di avere identificato con alta affidabilità un’infezione da Pegasus avvenuta nel corso del 2026, realizzata mediante un exploit zero-click. Il dispositivo è stato quindi compromesso senza che il proprietario dovesse aprire un allegato, visitare un sito o selezionare un collegamento malevolo. L’indagine non indica la data esatta dell’infezione, la vulnerabilità sfruttata, l’applicazione utilizzata come vettore iniziale o la quantità di informazioni eventualmente sottratte. Non è quindi corretto sostenere che il telefono sia stato necessariamente violato nei giorni immediatamente precedenti alle elezioni. La pubblicazione dei risultati avviene a ridosso del voto, ma la compromissione potrebbe essere precedente. Il nuovo caso amplia il precedente documentato a settembre, quando il Citizen Lab aveva confermato un attacco Pegasus zero-click attraverso iMessage contro un’attivista del movimento studentesco serbo. In quell’episodio erano state individuate tracce risalenti al periodo dicembre 2025-gennaio 2026, mentre nel caso Đokić il rapporto non specifica se sia stata impiegata la medesima catena di exploit.
Leggi anche: Apple avvisa utenti in 110 Paesi per nuovi attacchi con spyware mercenario
Il rettore sostiene le proteste e diventa bersaglio di una sorveglianza invisibile
Vladan Đokić rappresenta una figura di rilievo nel movimento di protesta sviluppatosi in Serbia dopo il crollo della pensilina della stazione ferroviaria di Novi Sad, avvenuto nel novembre 2024 e costato la vita a sedici persone. Le mobilitazioni studentesche, inizialmente concentrate sulle responsabilità del disastro, si sono successivamente estese alle questioni della corruzione e della trasparenza istituzionale. Il rettore ha sostenuto pubblicamente le rivendicazioni degli studenti e, secondo la ricostruzione del Citizen Lab, ha subito pressioni crescenti, culminate anche nella perquisizione dei suoi uffici del 31 marzo 2026, quando furono sequestrati computer e server. Fino a settembre il suo nome era stato inoltre associato alla possibilità di guidare una lista sostenuta dal movimento studentesco in vista delle elezioni parlamentari anticipate. Dopo la scoperta, Đokić ha denunciato l’intrusione come un ulteriore tentativo di intimidazione, chiedendo un’indagine indipendente e l’accertamento delle responsabilità. Le dichiarazioni del rettore descrivono la sua valutazione dell’accaduto, mentre l’analisi forense dimostra la compromissione tecnica senza identificare il mandante. Il precedente del parlamentare europeo Stelios Kouloglou, infettato con Pegasus durante i lavori della commissione che indagava proprio sugli abusi degli spyware, conferma come questi strumenti possano raggiungere persone impegnate in attività politiche e istituzionali particolarmente sensibili.
Rade Bajić riceve due notifiche Apple dopo l’inchiesta sul progetto Generalštab
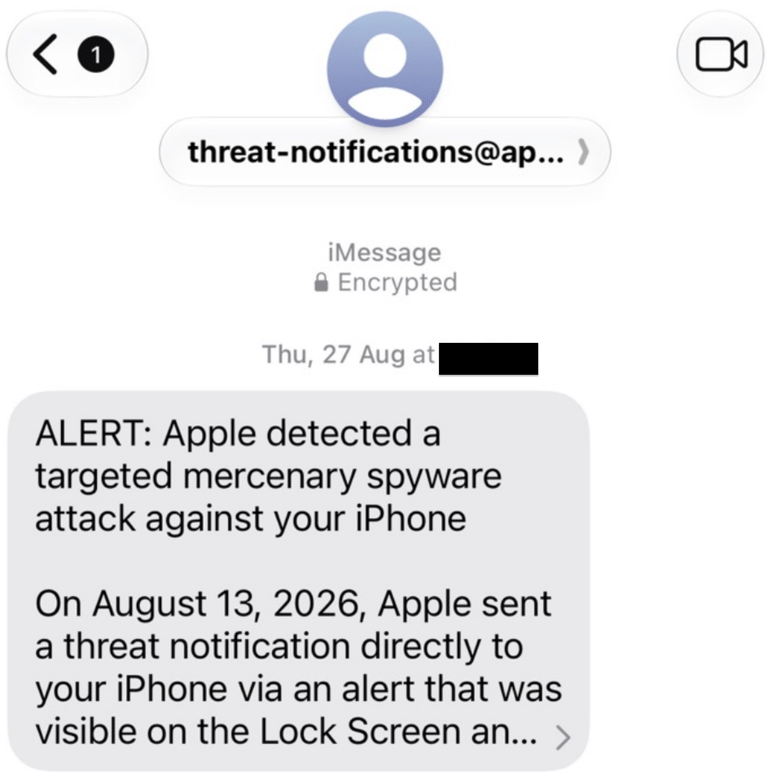
Il secondo caso riguarda Rade Bajić, collaboratore senior della Procura serba per la criminalità organizzata, coinvolto nell’inchiesta Generalštab sul progetto immobiliare previsto nell’area dell’ex quartier generale militare di Belgrado. L’operazione prevedeva la trasformazione di un complesso precedentemente sottoposto a tutela storico-culturale in una struttura di lusso collegata a una società riconducibile a Jared Kushner, genero di Donald Trump. L’indagine giudiziaria aveva esaminato le procedure utilizzate per rimuovere i vincoli di protezione sull’area. Bajić sostiene di essere stato allontanato dal procedimento nel novembre 2025 senza spiegazioni e nel febbraio successivo aveva denunciato pubblicamente interferenze politiche nelle indagini. Il 13 agosto 2026 ha ricevuto una Apple Threat Notification, seguita da un secondo avviso il 27 agosto. Citizen Lab considera queste comunicazioni indicatori ad alta affidabilità di un possibile targeting mediante spyware mercenario, ma precisa che l’analisi del dispositivo è ancora in corso e non esiste una conferma forense dell’infezione. Non è dunque possibile attribuire automaticamente anche questo episodio a Pegasus o sostenere che siano stati sottratti documenti dell’inchiesta. Il caso evidenzia una superficie di rischio che riguarda l’indipendenza delle attività investigative e la riservatezza delle informazioni giudiziarie, in continuità con le preoccupazioni già emerse attraverso l’utilizzo di strumenti Cellebrite per acquisire dati dal telefono di un attivista russo.
Sedici persone coinvolte e il precedente NoviSpy nelle indagini sulla sorveglianza serba
Le due nuove segnalazioni portano ad almeno sedici le persone della società civile serba pubblicamente note per essere state prese di mira o infettate da spyware mercenario nel 2026, secondo il conteggio del Citizen Lab. A settembre la SHARE Foundation aveva documentato quattordici casi riguardanti studenti, attivisti ed esponenti dell’opposizione, dodici dei quali emersi in seguito alle notifiche inviate da Apple nel mese di agosto. Le analisi avevano confermato un’infezione Pegasus e individuato una nuova variante dello spyware Android NoviSpy su altri due dispositivi. La distinzione fra le tecnologie è rilevante: Pegasus è un prodotto della società israeliana NSO Group, mentre NoviSpy era già stato associato da Amnesty International alle attività di sorveglianza delle autorità serbe. Le precedenti indagini avevano descritto casi nei quali i telefoni di giornalisti e attivisti venivano sbloccati mediante strumenti forensi Cellebrite e successivamente infettati, come ricostruito nel dossier sulla sorveglianza degli attivisti serbi attraverso Cellebrite e spyware Android. Questi precedenti non costituiscono una prova che lo stesso soggetto abbia operato Pegasus contro Đokić. Il 6 ottobre le legali dell’attivista Jelena Kontić hanno inoltre presentato una denuncia contro persone non identificate appartenenti agli apparati di sicurezza e alla polizia, oltre che contro responsabili di NSO Group. Si tratta di contestazioni sottoposte alle autorità giudiziarie, non di responsabilità già accertate.
Continua con:
Giornalista spiato in Serbia: la denuncia di Amnesty International
WhatsApp: sentenza storica contro NSO Group
Pegasus, attacchi zero-click e protezione delle persone esposte allo spionaggio
Pegasus rappresenta una minaccia particolarmente difficile da individuare perché può accedere a messaggi, immagini, documenti e comunicazioni cifrate dopo avere compromesso il dispositivo, oltre a possedere funzionalità di attivazione nascosta di microfono e fotocamera. La cifratura end-to-end delle applicazioni non protegge automaticamente i contenuti quando lo spyware riesce a leggerli direttamente sul telefono. Citizen Lab raccomanda alle persone esposte per ragioni professionali, politiche o investigative di utilizzare Lockdown Mode, mantenere aggiornato iOS e richiedere assistenza specialistica dopo avere ricevuto una notifica di minaccia Apple. Nel caso specifico del rettore, tuttavia, non è stata identificata la vulnerabilità utilizzata e non è possibile affermare che un particolare aggiornamento iOS elimini retroattivamente il rischio documentato. La verifica deve includere anche i contatti più stretti, poiché dispositivi compromessi possono esporre informazioni appartenenti a collaboratori, familiari e fonti riservate. Il rischio assume rilevanza anche in Italia, dove il caso del giornalista Ciro Pellegrino, raggiunto dallo spyware Graphite di Paragon, ha già dimostrato come le tecnologie di sorveglianza commerciale possano coinvolgere professionisti dell’informazione. La scoperta sull’iPhone del rettore di Belgrado certifica una nuova compromissione Pegasus, ma lascia aperta la domanda centrale sulle responsabilità. Senza identificare chi abbia disposto o materialmente condotto l’attacco, la prova tecnica dell’infezione rimane un punto di partenza indispensabile, non la conclusione dell’accertamento giudiziario.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.