🛡️ Executive Summary
- Google introduce nuovi avvisi per i siti sospetti e utilizza Gemini sui server per riconoscere truffe che imitano antivirus, aggiornamenti e servizi legittimi.
- Chrome identifica i comandi potenzialmente associati a ClickFix e li invia a Safe Browsing dopo avere rimosso le informazioni personali rilevabili.
- Le funzioni richiedono Enhanced Protection: l’analisi è selettiva, ma comporta la trasmissione di contenuti al cloud di Google.
Google Chrome introduce un nuovo sistema di protezione contro le truffe informatiche che combina Gemini, analisi delle pagine Web e controllo dei comandi sospetti copiati negli appunti. L’aggiornamento di Safe Browsing Enhanced Protection, annunciato il 20 ottobre 2026, affronta soprattutto gli attacchi ClickFix, nei quali la vittima viene convinta a eseguire personalmente istruzioni malevole per risolvere un problema inesistente. Il browser cerca così di intervenire prima che il comando raggiunga PowerShell o il terminale, superando uno dei limiti tradizionali delle difese concentrate sui download. La novità introduce però anche un compromesso sulla privacy: in determinate circostanze contenuti delle pagine e comandi copiati vengono trasmessi ai sistemi di Google.
Cosa leggere
Chrome distingue i siti sospetti da quelli pericolosi
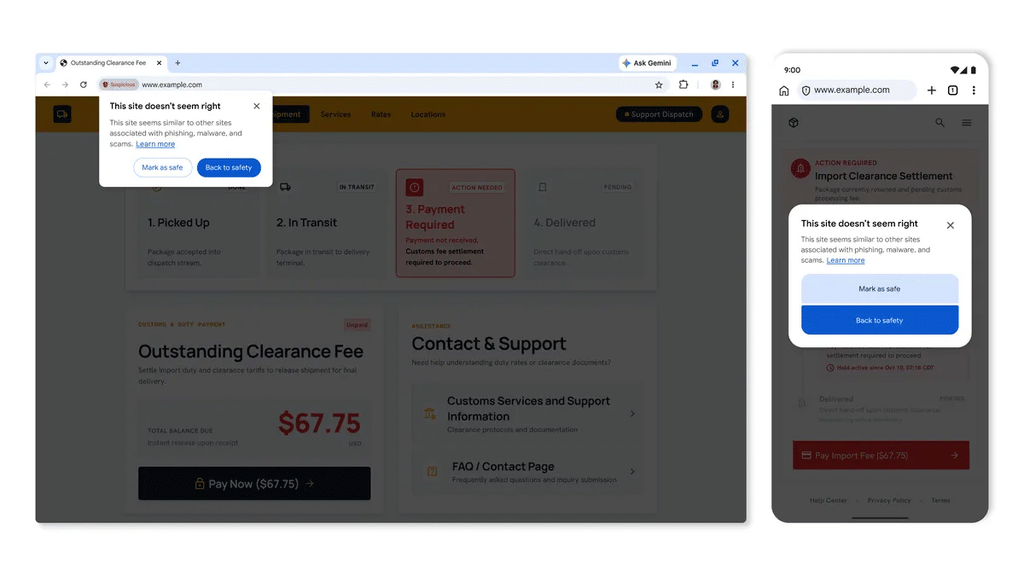
La prima modifica riguarda gli avvisi visualizzati durante la navigazione. Chrome introduce una distinzione tra siti sospetti, per i quali esistono indicatori di rischio ma non una classificazione definitiva, e siti pericolosi, associati a un’elevata probabilità di danno. Nel primo caso l’utente riceve un avviso meno invasivo, che segnala comportamenti riconducibili a pagine ingannevoli e permette di valutare se proseguire; nel secondo rimane la tradizionale schermata rossa che occupa l’intera pagina. Google spiega nella comunicazione ufficiale sulle nuove difese di Chrome che questa classificazione consente di segnalare un numero maggiore di siti senza trattare ogni situazione sospetta come una minaccia accertata. È una scelta significativa perché phishing e truffe utilizzano sempre più spesso pagine che imitano servizi legittimi, evitando indicatori immediatamente riconoscibili. La strategia prosegue il rafforzamento di Chrome contro notifiche abusive e pagine ingannevoli, che aveva già ridotto drasticamente lo spam su Android.
Leggi anche: HBO Max compromessa su Reddit: gli annunci ClickFix e l’infrastruttura PasteSwitch
Gemini passa dal dispositivo ai server per riconoscere le truffe
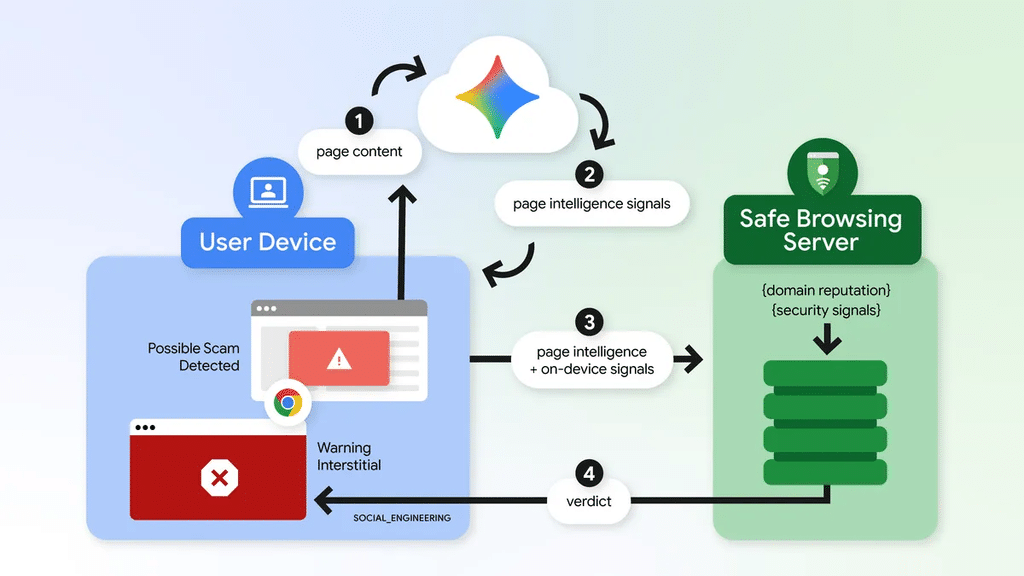
La seconda novità riguarda direttamente l’architettura di rilevamento. Nel 2025 Google aveva introdotto Gemini Nano in esecuzione locale per riconoscere determinate truffe di assistenza tecnica. Il nuovo sistema impiega invece un modello Gemini server-side, destinato a coprire una gamma più ampia di inganni, comprese false segnalazioni antivirus e presunti aggiornamenti obbligatori del browser. Il modello esamina elementi come il marchio impersonato, l’obiettivo apparente della pagina e la probabilità che si tratti di una truffa. Safe Browsing combina successivamente questa valutazione con reputazione del dominio e altri segnali di sicurezza.
Non significa che Gemini analizzi indiscriminatamente ogni pagina visitata: secondo Google, il testo viene inviato al server soltanto quando sono già stati individuati indicatori sufficientemente affidabili di attività fraudolenta. L’azienda dichiara inoltre che i contenuti trasmessi vengono elaborati temporaneamente, senza essere conservati nei log né utilizzati per addestrare i modelli. La scelta aumenta la copertura rispetto alla precedente soluzione limitata ai dispositivi compatibili con Gemini Nano, ma sposta una parte dell’analisi fuori dal computer dell’utente, rendendo più importante la trasparenza sulle condizioni che attivano l’invio dei dati.
ClickFix viene intercettato quando la vittima copia il comando
L’intervento più rilevante riguarda ClickFix, una tecnica che sfrutta la collaborazione involontaria della vittima. Una pagina contraffatta mostra un falso CAPTCHA, un problema del browser o un errore di sicurezza e invita a copiare un comando per risolverlo. L’istruzione può utilizzare PowerShell, cmd.exe o altri strumenti legittimi del sistema operativo, trasformandoli in un mezzo per scaricare ed eseguire componenti malevoli. In alcuni casi il comando effettivamente copiato differisce da quello mostrato sullo schermo. Chrome introduce un controllo mirato: quando un utente con Enhanced Protection copia un contenuto riconosciuto come potenziale script ClickFix, il browser rimuove dal payload le informazioni personali che riesce a identificare e lo invia a Safe Browsing per una valutazione supplementare.
Se il responso è pericoloso, compare un avviso. Non viene annunciata un’ispezione generalizzata di tutto ciò che finisce negli appunti, né Google afferma che ogni comando copiato sia inviato a Gemini. Il controllo risponde a un problema già documentato nella campagna ClickFix che nascondeva un payload nella cache del browser prima dell’esecuzione tramite Windows Run. In quel caso il download tradizionale non rappresentava più il momento decisivo dell’infezione: il passaggio pericoloso era l’azione richiesta all’utente.
La nuova difesa non blocca tutte le varianti di ClickFix
Il controllo degli appunti introduce un ostacolo concreto, ma non neutralizza l’intera famiglia di attacchi ClickFix. La protezione descritta da Google riguarda soprattutto i comandi sospetti copiati durante la navigazione; non costituisce una garanzia contro istruzioni digitate manualmente, codice eseguito attraverso percorsi differenti o attacchi che non utilizzano il meccanismo individuato. Una distinzione importante emerge dalla campagna analizzata da Cisco Talos, nella quale ClickFix utilizzava JavaScript dentro Chrome e Google Sheets come infrastruttura di comando. In quello scenario gli attaccanti cercavano di manipolare direttamente le interazioni del browser, senza dipendere necessariamente dall’esecuzione di un comando PowerShell. Anche le campagne ClickFix contro macOS, basate su fingerprinting e distribuzione di Atomic Stealer, dimostrano che il social engineering può adattarsi a sistemi operativi e catene di esecuzione differenti. Google sottolinea di avere progettato il nuovo sistema per ridurre i falsi positivi e limitare le interferenze con le normali attività degli sviluppatori. Non pubblica però, nell’annuncio, tassi misurati di rilevamento specifici per ClickFix né risultati indipendenti che consentano di quantificarne l’efficacia.
Privacy e protezione avanzata: quali dati arrivano a Google
Le nuove funzioni più incisive richiedono Enhanced Protection, modalità facoltativa attivabile da Chrome in Impostazioni → Privacy e sicurezza → Sicurezza, come chiarito nella documentazione ufficiale di Google sui livelli di Safe Browsing. L’impostazione standard continua a offrire protezione dai siti e dai download pericolosi, ma non incorpora automaticamente tutte le capacità aggiuntive annunciate. Google dichiara che oltre un miliardo di utenti aveva già abilitato Enhanced Protection nel 2025 e sostiene che questa modalità offra una sicurezza dieci volte superiore rispetto a quella standard. Il numero richiede però una precisazione: la metodologia riportata nell’annuncio si basa sul confronto fra il numero medio di avvisi di sicurezza mostrati agli utenti, non su una misurazione diretta della riduzione degli incidenti riusciti. Anche il trattamento dei dati merita attenzione. Per il testo delle pagine analizzato da Gemini, Google dichiara esplicitamente elaborazione temporanea e assenza di utilizzo per l’addestramento; per i comandi copiati descrive invece la rimozione preventiva delle informazioni personali identificabili e l’invio a Safe Browsing, senza fornire nello stesso annuncio una descrizione altrettanto dettagliata della loro conservazione. Maggiore protezione significa quindi anche affidare al fornitore del browser una quantità selettiva di informazioni aggiuntive, un compromesso che gli amministratori aziendali devono considerare nelle proprie politiche di sicurezza.
Continua con:
TerminalFix evolve ClickFix: falso CAPTCHA e reverse tunnel nella rete aziendale
Apple introduce un avviso nel Terminale per bloccare ClickFix su macOS
Chrome sposta la sicurezza dal download al comportamento dell’utente
La vera novità delle difese Chrome non è soltanto l’integrazione di Gemini, ma il tentativo di riconoscere una catena di attacco prima che l’utente la completi. ClickFix è efficace proprio perché trasferisce alla vittima un’operazione che il browser normalmente non autorizzerebbe: eseguire codice nel sistema operativo. Il controllo dei comandi copiati prova a colmare questa distanza, affiancando reputazione dei siti, analisi semantica e individuazione dei comportamenti sospetti. Per aziende e amministratori IT rimangono comunque essenziali le restrizioni sull’esecuzione degli script, il monitoraggio dei processi avviati dai terminali e la formazione contro false verifiche CAPTCHA e richieste di aggiornamento. Un avviso può aiutare a riconoscere l’inganno, ma non sostituisce i controlli sul dispositivo né impedisce ogni variante della tecnica. Google sta portando il rilevamento delle truffe dal contenuto visibile della pagina all’azione che la pagina cerca di ottenere dall’utente. È un cambiamento importante nella sicurezza dei browser, perché riconosce che l’attaccante non deve necessariamente violare Chrome: può convincere una persona a eseguire ciò che Chrome avrebbe bloccato.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.