🛡️ Executive Summary
- Solar 4RAYS documenta una compromissione sanitaria iniziata almeno nel 2024 e attribuita a Partisan Zmiy, con una permanenza degli attaccanti di circa due anni.
- Il gruppo ha utilizzato Vasilek 1.5.8, un nuovo loader con pianificazione temporale e persistenza attraverso servizi Windows e componenti VMware Tools.
- Telegram Bot API, tunnel DNS e proxy GOST e 3proxy hanno garantito canali di comando alternativi in un’infrastruttura collegata ad altre organizzazioni sanitarie.
Partisan Zmiy avrebbe mantenuto l’accesso a un’infrastruttura sanitaria per circa due anni senza ricorrere ad azioni distruttive, privilegiando lo spionaggio e il controllo persistente di una rete collegata a numerose altre organizzazioni mediche. La ricostruzione pubblicata da Solar 4RAYS il 2 ottobre 2026 descrive un’operazione iniziata almeno nei primi mesi del 2024, individuata nel dicembre 2025 e caratterizzata dall’impiego della backdoor Vasilek, di un nuovo loader capace di programmare l’esecuzione dei payload e di diversi canali di comando basati su Telegram, DNS tunneling e proxy. L’elemento più significativo è il comportamento attribuito al gruppo, conosciuto soprattutto per attività offensive e distruttive: una permanenza silenziosa finalizzata a conservare accessi potenzialmente utilizzabili contro altre strutture sanitarie.
Cosa leggere
Due anni nell’infrastruttura sanitaria senza passare alla distruzione
La ricerca originale pubblicata da Solar 4RAYS prende avvio da un’indagine condotta nel dicembre 2025, quando gli analisti sono intervenuti dopo aver rilevato attività di scansione provenienti dalla rete di una struttura medica collegata all’organizzazione esaminata. L’analisi degli endpoint ha individuato numerosi rilevamenti antivirus associati a Vasilek e GOST, strumenti già incontrati in precedenti operazioni attribuite a Partisan Zmiy. La successiva correlazione tra infrastrutture di rete e tecniche operative ha rafforzato l’attribuzione proposta dai ricercatori. La ricostruzione forense ha permesso di individuare tracce di compromissione risalenti all’inizio del 2024, indicando una presenza degli attaccanti di circa due anni prima dell’intervento investigativo.
Durante questo periodo non sarebbero state osservate operazioni distruttive, un comportamento che gli analisti considerano insolito rispetto al profilo conosciuto del gruppo. L’organizzazione sanitaria disponeva però di un’infrastruttura articolata e di relazioni fiduciarie bidirezionali con numerose strutture controllate o collegate, rendendo plausibile un interesse verso attività di ricognizione e spionaggio prolungato. La mancata distruzione non equivale quindi all’assenza di un obiettivo offensivo, ma potrebbe rappresentare una scelta finalizzata a non perdere un accesso particolarmente utile. Il caso mostra una dinamica differente dagli attacchi che hanno paralizzato infrastrutture ospedaliere attraverso ransomware, nei quali l’interruzione dei servizi costituisce immediatamente l’effetto più visibile della compromissione.
Leggi anche: Allarme CERT-UA in Ucraina: ospedali e operatori di droni FPV nel mirino degli hacker UAC-0247
Vasilek 1.5.8 e VMware Tools nascondono la persistenza nei componenti legittimi
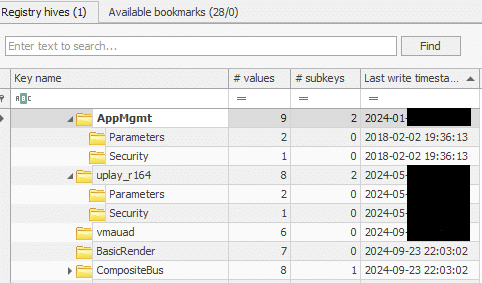
Uno degli aspetti tecnici più interessanti riguarda l’evoluzione del malware impiegato dagli attaccanti. Solar 4RAYS identifica Vasilek nella versione interna 1.5.8, accompagnato da un loader con funzionalità di pianificazione dell’esecuzione dei payload. Il componente permette di programmare l’avvio del codice secondo una logica temporale simile a cron e di presentarlo come parte di servizi normalmente associati a VMware Tools e Windows Server Update Services. Gli attaccanti hanno inoltre realizzato meccanismi di persistenza attraverso servizi Windows e la sostituzione della libreria vmtools.dll all’interno della directory di VMware Tools. Il dettaglio è significativo perché gli strumenti di virtualizzazione erano stati installati legittimamente molto prima dell’intrusione, ma non venivano utilizzati attivamente dagli amministratori. Questa condizione avrebbe creato un’area scarsamente monitorata, sfruttabile per mantenere componenti malevoli in un percorso apparentemente riconducibile a software autorizzato. Non emerge dalla descrizione della ricerca lo sfruttamento di una specifica vulnerabilità VMware: l’abuso riguarda invece la presenza di strumenti legittimi e la possibilità di alterarne i componenti. La distinzione è importante rispetto alle campagne che sfruttano vulnerabilità effettive di VMware vCenter per ottenere accesso e persistenza. Nel caso Partisan Zmiy, la fiducia riposta in una libreria collocata nel percorso di un prodotto conosciuto diventa un vantaggio operativo per l’attaccante, soprattutto quando il sistema non viene sottoposto a controlli periodici sull’integrità dei file.
Telegram, DNS tunneling e proxy mantengono attivo il comando remoto
Il controllo delle macchine compromesse non dipendeva da un unico server esterno. La backdoor Vasilek utilizzava Telegram Bot API per ricevere comandi e trasmettere risposte attraverso una chat di gruppo, sfruttando un servizio di messaggistica largamente diffuso come infrastruttura di comunicazione. In parallelo, gli operatori disponevano di tunnel DNS realizzati attraverso DNSCat2 e PartisanDNS, oltre a una catena di proxy basata su GOST e 3proxy. L’impiego simultaneo di questi strumenti consentiva di mantenere percorsi alternativi anche nel caso in cui un canale venisse identificato e interrotto. Telegram rappresenta una superficie particolarmente interessante per chi conduce operazioni clandestine perché il traffico verso le relative API può confondersi con comunicazioni applicative legittime, mentre il DNS tunneling permette di incapsulare informazioni e messaggi di controllo all’interno di interrogazioni e risposte DNS. Sono tecniche differenti e non intercambiabili, ma la loro combinazione aumenta la resilienza dell’accesso remoto. L’uso di Telegram come infrastruttura C2 richiama la campagna HEAVYGRAM, nella quale uno spyware impiegava bot Telegram per il controllo delle vittime, mentre i meccanismi di DNS tunneling utilizzati per comunicazioni nascoste e attività offensive dimostrano perché l’analisi del traffico DNS non possa limitarsi alla ricerca di domini malevoli già conosciuti. La ridondanza dei canali di comando rende insufficiente bloccare un singolo indirizzo IP o dominio per considerare terminata una compromissione persistente.
Partisan Zmiy cambia comportamento e privilegia il valore degli accessi
L’attribuzione proposta da Solar 4RAYS collega l’operazione a Partisan Zmiy, gruppo associato all’ambiente dei Cyber Partisans bielorussi, attraverso il riconoscimento degli strumenti utilizzati, le sovrapposizioni infrastrutturali e le tecniche osservate. Si tratta di una valutazione tecnica dei ricercatori e non di un’identificazione indipendente degli operatori coinvolti. Il dato più interessante resta comunque il contrasto tra la reputazione distruttiva del gruppo e il comportamento osservato nell’incidente: l’accesso alla rete sanitaria sarebbe stato preservato per un periodo eccezionalmente lungo, suggerendo che il controllo delle relazioni di fiducia con altre strutture potesse avere maggiore valore di un sabotaggio immediato. Gli attaccanti avrebbero avuto infatti la possibilità di studiare una rete articolata, individuare sistemi condivisi e valutare opportunità di movimento laterale attraverso collegamenti già autorizzati. La ricerca non dimostra però che tutte le organizzazioni sanitarie collegate siano state compromesse né documenta, nelle informazioni disponibili, una sottrazione quantificata di dati dei pazienti. Anche il contesto geopolitico richiede cautela: l’attività offensiva attribuita a gruppi bielorussi non coincide automaticamente con quella degli attori statali di Minsk, come mostrano le differenti campagne di spionaggio contro l’opposizione bielorussa e gli obiettivi ucraini. La scelta di non distruggere la rete può rappresentare una strategia di intelligence, ma rimane un’interpretazione degli elementi forensi, non una dichiarazione verificata sulle intenzioni degli attaccanti.
Continua con:
SkyCloak: backdoor Tor silente contro difesa Russia e Bielorussia
Cyberattacco colpisce fornitore e rovina 5 ospedali canadesi
La sanità deve controllare servizi inutilizzati e relazioni fiduciarie tra organizzazioni
L’indagine evidenzia un problema che riguarda anche le infrastrutture sanitarie italiane, pur senza documentare un coinvolgimento diretto di ospedali o organizzazioni nazionali nella campagna. Le connessioni fiduciarie tra strutture, i componenti di amministrazione inutilizzati e i servizi software considerati legittimi possono trasformarsi in strumenti di persistenza e movimento laterale. Per i responsabili della sicurezza diventa prioritario verificare la necessità dei componenti VMware Tools presenti sui sistemi, controllare l’integrità delle librerie caricate dai servizi Windows e individuare nuovi processi o attività pianificate che non corrispondano alle normali procedure amministrative. L’analisi del traffico dovrebbe inoltre considerare comunicazioni anomale verso Telegram Bot API, interrogazioni DNS con caratteristiche compatibili con tunneling e utilizzo non autorizzato di software proxy. Nessuno di questi elementi, isolatamente, dimostra un’infezione da Vasilek: la diagnosi richiede correlazione tra processi, file, connessioni e cronologia degli eventi. Un ulteriore controllo riguarda gli account e i collegamenti tra organizzazioni sanitarie, perché una relazione di fiducia può facilitare l’estensione dell’attacco anche senza sfruttare una nuova vulnerabilità. Il caso Partisan Zmiy dimostra soprattutto che la durata di una compromissione non dipende necessariamente dalla sofisticazione di un exploit, ma dalla capacità degli attaccanti di nascondersi dentro componenti legittimi e approfittare della scarsa osservabilità dell’infrastruttura. Due anni di permanenza senza sabotaggio rappresentano, per una rete sanitaria, un problema di sicurezza altrettanto significativo di un’interruzione immediata dei servizi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.