🛡️ Executive Summary
- Amazon Web Services rende generalmente disponibile AWS Continuum for code vulnerabilities, il servizio che analizza il codice, verifica la sfruttabilità delle falle e propone correzioni tramite pull request.
- Il sistema combina repository, configurazioni cloud e percorsi di attacco per distinguere le vulnerabilità realmente pericolose dai risultati teorici. Le patch richiedono ancora l’approvazione umana.
- Il servizio è disponibile esclusivamente nelle regioni statunitensi Virginia e Oregon. Il prezzo comprende una tariffa mensile sul codice protetto e un costo variabile per le analisi AI.
AWS Continuum for code vulnerabilities è ufficialmente disponibile dal 22 ottobre 2026 e introduce un sistema di gestione delle vulnerabilità nel quale l’intelligenza artificiale non si limita a individuare codice potenzialmente pericoloso, ma verifica le condizioni necessarie per sfruttarlo e prepara direttamente le correzioni. Amazon Web Services propone un modello destinato a ridurre il lavoro di classificazione delle segnalazioni, collegando repository, configurazioni cloud e risorse aziendali per stabilire quali problemi rappresentino un rischio concreto. Le patch vengono consegnate attraverso pull request, ma la responsabilità dell’approvazione rimane agli sviluppatori. Il lancio presenta anche due limiti: disponibilità iniziale esclusivamente statunitense e costi proporzionali alla quantità di codice e alle analisi effettuate.
Cosa leggere
AWS Continuum passa dalla preview alla produzione e verifica gli exploit
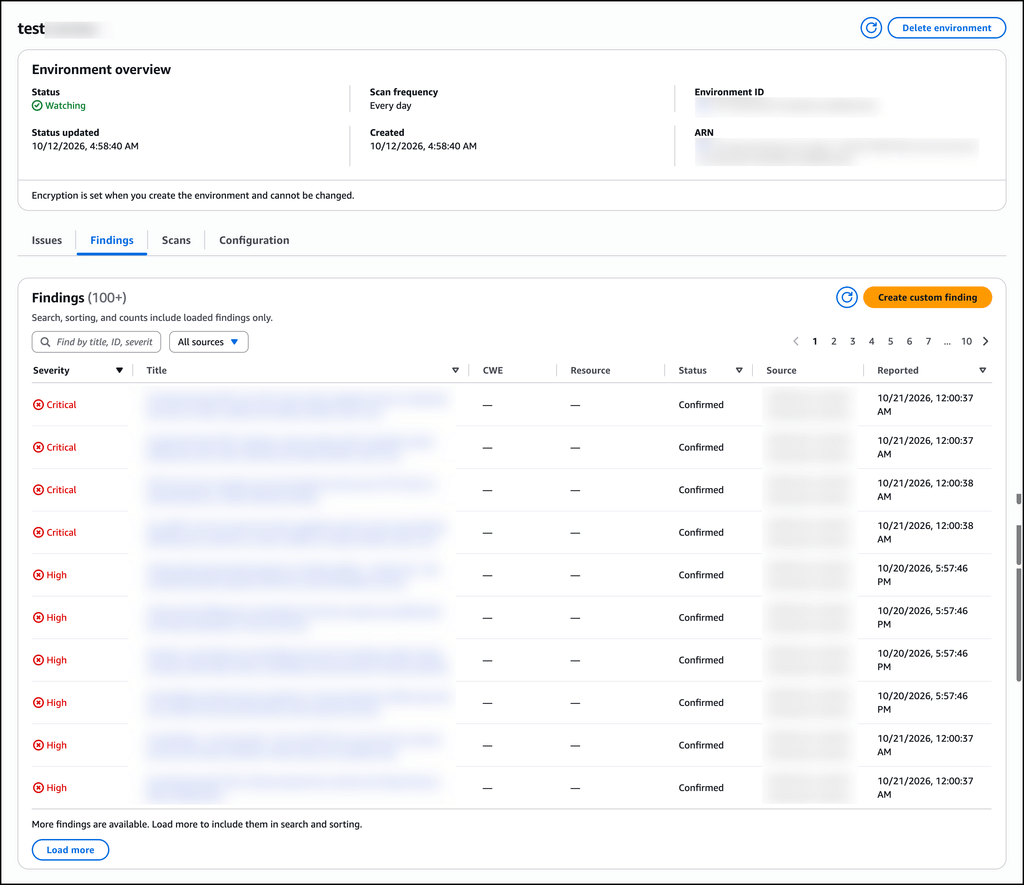
Il servizio era stato presentato a giugno in accesso limitato, ma con l’annuncio del 22 ottobre AWS Continuum for code vulnerabilities raggiunge la disponibilità generale. L’obiettivo è superare uno dei limiti degli strumenti tradizionali di vulnerability management: l’elevato numero di segnalazioni che richiedono verifiche manuali prima di stabilire una priorità. Un problema classificato come critico può interessare una funzione irraggiungibile dall’esterno, mentre una vulnerabilità con un punteggio inferiore potrebbe consentire l’accesso a sistemi di pagamento o archivi sensibili. Continuum analizza il codice e lo confronta con il contesto infrastrutturale, assegna un livello di evidenza alle segnalazioni e, quando possibile, riproduce lo sfruttamento in una sandbox isolata, allegando il codice dimostrativo e le istruzioni necessarie per verificarlo.
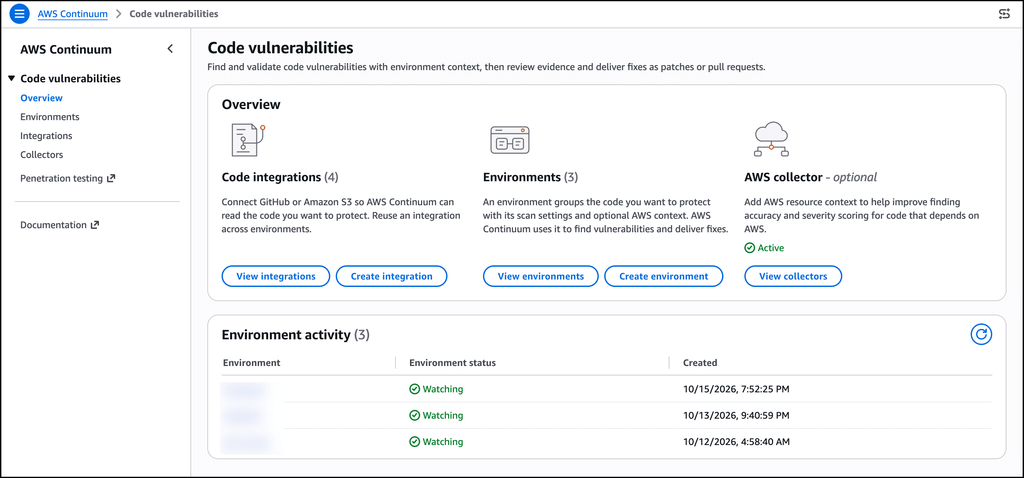
Il comunicato ufficiale AWS sulla disponibilità generale precisa che il risultato comprende percorso d’attacco, analisi del sorgente e valutazione dell’impatto potenziale. Non tutte le vulnerabilità vengono necessariamente sfruttate durante la verifica: alcune ricevono un giudizio basato sull’analisi statica. Il prodotto entra così in un mercato già interessato dall’automazione della scoperta delle vulnerabilità attraverso OpenAI Codex Security, ma introduce una differenza precisa: la valutazione della vulnerabilità dipende anche dalle risorse che un attaccante potrebbe raggiungere nell’ambiente del cliente.
Leggi anche: Claude Code Security scova 500 vulnerabilità invisibili e riscrive la sicurezza del codice
GitHub, Amazon S3 e IAM costruiscono il grafo del rischio aziendale
L’architettura combina due categorie di informazioni: codice sorgente e infrastruttura AWS. Gli sviluppatori possono collegare un repository GitHub oppure utilizzare un bucket Amazon S3 come sorgente, configurando scansioni periodiche o avviandole manualmente. Nel caso di S3, il bucket deve trovarsi nello stesso account e nella stessa regione in cui viene attivato Continuum, con autorizzazioni concesse attraverso un ruolo AWS Identity and Access Management.
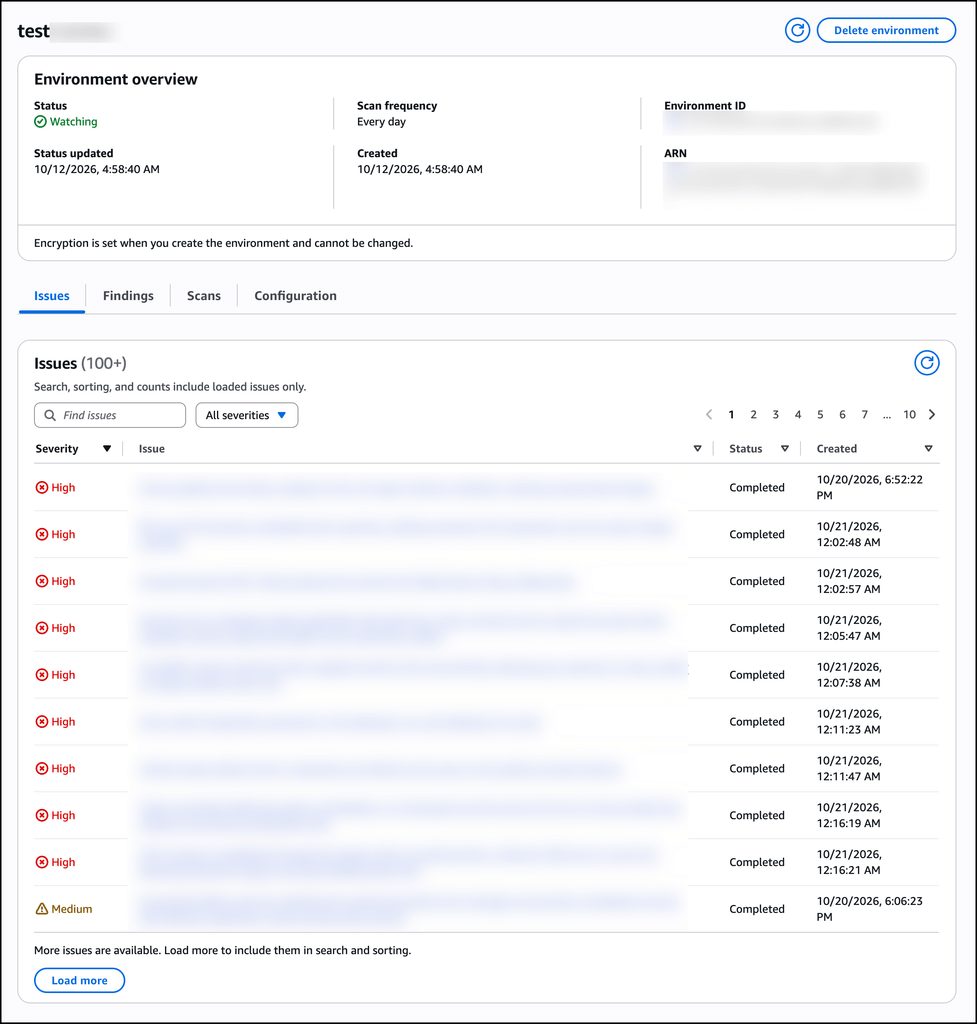
L’integrazione con l’infrastruttura cloud è facoltativa e richiede un collector dedicato, capace di acquisire informazioni sulle risorse, sulle configurazioni di rete e sulle dipendenze fra servizi. Da questi elementi viene costruito un grafo contestuale, utilizzato per identificare sistemi critici, proprietari delle applicazioni e possibili movimenti dell’attaccante dopo una compromissione. Una falla in un componente isolato assume così una priorità differente rispetto alla stessa debolezza presente in un servizio collegato a dati personali o pagamenti. Il contesto è particolarmente delicato perché l’accesso al codice e ai metadati infrastrutturali richiede privilegi da amministrare rigorosamente. Le precedenti vulnerabilità di AWS Security Agent nella gestione dei bucket S3 avevano già dimostrato che gli strumenti deputati alla protezione del software possono diventare essi stessi una superficie d’attacco. La nuova piattaforma promette verifiche più approfondite, ma non elimina la necessità di limitare le autorizzazioni, proteggere i repository e controllare quali informazioni vengano condivise.
AWS Continuum genera patch ma l’approvazione degli sviluppatori resta obbligatoria
Una volta confermata una vulnerabilità, Continuum può preparare una modifica al codice, l’aggiornamento di una dipendenza oppure una correzione della configurazione, presentando la soluzione come pull request nel repository collegato. Gli sviluppatori ricevono la valutazione del rischio, le prove utilizzate per classificare il problema e il riepilogo dei file modificati.
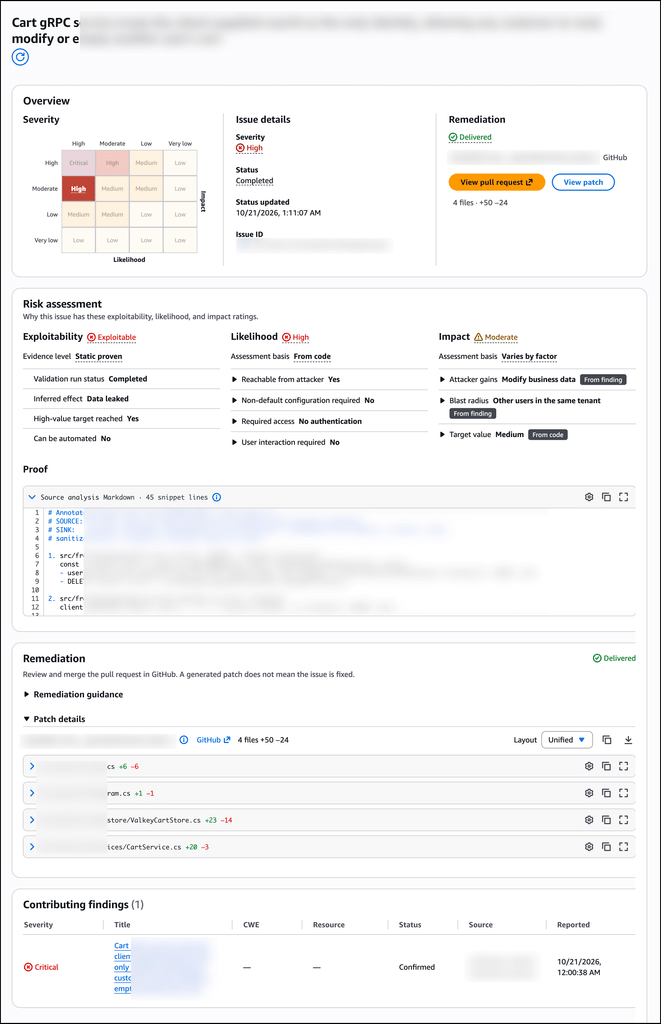
Nell’esempio pubblicato da AWS, una correzione interessa quattro file di un servizio applicativo e comprende 50 righe aggiunte e 24 eliminate: la piattaforma mostra la patch come consegnata, ma non considera la vulnerabilità risolta finché la modifica non viene approvata e integrata. L’automazione completa delle correzioni non è ancora la modalità operativa predefinita. AWS prevede di introdurre in futuro autorizzazioni progressive basate su copertura dei test, limiti delle modifiche e affidabilità storica, ma al lancio mantiene il controllo umano su ogni intervento. La cautela è giustificata anche dai risultati del benchmark CyberGym-E2E pubblicato da AWS il 5 ottobre: Continuum ha completato 819 attività su 920, con un successo dell’89% nella ricerca, riproduzione e correzione di un crash senza compromettere i test previsti. Quando il criterio richiede anche la correzione della vulnerabilità specificamente selezionata dal benchmark, il risultato scende però al 37,8%. Si tratta di misure pubblicate dal produttore, non di una garanzia di efficacia sulle applicazioni aziendali. Il dato mostra perché una patch generata dall’AI non possa essere equiparata automaticamente a una remediation completa, soprattutto nei sistemi nei quali una modifica può interrompere servizi o alterare autorizzazioni.
Prezzi AWS Continuum e disponibilità: l’Europa rimane esclusa dal lancio
AWS Continuum for code vulnerabilities è disponibile nelle regioni US East, Virginia settentrionale, e US West, Oregon, senza una disponibilità generale annunciata per Milano, Francoforte o altre regioni europee. Questo limita l’adozione diretta da parte delle organizzazioni italiane, soprattutto quando l’analisi coinvolge codice proprietario, configurazioni infrastrutturali e informazioni soggette a specifici requisiti contrattuali o di localizzazione.
La sola disponibilità negli Stati Uniti non permette di concludere automaticamente che ogni trattamento violi il GDPR, ma rende indispensabile esaminare la documentazione relativa ai flussi di dati prima dell’attivazione. Sul piano economico, il listino ufficiale AWS Continuum prevede 200 dollari mensili per milione di righe di codice protette nel primo scaglione di dieci milioni, oltre a 10 dollari per Continuum Inference Unit, l’unità utilizzata per fatturare il lavoro dei modelli. Al cambio BCE del 22 ottobre 2026, le due tariffe equivalgono indicativamente a 178 euro e 8,92 euro, prima di eventuali imposte e differenze di fatturazione. Un esempio AWS con un milione di righe e cento vulnerabilità elaborate in un mese, assumendo un’unità di inferenza per problema, arriva a 1.200 dollari, circa 1.071 euro. Non è un canone fisso: i consumi possono aumentare in funzione della complessità delle verifiche.
Continua con:
GitLab e AWS, l’AI diventa un control plane: RCE e credenziali a rischio
Ninja Forms e AWS AgentCore mostrano il rischio dei componenti fidati
La sicurezza del codice diventa un servizio AI che decide le priorità
L’ingresso in produzione di Continuum rappresenta un’evoluzione del DevSecOps, perché sposta parte del lavoro dalle verifiche puntuali alla gestione continua del rischio applicativo. Il servizio non sostituisce gli strumenti di rilevamento delle minacce già presenti nell’infrastruttura, ma utilizza analisi e contesto per trasformare un elenco di vulnerabilità in interventi ordinati per impatto e possibilità di sfruttamento. AWS aveva inoltre annunciato collaborazioni con Anthropic e OpenAI per integrare Continuum nei flussi di lavoro di Claude Code, Codex e Kiro, consentendo agli assistenti di sviluppo di ricevere valutazioni di sicurezza contestuali. Queste integrazioni, descritte nel comunicato AWS sulle collaborazioni con Anthropic e OpenAI, devono essere distinte dalla disponibilità generale del servizio principale: l’annuncio del 22 ottobre non certifica automaticamente l’attivazione completa di ogni plugin. Per le imprese il cambiamento più rilevante non è affidare tutte le patch a un agente, ma ridurre il tempo trascorso fra la scoperta di un difetto, la verifica della sua pericolosità e la consegna di una correzione controllabile. Restano aperte le questioni della responsabilità delle modifiche, dei costi operativi e della protezione dei dati utilizzati per costruire il contesto. AWS Continuum accelera la risposta alle vulnerabilità, ma la sicurezza continua a dipendere dalla qualità delle prove, dalle autorizzazioni assegnate e dalla capacità umana di distinguere una correzione valida da una modifica che introduce nuovi problemi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.