🛡️ Executive Summary
- Microsoft attribuisce a Storm-0940, gruppo ritenuto vicino allo Stato cinese, l’utilizzo di ARTEX per automatizzare gli attacchi contro ConnectWise e gli ambienti Microsoft 365 dei suoi clienti.
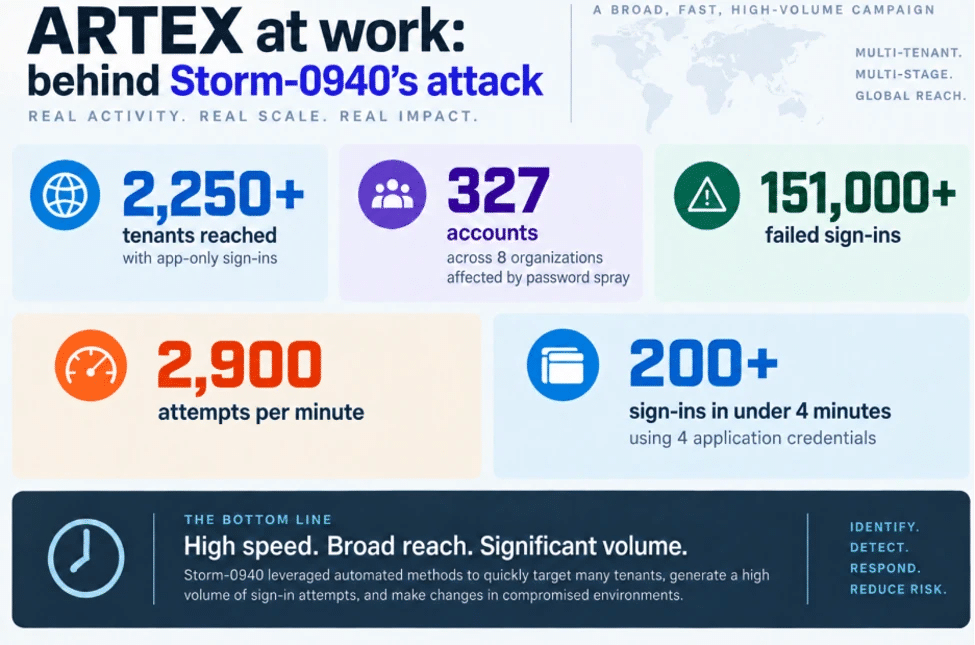
- La campagna ha raggiunto oltre 2.250 tenant, con picchi di 2.900 tentativi di autenticazione al minuto. Il numero dei bersagli non corrisponde a quello delle organizzazioni effettivamente compromesse.
- Gli aggressori hanno sfruttato credenziali OAuth applicative già autorizzate per ottenere accessi privilegiati e creare persistenza. ConnectWise prevede di riattivare progressivamente i ripristini dei backup dalla settimana successiva al 23 ottobre.
Microsoft attribuisce al gruppo Storm-0940, ritenuto collegato allo Stato cinese, una campagna di attacchi automatizzati attraverso agenti AI contro fornitori tecnologici e organizzazioni di diversi settori industriali. Il rapporto pubblicato il 21 ottobre 2026 ricostruisce l’utilizzo del framework offensivo ARTEX nella compromissione della catena di fornitura di ConnectWise, che ha consentito agli aggressori di raggiungere oltre 2.250 tenant Microsoft 365 sfruttando identità applicative precedentemente autorizzate. La velocità degli attacchi, arrivata a 2.900 autenticazioni tentate al minuto, non rappresenta soltanto un incremento quantitativo: in diversi ambienti gli attaccanti sono riusciti a ottenere accessi privilegiati e a predisporre meccanismi di persistenza prima che le organizzazioni potessero completare le verifiche di sicurezza.
Cosa leggere
Storm-0940 usa ARTEX contro ConnectWise: Microsoft attribuisce l’attacco alla Cina
L’attribuzione rappresenta il principale sviluppo rispetto alla compromissione di ConnectWise Cloud Backup già emersa il 16 ottobre. Microsoft Threat Intelligence identifica Storm-0940 come un attore allineato agli interessi statali cinesi, attivo almeno dal 2021 in operazioni di acquisizione di informazioni e accesso non autorizzato alle infrastrutture aziendali. Secondo il rapporto ufficiale Microsoft sulla campagna ARTEX, già da settembre il gruppo utilizzava il framework per colpire centinaia di organizzazioni nei settori aerospaziale, difesa, energia, automotive, finanza, pubblica amministrazione, tecnologia e semiconduttori.
ARTEX è un sistema open source di penetration testing che utilizza più agenti basati su modelli linguistici per coordinare ricognizione, individuazione delle vulnerabilità e operazioni offensive. Non è quindi necessario sviluppare un modello proprietario per disporre di capacità automatizzate: il framework permette di orchestrare strumenti esistenti e modificare i flussi operativi in funzione delle condizioni incontrate. Microsoft precisa che la campagna non deriva da una vulnerabilità dei propri sistemi o servizi, ma dall’abuso delle autorizzazioni già concesse dai clienti a un’applicazione di terze parti. L’attribuzione alla Cina rimane una valutazione dell’intelligence Microsoft, non un accertamento giudiziario: Pechino ha respinto le accuse di coinvolgimento.
Oltre 2.250 tenant raggiunti e 151.000 autenticazioni fallite: i numeri reali
Il rapporto distingue due componenti dell’offensiva che non devono essere confuse. Fra il 10 e il 14 ottobre, un’infrastruttura riconducibile a Storm-0940 ha effettuato una campagna di password spraying contro 327 account appartenenti a otto organizzazioni, generando oltre 151.000 tentativi di accesso falliti. I picchi hanno raggiunto 2.900 errori al minuto, con più di 111.000 eventi concentrati in una sola giornata. Per questa specifica attività Microsoft non ha osservato autenticazioni riuscite, rilascio di token o modifiche alle directory. Il secondo filone riguarda invece la compromissione delle identità applicative di ConnectWise, attraverso le quali gli aggressori hanno raggiunto oltre 2.250 tenant Microsoft 365. In questo caso sono documentate autenticazioni non autorizzate e attività successive in più ambienti, comprese modifiche ai privilegi. I 2.250 tenant non sono dunque altrettante vittime accertate di esfiltrazione, così come i tentativi falliti della prima campagna non dimostrano accessi riusciti. La novità rispetto alle precedenti operazioni ARTEX contro le banche è la dimensione raggiunta quando un sistema agentico viene combinato con credenziali applicative utilizzabili in numerosi ambienti cloud.
Leggi anche: CERT-In: agenti AI accedono a sistemi reali e accelerano gli attacchi
OAuth e Microsoft Graph: come gli agenti AI mantengono l’accesso privilegiato
La compromissione di ConnectWise ha consentito agli aggressori di sfruttare un rapporto di fiducia già esistente fra provider e clienti. Le applicazioni utilizzate per Cloud Backup, precedentemente SkyKick, possedevano autorizzazioni OAuth concesse dagli amministratori dei tenant Microsoft 365. Una volta sottratto il materiale necessario all’autenticazione delle applicazioni, Storm-0940 ha potuto utilizzare tali identità senza conoscere le password dei singoli dipendenti e senza dover affrontare un’autenticazione multifattore interattiva. Gli agenti ARTEX hanno accelerato ricognizione, verifiche e operazioni attraverso Microsoft Graph, raggiungendo in alcuni casi funzioni per la gestione degli account, dei gruppi, dei permessi e delle credenziali. Microsoft documenta anche un caso nel quale un’applicazione ConnectWise si è assegnata il ruolo di Global Administrator, una forma di escalation particolarmente grave perché permette di intervenire sull’intero ambiente amministrativo. In altre organizzazioni sono state individuate modifiche alle credenziali delle applicazioni e concessioni di privilegi capaci di mantenere l’accesso anche dopo la revoca dell’identità inizialmente compromessa. Il problema non è quindi soltanto la perdita di una credenziale, ma la possibilità di trasformarla in persistenza distribuita fra applicazioni e identità differenti. Non ogni autenticazione riuscita prova, tuttavia, che siano stati letti o sottratti dati aziendali.
ConnectWise prepara il ripristino, ma i tenant Microsoft 365 devono essere verificati
L’ultimo aggiornamento pubblicato da ConnectWise il 23 ottobre alle 01:00 UTC introduce un nuovo elemento operativo: l’azienda prevede di completare entro il fine settimana le verifiche di sicurezza dell’ambiente ripristinato. Se i controlli avranno esito positivo, i partner potrebbero recuperare l’accesso ai ripristini dei backup esistenti all’inizio della settimana successiva, mentre la riattivazione delle altre funzionalità procederà per fasi. Non si tratta di una data garantita né della conferma che i backup programmati siano già ripartiti. Nel Trust Center ufficiale di ConnectWise, il fornitore continua a dichiarare che gli archivi precedenti risultano cifrati, isolati e conservati, senza evidenze di compromissione, ma riconosce di non poter stabilire autonomamente quali modifiche siano avvenute all’interno di tutti gli ambienti Microsoft 365 amministrati dai partner. È questa separazione fra infrastruttura del fornitore e tenant dei clienti a rendere la bonifica particolarmente complessa. Le organizzazioni devono mantenere disabilitate le connessioni interessate finché non saranno pubblicate istruzioni specifiche di riattivazione, evitando di confondere la sostituzione delle credenziali centralizzate con la cancellazione di eventuali accessi persistenti creati dagli aggressori. La dinamica conferma il rischio già osservato nelle operazioni UNC7017 contro la catena di distribuzione di AOMEI: una compromissione concentrata su un componente fidato può propagarsi rapidamente a sistemi che non presentano una vulnerabilità direttamente sfruttabile.
Continua con:
CyberXero orchestra 51 agenti Claude Code contro l’energia ucraina
Phishing installa MSP360 e ScreenConnect: gli RMM diventano persistenza invisibile
Le verifiche richieste agli amministratori: Entra ID, Graph e identità applicative
Per i responsabili della sicurezza la priorità consiste nell’identificare le applicazioni ConnectWise e SkyKick installate o precedentemente autorizzate, utilizzando gli identificativi applicativi anziché affidarsi esclusivamente ai nomi visualizzati. Microsoft raccomanda di conservare i registri di accesso di Microsoft Entra ID, gli eventi di Microsoft Graph, gli audit Microsoft Purview e le tracce eventualmente presenti nei sistemi SIEM, esaminando almeno le attività dal 15 ottobre ed estendendo quando possibile la verifica al 1° ottobre 2026. L’indagine deve cercare nuovi segreti o certificati associati alle applicazioni, modifiche ai ruoli privilegiati, autorizzazioni aggiuntive, proprietari sconosciuti e accessi anomali a posta elettronica e documenti. Tra gli indicatori pubblicati figurano gli indirizzi 144.172.64[.]99, 144.172.64[.]128 e 144.172.64[.]60, ma la loro assenza non dimostra che l’ambiente sia sicuro. Prima di eliminare applicazioni o credenziali sospette occorre preservare le evidenze, quindi revocare gli accessi non autorizzati e verificare la presenza di ulteriori meccanismi di persistenza. L’offensiva di Storm-0940 dimostra che gli agenti AI possono comprimere il tempo necessario per passare dalla ricognizione all’accesso amministrativo, ma soprattutto che le identità applicative dei fornitori sono diventate un punto di ingresso strategico. La difesa non può più limitarsi agli account dei dipendenti: deve estendersi alle autorizzazioni permanenti concesse ai servizi che amministrano, proteggono e archiviano i dati dell’organizzazione.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.