📌 In Sintesi
- eMudhra ha annunciato il 22 ottobre 2026 l’uscita dal mercato globale dei certificati SSL/TLS, dopo la scoperta di otto chiavi private crittograficamente prevedibili.
- La transizione sarà graduale: le root G1 RSA continueranno temporaneamente a servire i clienti, mentre saranno garantiti servizi di revoca e sostituzioni gratuite attraverso partner.
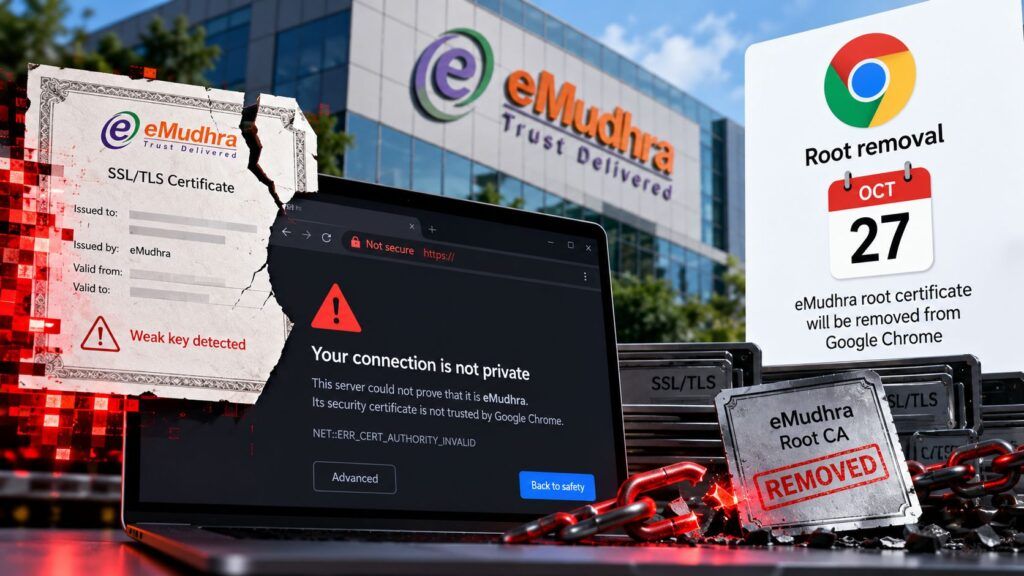
- Google prevede di completare il 27 ottobre la distribuzione della rimozione della root ECC compromessa da Chrome. I gestori dei siti interessati devono sostituire i certificati prima di perdere la fiducia dei browser.
eMudhra abbandona il mercato globale dei certificati SSL/TLS dopo il grave incidente crittografico che ha coinvolto otto autorità di certificazione intermedie. Il consiglio di amministrazione della società indiana ha annunciato il 22 ottobre 2026 il ritiro volontario da un’attività che rappresenta circa l’1% del fatturato globale, ma il cui impatto reputazionale ha assunto dimensioni ben superiori. La decisione arriva cinque giorni dopo la scoperta di chiavi private talmente deboli da poter essere ricostruite quasi istantaneamente e dopo gli interventi di Google, Mozilla, Apple e Microsoft per impedire l’utilizzo di certificati potenzialmente falsificabili. Il problema ora non riguarda soltanto la sicurezza delle connessioni HTTPS, ma la continuità dei servizi che dipendono dalle infrastrutture di certificazione di eMudhra.
Cosa leggere
eMudhra lascia il mercato SSL/TLS dopo la compromissione delle chiavi
La decisione del consiglio di amministrazione rappresenta una svolta rispetto alle precedenti comunicazioni, nelle quali eMudhra aveva dichiarato di voler contenere l’incidente, collaborare con i produttori dei browser e proseguire le indagini sulle cause. Nel comunicato ufficiale del 22 ottobre, il presidente V. Srinivasan ha motivato l’uscita citando l’aumento dei costi di conformità, la complessità delle normative sulla sovranità dei dati e la concorrenza dei grandi operatori che distribuiscono gratuitamente certificati TLS. La società sostiene che l’attenzione ricevuta dopo l’incidente sia diventata sproporzionata rispetto al peso economico di un’attività che contribuisce per circa l’1% ai ricavi globali. Le considerazioni commerciali non cancellano tuttavia il fatto determinante: otto autorità intermedie erano state costruite utilizzando chiavi private prevedibili, nonostante i controlli e gli audit indipendenti effettuati negli anni precedenti. Il problema era già stato ricostruito nell’analisi delle otto chiavi eMudhra che hanno compromesso la fiducia HTTPS. La nuova decisione aggiunge una conseguenza industriale verificabile: eMudhra non intende più competere come autorità globale per l’emissione di certificati destinati ai siti web, pur continuando a operare in altri settori dell’identità digitale.
Le root G1 RSA restano operative, ma i clienti devono preparare la migrazione
L’uscita dal mercato non comporterà lo spegnimento immediato di tutte le infrastrutture di certificazione della società. eMudhra manterrà temporaneamente operative le proprie root G1 RSA, consentendo ai clienti di continuare a utilizzare i servizi interessati durante la transizione. La società si è impegnata a collaborare con i programmi di certificazione dei browser e con i propri partner per sostituire gratuitamente i certificati che richiedono una migrazione, mantenendo disponibili i servizi di revoca e verifica dello stato dei certificati fino alla loro scadenza o sostituzione. Questo passaggio è essenziale perché il ritiro disordinato di una Certificate Authority potrebbe provocare interruzioni anche a siti che utilizzano chiavi perfettamente valide. Un primo riscontro operativo arriva da InCommon, il servizio di certificazione utilizzato da organizzazioni accademiche e di ricerca, che il 22 ottobre ha comunicato ai propri clienti la prospettiva di interrompere entro circa 30 giorni l’emissione di nuovi certificati attraverso le autorità intermedie collegate alle root pubbliche eMudhra, precisando che la scadenza esatta deve ancora essere confermata. L’emissione attraverso le gerarchie RSA può proseguire nell’immediato, ma gli amministratori devono valutare come ottenere nuovi certificati attraverso catene alternative. La disponibilità temporanea del servizio non deve essere interpretata come una garanzia di validità futura dei certificati già installati, perché l’attendibilità dipende anche dalle decisioni autonome dei programmi di certificazione dei browser.
Leggi anche: Mozilla revoca la root eMudhra: la sicurezza va oltre Firefox
Chrome rimuove la root eMudhra il 27 ottobre: cosa rischiano i siti HTTPS
Il passaggio più urgente riguarda emSign ECC Root CA – G3, la root che aveva firmato gli intermedi crittograficamente compromessi. Google ha comunicato che la sua rimozione dal Chrome Root Store sarà distribuita generalmente a partire dalla mattina del 27 ottobre 2026, secondo il fuso orario del Pacifico, mentre le versioni sperimentali del browser riceveranno la modifica in anticipo. La comunicazione ufficiale dei team Chrome e Android chiarisce che alcuni certificati legittimi collegati alla stessa root non saranno più considerati attendibili e che i gestori devono acquisire certificati da gerarchie alternative presenti nel Chrome Root Store. Questa conseguenza non equivale a dichiarare compromessi tutti i siti che utilizzavano eMudhra: la revoca della fiducia può interrompere anche connessioni legittime, quando il browser non riconosce più l’autorità che garantisce l’identità del server. I gestori devono quindi controllare non soltanto la data di scadenza del certificato, ma l’intera catena di certificazione, identificando le root e gli intermedi utilizzati. Mozilla ha già avviato un’operazione analoga attraverso NSS 3.131.1, mentre Firefox era stato protetto in precedenza mediante OneCRL. L’aggiornamento dei browser riduce il rischio di impersonificazione, ma rende indispensabile la migrazione preventiva dei servizi che utilizzano le gerarchie escluse.
Certificati falsificabili e audit superati: perché il controllo ha fallito
La gravità dell’incidente emerge dalla distanza fra gli standard dichiarati e il risultato effettivo. Le otto chiavi problematiche erano state generate durante una Key Generation Ceremony del 30 aprile 2025, utilizzando dispositivi HSM certificati FIPS 140-2 Level 3. Secondo la ricostruzione preliminare di eMudhra, un errore nella procedura di wrapping e unwrapping avrebbe prodotto una seconda serie di chiavi deboli accanto a quelle originariamente corrette. Le chiavi vulnerabili furono poi utilizzate nella costruzione delle autorità intermedie, nonostante la società dichiari che le infrastrutture fossero state sottoposte ad audit indipendenti per due anni consecutivi. Una delle chiavi private aveva addirittura valore numerico 4, incompatibile con la robustezza attesa da una generazione casuale corretta per la crittografia P-384. eMudhra sostiene che nessuno degli intermedi compromessi abbia emesso certificati finali e che non si siano verificati accessi abusivi alle proprie infrastrutture né violazioni dei dati. Anche il CERT-In indiano, nel proprio bollettino di sicurezza, distingue questo incidente dai servizi nazionali di firma digitale e identificazione. Rimane però un problema di validazione della catena di fiducia: un attaccante in possesso delle chiavi poteva teoricamente emettere certificati fraudolenti contro client privi delle protezioni aggiornate. Gli interventi su Go e sulle altre componenti dell’ecosistema cloud dimostrano che la risposta non può limitarsi ai browser più diffusi.
Continua con:
Firefox 158.0.1 blocca eMudhra: Mozilla corregge la fiducia nei certificati
eMudhra, otto chiavi CA prevedibili mettono a rischio la fiducia HTTPS
La fine dei certificati eMudhra mette in discussione la fiducia nella WebPKI
Per le organizzazioni italiane il problema operativo consiste nel verificare quali servizi utilizzino ancora certificati collegati alle gerarchie eMudhra interessate, comprese applicazioni interne, API, server web, proxy, dispositivi embedded e sistemi con archivi di certificati autonomi. L’attività richiede un inventario dei certificati, la verifica delle catene installate e una pianificazione dei rinnovi che tenga conto delle decisioni dei diversi trust store. Non è corretto dedurre che ogni certificato emesso da eMudhra sia immediatamente inutilizzabile, così come sarebbe imprudente attendere la scadenza naturale di un certificato la cui root è destinata a perdere attendibilità. La società ha garantito la continuità degli altri servizi, fra cui firme elettroniche, enterprise PKI, gestione delle identità e autenticazione, separandoli dal mercato pubblico SSL/TLS. L’uscita apre tuttavia una questione più ampia per la Web Public Key Infrastructure: gli audit periodici e la conformità formale non hanno impedito che chiavi prive di sufficiente entropia entrassero nella catena di fiducia dei principali browser. La reazione rapida di Google e Mozilla ha protetto gli utenti aggiornati, ma l’esistenza di client legacy e archivi statici dimostra che la rimozione di un’autorità non può essere considerata un’operazione istantanea. eMudhra abbandona un mercato che vale soltanto una piccola parte del proprio fatturato, ma l’incidente lascia una conseguenza molto più importante: la fiducia HTTPS dipende dalla qualità verificabile delle procedure crittografiche, non dalla sola presenza di certificazioni, audit e dispositivi di sicurezza.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.