🐧 Novità principali
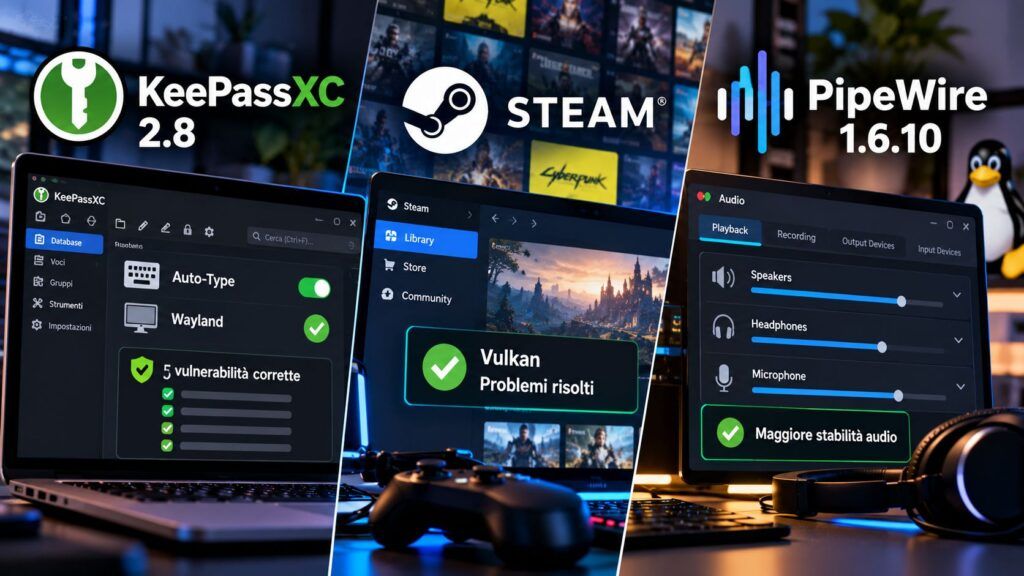
- Steam corregge il blocco dei giochi Vulkan dopo Alt+Tab, risolve problemi dell’updater Linux e aggiorna le liste di revoca dei certificati.
- PipeWire 1.6.10 interviene su JACK, Bluetooth, PulseAudio e ALSA, correggendo crash, anomalie nella gestione della memoria e problemi di riproduzione.
- KeePassXC 2.8.0 esce dalla beta con Auto-Type su Wayland e cinque correzioni di sicurezza, introducendo Qt 6, sblocco tramite Polkit e una AppImage sperimentale ARM64.
Steam, PipeWire e KeePassXC aggiornano tre componenti fondamentali dell’esperienza Linux, intervenendo rispettivamente sulla stabilità dei giochi, sulla gestione dell’audio e sulla sicurezza delle credenziali. Valve ha distribuito un nuovo client stabile che elimina i blocchi dei titoli Vulkan dopo il passaggio tra finestre, PipeWire raggiunge la versione 1.6.10 con correzioni dedicate a JACK, Bluetooth, ALSA e compatibilità PulseAudio, mentre KeePassXC 2.8.0 conclude il periodo di beta introducendo Auto-Type su Wayland, supporto ARM64 e aggiornamenti di sicurezza. Le tre release non modificano radicalmente il funzionamento del desktop, ma affrontano problemi concreti di affidabilità e compatibilità che continuano a incidere sull’utilizzo quotidiano dei sistemi Linux.
Cosa leggere
Steam corregge i blocchi dei giochi Vulkan e aggiorna la sicurezza del client
Valve ha pubblicato il 21 ottobre 2026 un aggiornamento stabile del client Steam che interessa direttamente gli utenti Linux alle prese con videogiochi basati sulle API grafiche Vulkan. La modifica principale elimina una condizione nella quale il gioco poteva smettere di rispondere dopo l’utilizzo della combinazione Alt+Tab, impiegata per passare dall’applicazione a un’altra finestra del desktop. Il problema riguardava la gestione del cambio di contesto grafico e poteva lasciare il titolo bloccato, costringendo in alcuni casi l’utente a interrompere manualmente il processo. Le note ufficiali dell’aggiornamento Steam Client del 21 ottobre confermano anche la correzione di un’anomalia che impediva la comparsa dell’interfaccia dell’updater su alcuni sistemi Linux. Valve interviene inoltre sul client Windows correggendo un memory leak di Remote Play durante la codifica hardware H.264 attraverso NVIDIA NVENC, quando lo streaming utilizza la modalità di banda illimitata. La release aggiorna le liste di revoca dei certificati, riducendo il rischio che il client consideri attendibili certificati precedentemente invalidati, e corregge problemi minori relativi alla finestra Steam Service Error, alla visualizzazione delle date nella British Columbia e all’apertura di alcune finestre del browser integrato su macOS.
La novità completa il precedente aggiornamento con cui Steam aveva reso automatico l’utilizzo di Proton per gli eseguibili Windows aggiunti manualmente alla libreria. Dopo le modifiche a Steam e Mesa 26.2.5 per la compatibilità Vulkan, Valve continua a eliminare problemi che non dipendono necessariamente dalla capacità di eseguire un videogioco, ma dalla stabilità dell’ambiente desktop che lo ospita. Il fix non introduce nuove funzionalità Vulkan né modifica direttamente i driver grafici: interviene su un malfunzionamento del client durante l’interazione tra gioco e desktop. Per gli utenti Linux, soprattutto su configurazioni multi-monitor o in presenza di applicazioni aperte contemporaneamente, significa ridurre un’interruzione che poteva compromettere l’esperienza di gioco indipendentemente dalle prestazioni della GPU.
Leggi anche: OBS Studio 32.2 porta SDR nell’HDR mentre Steam migliora Nvidia su Linux
PipeWire 1.6.10 elimina crash JACK e problemi nell’audio Bluetooth
PipeWire 1.6.10 arriva come aggiornamento correttivo della serie 1.6, mantenendo la compatibilità API e ABI con le release precedenti. Gli interventi più rilevanti riguardano JACK, il sistema di interfacciamento audio utilizzato da applicazioni professionali, software di produzione musicale e strumenti che richiedono latenze contenute. Gli sviluppatori hanno introdotto una sincronizzazione più rigorosa dell’array delle porte e delle liste dei mixer, correggendo condizioni che potevano provocare crash quando un’applicazione registrava o rimuoveva numerose porte audio. La release elimina inoltre un possibile ciclo infinito e migliora la liberazione delle risorse associate a porte e buffer durante la disconnessione. Il lavoro prosegue le correzioni già introdotte in PipeWire 1.6.9 per JACK, Bluetooth e ricampionamento, ma affronta problemi differenti legati alla gestione concorrente delle strutture interne. Viene risolta anche una regressione introdotta nella precedente versione nel codice di upmixing PSD rear delay, dove impostare un ritardo posteriore pari a zero poteva produrre, paradossalmente, un ritardo consistente. Un’altra correzione elimina rumori improvvisi, come click e piccoli scoppi, durante lo svuotamento finale dei buffer di formati audio unsigned.
Il nuovo aggiornamento del progetto PipeWire interessa anche la compatibilità con PulseAudio, impedendo che client sospesi accumulino un numero illimitato di comandi REQUEST nella coda del server. Il comportamento precedente poteva determinare una crescita progressiva della memoria occupata, mentre la nuova gestione evita l’accumulo incontrollato. Sul fronte Bluetooth, PipeWire annulla correttamente le chiamate RegisterApplication ancora in attesa quando un adattatore viene rimosso, migliorando il recupero dopo la disconnessione dei dispositivi ed eliminando alcune funzioni obsolete. Il plugin ALSA gestisce meglio gli eventi XRUN, cioè le condizioni nelle quali i buffer audio non ricevono o non consumano dati nei tempi previsti, evitando di restituire errori I/O impropri durante alcune operazioni bloccanti. Completano la release le correzioni dell’integrazione GStreamer, che gestisce correttamente stride e offset dei piani video, l’eliminazione di un possibile crash nel modulo X11 e una maggiore flessibilità dei formati di output attraverso libsndfile. Si tratta di interventi meno visibili rispetto a nuove funzioni desktop, ma determinanti per la continuità delle sessioni audio e video, come dimostrano anche le recenti correzioni del plugin PipeWire in Audacious 4.6.2.
KeePassXC 2.8 porta Auto-Type su Wayland e completa il passaggio a Qt 6
La novità più importante sul fronte applicativo riguarda KeePassXC 2.8.0, distribuito in versione stabile il 21 ottobre 2026, circa un mese dopo la prima beta. Il password manager open source introduce finalmente Auto-Type su Wayland attraverso XDG Desktop Portals, superando una delle limitazioni storiche che costringevano molti utenti a mantenere una sessione X11 oppure utilizzare soluzioni alternative per l’inserimento automatico delle credenziali nelle finestre delle applicazioni. Il funzionamento dipende dalle capacità del compositor e dall’implementazione dei portali presenti nel sistema, perché Wayland limita intenzionalmente l’accesso delle applicazioni agli input globali e alle informazioni delle altre finestre. Il nuovo Auto-Type non elimina quindi ogni differenza funzionale rispetto a X11, ma introduce un percorso compatibile con il modello di sicurezza del desktop moderno. La funzione era stata anticipata nella beta KeePassXC 2.8 insieme a Mir 2.30 e diventa ora disponibile a tutti gli utenti della release stabile.
KeePassXC passa inoltre da Qt 5 a Qt 6, modernizzando il proprio stack grafico e introducendo lo sblocco rapido tramite Polkit su Linux, nuove scorciatoie configurabili e la possibilità di sincronizzare database remoti attraverso strumenti esterni. La release aggiunge una AppImage sperimentale per Linux AArch64 e build native ARM64 per Windows, due disponibilità differenti che non devono essere confuse: su Linux ARM64 il pacchetto viene ancora presentato come sperimentale. Migliorano anche le funzioni dell’agente SSH, che può generare chiavi RSA, ECDSA ed Ed25519, l’importazione da Proton Pass e le statistiche dei database, ora capaci di mostrare il numero di passkey e codici TOTP. Su Linux cambia la posizione di archiviazione dello stato applicativo, trasferito da XDG_CACHE_HOME a XDG_STATE_HOME, mentre vengono corretti problemi di integrazione delle AppImage, gestione TLS e rilevamento del tema scuro. Il progetto introduce inoltre una modifica da considerare durante l’aggiornamento: il primo utilizzo dello sblocco rapido tramite Polkit aggiunge un identificativo UUID ai metadati pubblici del database, facendolo risultare modificato.
KeePassXC corregge cinque vulnerabilità senza compromettere la crittografia
L’aspetto più rilevante per la sicurezza è costituito da cinque vulnerabilità corrette in KeePassXC 2.8.0, tutte presenti nelle versioni 2.7.x e precedenti. La comunicazione ufficiale del progetto e il changelog completo identificano innanzitutto CVE-2026-69150, un problema use-after-free attivabile durante l’importazione di file KDB appositamente manipolati. Un secondo difetto riguarda l’integrazione con il browser e la possibilità di introdurre riferimenti non autorizzati alle voci durante la creazione o l’aggiornamento attraverso l’estensione. Il terzo problema consiste in scritture fuori dai limiti della memoria durante la cifratura e decifratura dei messaggi scambiati attraverso il meccanismo di native messaging. Su Windows viene corretta la prevedibilità dei nomi delle mappature di memoria condivisa impiegate nell’invio delle chiavi SSH a Pageant, mentre un quinto intervento riguarda un integer overflow associato a una lettura fuori dai limiti nell’importatore dei vecchi database KDB. Quattro delle cinque vulnerabilità erano ancora prive di identificativo CVE definitivo al momento della pubblicazione, nonostante gli advisory fossero già disponibili.
Gli sviluppatori precisano che nessuna delle vulnerabilità compromette direttamente la crittografia o le funzioni fondamentali di protezione del database KeePassXC. Le gravità dichiarate sono comprese tra bassa e moderata, ma l’aggiornamento resta raccomandato perché alcuni difetti coinvolgono il trattamento di file non attendibili e le integrazioni con altre applicazioni. La release introduce ulteriori misure difensive, tra cui l’esclusione degli attributi protetti dagli elenchi restituiti dall’interfaccia Secret Service e una pulizia più accurata dei frammenti di database decifrati rimasti nella memoria utilizzata da zlib. Il salto dalla precedente KeePassXC 2.7.11, che aveva rafforzato importazione e integrazione delle credenziali, non consiste quindi soltanto nell’aggiunta di nuove funzioni, ma nella revisione di componenti che elaborano database, comunicazioni con il browser e chiavi utilizzate da strumenti esterni. KeePassXC chiarisce infine che alcune vulnerabilità sono state individuate con l’assistenza dell’intelligenza artificiale, senza essere state introdotte da codice generato attraverso modelli AI.
Continua con:
Steam taglia i consumi con PipeWire e GNU Nano 9.1 si fa più sicuro
PipeWire 1.6.8 e Wireshark 4.6.7 migliorano stabilità e protocolli Linux
Linux migliora quando gaming, audio e credenziali funzionano senza workaround
I tre aggiornamenti confermano un’evoluzione del desktop Linux nella quale la maturità dipende sempre meno dall’introduzione di nuove funzionalità e sempre più dall’eliminazione delle incompatibilità residue. Steam corregge un problema concreto nel passaggio tra giochi Vulkan e finestre del desktop, PipeWire rafforza la stabilità del sottosistema multimediale senza interrompere la compatibilità della serie 1.6 e KeePassXC recupera su Wayland una funzione essenziale per l’utilizzo quotidiano delle password. Per gli utenti finali la priorità è installare la nuova versione stabile di Steam e mantenere aggiornati i pacchetti multimediali distribuiti dalla propria distribuzione Linux; per KeePassXC, invece, la presenza di cinque correzioni di sicurezza rende particolarmente opportuno il passaggio alla 2.8.0, tenendo conto della compatibilità con il proprio compositor e dei pacchetti effettivamente disponibili. Wayland, Vulkan e PipeWire sono ormai componenti ordinari dell’esperienza Linux, ma la loro affidabilità dipende dall’integrazione tra progetti, toolkit e applicazioni che fino a pochi anni fa richiedevano configurazioni specifiche. La riduzione di questi attriti rappresenta un progresso tecnico meno appariscente, ma direttamente misurabile nell’utilizzo quotidiano del sistema.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.