🛡️ Executive Summary
- Lazarus sfrutta il software di sicurezza finanziaria CrossWeb EX attraverso siti di adescamento, apparentemente costruiti anche con contenuti generati dall’intelligenza artificiale, per compromettere aziende sudcoreane.
- Il framework integra TechHub, Cubridge, TouchHub, TouchShift, ClientHub e LPEClient, combinando comando e controllo tramite GitHub, DLL side-loading, persistenza Windows e caricamento di malware direttamente in memoria.
- LPEClient introduce la crittografia post-quantistica ML-KEM-1024 per proteggere lo scambio delle chiavi e la distribuzione dei payload. Kaspersky documenta almeno tre aziende colpite nei settori software, edilizia e apparati di comunicazione.
Lazarus ha sviluppato una nuova operazione di cyberspionaggio contro la Corea del Sud sfruttando uno dei software di sicurezza che gli utenti sono tenuti a installare per accedere a servizi bancari e pubblici. La campagna, denominata Operation FlashHole dai ricercatori Kaspersky, utilizza siti di adescamento costruiti su GitHub Pages, un’infrastruttura di comando e controllo distribuita tra GitHub e siti legittimi compromessi e un framework malware modulare capace di eseguire gran parte delle proprie attività direttamente nella memoria dei computer Windows. La novità più significativa è l’integrazione della crittografia post-quantistica ML-KEM-1024 in LPEClient, componente utilizzato per profilare le vittime e ricevere nuovi payload. L’indagine pubblicata il 21 ottobre 2026 documenta almeno tre organizzazioni compromesse e ricostruisce l’evoluzione di strumenti già impiegati da Lazarus nelle precedenti operazioni Dream Job e SyncHole.
Cosa leggere
Operation FlashHole sfrutta CrossWeb EX e trasforma la sicurezza in vettore d’attacco
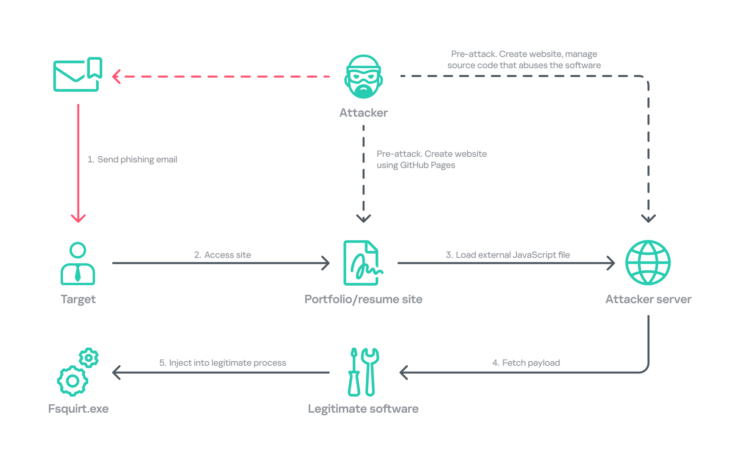
La ricerca del Global Research and Analysis Team di Kaspersky, firmata da Sojun Ryu, identifica una nuova campagna avviata almeno nel luglio 2025, poco dopo la conclusione delle principali attività di Operation SyncHole. Il punto di accesso rimane legato al software di sicurezza finanziaria sudcoreano, ma il componente coinvolto cambia: nella precedente operazione Lazarus aveva abusato di Cross EX, mentre FlashHole coinvolge INISAFE CrossWeb EX V3, soluzione utilizzata per proteggere le comunicazioni tra browser e servizi bancari o istituzionali mediante infrastrutture a chiave pubblica. La ricerca tecnica originale di Kaspersky individua l’esecuzione sospetta nel processo INISAFECrossWebEXSvc.exe, appartenente a una distribuzione CrossWeb EX V3 3.4.1.2 del 2023. La catena osservata porta all’avvio dell’eseguibile Windows fsquirt.exe, nel quale viene iniettato codice malevolo contenente il downloader TechHub. Kaspersky precisa tuttavia che il metodo esatto utilizzato per abusare di CrossWeb EX non è stato determinato: la presenza del software nella catena non equivale quindi all’identificazione pubblica di una nuova CVE o alla dimostrazione di una compromissione del produttore.
Il caso espone una contraddizione particolarmente importante per la sicurezza delle infrastrutture digitali sudcoreane. Un programma distribuito per rafforzare la protezione delle transazioni può ampliare la superficie di attacco quando viene installato su larga scala ed eseguito con privilegi elevati. CrossWeb EX, necessario per interagire con determinati servizi online, opera in background e mantiene collegamenti funzionali con il browser, diventando così un obiettivo interessante per gruppi capaci di manipolarne il contesto di esecuzione. Kaspersky ricorda che Lazarus aveva già sfruttato questa famiglia di software nel 2021, attraverso il downloader Racket, e in ulteriori campagne successive. Il problema era emerso anche durante Operation SyncHole, già collegata agli attacchi di Lazarus contro la Corea del Sud, evidenziando una persistenza operativa che supera la singola vulnerabilità.
Leggi anche: Lazarus sfrutta uno zero-day Windows nelle false offerte di lavoro
GitHub Pages e falsi curriculum preparano l’infezione attraverso il browser
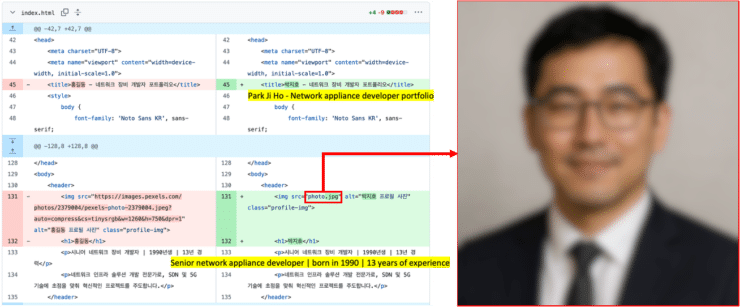
La fase iniziale dell’operazione combina spearphishing mirato e watering-hole, attraverso siti progettati per risultare pertinenti all’attività professionale delle vittime. Kaspersky ha individuato una pagina ospitata su GitHub Pages che inizialmente presentava il curriculum di un presunto sviluppatore senior specializzato in apparati di rete e che, nel gennaio successivo, era stata trasformata in una vetrina dedicata all’interior design. La prima versione sarebbe stata destinata a un dipendente di un’azienda produttrice di dispositivi di comunicazione cablata, mentre la seconda risultava coerente con un bersaglio del settore edilizio. Il sito dedicato al curriculum conteneva una fotografia dall’aspetto artificiale, priva di metadati EXIF e con caratteristiche visive che hanno portato i ricercatori a sospettare l’utilizzo di intelligenza artificiale generativa. Anche il nome del candidato e le informazioni delle aziende presenti nella pagina apparivano costruiti per rendere credibile un’identità inesistente.
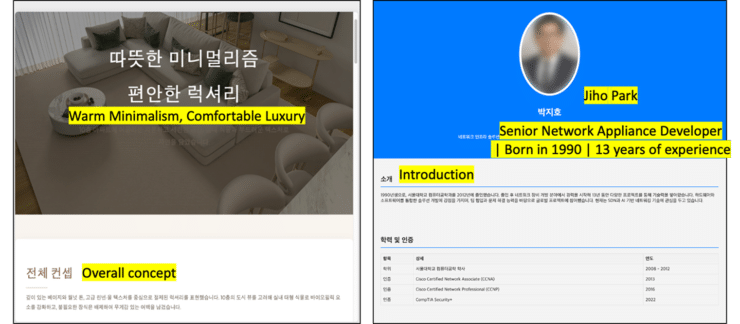
L’impiego dell’AI resta una valutazione degli analisti e non una prova definitiva dell’origine sintetica dell’immagine o dell’intero sito. L’elemento tecnico accertato riguarda invece la presenza di riferimenti JavaScript esterni, caricati dalle pagine attraverso tag script e associati all’infrastruttura malevola. Kaspersky valuta con confidenza medio-alta che le vittime abbiano ricevuto email contenenti collegamenti ai siti GitHub Pages e che la loro visita abbia innescato il percorso di infezione attraverso CrossWeb EX. Questa modalità aggiorna la strategia già utilizzata dal gruppo nelle campagne Operation DreamJob contro il settore europeo dei droni, dove i riferimenti professionali e le offerte lavorative servono a rendere più probabile l’interazione del bersaglio con il contenuto malevolo. La specificità del pretesto diventa parte integrante dell’exploit sociale, perché un curriculum plausibile può apparire rilevante per un produttore di apparati, mentre un portfolio di design è più coerente con l’attività di una società di costruzioni.
TechHub usa le API GitHub per comandare i computer compromessi
Dopo l’infezione iniziale, Lazarus distribuisce TechHub, downloader già osservato in altre operazioni e conosciuto anche come CLOUDBURST da Mandiant e NickelLoader da ESET. La nuova variante introduce un cambiamento nella comunicazione con gli operatori: anziché affidarsi esclusivamente a server HTTP tradizionali, il malware utilizza le API di GitHub e repository privati per ricevere istruzioni, scambiare file e mantenere lo stato della sessione. Gli analisti hanno identificato tre modalità operative di TechHub: esecuzione esclusivamente in memoria, caricamento tramite DLL side-loading e caricamento attraverso una DLL associata a un servizio Windows. La comunicazione può utilizzare credenziali GitHub incorporate nell’eseguibile oppure recuperate da un file di configurazione esterno.
Il meccanismo sfrutta funzioni ordinarie della piattaforma, trasformando issue, file e richieste API in un canale di comando e controllo. Il malware genera un identificativo per distinguere il dispositivo compromesso, crea una issue nel repository controllato dagli attaccanti, recupera una chiave pubblica RSA e completa uno scambio crittografico destinato a proteggere le comunicazioni successive. Il completamento della procedura viene registrato attraverso l’aggiornamento della issue, dopo il quale il componente può ricevere nuovi comandi. GitHub non viene compromesso come piattaforma: sono gli account e le funzionalità legittime del servizio a essere utilizzati impropriamente come infrastruttura C2. Questa distinzione è essenziale per comprendere il rischio: bloccare indiscriminatamente GitHub potrebbe compromettere attività di sviluppo legittime, mentre l’identificazione delle anomalie richiede di analizzare token, repository raggiunti, frequenza delle chiamate e comportamento dei processi. Il problema si collega alle precedenti campagne Lazarus che distribuivano pacchetti npm malevoli attraverso GitHub e Bitbucket, pur trattandosi di una modalità offensiva differente.
Cubridge coordina il framework e TouchHub garantisce la persistenza Windows
L’architettura ricostruita da Kaspersky comprende diversi componenti che collaborano per eseguire funzioni specializzate. Cubridge costituisce il principale orchestratore del framework e dispone di strumenti per caricare DLL, eseguire shellcode, iniettare payload nei processi e richiamare moduli dedicati alle operazioni sul sistema. Il malware utilizza richieste HTTP costruite dinamicamente attraverso parole associate a categorie e articoli di notizie, in modo da rendere il traffico simile a quello generato da un normale browser. La comunicazione utilizza uno scambio crittografico basato su RSA e RC6, mentre le funzionalità disponibili comprendono raccolta di informazioni, esecuzione di comandi Windows, interrogazioni LDAP, acquisizione di schermate e recupero di dati dai browser Chromium, comprese credenziali memorizzate, cookie e cronologia.
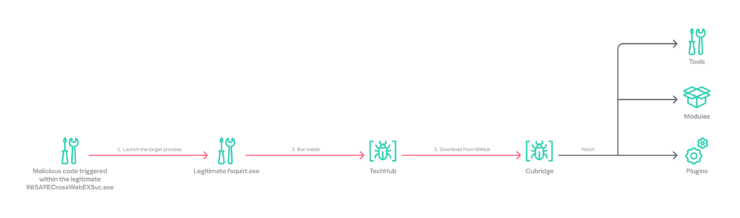
La persistenza viene affidata a una nuova componente denominata TouchHub, che installa TouchShift sfruttando il caricamento laterale della libreria mscoree.dll. Gli attaccanti copiano un eseguibile Windows legittimo, printfilterpipelinesvc.exe, rinominandolo ImeBroker.exe, quindi collocano nella stessa directory una DLL malevola che verrà caricata durante l’esecuzione. TouchHub registra il componente come servizio Windows con una denominazione che imita i servizi di sistema e sincronizza alcuni timestamp dei file per ostacolare le analisi forensi. Il caricamento della DLL porta all’esecuzione di un nuovo stadio TechHub, che successivamente introduce ClientHub e LPEClient. La struttura consente di ricostruire il framework operativo dopo l’accesso iniziale mantenendo gran parte del codice esclusivamente in memoria. L’approccio riduce gli artefatti persistenti sui dischi, ma introduce comunque indicatori osservabili nella creazione dei servizi, nel caricamento delle librerie e nei rapporti tra processi legittimi e componenti sconosciuti.
ClientHub e LPEClient introducono una catena crittografica post-quantistica
ClientHub rappresenta uno dei componenti nuovi documentati da Kaspersky. Il malware esiste in varianti capaci di comunicare attraverso normali siti HTTPS oppure utilizzando le API di Dropbox, e supporta plugin dedicati all’archiviazione dei file, alla raccolta delle informazioni, alla cancellazione dei documenti e al monitoraggio delle sessioni. La comunicazione impiega l’algoritmo SNOW 1.0, insieme a uno scambio iniziale protetto attraverso RSA, e utilizza header HTTP compatibili con il traffico dei browser Chromium per rendere le richieste meno distinguibili da quelle legittime. Gli analisti considerano ClientHub un’evoluzione di CookiePlus, precedente componente Lazarus, sulla base delle somiglianze presenti nelle classi, nei percorsi di configurazione e nei plugin.
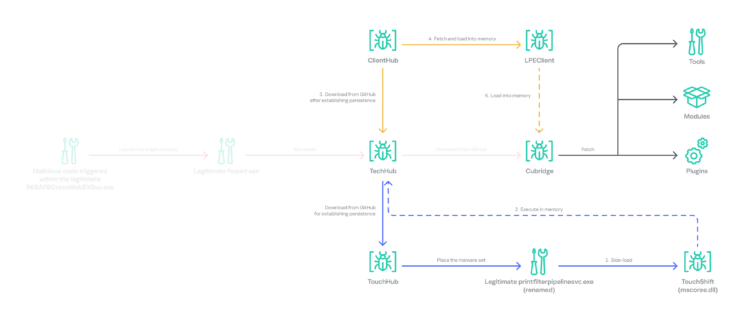
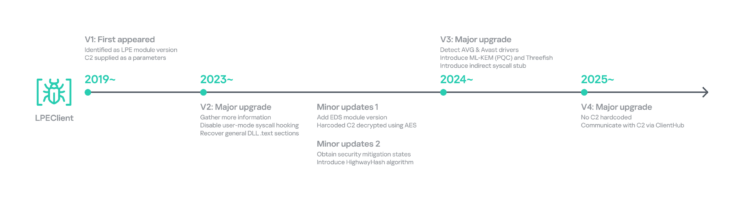
La parte più innovativa riguarda LPEClient, strumento già osservato nelle operazioni SyncHole e DreamJob, utilizzato per raccogliere informazioni approfondite sui computer compromessi prima di ricevere ulteriori payload. La nuova variante analizza versione e livello di aggiornamento di Windows, prodotti antivirus installati, informazioni sul dominio e stato delle mitigazioni hardware e software. Per identificare i prodotti di sicurezza, il malware può leggere direttamente il repository WMI OBJECTS.DATA, mentre per valutare le protezioni del sistema interroga strutture relative a Kernel VA Shadow e Shadow Stack CET. L’obiettivo operativo è ottenere una descrizione affidabile dell’ambiente bersaglio, comprese le protezioni che potrebbero impedire l’esecuzione dei moduli successivi.
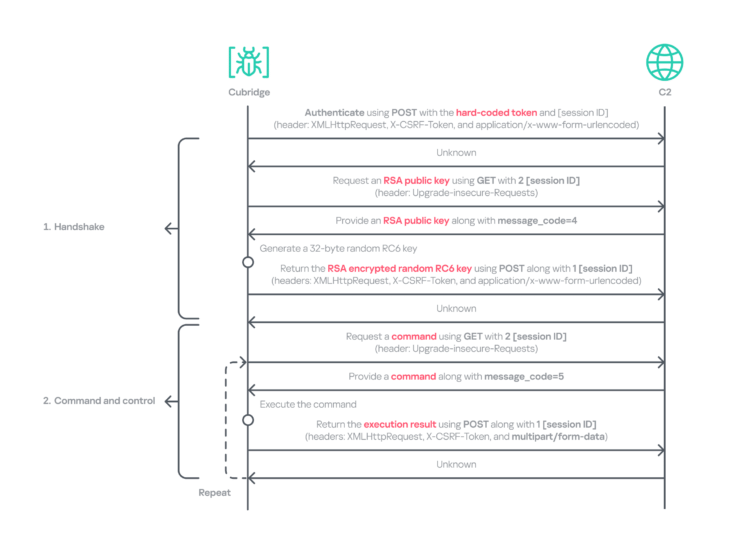
LPEClient utilizza ML-KEM-1024, meccanismo post-quantistico standardizzato dal NIST e derivato da CRYSTALS-Kyber, durante lo scambio delle chiavi necessarie a ricevere i payload. Kaspersky ha identificato una risposta contenente quattro chiavi pubbliche ML-KEM-1024, dalle quali il malware ricava quattro segreti condivisi e relativi ciphertext. I dati vengono successivamente elaborati insieme agli algoritmi GOST, AES e Threefish, con quest’ultimo utilizzato per decifrare il payload ricevuto. L’adozione della crittografia post-quantistica non rende il malware invulnerabile, ma evidenzia la volontà degli sviluppatori di proteggere i componenti successivi della catena anche da un’eventuale intercettazione delle comunicazioni. L’utilizzo di ML-KEM-1024 è particolarmente significativo nel contesto delle preoccupazioni europee sui rischi quantistici e sulla necessità di migrare le infrastrutture crittografiche, perché mostra come gli stessi strumenti sviluppati per proteggere comunicazioni legittime possano essere adottati da gruppi offensivi avanzati.
Tre aziende sudcoreane compromesse e una campagna distinta dal ransomware
Kaspersky ha identificato almeno tre organizzazioni interessate da Operation FlashHole, appartenenti ai settori software, edilizia e produzione di apparati di comunicazione cablata. Gli analisti ritengono probabile che il numero complessivo delle organizzazioni compromesse sia superiore, ma non forniscono una quantificazione verificata delle ulteriori vittime. L’attribuzione a Lazarus si basa sulle somiglianze con la più ampia campagna Cascade Hole, sulla continuità degli strumenti utilizzati, sulle tecniche di distribuzione e sulla selezione dei bersagli. Il livello di confidenza dichiarato da Kaspersky per il collegamento tra SyncHole e FlashHole è medio-alto, non assoluto. Una parte degli strumenti, tra cui TechHub, Cubridge e TouchShift, era già stata osservata nelle operazioni DreamJob precedenti al 2024, mentre la nuova catena introduce modifiche significative alla comunicazione, alla persistenza e alla distribuzione dei payload.
La ricerca distingue inoltre FlashHole dalle attività associate alla backdoor COPPERHEDGE, osservate nello stesso periodo e collegate in alcuni casi a ransomware ed esfiltrazione di dati verso siti del dark web. Operation FlashHole risulta prevalentemente orientata allo spionaggio, mentre le attività COPPERHEDGE mostrano componenti di monetizzazione criminale. Non sarebbe quindi corretto ricondurre automaticamente le aziende coinvolte in FlashHole alle operazioni ransomware descritte nello stesso rapporto. La distinzione conferma quanto l’ecosistema Lazarus comprenda campagne con obiettivi differenti, dall’acquisizione di informazioni tecniche alla sottrazione di risorse economiche, come dimostrano anche le indagini sui collegamenti del gruppo con le operazioni di riciclaggio delle criptovalute sottratte a Bybit.
Continua con:
ACN avverte sui falsi colloqui LinkedIn utilizzati dagli hacker nordcoreani
FlashHole mostra il rischio dei software obbligatori e del malware senza file
Operation FlashHole evidenzia una vulnerabilità strutturale della sicurezza digitale sudcoreana: l’obbligo di installare componenti aggiuntivi per proteggere le transazioni può trasformarsi in un vantaggio per gli attaccanti quando questi software diventano un punto di esecuzione privilegiato. Il governo sudcoreano aveva annunciato nell’ottobre 2025 un piano per eliminare progressivamente l’obbligatorietà di determinati software di sicurezza a partire dal 2026, ma Kaspersky ritiene che Lazarus continuerà a sfruttare questi strumenti finché rimarranno diffusamente installati. La nuova campagna dimostra inoltre che la difesa non può limitarsi alla ricerca di file malevoli: TechHub, Cubridge, ClientHub e LPEClient formano una catena che utilizza servizi Windows, DLL side-loading, process injection e payload caricati direttamente in memoria, rendendo indispensabile correlare attività dei processi, nuovi servizi, accessi anomali alle API GitHub, traffico verso infrastrutture sospette e modifiche alle protezioni di sistema.
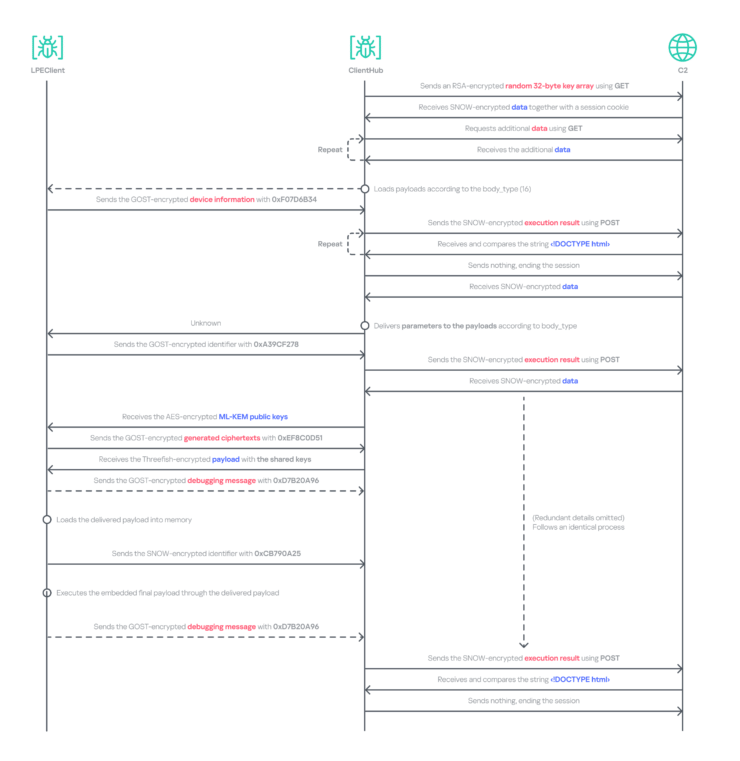
La scoperta più rilevante resta l’integrazione di ML-KEM-1024 nella fase di scambio delle chiavi del malware, una scelta che colloca Lazarus tra gli attori capaci di adottare rapidamente standard crittografici avanzati per proteggere le proprie operazioni. Non significa che l’intera infrastruttura utilizzasse comunicazioni post-quantistiche, ma dimostra la progressiva specializzazione di un framework che distingue acquisizione dell’accesso, persistenza, profilazione, comando e controllo e distribuzione dei payload. Lazarus non sta semplicemente aggiornando una backdoor: sta perfezionando un modello operativo modulare capace di riutilizzare infrastrutture legittime, adattarsi al settore della vittima e mantenere il controllo dei sistemi compromessi attraverso più livelli di esecuzione e occultamento.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.