📌 In Sintesi
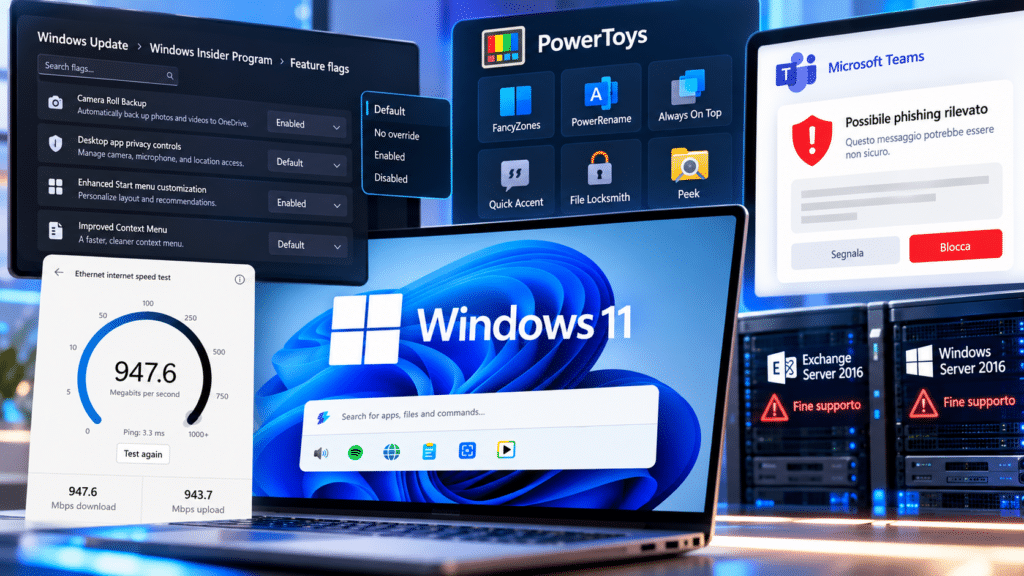
- Windows 11 introduce nelle build Insider nuovi controlli per smartphone, test della connessione e gestione delle funzioni sperimentali, mentre PowerToys 0.102 amplia gli strumenti di produttività.
- Microsoft Teams prepara un sistema AI capace di riconoscere tentativi di phishing analizzando il contesto delle conversazioni, mentre Exchange Online avvia la dismissione definitiva delle API EWS.
- Windows Server 2016 riceverà gli ultimi aggiornamenti di sicurezza il 12 gennaio 2027, imponendo alle organizzazioni una revisione delle infrastrutture ancora dipendenti dal sistema operativo.
Microsoft accelera la trasformazione del proprio ecosistema con nuove funzionalità per Windows 11, strumenti avanzati di produttività, protezioni contro gli attacchi condotti attraverso Microsoft Teams e una progressiva eliminazione delle tecnologie considerate obsolete. Le build Insider del 23 ottobre 2026 introducono controlli più immediati per smartphone e connessioni, mentre PowerToys 0.102 amplia le possibilità di personalizzazione del desktop. Sul versante aziendale, però, emergono conseguenze più importanti: Exchange Online sta interrompendo il supporto alle API EWS e Windows Server 2016 si avvicina alla fine degli aggiornamenti di sicurezza. Microsoft sta quindi modernizzando l’esperienza degli utenti e, contemporaneamente, riducendo lo spazio concesso alle infrastrutture legacy dalle quali dipendono ancora numerose organizzazioni.
Cosa leggere
Windows 11 Insider introduce nuovi controlli per smartphone e connessioni
Microsoft ha distribuito il 23 ottobre 2026 nuove build di Windows 11 attraverso i canali Beta ed Experimental del programma Insider, proseguendo il processo di riorganizzazione delle versioni sperimentali del sistema operativo. Il comunicato ufficiale del Windows Insider Blog identifica cinque aggiornamenti distinti: Build 26220.9757 per Beta, 26340.9767 per Experimental, 28020.3292 per Beta 26H1, 28120.3302 per Experimental 26H1 e 29695.1001 per Experimental Future Platforms. La moltiplicazione delle build riflette la necessità di mantenere percorsi di sviluppo differenti, distinguendo funzionalità destinate a una distribuzione relativamente vicina da componenti ancora oggetto di sperimentazione.
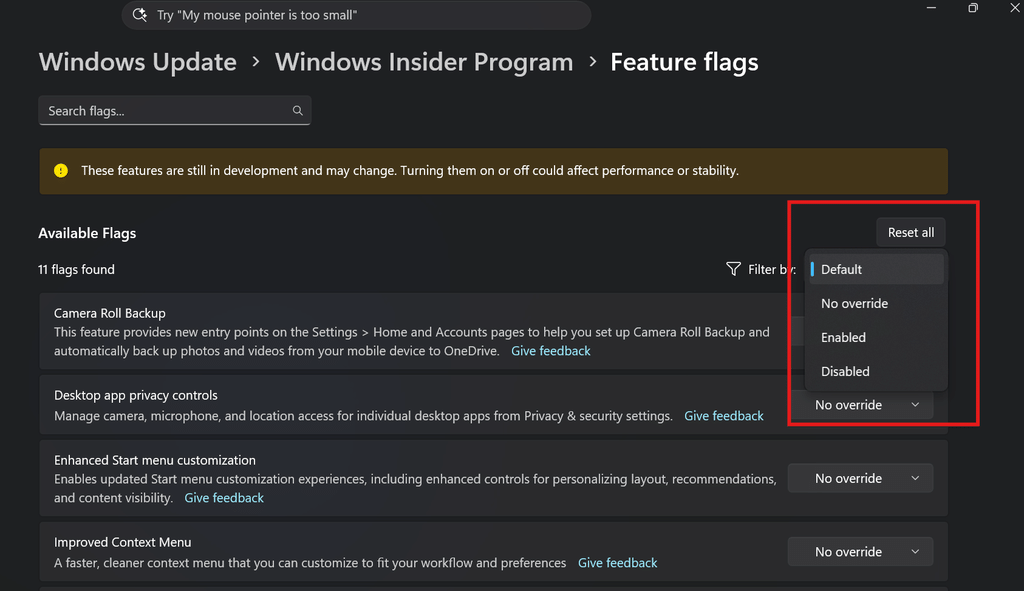
Le novità più evidenti riguardano l’esperienza quotidiana: nel canale Experimental Microsoft introduce un sistema per filtrare le feature flag secondo il loro stato di attivazione, consentendo agli utenti avanzati di individuare più rapidamente le funzioni abilitate o disabilitate. Il cambiamento assume particolare importanza in un programma Insider che concede un maggiore controllo sulle caratteristiche sperimentali, riducendo la dipendenza dai tradizionali aggiornamenti distribuiti uniformemente. Sul fronte dell’interfaccia, Quick Settings diventa un punto di controllo più completo, aggiungendo funzioni relative agli smartphone collegati e agli strumenti di diagnostica della rete. La direzione è coerente con il percorso che ha già portato Windows 11 a trasformare la ricerca in un’interfaccia capace di eseguire azioni, anziché limitarsi a individuare file e applicazioni. Microsoft cerca di concentrare operazioni frequenti in aree immediatamente accessibili, riducendo i passaggi necessari per completarle. Le funzionalità restano tuttavia sperimentali: l’inserimento in una build Insider non costituisce una conferma della distribuzione immediata su tutti i PC, né garantisce che ogni caratteristica venga mantenuta nella stessa forma nelle versioni stabili.
Leggi anche: Windows 11 2026 arriva con 26H2 e porta i container Linux dentro WSL
Windows 11 controlla Android dal desktop e misura Internet senza aprire il browser
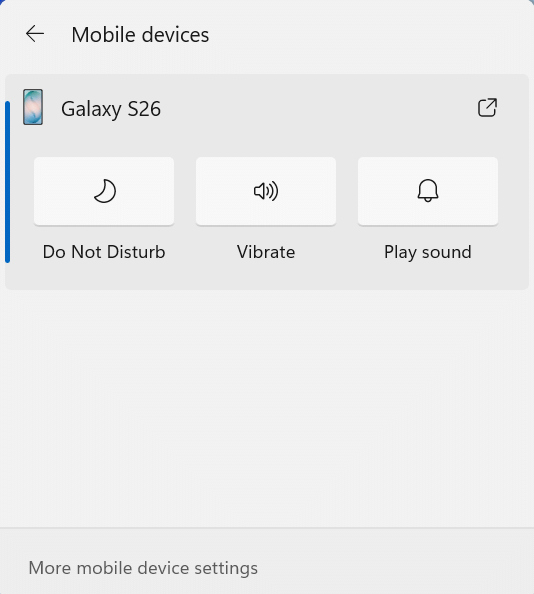
Una delle modifiche più interessanti riguarda l’integrazione fra computer e smartphone attraverso il nuovo pannello Mobile devices nelle Impostazioni rapide. Quando un telefono Android compatibile è collegato a Windows, il sistema permette di gestire direttamente alcune funzioni del dispositivo, come attivare la modalità Non disturbare, modificare la suoneria e riprodurre un suono per localizzare il telefono. La disponibilità effettiva dipende dal modello e dalla configurazione, mentre il supporto iniziale per iPhone rimane più limitato e orientato soprattutto alla visualizzazione dello stato del dispositivo. La differenza conferma che Microsoft continua a trovare nell’integrazione con Android maggiori possibilità operative rispetto all’ecosistema Apple. Non si tratta semplicemente di duplicare le notifiche telefoniche sul computer, ma di trasformare Windows in un’interfaccia dalla quale impartire comandi a un dispositivo esterno.
L’evoluzione era stata anticipata dalle funzioni di controllo dei PC Windows attraverso smartphone Android, che mostravano un rapporto sempre più bidirezionale fra i due ambienti. La seconda novità interessa la connettività: Windows 11 integra un test della velocità Internet direttamente nelle Impostazioni rapide, accessibile dal pannello Wi-Fi, dalle connessioni cellulari o attraverso il menu contestuale dell’icona di rete. Durante l’esecuzione vengono mostrati avanzamento e risultati, compresi download, upload e ping, senza trasferire l’utente in una pagina del browser. È un miglioramento apparentemente secondario, ma utile negli ambienti professionali dove la diagnosi immediata della connessione permette di distinguere rapidamente problemi locali, prestazioni insufficienti e possibili anomalie di rete.
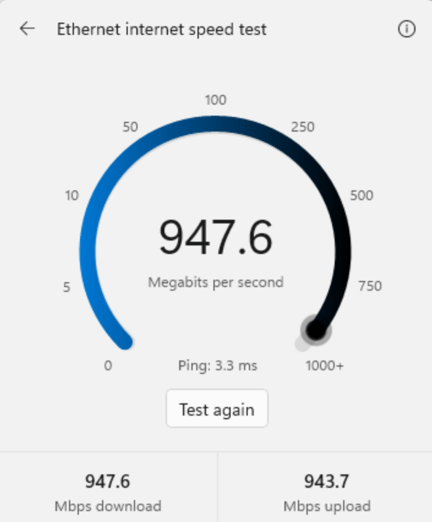
Non equivale a una piattaforma completa di monitoraggio e non sostituisce analisi di latenza, perdita di pacchetti o prestazioni applicative, ma porta una verifica di base dentro il sistema operativo. Il valore comune delle due funzioni consiste nella riduzione delle interruzioni operative: Windows cerca di evitare che l’utente debba aprire un’altra applicazione per attività frequenti, concentrando nell’interfaccia principale funzioni che prima richiedevano strumenti separati.
PowerToys 0.102 introduce CursorHide e Mouse Button Lock per migliorare il lavoro
La stessa ricerca di un controllo più diretto dell’interfaccia emerge in Microsoft PowerToys 0.102, distribuito il 21 ottobre attraverso il repository ufficiale del progetto. Le note di rilascio pubblicate su GitHub descrivono un aggiornamento che introduce due nuovi strumenti dedicati al mouse, amplia Command Palette e aggiunge funzionalità utilizzabili dalla riga di comando. Mouse Button Lock consente di mantenere virtualmente premuto un pulsante del mouse dopo una pressione prolungata, evitando di doverlo tenere fisicamente abbassato durante operazioni di trascinamento o selezione. Il comando rimane attivo fino a una successiva interazione, semplificando il lavoro nelle applicazioni professionali che richiedono selezioni estese, negli strumenti grafici e in alcuni contesti di gioco.
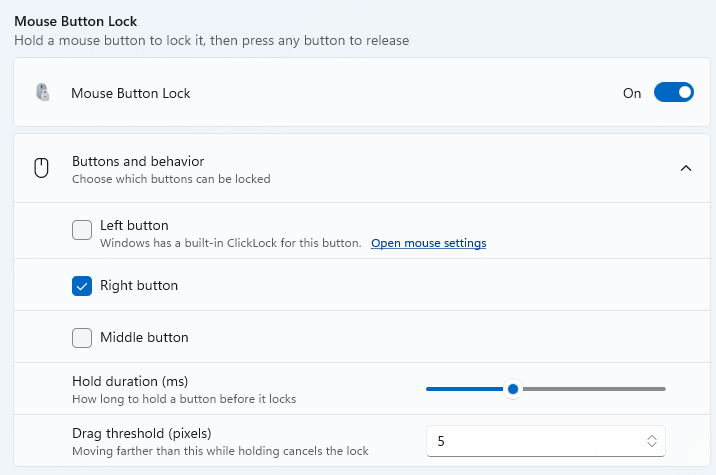
La funzione presenta anche un evidente valore per l’accessibilità, perché riduce lo sforzo richiesto agli utenti che incontrano difficoltà nel mantenere premuto un pulsante per periodi prolungati. CursorHide interviene invece sulla visibilità del puntatore, nascondendolo automaticamente durante la digitazione, dopo un periodo di inattività oppure in entrambe le situazioni, per ripristinarlo quando il mouse viene nuovamente utilizzato. Anche in questo caso l’obiettivo non è introdurre una capacità complessa, ma eliminare un elemento di disturbo durante il lavoro.
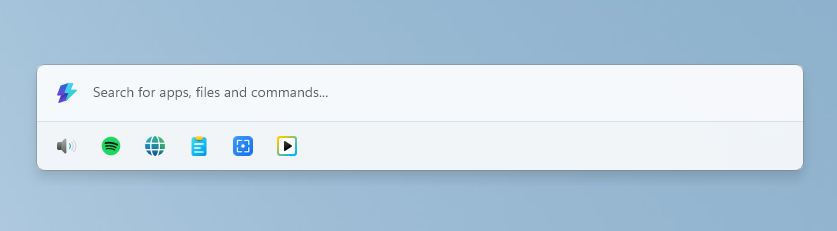
PowerToys 0.102 aggiunge inoltre una barra di accesso rapido a Command Palette, che permette di associare fino a nove comandi e richiamarli con scorciatoie come Alt+1 fino ad Alt+9. Le nuove interfacce da terminale estendono le possibilità di automazione per componenti come Advanced Paste, Light Switch, Settings e Peek, mentre Keyboard Manager migliora la ricerca dei tasti e la gestione delle rimappature. ZoomIt introduce anche la possibilità di associare testo ottenuto mediante dettatura agli screenshot. Il quadro conferma l’evoluzione di PowerToys da semplice raccolta di utility a livello aggiuntivo di controllo e automazione di Windows, utile soprattutto agli utenti avanzati e agli amministratori che cercano strumenti personalizzabili senza dover ricorrere sistematicamente a software esterni. A differenza delle funzioni Insider, PowerToys 0.102 è una release disponibile, ma le sue utility rimangono componenti opzionali e non devono essere confuse con caratteristiche integrate nativamente in tutte le installazioni di Windows 11.
Microsoft Teams utilizzerà l’intelligenza artificiale per riconoscere il phishing nelle chat
La sicurezza delle comunicazioni aziendali rappresenta il cambiamento più significativo del nuovo ciclo di aggiornamenti Microsoft. La società ha annunciato l’introduzione in Microsoft Teams di un sistema AI per il rilevamento contestuale del phishing, progettato per individuare tentativi di impersonificazione, ingegneria sociale e comportamenti ingannevoli direttamente nelle conversazioni. La funzionalità, identificata nella Microsoft 365 Roadmap con il numero 575288, non si limita alla ricerca di URL malevoli o allegati sospetti, ma prende in considerazione il contesto dei messaggi per riconoscere comportamenti potenzialmente fraudolenti. La differenza è rilevante perché molti attacchi moderni non iniziano con l’invio immediato di un file dannoso: gli aggressori possono avvicinare un dipendente attraverso una conversazione apparentemente legittima, simulare l’identità di un responsabile aziendale e costruire gradualmente le condizioni per ottenere informazioni riservate o indurre la vittima a eseguire determinate operazioni. Il sistema Microsoft si concentrerà inizialmente soprattutto sulle conversazioni avviate per la prima volta da utenti esterni, considerate una superficie più esposta rispetto agli scambi consolidati fra dipendenti della stessa organizzazione. La distribuzione Targeted Release è prevista dall’inizio di novembre 2026, con completamento indicativo entro metà mese, mentre la disponibilità generale mondiale dovrebbe arrivare fra l’inizio e la metà di dicembre. Microsoft precisa che, durante la validazione iniziale, l’analisi potrà avvenire in background senza mostrare necessariamente avvisi all’utente. Successivamente il sistema potrà segnalare i comportamenti ritenuti sospetti, introducendo un ulteriore livello di protezione nelle conversazioni. L’azienda dichiara inoltre che il contenuto dei messaggi non sarà conservato dal sistema di rilevamento per l’addestramento dei modelli o altri utilizzi secondari e che la funzione sarà impiegata esclusivamente per finalità di sicurezza. L’analisi del contesto implica comunque un trattamento delle informazioni necessario a valutare il rischio, e la dichiarazione sulla mancata conservazione non equivale a sostenere che nessuna elaborazione dei messaggi venga effettuata. La distinzione è particolarmente importante per le imprese europee che devono valutare l’impiego di strumenti AI all’interno delle comunicazioni professionali. La decisione arriva dopo l’introduzione di strumenti contro deepfake e impersonificazione nelle riunioni Teams, mostrando una progressiva estensione delle protezioni dall’identità visiva e vocale al contenuto delle interazioni testuali.
Teams prova a fermare le truffe prima che diventino incidenti aziendali
Il rilevamento contestuale rappresenta anche un cambiamento nella strategia difensiva di Microsoft, perché affronta una fase dell’attacco che precede l’esecuzione di codice malevolo e che spesso non produce indicatori tecnici tradizionali. Un criminale informatico può utilizzare una chat aziendale per presentarsi come un collega, un fornitore o un addetto al supporto IT, costruendo una richiesta che appare compatibile con le attività professionali della vittima. In uno scenario del genere, il messaggio può non contenere allegati, collegamenti o elementi immediatamente riconoscibili dai sistemi antivirus. La componente sospetta risiede nella sequenza della conversazione, nell’identità dichiarata e nel comportamento dell’interlocutore, caratteristiche che Microsoft intende utilizzare per alimentare il sistema di rilevamento. L’annuncio è coerente con il precedente rafforzamento delle restrizioni sugli utenti esterni attraverso Microsoft Defender, introdotte per contenere gli abusi delle comunicazioni collaborative da parte di gruppi criminali. Rimangono però questioni tecniche da verificare nella distribuzione effettiva: Microsoft non ha reso pubblici dati indipendenti che permettano di misurare l’accuratezza del nuovo sistema, il tasso di falsi positivi, l’efficacia contro gli attacchi multilingue o la capacità di riconoscere operazioni particolarmente sofisticate. Un modello capace di analizzare il contesto può ridurre il rischio associato ai primi contatti esterni, ma potrebbe anche interpretare come sospette richieste professionali legittime, soprattutto quando una conversazione coinvolge interlocutori sconosciuti o procedure organizzative poco standardizzate. Per le imprese italiane il valore della nuova funzionalità dipenderà quindi dalla sua capacità di integrarsi con le politiche esistenti, senza sostituire verifiche indipendenti dell’identità, procedure di autorizzazione e formazione del personale. La sicurezza delle chat non può dipendere esclusivamente da un algoritmo che produce avvisi, perché gli attaccanti possono modificare il linguaggio e la costruzione delle richieste per adattarsi ai meccanismi difensivi. Microsoft sta comunque spostando parte del controllo dall’identificazione di un contenuto dannoso alla valutazione del comportamento che precede un potenziale attacco, un cambiamento significativo nella protezione degli ambienti collaborativi.
Exchange Online blocca EWS e concede una soluzione temporanea alle applicazioni
La modernizzazione dell’ecosistema Microsoft produce conseguenze più immediate negli ambienti che dipendono da applicazioni legacy. Dal mese di ottobre 2026 Microsoft ha avviato la disattivazione progressiva delle Exchange Web Services (EWS) in Exchange Online, interrompendo il funzionamento di integrazioni che utilizzano ancora questa interfaccia per accedere a posta elettronica, calendario e contatti. Alcune applicazioni possono mostrare errori relativi all’indisponibilità del protocollo oppure richiedere ripetutamente le credenziali, creando problemi che possono essere inizialmente confusi con malfunzionamenti dell’autenticazione. L’origine è invece una modifica intenzionale della configurazione del servizio, già anticipata dalla decisione di ritirare progressivamente le API EWS annunciata nel 2023. Nel documento originale dell’Exchange Team sulla dismissione di EWS Microsoft spiega che il blocco viene applicato progressivamente ai tenant e che gli amministratori possono temporaneamente ripristinare l’accesso quando applicazioni indispensabili non sono ancora state migrate. Una possibilità consiste nell’intervenire sul Baseline Security Mode del centro amministrativo Microsoft 365, disattivando il blocco EWS per l’organizzazione; un’altra consiste nell’utilizzare Exchange Online PowerShell con il comando Set-OrganizationConfig -EWSEnabled $true. La modifica può richiedere fino a quattro ore per diventare effettiva, ma il significato della proprietà deve essere compreso correttamente: nel nuovo modello EWSEnabled impostato su True consente l’accesso alle applicazioni autorizzate attraverso EWSAllowedAppIDs, mentre la configurazione Null permette temporaneamente un comportamento differente, senza applicare la stessa lista di restrizioni. Non basta quindi modificare un parametro per garantire automaticamente il funzionamento di qualsiasi integrazione. La procedura deve essere accompagnata dalla verifica degli identificativi delle applicazioni e delle policy configurate nel tenant. Soprattutto, si tratta di un intervento transitorio: dal 1° aprile 2027 EWS sarà disabilitato definitivamente in Exchange Online, senza ulteriori eccezioni previste dalla roadmap Microsoft. Il protocollo continuerà invece a essere disponibile nelle installazioni Exchange Server on-premises, perché la dismissione annunciata riguarda il servizio cloud. La soluzione strutturale consiste nel migrare le integrazioni verso Microsoft Graph, verificando però le differenze funzionali ancora esistenti in alcuni scenari, come particolari operazioni su cartelle pubbliche, archivi e configurazioni amministrative. Per le organizzazioni che utilizzano gestionali, software documentali, strumenti di sincronizzazione e applicazioni sviluppate internamente, il problema non riguarda quindi soltanto un componente della posta elettronica, ma l’intera catena di servizi che accedono alle caselle Exchange attraverso interfacce ormai destinate alla dismissione.
Windows Server 2016 termina gli aggiornamenti il 12 gennaio 2027
Il secondo grande appuntamento riguarda Windows Server 2016, che raggiungerà la fine del supporto esteso il 12 gennaio 2027, dopo oltre dieci anni di presenza negli ambienti aziendali. Microsoft ha confermato che l’aggiornamento di sicurezza di gennaio sarà l’ultimo previsto per questa versione e che successivamente non verranno più distribuite le normali correzioni mensili destinate a proteggere i server dalle nuove minacce. La documentazione ufficiale sul ciclo di vita di Windows Server 2016 riguarda le edizioni Datacenter, Standard, Essentials e MultiPoint Premium, mentre la pianificazione degli amministratori deve considerare anche le dipendenze applicative e infrastrutturali sviluppate intorno a queste installazioni. Il termine del supporto non comporterà lo spegnimento automatico dei sistemi operativi né impedirà ai software esistenti di continuare a funzionare, ma modificherà radicalmente il livello di rischio: una vulnerabilità scoperta dopo la scadenza potrebbe non ricevere più una correzione ordinaria, lasciando gli amministratori dipendenti da mitigazioni, isolamento dei servizi e interventi infrastrutturali. Microsoft raccomanda la migrazione verso Windows Server 2025, attuale release LTSC, il cui supporto mainstream è previsto fino al novembre 2029 e quello esteso fino al novembre 2034. La raccomandazione non deve tuttavia essere interpretata come un invito a sostituire il sistema operativo senza verifiche, perché numerosi server Windows 2016 continuano a ospitare applicazioni sviluppate per specifiche versioni del framework, software gestionali, componenti di autenticazione, servizi di rete e sistemi industriali che potrebbero richiedere modifiche prima di funzionare correttamente su una piattaforma successiva. Il precedente passaggio di Windows Server 2022 alla fase di supporto esteso dimostra che Microsoft sta attraversando una stagione di scadenze ravvicinate nella quale la manutenzione non può più essere organizzata soltanto intorno ai singoli aggiornamenti mensili. Per le imprese che utilizzano virtualizzazione, infrastrutture Active Directory e applicazioni client-server, il pensionamento di Windows Server 2016 rappresenta una questione di continuità operativa, perché la sostituzione richiede inventario, verifica delle compatibilità, backup, test di ripristino e pianificazione delle finestre di migrazione. La distanza temporale ridotta rispetto alla scadenza rende particolarmente rischioso rimandare queste attività agli ultimi giorni del supporto.
Continua con:
Microsoft corregge bug Exchange Online e accelera la dismissione del software legacy
Microsoft modernizza Windows ma trasferisce alle imprese il costo della transizione
Le cinque novità considerate descrivono un’unica trasformazione dell’ecosistema Microsoft, anche se interessano livelli tecnologici molto differenti. Windows 11 e PowerToys semplificano le operazioni quotidiane, trasferendo funzioni prima distribuite fra applicazioni differenti all’interno di interfacce più immediate; Teams introduce capacità di analisi contestuale per riconoscere attacchi che utilizzano le conversazioni aziendali come punto d’ingresso; Exchange Online e Windows Server impongono invece scadenze operative precise, oltre le quali il mantenimento delle tecnologie precedenti diventa incompatibile con il normale modello di supporto. Sono decisioni che rispondono a esigenze differenti, ma convergono su un obiettivo industriale riconoscibile: ridurre la complessità delle piattaforme da mantenere, ampliare i controlli centralizzati e rendere più uniforme l’architettura dei servizi. Il beneficio per Microsoft è una maggiore capacità di aggiornare e proteggere componenti sviluppati secondo standard recenti; il costo per le organizzazioni consiste nella necessità di modificare applicazioni, procedure e infrastrutture che potrebbero continuare a soddisfare perfettamente le esigenze operative. Per il mercato italiano la questione riguarda soprattutto imprese, pubbliche amministrazioni e fornitori di servizi gestiti che utilizzano Microsoft 365 insieme a sistemi documentali, software verticali e server installati da anni. Una stessa organizzazione potrebbe trovarsi a dover aggiornare le integrazioni EWS, verificare le nuove protezioni Teams e pianificare la migrazione di Windows Server 2016, affrontando attività che competono a gruppi di lavoro e fornitori differenti. La sicurezza non dipenderà soltanto dalla disponibilità delle nuove funzioni Microsoft, ma dalla capacità di governare la transizione senza interrompere servizi essenziali. In questo scenario, gli aggiornamenti di Windows 11 rappresentano la parte più visibile dell’innovazione, mentre la dismissione dei protocolli e dei sistemi operativi legacy costituisce la trasformazione più impegnativa per chi gestisce infrastrutture reali. Il rischio è che le organizzazioni concentrino l’attenzione sulle nuove funzionalità e sottovalutino le dipendenze nascoste nei propri sistemi, scoprendo soltanto alla scadenza che un’integrazione non è stata migrata oppure che un server indispensabile non dispone più di aggiornamenti. Microsoft può stabilire il calendario tecnologico, ma la responsabilità della continuità operativa rimane in capo a chi amministra quei sistemi: è questa la conseguenza più concreta dell’evoluzione di Windows e dei servizi Microsoft fra la fine del 2026 e l’inizio del 2027.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.