🛡️ Executive Summary
- Group-IB e NyxLab scoprono oltre 70.000 credenziali esposte in una campagna contro FortiGate, FortiWeb e GlobalProtect. L’attore k0t potrebbe avere collegamenti con operatori ransomware.
- Quest Diagnostics conferma un accesso non autorizzato alla piattaforma Quanum LSM e ritiene che alcune cartelle cliniche siano state consultate. Il numero dei pazienti coinvolti resta sconosciuto.
- Eye Security distribuisce oltre due milioni di aggiornamenti per disabilitare il vulnerabile updater di Time4Popcorn, potenzialmente utilizzabile per compromettere milioni di computer.
Oltre 70.000 credenziali esposte attraverso firewall e VPN aziendali, una violazione dei dati sanitari di Quest Diagnostics e milioni di computer vulnerabili per un software abbandonato da anni. Le indagini pubblicate fra il 21 e il 24 ottobre 2026 mostrano tre modalità differenti attraverso le quali infrastrutture considerate affidabili diventano strumenti di compromissione. Group-IB e NyxLab ricostruiscono le attività dell’attore k0t contro Fortinet e Palo Alto Networks, mentre Quest conferma accessi non autorizzati alla piattaforma utilizzata per gestire esami di laboratorio. Il caso più insolito riguarda Time4Popcorn, il cui sistema di aggiornamento è stato utilizzato da ricercatori per neutralizzare una vulnerabilità capace di trasformare milioni di dispositivi in una potenziale botnet.
Cosa leggere
k0t colpisce FortiGate e GlobalProtect: oltre 70.000 credenziali esposte
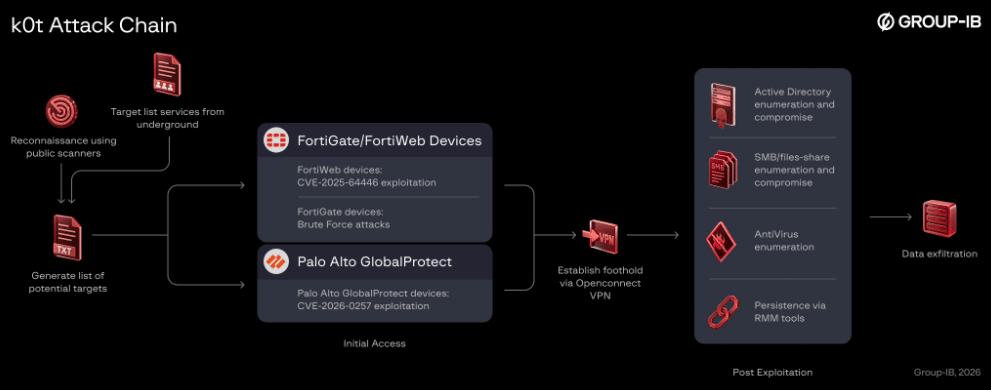
L’indagine congiunta di Group-IB e NyxLab identifica k0t, conosciuto anche attraverso gli alias CryptoFeel, Member19 e QazWsxShop, come uno degli operatori di una campagna contro apparati di sicurezza perimetrale. I ricercatori hanno individuato oltre 70.000 credenziali e informazioni di autenticazione, comprese configurazioni di dispositivi di rete e dati LDAP, associati a tentativi di compromissione su scala internazionale. Il gruppo utilizza motori di ricerca come FOFA e ZoomEye per identificare firewall e portali VPN raggiungibili da Internet, verificandone successivamente vulnerabilità e credenziali deboli. La cifra non indica 70.000 aziende compromesse né garantisce che tutte le password recuperate siano ancora utilizzabili.
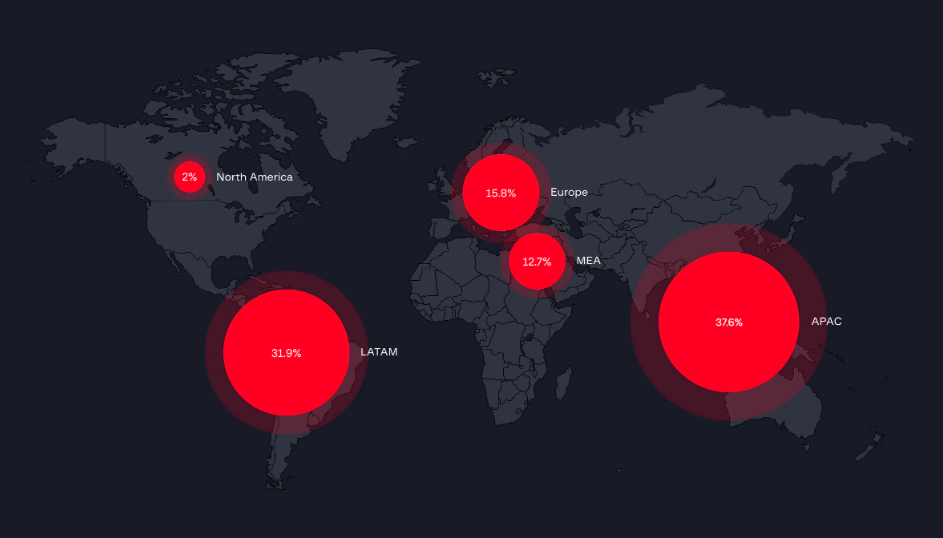
La catena offensiva sfrutta CVE-2025-64446 in FortiWeb, vulnerabilità che permette di aggirare i controlli amministrativi, mentre sui dispositivi FortiGate gli operatori ricorrono anche a tentativi automatizzati sulle credenziali. Un passaggio particolarmente pericoloso riguarda il recupero delle configurazioni FortiOS: quando è utilizzata la chiave AES predefinita, collegata a CVE-2019-6693, gli aggressori possono decifrare informazioni sensibili contenute nei file acquisiti, comprese credenziali LDAP e account amministrativi. Per Palo Alto GlobalProtect viene invece utilizzata CVE-2026-0257, un bypass dell’autenticazione basato sulla manipolazione dei cookie nelle configurazioni vulnerabili. Il caso si inserisce nel precedente sfruttamento di GlobalProtect da parte di affiliati Qilin, ma il nuovo rapporto non dimostra che si tratti degli stessi operatori.
Leggi anche: FortiBleed resta attivo: FBI conferma lockout e accessi per ransomware
Firewall compromessi diventano accessi permanenti alle reti aziendali
Dopo l’accesso iniziale, k0t utilizza OpenConnect per collegarsi alle reti compromesse e strumenti come NetExec, Impacket e Mimikatz per ricercare credenziali e privilegi amministrativi. La persistenza viene affidata a software apparentemente legittimi, fra cui MeshCentral, Atera e AnyDesk, affiancati dal framework AdaptixC2. Group-IB ha identificato 84 dispositivi compromessi attivi distribuiti in 28 gruppi MeshCentral, oltre a numerosi gruppi precedentemente rimossi. I ricercatori hanno osservato anche attività di esfiltrazione attraverso Rclone verso servizi di archiviazione esterni, mentre alcune organizzazioni presenti nei registri sono successivamente comparse sui leak site di Qilin e The Gentlemen.
Il rapporto considera plausibile che gli operatori agiscano come Initial Access Broker, fornendo accessi ad altri gruppi criminali, ma precisa che i collegamenti diretti con le organizzazioni ransomware non sono confermati. Anche la relazione con la precedente campagna FortiBleed rimane un’ipotesi investigativa: i due insiemi di credenziali presentano sovrapposizioni limitate. Per gli amministratori la conseguenza è concreta: aggiornare un firewall compromesso non elimina gli account creati dagli aggressori né le credenziali già sottratte. Occorre verificare modifiche alle configurazioni, account amministrativi sconosciuti, accessi VPN anomali, installazioni RMM non autorizzate e ruotare le password potenzialmente esposte.
Quest Diagnostics conferma la violazione delle cartelle cliniche
Il secondo incidente riguarda Quest Diagnostics, uno dei principali operatori statunitensi dei servizi diagnostici. In un documento Form 8-K depositato presso la SEC il 22 ottobre, la società conferma di avere scoperto il 21 ottobre 2026 un accesso non autorizzato a Quanum Lab Services Manager, piattaforma utilizzata da medici e strutture sanitarie per ordinare esami, consultare risultati e gestire le richieste di laboratorio. Quest ritiene che l’intruso abbia avuto accesso ad alcune informazioni dei pazienti, ma non ha ancora comunicato il numero delle persone coinvolte né le categorie precise di dati compromessi. Non esistono quindi elementi sufficienti per quantificare la violazione o attribuirla a un gruppo criminale. La società ha sospeso Quanum LSM e temporaneamente limitato l’accesso ad altri strumenti, fra cui Essential Insights e LabHQ, come misura precauzionale. Le attività diagnostiche non hanno subito, secondo Quest, interruzioni materiali, mentre i clienti possono utilizzare canali alternativi per richiedere esami e ottenere risultati. Sono intervenuti esperti esterni e sono state informate le autorità federali statunitensi. L’incidente richiama il problema già emerso con la compromissione dei dati sanitari di AdaptHealth: la violazione di un intermediario sanitario può coinvolgere informazioni provenienti da numerose organizzazioni, anche quando gli utenti finali non hanno rapporti diretti con l’infrastruttura compromessa. Quest aveva già affrontato nel 2019 una violazione presso il fornitore AMCA che interessò circa 11,9 milioni di pazienti, ma non risultano collegamenti documentati con l’incidente attuale.
Popcorn Time: due milioni di aggiornamenti per impedire una botnet
Il terzo caso riguarda CVE-2026-30612, vulnerabilità critica del sistema di aggiornamento di Time4Popcorn, una versione non più mantenuta dell’applicazione Popcorn Time. La ricerca originale di Eye Security sulla vulnerabilità descrive un updater che contatta domini abbandonati attraverso HTTP non cifrato, accettando programmi senza verificarne la firma digitale. Un aggressore capace di registrare quei domini potrebbe distribuire codice eseguito con privilegi SYSTEM su Windows e root su macOS. Durante l’Operation IXIM, condotta fra novembre 2025 e marzo 2026, Eye Security ha registrato alcuni domini scaduti e osservato un numero di collegamenti compatibile con 2,5-3 milioni di computer Windows e 250.000-350.000 Mac. Dopo avere valutato le implicazioni legali, i ricercatori hanno distribuito oltre due milioni di aggiornamenti progettati esclusivamente per arrestare e disabilitare il componente vulnerabile. Il numero rappresenta i download dell’aggiornamento, non necessariamente altrettanti dispositivi distinti. Entro marzo il traffico verso i domini controllati era diminuito del 98%, mentre quindici domini sono stati successivamente trasferiti alla Shadowserver Foundation. La procedura ha sollevato una questione delicata: una società privata ha modificato servizi su computer appartenenti a terzi senza ottenere un consenso individuale esplicito. Inoltre, alcuni antivirus avevano inizialmente bloccato il programma di mitigazione, inducendo i ricercatori a modificarlo per ridurne il rilevamento. Non risultano prove di una botnet criminale costruita attraverso questa vulnerabilità, ma la possibilità tecnica era concreta. Rimangono rischi residui sui dispositivi Android e nelle installazioni desktop, perché l’applicazione utilizza componenti browser obsoleti. La raccomandazione è disinstallare completamente Time4Popcorn, non considerare la disattivazione dell’updater una correzione definitiva.
Continua con:
CISA impone patch urgenti per Fortinet mentre router Asus e supply chain globali restano esposti
Credenziali, dati sanitari e aggiornamenti mostrano il costo della fiducia delegata
I tre incidenti evidenziano rischi distinti che convergono sulla fiducia accordata a sistemi intermedi. Firewall e VPN conservano informazioni capaci di aprire l’accesso all’intera rete aziendale; una piattaforma sanitaria concentra dati provenienti da numerosi pazienti; un programma abbandonato continua a ricevere istruzioni da domini sui quali il produttore non esercita più alcun controllo. Nel caso k0t sono documentate compromissioni e furti di credenziali; per Quest è confermato l’accesso non autorizzato, ma l’entità dell’esposizione resta sconosciuta; per Time4Popcorn è dimostrata una vulnerabilità potenzialmente sfruttabile su larga scala, non un attacco criminale già avvenuto. La priorità difensiva consiste quindi nel controllare non soltanto i sistemi esposti, ma anche i privilegi e le dipendenze che sopravvivono dopo una compromissione o la fine del supporto software.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.