🛡️ Executive Summary
- uCreator è una piattaforma commerciale di sorveglianza Android che integra moduli per Telegram, WeChat e altre applicazioni di messaggistica e pagamento.
- Il malware può acquisire la password di verifica in due passaggi di Telegram, accedere ai messaggi e manipolare le sessioni sfruttando copie modificate delle applicazioni.
- La ricerca collega tecnicamente uCreator alla backdoor Baohuo, associata da Doctor Web a oltre 58.000 dispositivi infettati nel 2025, senza dimostrare che tutte le infezioni appartengano alla stessa operazione.
uCreator è una piattaforma commerciale di sorveglianza per Android capace di trasformare applicazioni legittime come Telegram e WeChat in strumenti per sottrarre credenziali, leggere comunicazioni e manipolare account già autenticati. La ricerca pubblicata il 21 ottobre 2026 da Ovi, e approfondita il 26 ottobre, ricostruisce un’infrastruttura che comprende applicazioni modificate, moduli di intercettazione, server di comando e controllo e strumenti per la gestione remota di dispositivi. La scoperta più importante riguarda la possibilità di acquisire la password di verifica in due passaggi di Telegram prima della sua elaborazione crittografica, utilizzando codice eseguito direttamente nel processo dell’applicazione. L’indagine individua inoltre collegamenti tecnici con Baohuo, una backdoor Android già documentata nel 2025.
Cosa leggere
uCreator è una piattaforma commerciale di sorveglianza Android
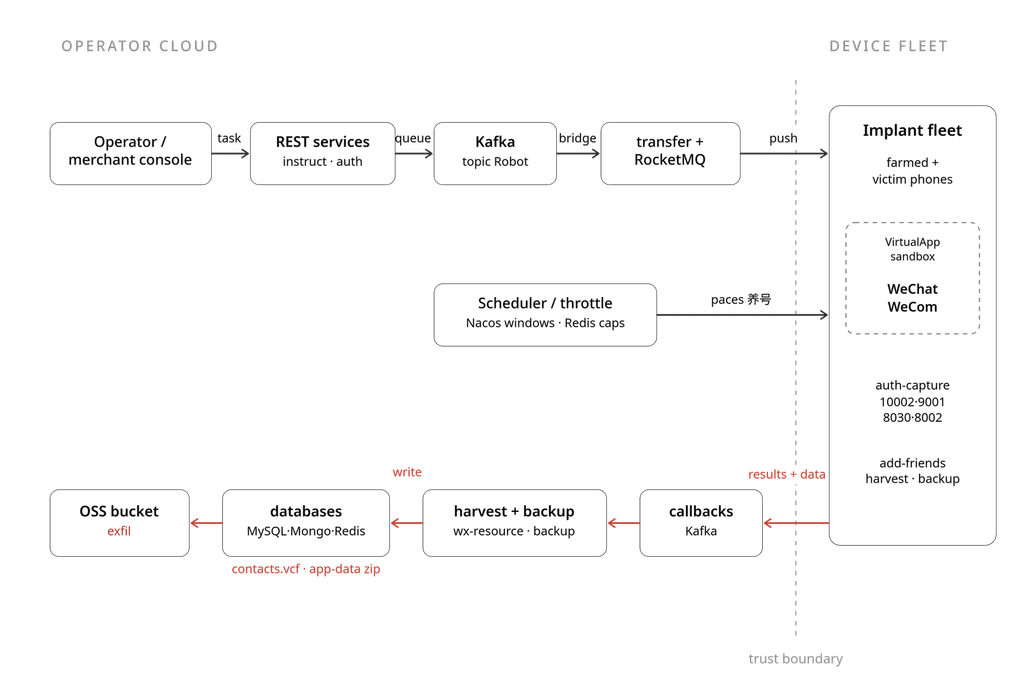
La ricerca tecnica originale pubblicata da Ovi descrive uCreator, commercializzato anche con la denominazione YingGai, come una piattaforma strutturata per il controllo di molteplici dispositivi Android. Non si tratta di una singola applicazione malevola, ma di un insieme di componenti che integrano VirtualApp, LSPatch, Pine, Redis, MQTT, infrastrutture cloud e console operative Windows. L’architettura consente agli operatori di distribuire moduli specifici per differenti applicazioni, controllare le attività attraverso server remoti e interagire con account già autenticati. La ricerca identifica circa 20 applicazioni supportate dal codice recuperato, comprendenti Telegram, WeChat, WeCom, QQ, WhatsApp, LINE, Zalo, KakaoTalk, Viber, GCash e MoMo.
Il loro inserimento nella piattaforma dimostra l’esistenza di funzionalità sviluppate per questi bersagli, ma non permette di affermare che tutte siano state compromesse attraverso campagne effettivamente osservate. Gli artefatti recuperati comprendono componenti risalenti al periodo 2024-2026, mentre alcuni strumenti riconducibili alla stessa infrastruttura commerciale presentano una storia ancora precedente. La presenza di un sistema di rivendita e gestione multiutente suggerisce che differenti clienti possano utilizzare la piattaforma per operazioni autonome, rendendo complessa l’attribuzione dei singoli attacchi. A differenza degli spyware Android distribuiti attraverso applicazioni contraffatte che imitano Signal e ToTok, uCreator integra funzionalità di controllo e manipolazione delle applicazioni che vanno oltre il semplice trasferimento di informazioni verso un server esterno.
Leggi anche: WeWorm prende il controllo di WeChat con una chiamata zero-click su iPhone e Android
Telegram viene compromesso dall’interno attraverso LSPatch e Pine
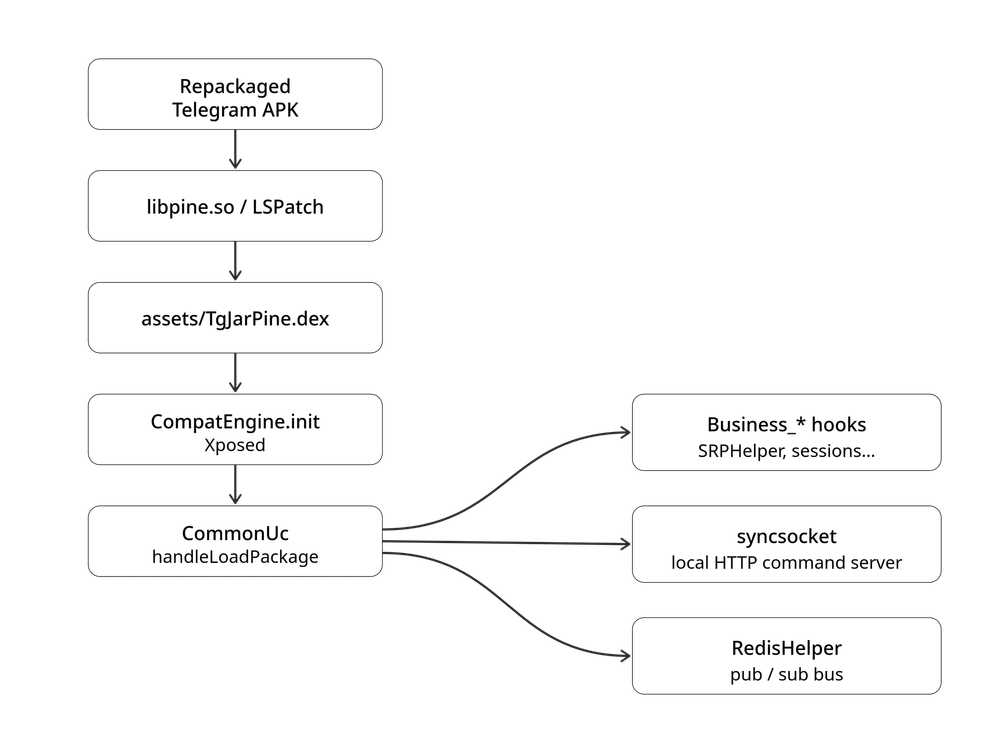
Il funzionamento della componente Telegram si basa sull’inserimento di codice malevolo all’interno di versioni modificate dell’applicazione, distribuite come pacchetti APK esterni ai normali canali ufficiali. LSPatch consente di integrare moduli di hooking nelle applicazioni Android senza richiedere necessariamente privilegi root, mentre Pine permette di intercettare e modificare il comportamento dei metodi eseguiti nell’ambiente Android Runtime.
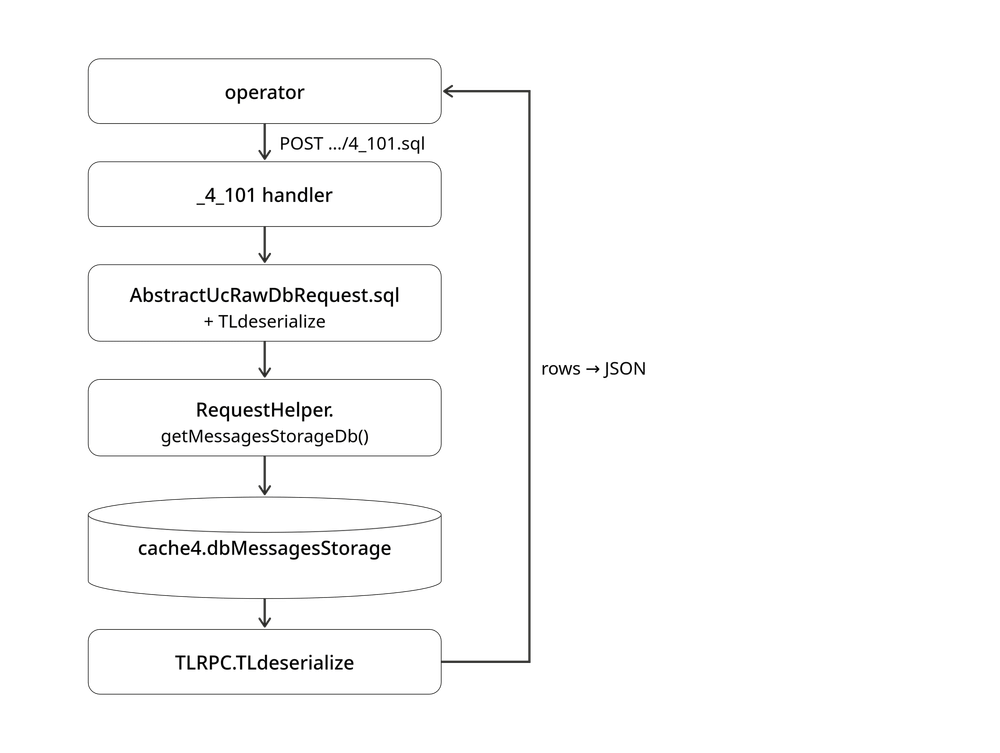
Questo approccio risulta particolarmente invasivo perché il codice malevolo opera all’interno del processo utilizzato dall’applicazione autentica, ottenendo accesso alle informazioni disponibili durante il normale funzionamento. Nel caso di Telegram, il modulo identificato attraverso il namespace com.ucreator.tgjar è capace di interagire con l’interfaccia di archiviazione dei messaggi, interrogando direttamente componenti come MessagesStorage. Gli attaccanti possono così recuperare contenuti disponibili nella sessione autenticata senza dover necessariamente decifrare autonomamente i database memorizzati sul dispositivo. Una seconda funzionalità permette di intercettare la password della verifica in due passaggi prima che venga trasformata mediante hashing, acquisendone il valore leggibile. Il possesso di queste informazioni può facilitare successive operazioni di compromissione dell’account, comprese modifiche alle sessioni autorizzate e tentativi di escludere il proprietario legittimo. La ricerca individua inoltre funzioni per manipolare i dispositivi visibili nell’elenco delle sessioni, rendendo più difficile accorgersi di eventuali accessi estranei. Il rischio non deriva da una violazione dimostrata dei server Telegram, ma dall’esecuzione di codice ostile all’interno di un client modificato e installato dall’utente.
WeChat viene clonato attraverso un ambiente Android virtualizzato
La componente dedicata a WeChat utilizza anche un percorso alternativo, basato su un’applicazione container denominata Onion Box, identificata nei campioni attraverso il componente va_vx. In questo scenario, WeChat può essere eseguito all’interno di un ambiente VirtualApp, permettendo al software che ospita l’applicazione di interferire con il suo stato autenticato e con le operazioni effettuate dall’utente. La procedura ricostruita dal ricercatore prevede l’acquisizione delle informazioni associate al login, la raccolta dei dati applicativi e il loro trasferimento verso infrastrutture controllate dagli operatori. Fra i componenti individuati compare anche uno script utilizzato per automatizzare le operazioni di accesso, insieme a funzionalità dedicate alla raccolta della rubrica dei contatti.
La combinazione può consentire la duplicazione dello stato applicativo di WeChat, creando le condizioni per utilizzare informazioni e sessioni dell’utente su altri sistemi. La ricerca precisa tuttavia che il modulo WeChat analizzato non presenta le stesse capacità di interrogazione diretta del database dei messaggi riscontrate nella componente Telegram. Questa distinzione impedisce di attribuire automaticamente a entrambe le applicazioni le medesime capacità di sorveglianza. La piattaforma comprende inoltre funzionalità orientate ai portafogli digitali e ai sistemi di autenticazione, fra cui intercettazione di codici OTP e alterazione dei controlli video utilizzati in alcune procedure di verifica dell’identità. Si tratta di capacità individuate nell’architettura recuperata, non della dimostrazione che ogni funzione sia stata impiegata con successo contro tutte le applicazioni elencate. L’interesse per WeChat, wallet e servizi di pagamento suggerisce una componente economica significativa, compatibile con operazioni finalizzate alla frode e alla sottrazione di account.
Baohuo collega uCreator a oltre 58.000 dispositivi infettati
Uno degli elementi più rilevanti dell’indagine riguarda la sovrapposizione fra la componente Telegram di uCreator e Android.Backdoor.Baohuo.1.origin, malware individuato da Doctor Web nell’ottobre 2025. La ricerca originale di Doctor Web su Baohuo aveva già documentato una backdoor inserita in versioni modificate di Telegram X, distribuite attraverso siti contraffatti e cataloghi Android alternativi. I ricercatori avevano stimato oltre 58.000 dispositivi infettati, comprendenti smartphone, tablet e altri sistemi basati su Android. Fra le capacità rilevate figuravano il furto di credenziali, l’acquisizione delle conversazioni, la manipolazione dei canali Telegram e l’occultamento di sessioni autorizzate riconducibili agli attaccanti. Il nuovo studio individua corrispondenze tecniche fra Baohuo e uCreator, comprese denominazioni dei componenti, modalità di comunicazione e gestione dei comandi tramite Redis.
Questi elementi sostengono l’esistenza di un collegamento tecnologico tra le due implementazioni, ma non dimostrano che i produttori di uCreator abbiano gestito direttamente tutte le infezioni rilevate da Doctor Web. La distribuzione commerciale del framework rende possibile che alcune operazioni siano state condotte da clienti differenti. La campagna Baohuo aveva utilizzato anche pubblicità ingannevoli, in particolare annunci che presentavano Telegram X come piattaforma per videochat e incontri, reindirizzando gli utenti verso pagine progettate per imitare cataloghi applicativi. Le rilevazioni del 2025 avevano evidenziato una presenza significativa in Brasile e Indonesia, ma non costituiscono una misura aggiornata delle vittime della piattaforma uCreator nel 2026.
Continua con:
Landfall, spyware Android che sfrutta una falla Samsung in Iraq, Iran, Turchia e Marocco
WyrmSpy e DragonEgg, due spyware Android di APT41
Android 17 ostacola alcuni moduli ma non elimina il rischio di hooking
L’indagine comprende verifiche condotte su un Google Pixel 10 Pro con Android 17, finalizzate a comprendere se le nuove protezioni del sistema operativo impediscano il funzionamento dell’architettura utilizzata da uCreator. Il ricercatore ha identificato problemi di compatibilità nell’implementazione Pine recuperata dai campioni, perché alcune funzioni interne di Android Runtime hanno modificato le proprie strutture rispetto alle versioni precedenti. In particolare, l’accesso alle API interne non documentate incontra restrizioni che il motore di hooking analizzato non riesce a superare correttamente nelle configurazioni moderne. Questo comportamento non equivale però a una protezione completa contro l’intercettazione dei metodi applicativi. Durante i test, Frida è riuscito a stabilire un hook all’interno del processo ART su Android 17, dimostrando che la tecnica generale rimane possibile sul dispositivo esaminato. Il ricercatore non ha invece verificato il funzionamento dell’intera catena uCreator sulla stessa configurazione e non ha identificato campioni specificamente adattati ad Android 17 nelle campagne osservate. Il campione più recente analizzato, datato 29 luglio 2026, utilizzava ancora una versione del motore Pine non compatibile con alcune modifiche delle implementazioni ART più nuove. La conclusione tecnica è quindi circoscritta: Android 16 e Android 17 introducono ostacoli concreti all’implementazione recuperata, ma non dimostrano l’impossibilità di utilizzare tecniche analoghe in futuro. Il rischio maggiore continua a riguardare installazioni provenienti da fonti non attendibili, applicazioni modificate e ambienti nei quali il controllo dell’integrità dei pacchetti non viene applicato con sufficiente rigore.
La protezione degli account dipende dall’integrità delle applicazioni installate
La principale conseguenza della ricerca riguarda l’affidabilità del software utilizzato per accedere ai servizi di messaggistica. La verifica in due passaggi non protegge automaticamente un account quando il codice che gestisce l’autenticazione è già compromesso, perché una componente malevola eseguita nel processo dell’applicazione può intercettare informazioni prima che vengano elaborate dalle normali funzioni di sicurezza. Per gli utenti Android, il primo controllo consiste nel verificare l’origine delle installazioni di Telegram, Telegram X e WeChat, evitando versioni modificate provenienti da siti pubblicitari, repository sconosciuti o cataloghi non verificati. Le organizzazioni che gestiscono dispositivi aziendali dovrebbero limitare il sideloading non autorizzato, monitorare la presenza di applicazioni contraffatte e verificare la corrispondenza fra firme digitali dei pacchetti installati e sviluppatori ufficiali. In presenza di una possibile compromissione, occorre esaminare le sessioni attive, revocare gli accessi sconosciuti e modificare le credenziali attraverso un dispositivo ritenuto affidabile. Gli analisti possono inoltre utilizzare il namespace com.ucreator.tgjar e gli artefatti relativi ai moduli LSPatch come elementi di approfondimento, evitando di considerarli individualmente prove definitive di un’infezione. L’analisi dell’infrastruttura recuperata suggerisce collegamenti commerciali con soggetti operanti nell’area di Changsha, in Cina, ma questi elementi non dimostrano il coinvolgimento diretto di un governo o l’attribuzione di tutte le campagne a un unico gruppo criminale. uCreator rappresenta soprattutto l’evoluzione dello spyware Android verso piattaforme commerciali modulari, nelle quali intercettazione delle credenziali, manipolazione delle sessioni e controllo delle applicazioni vengono offerti come capacità riutilizzabili. La protezione del dispositivo e dell’identità digitale non può quindi essere valutata separatamente dall’integrità delle applicazioni che operano con le credenziali dell’utente.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.