🛡️ Executive Summary
- Keystone conferma il furto della chiave WebAuth utilizzata per verificare l’autenticità degli hardware wallet e annuncia la distruzione preventiva di 18.835 dispositivi ancora in magazzino.
- La violazione coinvolge 25.964 record di acquisto e 12.873 checkout incompleti. Un malfunzionamento del sistema di cancellazione aveva conservato dati personali oltre i 180 giorni previsti.
- La vicenda richiama l’attacco LiteLLM, già ricostruito nei giorni precedenti: una master key esposta a maggio e mai revocata aveva permesso di compromettere la pipeline ufficiale di rilascio.
Keystone distruggerà 18.835 hardware wallet dopo avere scoperto che gli aggressori hanno sottratto la chiave crittografica utilizzata per verificarne l’autenticità, trasformando una violazione inizialmente circoscritta ai dati dei clienti in un problema di sicurezza della distribuzione fisica. L’incidente, rilevato il 20 ottobre 2026, ha esposto anche informazioni personali relative a 25.964 ordini e 12.873 procedure di acquisto non completate. La nuova ricostruzione del 26 ottobre arriva pochi giorni dopo quella di LiteLLM, dove una credenziale dimenticata in un repository pubblico aveva permesso agli attaccanti di compromettere il processo ufficiale di distribuzione del software. Due incidenti differenti, accomunati dalla perdita di controllo sulle chiavi che garantiscono l’identità e l’affidabilità dei prodotti distribuiti agli utenti.
Cosa leggere
Keystone perde la chiave WebAuth e non può più garantire l’autenticità dei nuovi dispositivi
La svolta emerge dalla comunicazione di sicurezza diffusa da Keystone il 26 ottobre e ripresa nella ricostruzione della dichiarazione aziendale pubblicata da Crypto.news. Gli aggressori non si sono limitati ad accedere al negozio online del produttore, ma hanno ottenuto la chiave WebAuth utilizzata dal sistema di verifica degli hardware wallet, incorporata nei dispositivi durante la fabbricazione. La chiave permette di dimostrare che un esemplare proviene dalla catena produttiva legittima, attraverso il servizio ufficiale di autenticazione Keystone. La sua compromissione non consente direttamente di sottrarre criptovalute, generare recovery phrase o firmare transazioni: il problema riguarda la possibilità che un attaccante realizzi dispositivi contraffatti capaci di superare i controlli di genuinità. Keystone precisa che la credenziale viene programmata nell’hardware e non può essere semplicemente cancellata o sostituita tramite aggiornamento firmware.
https://t.co/IbtXqeqKAX
— Keystone Hardware Wallet (@KeystoneWallet) October 26, 2026
Il produttore ha quindi deciso di interrompere l’utilizzo della chiave compromessa, introdurne una nuova nelle successive produzioni e distruggere i 18.835 dispositivi ancora presenti in magazzino che incorporano quella precedente. Non si tratta di 18.835 wallet già distribuiti e accertati come manomessi, né esistono evidenze pubbliche che dimostrino la produzione di falsi dispositivi attraverso la chiave rubata. Il rischio è preventivo: continuare a commercializzare hardware la cui autenticità non può essere garantita con sufficiente affidabilità esporrebbe gli acquirenti a possibili contraffazioni. È una differenza rispetto al caso Ledger CryptoBilis, nel quale è stata confermata la presenza di un impianto hardware non autorizzato. Nel caso Keystone il sistema di attestazione è compromesso, ma non è stata dimostrata una manomissione dei singoli dispositivi.
Leggi anche: Ledger ferma le vendite in Asia: l’attacco esce da CryptoBilis
Una falla in un componente esterno espone 25.964 ordini e migliaia di indirizzi
L’attacco è iniziato attraverso una vulnerabilità presente in uno strumento di monitoraggio dei dati fornito da terzi e utilizzato nell’infrastruttura web di Keystone. Secondo il produttore, la falla ha consentito all’aggressore di aumentare i propri privilegi e raggiungere informazioni che avrebbero dovuto rimanere protette. Dopo avere rilevato l’accesso anomalo il 20 ottobre, Keystone ha disabilitato alcune funzionalità del sito e avviato le verifiche; il 23 ottobre ha confermato, attraverso l’esame delle attività API di Shopify, che erano state sottratte informazioni relative agli acquisti. La successiva indagine ha identificato 51.083 record di ordini, dei quali 25.119 erano già stati privati dei dati personali e 25.964 conservavano ancora nomi, recapiti, indirizzi di spedizione e dettagli degli acquisti effettuati tra il 2024 e il 2026. A questi si aggiungono 12.873 checkout incompleti contenenti informazioni fornite da persone che non avevano concluso il pagamento. I numeri rappresentano record, non necessariamente individui distinti.
La violazione ha inoltre rivelato un problema interno di gestione dei dati. Keystone prevedeva la cancellazione delle informazioni di spedizione dopo 180 giorni, ma il meccanismo automatizzato non aveva completato regolarmente alcune operazioni, conservando dati oltre il periodo dichiarato. L’azienda ha riconosciuto di non avere individuato tempestivamente questi errori, riducendo ora il periodo di conservazione a 90 giorni e avviando nuove richieste di cancellazione. L’episodio richiama il precedente data breach Trezor e le campagne di phishing costruite sui dati dei clienti, perché sapere chi possiede un hardware wallet e dove lo ha ricevuto può facilitare truffe personalizzate. Keystone afferma che recovery phrase, chiavi private, password dei wallet e informazioni bancarie non sono state compromesse. Il rischio accertato riguarda quindi l’identità degli acquirenti e la perdita della chiave di autenticazione dei dispositivi, non una sottrazione diretta dei fondi.
Keystone sospende le spedizioni e avverte i clienti dei falsi richiami
La risposta aziendale comprende la sospensione delle spedizioni degli ordini ancora inevasi attraverso il sito ufficiale e il passaggio temporaneo a un sistema di prenotazioni, in attesa di produrre wallet con la nuova chiave. Per i dispositivi già consegnati, la data del 20 ottobre diventa il riferimento operativo: Keystone considera affidabili quelli ricevuti prima dell’incidente che abbiano superato la verifica di autenticità, mentre invita chi ha ricevuto successivamente un dispositivo associato alla vecchia chiave a contattare l’assistenza per ulteriori controlli, anche quando il test standard risulta positivo. La raccomandazione non implica che tutti i wallet consegnati dopo quella data siano falsi, ma riconosce che la chiave compromessa non permette più di escludere completamente la contraffazione.
Keystone ha inoltre chiarito che non chiederà ai clienti di restituire i dispositivi attraverso campagne di richiamo e che eventuali comunicazioni che promettono sostituzioni, verifiche degli asset o migrazioni urgenti devono essere considerate sospette. Il furto degli indirizzi e dei dettagli degli ordini consente infatti di costruire messaggi estremamente credibili, indicando il modello acquistato e informazioni reali sulla spedizione. È uno scenario coerente con il recente attacco di phishing contro Foundation Passport attraverso credenziali Cloudflare compromesse. Per i possessori italiani, la verifica deve partire esclusivamente dai canali ufficiali del produttore, senza utilizzare collegamenti ricevuti in messaggi inattesi. Non esiste alcuna indicazione di spostare preventivamente le criptovalute o inserire la recovery phrase in un sito di verifica, perché l’incidente non ha compromesso direttamente i segreti custoditi nei dispositivi già autentici.
LiteLLM dimostra come una chiave mai revocata possa compromettere le release ufficiali
Il caso Keystone presenta un parallelismo con la compromissione della supply chain LiteLLM, la cui origine era già stata chiarita nell’approfondimento del 24 ottobre sulla master key esposta e mai revocata. La ricostruzione forense ufficiale pubblicata dal progetto LiteLLM il 23 ottobre aveva corretto le prime ipotesi sulla sottrazione dei token GitHub: il vettore iniziale era una master key della LiteLLM Agent Platform, accidentalmente pubblicata nel repository LiteLLM-Labs/lite-harness il 27 maggio. Gli sviluppatori avevano rimosso rapidamente il contenuto dalla cronologia visibile attraverso un force-push, senza però revocare la credenziale. Il 10 ottobre un attaccante l’ha utilizzata per interrogare le API della piattaforma e recuperare un token OAuth GitHub appartenente a un proprietario dell’organizzazione.
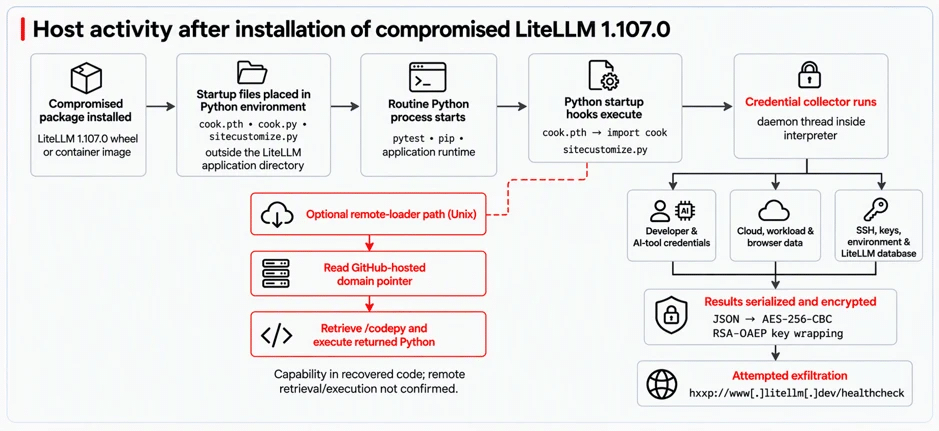
Da quel momento la compromissione ha raggiunto altri due token di manutentori, permettendo di modificare la pipeline di rilascio e indirizzarla verso il repository contraffatto Berri-AI/litellm. Il 21 ottobre la procedura legittima ha firmato e distribuito LiteLLM 1.107.0 contenente codice malevolo attraverso PyPI e registri container. L’analisi tecnica di Microsoft Security ha dimostrato che i componenti installati potevano eseguire uno stealer all’avvio dell’interprete Python, senza richiedere l’importazione esplicita della libreria. È un incidente differente da Keystone, ma entrambi mostrano come una chiave sottratta possa compromettere la fiducia nel prodotto finale pur senza violare direttamente la crittografia utilizzata per proteggerlo.
Continua con: GitHub usa l’AI contro i bug, ma gli hacker colpiscono LiteLLM: è guerra aperta nella supply chain
La fiducia nella supply chain dipende dalla gestione delle chiavi e dei fornitori
I due incidenti evidenziano un limite che riguarda direttamente aziende, sviluppatori e utilizzatori europei di servizi digitali. Nel caso LiteLLM, riscrivere la cronologia Git non ha revocato una credenziale già esposta e la successiva compromissione ha raggiunto il processo ufficiale di distribuzione del software. Nel caso Keystone, la sottrazione di una chiave incorporata in fabbrica rende invece impossibile riabilitare con una semplice patch migliaia di dispositivi destinati alla vendita. La gestione delle credenziali non può quindi essere ridotta alla loro conservazione iniziale: richiede inventario, privilegi limitati, rotazione, revoca effettiva e separazione tra sistemi di sviluppo, commercio elettronico e attestazione dei prodotti. Per gli operatori italiani, la questione si estende anche alla conservazione dei dati personali. Il malfunzionamento della cancellazione automatica di Keystone dimostra che una politica di retention dichiarata non garantisce da sola l’eliminazione effettiva delle informazioni, soprattutto quando il processo dipende da servizi esterni e procedure asincrone. La sicurezza della catena di fornitura comprende quindi software, hardware, credenziali, piattaforme commerciali e dati dei clienti, ciascuno con responsabilità e controlli differenti. L’incidente Keystone non dimostra un furto di criptovalute, mentre quello LiteLLM ha effettivamente prodotto artefatti software malevoli. Il punto comune rimane la necessità di verificare periodicamente che le garanzie di autenticità e integrità continuino a dipendere da segreti ancora protetti, perché una chiave dimenticata o sottratta può compromettere la fiducia costruita intorno a un intero prodotto.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.