🛡️ Executive Summary
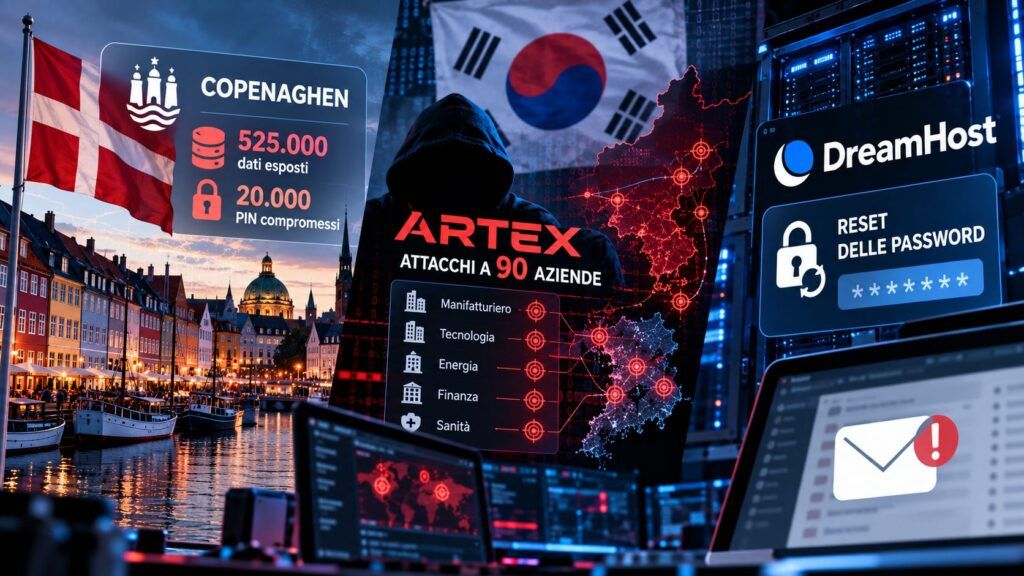
- L’Università di Copenaghen conferma l’accesso non autorizzato ai dati di circa 525.000 persone e la compromissione di 20.000 PIN. Il 26 ottobre subisce un secondo attacco, che provoca la chiusura precauzionale di alcuni sistemi amministrativi.
- La polizia sudcoreana identifica sette sospettati di aver sottratto 8,2 milioni di record da oltre 90 organizzazioni. Il presunto responsabile avrebbe utilizzato strumenti AI, incluso il framework ARTEX, per accelerare le intrusioni.
- DreamHost impone la reimpostazione delle password di alcuni account email e FTP/SFTP. Il File Manager torna raggiungibile il 26 ottobre, ma le cause dell’incidente non sono ancora state chiarite pubblicamente.
Tre incidenti informatici tra Europa, Asia e Stati Uniti mostrano come ambienti di test, strumenti di hacking basati sull’intelligenza artificiale e credenziali dei servizi hosting possano trasformarsi in punti critici per la sicurezza dei dati. L’Università di Copenaghen ha confermato una violazione riguardante 525.000 persone, seguita dalla scoperta di 20.000 PIN compromessi e da un secondo attacco il 26 ottobre. In Corea del Sud, la polizia ha individuato un gruppo accusato di avere sottratto 8,2 milioni di record attraverso intrusioni accelerate dall’AI. Negli Stati Uniti, DreamHost ha invece imposto il reset delle credenziali di posta elettronica e trasferimento file durante un incidente ancora oggetto di accertamenti. Le tre vicende evidenziano rischi differenti, accomunati dalla difficoltà di proteggere informazioni e accessi distribuiti tra sistemi operativi, applicazioni e infrastrutture amministrative.
Cosa leggere
Università di Copenaghen, 525.000 persone esposte attraverso un ambiente di test
L’Università di Copenaghen ha confermato ufficialmente il 23 ottobre che alcuni aggressori hanno ottenuto accesso a un ambiente di test contenente informazioni personali relative a circa 525.000 individui. L’intrusione è stata individuata martedì 20 ottobre e successivamente contenuta attraverso il blocco degli accessi non autorizzati. Il database comprendeva nomi completi, numeri di identificazione nazionale danesi CPR, numeri telefonici professionali e privati e indirizzi email personali. L’ateneo sta ancora verificando l’effettiva estensione dell’esposizione e non ha pubblicato informazioni sufficienti per stabilire quali record siano stati materialmente copiati dagli aggressori. L’accesso non autorizzato ai dati è confermato, mentre l’esfiltrazione integrale dell’archivio non è stata dimostrata pubblicamente. La distinzione è importante perché il dato di 525.000 persone identifica il perimetro informativo potenzialmente interessato, non il numero di identità per le quali sia stata documentata individualmente la sottrazione. L’elemento tecnico più rilevante riguarda la collocazione delle informazioni in un ambiente destinato ai test. Questi sistemi vengono spesso utilizzati per sperimentare aggiornamenti, integrazioni e procedure amministrative senza intervenire direttamente sull’infrastruttura produttiva, ma possono conservare copie di dati reali quando le organizzazioni non applicano adeguate tecniche di minimizzazione o pseudonimizzazione. L’Università non ha spiegato quale vulnerabilità abbia permesso l’accesso e non sarebbe corretto attribuire l’incidente a una configurazione specifica non documentata. Ha invece confermato la notifica al Datatilsynet, l’autorità danese per la protezione dei dati, e la gestione dell’episodio secondo il GDPR. La violazione arriva poche settimane dopo l’attacco all’Università tecnica della Danimarca e ai sistemi di identità DTUBasen, nel quale erano state esposte informazioni relative a circa 200.000 utenti attuali e precedenti. I due incidenti non risultano collegati, ma mostrano quanto gli archivi universitari concentrino dati personali conservati per periodi molto lunghi.
Compromessi 20.000 PIN, poi un secondo attacco blocca i sistemi amministrativi
La situazione è diventata più complessa con gli aggiornamenti pubblicati dall’ateneo il 25 e il 26 ottobre. La pagina ufficiale dedicata alle interruzioni dei servizi universitari conferma che, durante il primo attacco, erano stati compromessi anche i PIN delle tessere identificative di circa 20.000 studenti e dipendenti. L’università aveva inizialmente evitato di divulgare questa circostanza per consentire la sostituzione dei codici prima di renderne nota l’esposizione. Il 23 ottobre era stato temporaneamente sospeso l’accesso fisico ad alcune aree considerate critiche, successivamente riaperte dopo la distribuzione dei nuovi PIN. I 20.000 codici appartengono allo stesso incidente iniziale e non rappresentano un secondo archivio da sommare automaticamente alle 525.000 persone coinvolte. La loro compromissione introduce tuttavia una dimensione ulteriore, perché l’accesso non autorizzato alle informazioni digitali può incidere anche sulle procedure di controllo degli ingressi negli edifici. Il 26 ottobre, alle 17:50 ora danese, l’Università ha comunicato un nuovo attacco informatico, distinto dall’incidente segnalato il 23 ottobre. L’episodio ha portato alla sospensione preventiva e controllata di alcuni sistemi amministrativi, tra cui Workzone e Nimbus, e a difficoltà nell’accesso a determinate pagine web istituzionali. Non sono ancora stati pubblicati elementi che dimostrino una seconda esfiltrazione di dati o consentano di collegare i due attacchi allo stesso gruppo. È però necessario aggiornare la ricostruzione iniziale secondo cui l’infrastruttura quotidiana non aveva subito conseguenze: quella valutazione riguardava il primo episodio, mentre il secondo ha determinato interruzioni operative deliberate per contenere il rischio. Per gli amministratori delle università italiane, la vicenda dimostra l’importanza di distinguere la protezione degli ambienti di test da quella delle applicazioni produttive, verificando contemporaneamente le dipendenze tra sistemi di identità digitale, archivi amministrativi e procedure di accesso fisico.
Leggi anche: GhostApproval, falle UniFi ed exploit Roundcube colpiscono anche le università
Corea del Sud, 8,2 milioni di record sottratti da oltre 90 organizzazioni con l’AI
Sul fronte della criminalità informatica, la polizia metropolitana di Seul ha annunciato attraverso Yonhap il 26 ottobre l’individuazione di sette sospettati coinvolti in una campagna di intrusioni contro oltre 90 organizzazioni sudcoreane. Secondo gli investigatori, il gruppo avrebbe sottratto complessivamente 8,2 milioni di record contenenti informazioni personali e documenti aziendali da ospedali, istituti di formazione, università, campi da golf e imprese private. L’attività sarebbe iniziata nel settembre 2025, inizialmente attraverso strumenti convenzionali di scansione e ricerca delle vulnerabilità, per poi accelerare sensibilmente con l’adozione di strumenti basati sull’intelligenza artificiale dalla fine di agosto 2026. Gli investigatori attribuiscono all’impiego dell’AI una parte significativa delle intrusioni: circa 60 delle oltre 90 organizzazioni sarebbero state violate attraverso attività assistite da sistemi intelligenti. Il presunto responsabile principale, un uomo di 32 anni, aveva lavorato tra il 2019 e il 2022 in una società di cybersecurity occupandosi di penetration testing, pur non avendo seguito un percorso universitario specifico nel settore informatico. Secondo le ricostruzioni giornalistiche locali, avrebbe successivamente utilizzato ARTEX, framework di penetration testing agentico che permette di orchestrare strumenti e modelli linguistici durante le attività di ricognizione e individuazione delle vulnerabilità. L’impiego dello strumento è coerente con le precedenti indagini sulle campagne ARTEX e Claude contro le organizzazioni finanziarie sudcoreane, ma non dimostra che i responsabili siano gli stessi o che esista una direzione comune degli attacchi. Le informazioni pubblicate dalla polizia identificano un gruppo accusato di criminalità economica, senza attribuzioni ufficiali a uno Stato straniero.
Dal furto alla richiesta di riscatto, l’AI accelera la monetizzazione dei dati
La campagna sudcoreana non si sarebbe limitata all’accesso ai sistemi. Gli investigatori accusano il gruppo di aver contattato 38 organizzazioni per chiedere complessivamente 360 milioni di won, minacciando di rendere pubbliche le informazioni sottratte e provocare danni reputazionali, sanzioni amministrative e contenziosi con i clienti. Le ricostruzioni basate sugli atti investigativi pubblicate da Seoul Economic Daily indicano che una sola organizzazione avrebbe effettivamente versato 300.000 won. Il valore delle somme richieste non deve quindi essere confuso con il denaro incassato. Il presunto capo è stato arrestato il 15 ottobre e deferito alla procura il 23 ottobre, mentre gli altri sei indagati risultano coinvolti negli accertamenti senza detenzione cautelare. La responsabilità penale dei sospettati rimane soggetta agli esiti del procedimento giudiziario. L’inchiesta evidenzia una trasformazione operativa già documentata dalle ricerche di sicurezza: gli agenti AI possono accelerare attività ripetitive come enumerazione degli endpoint, analisi delle risposte, individuazione di configurazioni deboli e adattamento degli strumenti alle caratteristiche dell’obiettivo. Questo non rende ogni attacco completamente autonomo né elimina il ruolo dell’operatore umano, ma permette a un singolo individuo di aumentare il numero di sistemi esaminati e la velocità delle operazioni. Le autorità sudcoreane hanno inoltre utilizzato strumenti AI sviluppati internamente per analizzare la documentazione recuperata durante l’indagine, dimostrando che l’automazione entra contemporaneamente nelle tecniche offensive e nella ricostruzione investigativa. È un’evoluzione che si affianca ai precedenti attacchi ARTEX osservati contro aziende giapponesi e infrastrutture AI, nei quali il problema centrale era già la possibilità di moltiplicare rapidamente tentativi e procedure senza modificare necessariamente le tecniche di compromissione sottostanti.
DreamHost impone il reset delle password email e FTP/SFTP dopo un incidente
Negli Stati Uniti, DreamHost ha avviato il 23 ottobre un intervento straordinario sui sistemi di gestione dei file e della posta elettronica, imponendo la reimpostazione delle password di una parte degli utenti email, FTP e SFTP. Il provider, che offre servizi hosting per WordPress, server virtuali e posta aziendale, aveva inizialmente individuato problemi di connettività nell’interfaccia File Manager. Successivamente l’incidente ha coinvolto anche alcuni accessi webmail e servizi di trasferimento file, inducendo l’azienda a invalidare preventivamente le credenziali interessate. La pagina ufficiale DreamHost Status conferma che il 25 ottobre erano state inviate a tutti i titolari degli account coinvolti le istruzioni per impostare nuove password e che i singoli utenti non avrebbero potuto autenticarsi fino al completamento dell’operazione da parte del proprietario dell’account. L’aggiornamento del 26 ottobre alle 15:35 PDT segnala il ripristino del File Manager, precedentemente irraggiungibile, e l’avvio del monitoraggio per verificarne il funzionamento. L’obbligo di reimpostare le password rimaneva tuttavia valido per una parte degli account email e FTP/SFTP. DreamHost non ha ancora spiegato pubblicamente la causa tecnica dell’incidente, il numero degli utenti coinvolti o l’eventuale sottrazione di messaggi e file, quindi non è possibile presentare l’episodio come un data breach accertato. Il provider ha raccomandato di controllare anche le regole di inoltro automatico della posta, eliminando eventuali destinazioni sconosciute. Il suggerimento giustifica una verifica prudenziale delle caselle, ma non costituisce da solo la prova che tutti gli account siano stati compromessi. Le nuove credenziali devono essere impostate direttamente dal pannello panel.dreamhost.com, senza seguire collegamenti presenti in comunicazioni inattese.
Continua con: Roundcube sotto attacco: CVE-2026-48842 sfruttata contro server webmail non aggiornati
Identità digitali, ambienti di test e automazione diventano superfici critiche
Le tre vicende mostrano debolezze differenti ma convergenti. A Copenaghen un ambiente di test ha esposto informazioni personali conservate su larga scala e l’incidente ha assunto conseguenze anche sul controllo degli accessi fisici. In Corea del Sud l’automazione AI avrebbe permesso di accelerare intrusioni già basate su tecniche note, aumentando il numero delle organizzazioni colpite e il volume dei dati disponibili per le estorsioni. DreamHost ha invece scelto di invalidare preventivamente le credenziali di accesso ad alcuni servizi, senza che la natura della compromissione sia stata ancora chiarita. Non esiste alcuna evidenza che colleghi operativamente i tre incidenti, ma tutti dimostrano l’importanza dei controlli sulle identità, sulle autorizzazioni e sulle infrastrutture che conservano informazioni sensibili. Per le organizzazioni italiane il primo intervento deve riguardare la separazione effettiva degli ambienti di sviluppo e test dalla produzione, evitando l’utilizzo di dati personali reali quando non sono strettamente necessari e verificando che eventuali copie siano protette da controlli equivalenti. Sul fronte degli attacchi automatizzati diventano essenziali la correlazione dei log, il monitoraggio delle attività anomale e la capacità di riconoscere scansioni distribuite e sequenze ripetitive di autenticazione o accesso ai dati. Nei servizi hosting, infine, la sostituzione delle password deve accompagnarsi alla verifica delle sessioni attive, delle configurazioni di inoltro della posta, degli account autorizzati e delle modifiche inattese ai file. La sicurezza non dipende soltanto dall’impedire il primo ingresso, ma dalla capacità di individuare quali dati e privilegi possano essere raggiunti una volta superato un singolo controllo. È questo il problema comune agli ambienti universitari, alle infrastrutture aziendali e ai servizi utilizzati quotidianamente per pubblicare e amministrare contenuti online.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.