🛡️ Executive Summary
- CERT-UA conferma compromissioni di telecamere IP e videoregistratori Dahua con accesso ai flussi video, modifiche alle configurazioni e creazione di account non autorizzati.
- Il servizio P2P Easy4IP permette di raggiungere dispositivi anche dietro firewall e NAT. Password deboli e vulnerabilità CVE-2021-33044 e CVE-2021-33045 facilitano gli accessi abusivi.
- Non è dimostrato un collegamento con CameraSwarm, che tra giugno e luglio aveva colpito oltre 14.500 dispositivi. Il nuovo allarme impone controlli sulle installazioni europee.
Le telecamere Dahua tornano al centro di un allarme di sicurezza in Ucraina, dove CERT-UA ha documentato accessi non autorizzati ai sistemi di videosorveglianza attraverso il servizio cloud Easy4IP. Gli aggressori riescono a raggiungere dispositivi che non dispongono di un indirizzo IP pubblico e si trovano dietro firewall, ottenere l’accesso ai flussi video, modificare configurazioni e creare account aggiuntivi. L’avviso, diffuso il 23 ottobre 2026 dall’autorità ucraina, descrive una minaccia che riguarda potenzialmente anche le installazioni italiane con funzionalità P2P abilitate. Il precedente più significativo è Operation CameraSwarm, campagna che aveva compromesso oltre 14.500 apparati Dahua durante l’estate. Il nuovo episodio non dimostra però una prosecuzione della stessa operazione: il CERT-UA non ha comunicato il numero delle vittime, l’identità degli aggressori o una correlazione tecnica definitiva.
Cosa leggere
CERT-UA documenta nuovi accessi abusivi ai sistemi Dahua in Ucraina
La comunicazione diffusa il 23 ottobre dal servizio governativo ucraino delle comunicazioni speciali conferma che gli specialisti di CERT-UA hanno individuato casi di compromissione riguardanti telecamere IP e videoregistratori NVR e DVR prodotti da Dahua. Gli aggressori non si limitano a identificare dispositivi raggiungibili, ma riescono a visualizzare i flussi video, modificare le impostazioni e creare nuovi account attraverso i quali mantenere il controllo. L’autorità individua nella funzione P2P/Cloud Access, e in particolare nel servizio Easy4IP, una delle principali superfici sfruttate durante gli attacchi. La segnalazione riguarda comportamenti effettivamente osservati, ma non contiene informazioni pubbliche sufficienti per stabilire quanti apparati siano stati compromessi o quali organizzazioni abbiano subito l’intrusione.
La rilevanza dell’avviso aumenta considerando il contesto ucraino, dove i sistemi di videosorveglianza sono utilizzati da amministrazioni pubbliche, imprese, infrastrutture e strutture impegnate nelle attività militari. L’accesso a una telecamera può consentire di osservare spostamenti, orari e caratteristiche delle installazioni riprese, senza compromettere direttamente i computer dell’organizzazione. Il rischio era stato evidenziato anche dai servizi olandesi AIVD e MIVD nell’indagine sugli hacker russi che utilizzano telecamere IP per osservare le rotte delle armi dirette in Ucraina. Non esistono tuttavia prove pubbliche che attribuiscano gli attacchi Dahua recentemente segnalati dal CERT-UA all’intelligence russa. La possibilità di utilizzare i flussi video per attività di ricognizione costituisce una conseguenza tecnica della compromissione, non una conferma delle motivazioni degli operatori responsabili.
Easy4IP permette di raggiungere le telecamere anche senza porte pubbliche
L’elemento più importante dell’allarme riguarda l’architettura dei sistemi di accesso remoto. Easy4IP consente alle telecamere Dahua di avviare autonomamente una connessione verso l’infrastruttura cloud del produttore, registrandosi attraverso un numero seriale che permette successivamente ai client autorizzati di individuare il dispositivo. Il meccanismo semplifica la gestione delle installazioni perché consente di raggiungere telecamere collocate dietro NAT e firewall, senza configurare manualmente un inoltro delle porte. Questa caratteristica, progettata per facilitare l’accesso legittimo, introduce però una superficie che non dipende dalla presenza di servizi direttamente esposti su Internet. Un amministratore può quindi chiudere tutte le porte in ingresso e conservare contemporaneamente un percorso remoto attraverso il relay del produttore.
Secondo CERT-UA, i numeri seriali Dahua presentano una struttura sufficientemente prevedibile da consentire tentativi sistematici di enumerazione. Gli attaccanti potrebbero generare serie di identificativi e verificarne la presenza nell’infrastruttura cloud, individuando dispositivi con il servizio P2P attivo senza conoscerne preventivamente il seriale reale. Conoscere il numero seriale non equivale automaticamente a superare l’autenticazione della telecamera: il relay stabilisce il percorso di comunicazione, mentre ulteriori controlli possono essere ancora necessari per accedere al dispositivo. Il problema diventa particolarmente grave quando le credenziali sono deboli oppure il firmware contiene vulnerabilità che consentono di aggirare la verifica dell’identità. La distinzione è fondamentale perché l’esposizione attraverso Easy4IP e il bypass dell’autenticazione costituiscono due condizioni tecniche differenti, che possono essere sfruttate insieme.
Leggi anche: CameraSwarm compromette oltre 14.000 telecamere Dahua e lascia 1.923 backdoor persistenti
CVE-2021-33044 e CVE-2021-33045 restano sfruttabili sui vecchi firmware
Gli attacchi segnalati dal CERT-UA possono sfruttare anche CVE-2021-33044 e CVE-2021-33045, vulnerabilità di autenticazione pubblicate nel 2021 e corrette da Dahua attraverso aggiornamenti firmware. Entrambe permettono, su specifici dispositivi vulnerabili, di costruire richieste capaci di aggirare l’identificazione dell’utente e ottenere accessi che normalmente richiederebbero credenziali valide. Il bollettino ufficiale Dahua DHCC-SA-202106-001 assegna ai problemi un punteggio CVSS 8.1, mentre il National Vulnerability Database statunitense li classifica con gravità critica e punteggio CVSS 9.8. Le due vulnerabilità sono inoltre presenti nel catalogo CISA delle falle sfruttate attivamente dal 21 agosto 2024, confermando che non si tratta di problemi soltanto teorici.
La superficie vulnerabile comprende determinate famiglie di telecamere IPC, sistemi di videocitofonia, dispositivi PTZ, apparati termici e videoregistratori, con versioni interessate differenti in funzione del modello e della vulnerabilità. Non sarebbe corretto indicare tutti i prodotti Dahua come vulnerabili, perché le correzioni sono disponibili da anni e il produttore mantiene più rami firmware. Il problema riguarda soprattutto installazioni storiche, spesso gestite da fornitori esterni e successivamente dimenticate dopo il collaudo. Cambiare la password non risolve una vulnerabilità che permette di aggirare completamente l’autenticazione, così come aggiornare il firmware non garantisce automaticamente la rimozione di account aggiuntivi creati durante una precedente compromissione. È necessario eseguire entrambe le verifiche, considerando anche la possibilità che altri dispositivi della stessa rete abbiano condiviso credenziali amministrative o account di servizio.
Il nuovo allarme non dimostra che CameraSwarm sia ancora la stessa operazione
La vicenda richiama direttamente Operation CameraSwarm, documentata il 18 agosto dalla società di threat intelligence Hunt.io. Il rapporto originale dei ricercatori ricostruiva una campagna condotta dal 17 giugno al 22 luglio 2026 contro oltre 14.530 dispositivi Dahua, con una particolare concentrazione delle compromissioni confermate in Ucraina e Russia. Gli attaccanti utilizzavano tentativi automatizzati sulle credenziali, le vulnerabilità del 2021 e il relay P2P. In 1.923 dispositivi era stato creato un account persistente, mentre altri 283 apparati risultavano raggiunti attraverso il percorso cloud. Il codice recuperato mostrava inoltre procedure per acquisire immagini, raccogliere informazioni sulle configurazioni ed esportare gli accessi verso strumenti di gestione della videosorveglianza.
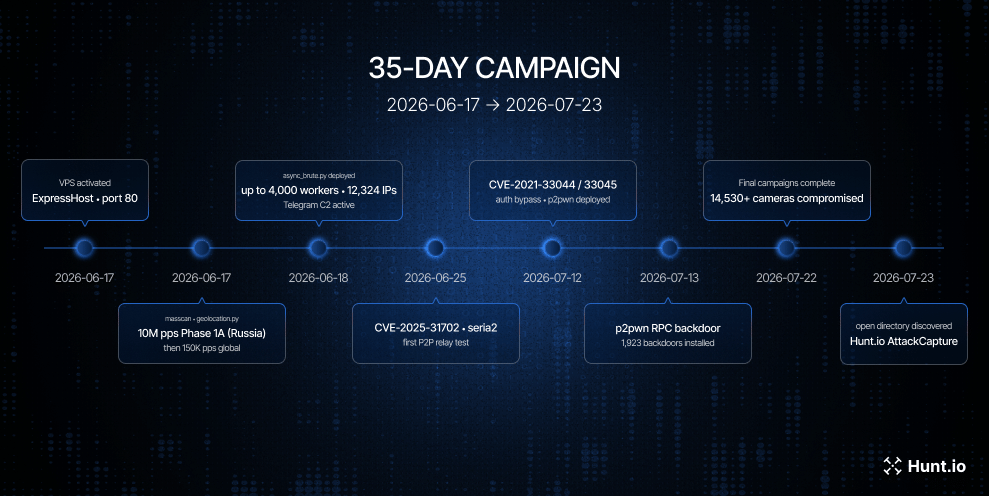
Il nuovo avviso CERT-UA presenta una sovrapposizione evidente delle tecniche utilizzate, ma non attribuisce gli attacchi di ottobre al gruppo responsabile di CameraSwarm. I dati dell’estate non possono quindi essere riutilizzati come conteggio delle nuove vittime. Anche la precedente attribuzione linguistica a un operatore russofono non equivale alla dimostrazione di una collaborazione con apparati statali. L’elemento realmente nuovo è che un’autorità nazionale di risposta agli incidenti conferma ulteriori compromissioni e descrive indicatori concreti da cercare nei dispositivi. Fra questi figurano account sconosciuti, modifiche inattese delle configurazioni, scritte sovrapposte alle immagini video e accessi registrati attraverso il protocollo proprietario DVRIP apparentemente provenienti dall’indirizzo locale 127.0.0.1. Quest’ultimo segnale può essere compatibile con specifiche modalità di accesso attraverso il relay, ma richiede una valutazione contestuale: la semplice presenza dell’indirizzo di loopback non dimostra una compromissione.
Continua con: Hacker russi bucano le telecamere IP per tracciare le armi dirette in Ucraina e colpire le truppe
Cosa devono controllare aziende e amministrazioni italiane
L’allarme ucraino interessa anche le organizzazioni italiane che utilizzano sistemi Dahua per sorvegliare edifici pubblici, stabilimenti industriali, magazzini, aree commerciali e infrastrutture sensibili. Non risultano segnalazioni ufficiali che quantifichino dispositivi italiani compromessi in questa specifica attività, ma le debolezze descritte non dipendono dalla collocazione geografica delle telecamere. La prima verifica riguarda l’effettiva necessità di mantenere attivo Easy4IP: dove il servizio non viene utilizzato dovrebbe essere disabilitato, mentre gli accessi remoti necessari possono essere gestiti attraverso VPN e sistemi di autorizzazione limitati. CERT-UA raccomanda inoltre di evitare l’esposizione diretta degli apparati, verificare gli account amministrativi e le associazioni cloud, rimuovere quelle sconosciute e installare manualmente le versioni firmware appropriate al modello.
In presenza di indicatori sospetti, la bonifica dovrebbe comprendere la conservazione dei log, l’analisi degli account, la sostituzione delle credenziali e la verifica dei videoregistratori collegati. Quando esistono elementi concreti di persistenza, un semplice ripristino delle impostazioni non dovrebbe essere considerato sufficiente senza ulteriori controlli e aggiornamenti. Il punto più importante rimane però architetturale: una telecamera non direttamente esposta su Internet può comunque risultare raggiungibile attraverso una connessione cloud avviata dall’interno della rete. Di conseguenza, il firewall perimetrale non sostituisce la gestione della superficie di accesso remoto e dei privilegi concessi al produttore. Il caso Dahua dimostra come un’infrastruttura progettata per proteggere fisicamente persone ed edifici possa trasformarsi in un sistema di osservazione non autorizzato quando la comodità del collegamento remoto viene privilegiata rispetto al controllo effettivo degli accessi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.