🛡️ Executive Summary
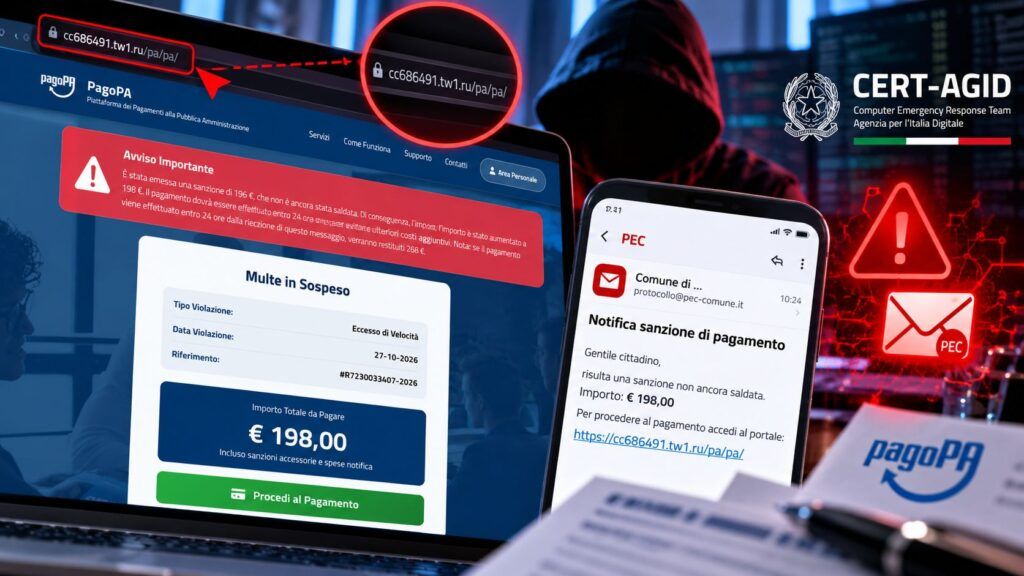
- Il CERT-AGID rileva nuove false multe PagoPA inviate da caselle PEC compromesse, con richieste da 198 euro e maggiorazioni minacciate fino a 268 euro.
- I siti fraudolenti interrogano un pannello di controllo ogni 500 millisecondi, permettendo agli attaccanti di pilotare le schermate visualizzate dalla vittima.
- Dal 21 aprile 2025 sono state censite 1.874 campagne a tema multe che impersonano PagoPA e SEND, con 14.279 indicatori di compromissione condivisi.
Il phishing PagoPA torna a sfruttare le false multe stradali, ma questa volta la minaccia parte anche da caselle PEC compromesse. Il CERT-AGID ha individuato, nell’ultima settimana, nuove campagne che utilizzano messaggi dall’apparenza amministrativa per chiedere 198 euro, prospettando un aumento a 268 euro se il pagamento non viene effettuato rapidamente. Dietro il collegamento al presunto portale istituzionale si trova un sito fraudolento in grado di raccogliere dati personali e di modificare da remoto il percorso di navigazione della vittima. La nuova allerta del 27 ottobre 2026 si inserisce in un fenomeno che ha già prodotto 1.874 campagne censite dall’aprile 2025, secondo le rilevazioni dell’organismo di risposta agli incidenti.
Cosa leggere
Le PEC compromesse danno credibilità alle false richieste di pagamento
Nei due casi più recenti esaminati dal CERT-AGID, il messaggio è partito da una casella di posta elettronica certificata compromessa ed è stato recapitato a un indirizzo di posta ordinaria, con circa 340 indirizzi PEC inseriti in copia. Non si tratta, quindi, soltanto della consueta imitazione grafica di un mittente istituzionale: gli attaccanti sfruttano una casella esistente, la cui natura certificata può far apparire più attendibile un contenuto che rimane interamente fraudolento. La PEC offre garanzie sulla trasmissione e sulla consegna dei messaggi, ma non certifica che il titolare sia l’effettivo autore della comunicazione in ogni circostanza, né impedisce che le credenziali vengano sottratte. Il testo della falsa multa impiega formule amministrative, riferimenti al Codice della Strada e una scadenza ravvicinata, combinando autorità apparente e urgenza economica: la richiesta iniziale è di 198 euro, accompagnata dalla minaccia di arrivare a 268 euro in caso di ritardo.
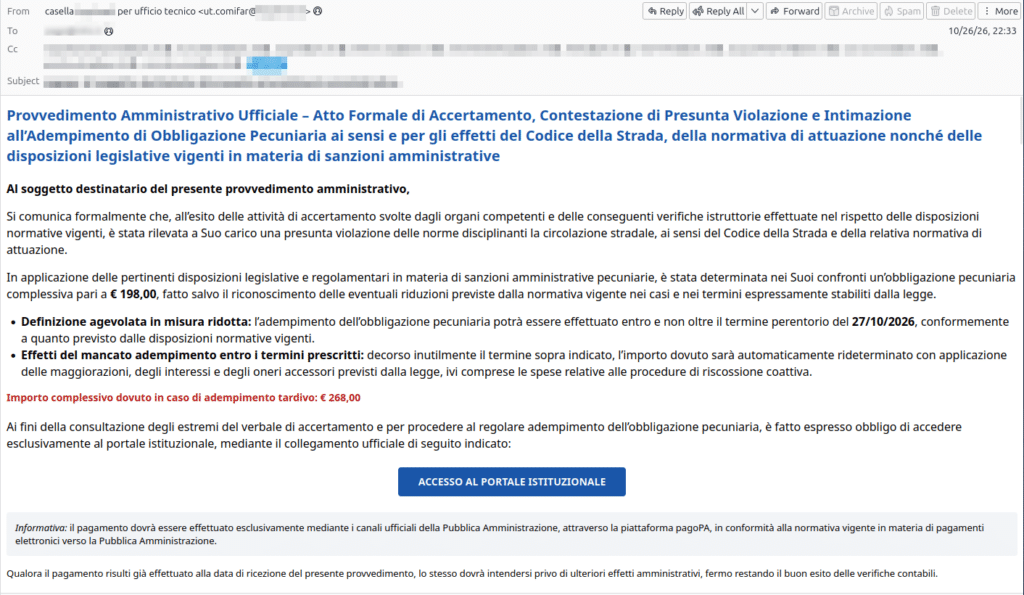
Il pulsante «Accesso al portale istituzionale» conduce a un dominio con estensione .ru che riproduce loghi e grafica PagoPA; nei casi analizzati le pagine risultano ospitate su infrastrutture riconducibili a un provider russo, circostanza che non consente da sola di attribuire geograficamente l’operazione criminale. La tecnica aggiorna il filone delle false multe inviate via SMS e attribuite alla Polizia di Stato, ma aggiunge l’uso di un mezzo di comunicazione percepito come particolarmente affidabile dai cittadini e dalle imprese.
Leggi anche: False multe via SMS, CERT-AgID segnala il falso sito della Polizia
Il falso portale PagoPA può cambiare schermata ogni mezzo secondo
Dopo l’apertura del collegamento, la pagina contraffatta chiede nome, cognome, codice fiscale, data di nascita, indirizzo email e telefono, presentando la raccolta come passaggio necessario per saldare la presunta sanzione. L’analisi tecnica del CERT-AGID individua però una funzione più significativa del semplice modulo di acquisizione dei dati: uno script JavaScript interroga un componente server, ../panel/classes/processor.php, ogni 500 millisecondi, inviando il parametro redirectionListener e attendendo istruzioni. Quando il server restituisce un valore associato a una destinazione, la pagina può eseguire un reindirizzamento automatico mediante window.location, trasferendo l’utente verso un’altra schermata senza che sia necessario selezionare un nuovo link.
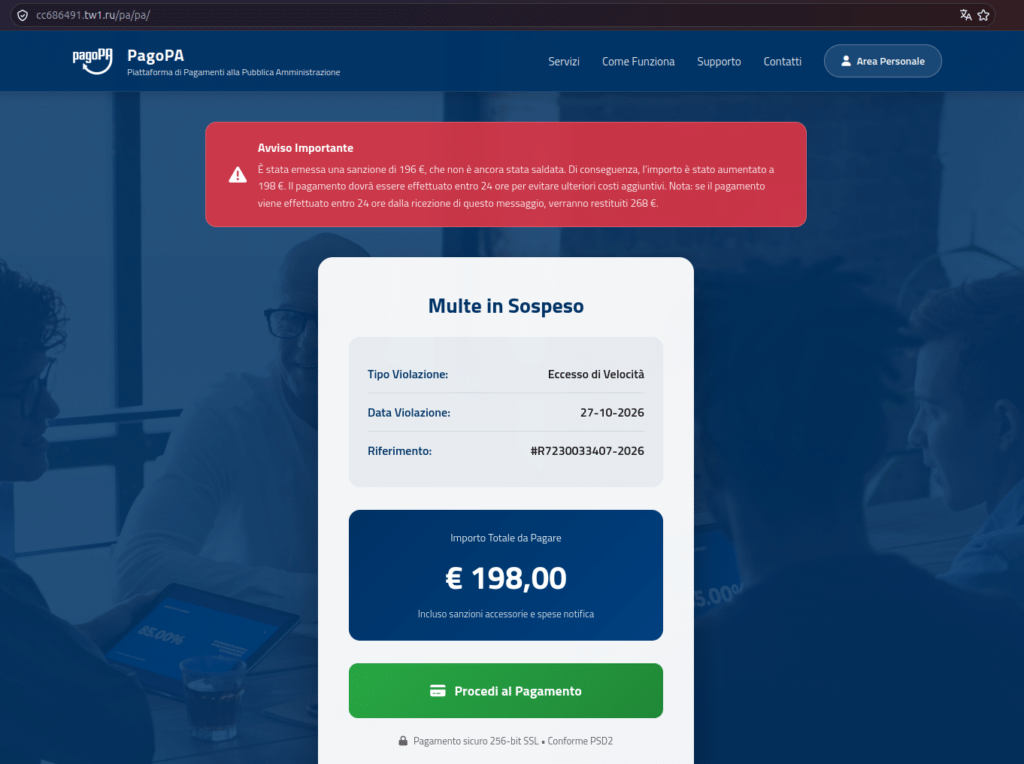
Il controllo delle transizioni risiede quindi sul server gestito dagli attaccanti, che possono adattare il percorso alle informazioni che intendono ottenere. Il CERT-AGID segnala tra le destinazioni potenziali anche moduli dedicati ai dati delle carte di pagamento e ai codici di verifica bancaria; la presenza di questa capacità non equivale tuttavia alla conferma che tali informazioni siano state effettivamente sottratte nei due episodi osservati. Per chi riceve il messaggio, la distinzione tecnica non attenua il rischio: l’interfaccia riproduce un servizio noto, raccoglie informazioni identificative e può condurre la vittima verso ulteriori richieste economiche o bancarie nel corso della medesima sessione.
Le 1.874 campagne confermano l’abuso sistematico dei marchi PagoPA e SEND
La nuova attività si colloca in una sequenza più ampia. Dal 21 aprile 2025 al 27 ottobre 2026, il CERT-AGID ha registrato 1.874 campagne di phishing a tema multe che utilizzano indebitamente i nomi di PagoPA e SEND, raccogliendo e distribuendo 14.279 indicatori di compromissione (IoC) alle pubbliche amministrazioni accreditate al proprio flusso informativo. Le campagne che impersonano PagoPA risultano quasi il doppio rispetto a quelle che utilizzano SEND, confermando la centralità del circuito dei pagamenti pubblici nell’immaginario sfruttato dai truffatori. È importante distinguere le grandezze: 1.874 non rappresenta il numero delle vittime e 14.279 non corrisponde al numero delle transazioni fraudolente, ma agli indicatori tecnici censiti e condivisi per agevolare il rilevamento e il blocco delle infrastrutture coinvolte. Le modalità cambiano nel tempo, dal semplice collegamento ingannevole agli open redirect sfruttati per rendere più credibili i link diretti ai falsi siti PagoPA, fino alle PEC compromesse e alle pagine con controllo remoto della navigazione. Non emerge dal materiale pubblicato una compromissione dei sistemi di pagamento PagoPA: il marchio viene impersonato per spostare le vittime su infrastrutture esterne, dove gli attaccanti possono richiedere informazioni che un cittadino associa abitualmente a una procedura amministrativa.
Continua con:
Falso rimborso TARI da 95 euro: phishing pagoPA ruba identità e carte
Il CERT-AGID coinvolge i gestori PEC e raccomanda controlli indipendenti
Il CERT-AGID ha avviato le attività di contrasto con il supporto dei gestori PEC e ha distribuito gli indicatori associati alla campagna attraverso il Flusso IoC alle strutture accreditate, affinché possano individuare e bloccare tempestivamente gli elementi malevoli conosciuti. La misura riguarda la risposta tecnica, ma il problema investe anche le abitudini dei destinatari: una richiesta di pagamento inattesa non diventa attendibile soltanto perché arriva da una casella certificata, contiene riferimenti normativi oppure riproduce loghi riconoscibili. La verifica deve avvenire accedendo autonomamente ai canali ufficiali dell’ente che avrebbe emesso la sanzione, senza utilizzare il pulsante incluso nel messaggio sospetto. Chi abbia già inserito informazioni di pagamento dovrebbe contattare subito la propria banca per valutare il blocco della carta e verificare eventuali operazioni, mentre le comunicazioni dubbie possono essere inoltrate al CERT-AGID per gli accertamenti. L’aspetto più rilevante dell’allerta non è dunque il solo importo della falsa multa, ma la combinazione fra abuso di una PEC reale, falsificazione dell’identità di PagoPA e gestione dinamica delle schermate di phishing: tre passaggi che trasferiscono la fiducia riposta nelle comunicazioni amministrative verso un ambiente interamente controllato dai criminali.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.