🛡️ Executive Summary
- ENGIE comunica accessi non autorizzati ai dati personali e contrattuali di alcuni clienti francesi attraverso uno strumento utilizzato dai partner commerciali.
- L’Australian Signals Directorate rivela di aver scollegato un controller del malware Amadey da 180.000 computer compromessi in tutto il mondo.
- In un’operazione distinta, l’intelligence australiana dichiara di aver distrutto circa 4,8 milioni di file sottratti a vittime australiane, mentre denuncia l’accelerazione delle minacce informatiche alimentata dall’AI.
ENGIE comunica una violazione dei dati dei clienti attraverso un sistema utilizzato dai partner commerciali, mentre l’intelligence australiana rende pubbliche operazioni offensive contro le infrastrutture criminali impiegate per sottrarre e commercializzare informazioni personali. Sono due episodi indipendenti, ma descrivono passaggi differenti di un problema comune: la disponibilità di dati utilizzabili per frodi, furti d’identità e successive compromissioni. Nel caso francese sono esposte informazioni anagrafiche e contrattuali, senza evidenze pubbliche di sottrazione delle coordinate bancarie. In Australia, invece, l’Australian Signals Directorate (ASD) dichiara di aver interrotto l’accesso a 180.000 computer controllati attraverso Amadey e di aver distrutto, in un’operazione separata, milioni di documenti rubati. Sullo sfondo cresce la preoccupazione per l’impiego dell’intelligenza artificiale nelle attività offensive.
Cosa leggere
ENGIE conferma accessi non autorizzati ai dati attraverso i partner commerciali
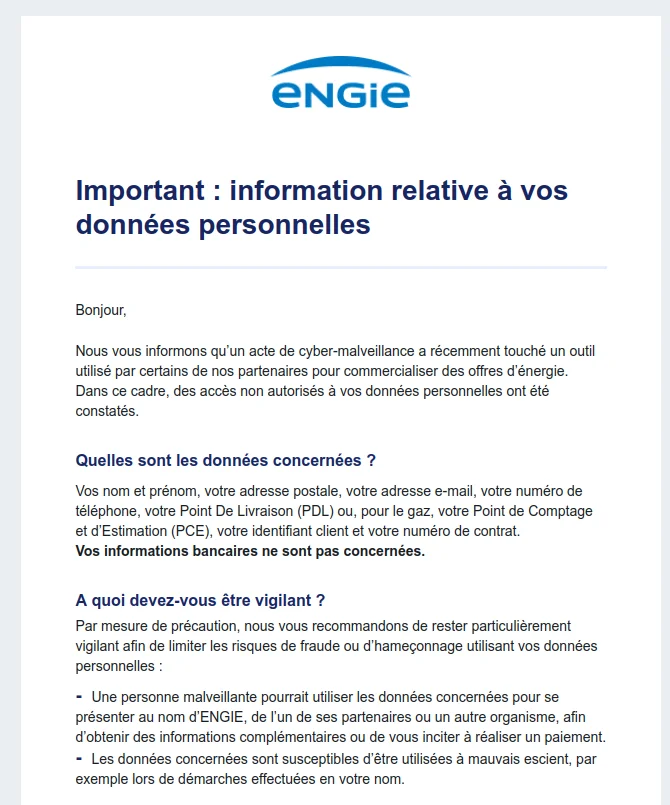
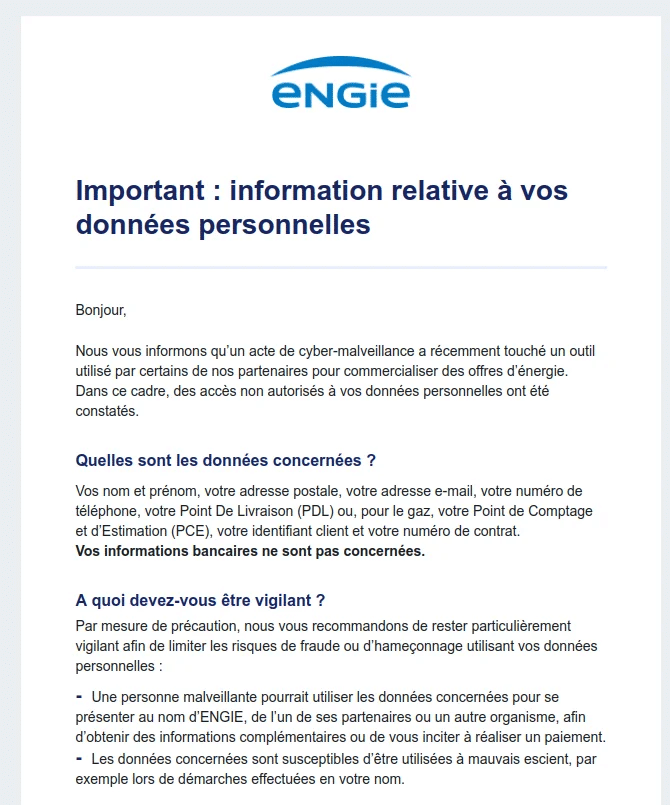
La violazione comunicata da ENGIE riguarda uno strumento informatico utilizzato da alcuni partner incaricati di commercializzare le offerte di elettricità e gas naturale. La notifica inviata ai clienti e riprodotta da Fuites Infos, documentata il 24 ottobre 2026, riferisce che un atto di cybercriminalità ha interessato il sistema e provocato accessi non autorizzati alle informazioni personali conservate al suo interno. Le categorie coinvolte comprendono nome, cognome, indirizzo postale, email e numero telefonico, insieme a identificativi specifici del rapporto di fornitura energetica: il Point de Livraison (PDL) per l’elettricità, il Point de Comptage et d’Estimation (PCE) per il gas, l’identificativo cliente e il numero di contratto. ENGIE precisa che le informazioni bancarie non risultano interessate, ma questa esclusione non riduce automaticamente il valore delle informazioni esposte.
Un soggetto che conosca l’identità del cliente, il recapito e i riferimenti esatti della fornitura dispone infatti di elementi sufficienti per rendere credibile una falsa comunicazione commerciale o amministrativa, soprattutto quando viene presentata come una procedura di verifica, aggiornamento contrattuale oppure pagamento. Restano invece sconosciuti il numero complessivo dei clienti interessati, l’identità del partner coinvolto, il nome dello strumento compromesso e le date dell’intrusione e della sua individuazione. Non emergono neppure rivendicazioni pubbliche attribuibili a gruppi criminali. L’incidente documenta un accesso illegittimo a dati custoditi nella filiera commerciale, non una compromissione accertata dell’intera infrastruttura informatica di ENGIE, distinzione essenziale per ricostruire correttamente il perimetro della violazione.
Leggi anche: Fornitori digitali sotto accusa: 50 milioni di record esposti, multa Miljödata e breach BigCommerce
I riferimenti delle forniture energetiche aumentano il rischio di phishing mirato
La particolarità del caso ENGIE consiste nella combinazione fra informazioni identificative e dati contrattuali che, pur non essendo credenziali bancarie, possono agevolare tentativi di ingegneria sociale particolarmente convincenti. Un criminale in possesso del numero di contratto, dell’indirizzo e del riferimento del punto di fornitura potrebbe impersonare un operatore dell’azienda, citare dettagli effettivi della posizione contrattuale e chiedere successivamente informazioni mancanti, credenziali di accesso o pagamenti attraverso canali fraudolenti. Si tratta di uno scenario di rischio e non della conferma che tali frodi siano già state realizzate utilizzando i dati dell’incidente. L’azienda invita infatti i destinatari delle comunicazioni a prestare attenzione a telefonate, email e messaggi provenienti da soggetti che dichiarano di rappresentare ENGIE oppure uno dei suoi partner. Il problema coinvolge direttamente la gestione della sicurezza dei fornitori: un’impresa può proteggere i propri sistemi principali, ma continuare a esporre i dati dei clienti attraverso applicazioni e infrastrutture affidate a organizzazioni esterne. Nel mercato europeo dell’energia questo rischio è particolarmente significativo perché la gestione commerciale delle forniture richiede spesso l’interazione fra venditori, intermediari, operatori telefonici e piattaforme di acquisizione dei contratti. Le informazioni disponibili riguardano clienti francesi e non consentono di affermare che siano stati coinvolti anche utenti italiani. Il precedente rimane comunque rilevante per gli operatori che affidano a soggetti terzi il trattamento di informazioni contrattuali, perché dimostra come la superficie di esposizione possa estendersi oltre i sistemi direttamente amministrati dal titolare del servizio.
L’intelligence australiana interrompe il controllo di Amadey su 180.000 computer
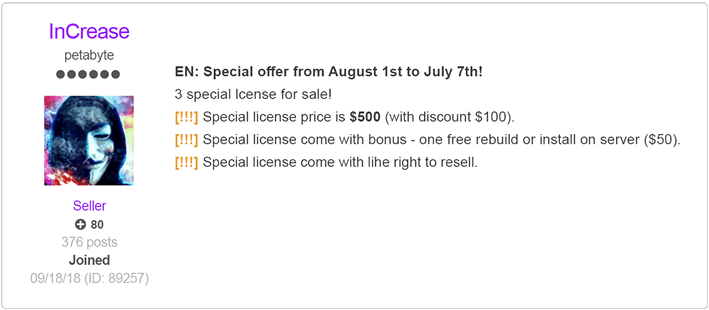
Sul versante del contrasto al cybercrime, l’Australian Signals Directorate ha rivelato dettagli precedentemente riservati di operazioni contro infrastrutture utilizzate per sottrarre informazioni personali. Nell’intervista originale pubblicata da ABC News il 27 ottobre 2026, il vicedirettore generale ad interim dell’intelligence Tauri Gregory descrive un intervento contro gli operatori di Amadey, malware modulare impiegato per compromettere sistemi, raccogliere informazioni e sostenere ulteriori attività criminali. Gli investigatori hanno individuato il software anche all’interno di una versione illegittima e gratuita di Adobe Photoshop, distribuita come esca per indurre gli utenti a eseguire codice dannoso. Il malware veniva inoltre commercializzato negli ambienti underground per circa 500 dollari statunitensi.
Gli operatori dell’ASD sono riusciti ad accedere all’infrastruttura di gestione della rete criminale, scoprendo che un controller disponeva dell’accesso a 180.000 computer distribuiti globalmente, compresi dispositivi australiani. L’intervento successivo ha consentito di scollegare quel controller dalle macchine compromesse, impedendo agli operatori criminali di continuare a utilizzarlo per accedere ai sistemi e raccogliere dati. L’operazione non equivale necessariamente alla completa bonifica di ciascun dispositivo, né dimostra la scomparsa definitiva del malware Amadey. La novità riguarda soprattutto la capacità operativa dell’intelligence di agire direttamente sull’infrastruttura di comando e controllo, anziché limitarsi a segnalare le infezioni. Il precedente dell’Operazione Endgame, che nel giugno 2026 aveva colpito SocGholish, Amadey e Stealc, conferma l’interesse delle autorità per l’interruzione delle reti malware. Non vi sono tuttavia elementi sufficienti per identificare l’intervento australiano come parte della medesima operazione.
Cinque terabyte di dati rubati distrutti in un’altra operazione dell’ASD
L’ASD ha descritto anche una seconda operazione, distinta da quella contro Amadey, avviata dopo aver ricevuto informazioni sulla possibile vendita di cinque terabyte di dati sottratti a un’azienda che non era consapevole della compromissione. Il materiale comprendeva documenti aziendali riservati, informazioni personali, credenziali e password. Secondo Gregory, gli operatori dell’intelligence australiana sono riusciti a penetrare nell’infrastruttura criminale e a distruggere il materiale prima che venisse commercializzato, eliminando circa 4,8 milioni di file appartenenti a vittime australiane, oltre a centinaia di migliaia di documenti relativi a persone e organizzazioni di altri Paesi.
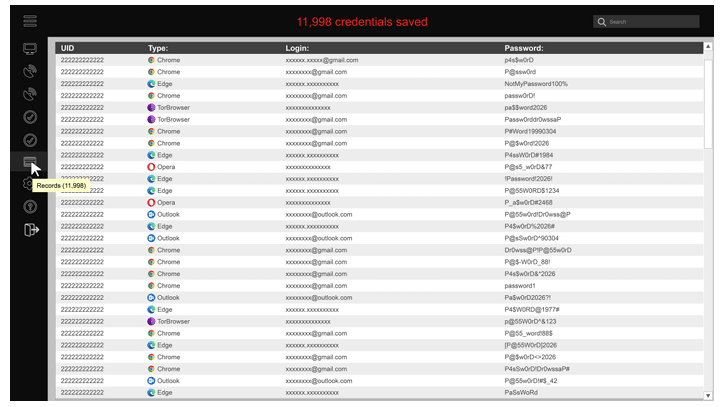
La dichiarazione descrive un intervento offensivo volto a sottrarre ai criminali il controllo di informazioni già compromesse, ma non permette di stabilire se esistessero ulteriori copie dei dati oppure se tutti i rischi associati alla precedente esposizione siano stati eliminati. Il valore dell’operazione sta nella scelta di colpire direttamente la disponibilità commerciale delle informazioni rubate, interrompendo uno dei passaggi attraverso cui un accesso abusivo può trasformarsi in frode, estorsione o furto d’identità. Non è stato comunicato un collegamento fra questa attività e l’incidente ENGIE, né l’esistenza di vittime comuni alle due operazioni. Il caso francese mostra come dati contrattuali possano diventare utilizzabili per nuove frodi; quello australiano documenta invece un tentativo concreto delle autorità di impedire che informazioni già sottratte continuino a circolare nell’economia criminale.
Continua con:
Operazione MaaS: Emmenhtal e Amadey mirano l’Ucraina con GitHub come vettore di attacco
L’intelligenza artificiale aumenta la pressione sulle difese e sui servizi essenziali
Le operazioni australiane vengono rese pubbliche mentre l’ASD presenta il proprio Annual Cyber Threat Report 2025-26, che registra oltre 82.000 segnalazioni di cybercrime, più di 1.500 incidenti gestiti e oltre 4.400 notifiche preventive rivolte a organizzazioni australiane. Gli incidenti che hanno richiesto l’intervento dell’agenzia sono aumentati di circa il 20% rispetto all’esercizio precedente, mentre le notifiche di potenziali attività malevole sono cresciute di quasi l’80%. La direttrice generale Abigail Bradshaw individua nell’evoluzione dei modelli avanzati di intelligenza artificiale un fattore di accelerazione delle minacce e avverte che le interruzioni dei servizi digitali diventeranno probabilmente più frequenti, con conseguenze possibili anche per le infrastrutture essenziali. L’agenzia cita le capacità dei modelli di individuare vulnerabilità e automatizzare attività offensive, ma sottolinea contemporaneamente il contributo dell’AI allo sviluppo di strumenti difensivi e all’analisi delle minacce. Non esistono prove, nelle informazioni disponibili, che l’intelligenza artificiale sia stata utilizzata per compromettere il partner ENGIE o per condurre le specifiche operazioni Amadey descritte. La questione strategica riguarda piuttosto il divario fra la velocità con cui le informazioni possono essere sottratte e riutilizzate e la capacità delle organizzazioni di prevenirne la compromissione. Il caso ENGIE e gli interventi australiani evidenziano due responsabilità complementari: proteggere i dati lungo l’intera filiera dei fornitori e contrastare le infrastrutture che consentono di monetizzare quelli già compromessi. È su questi due livelli che si misura l’efficacia della risposta al cybercrime, indipendentemente dalla tecnologia utilizzata dagli attaccanti.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.