🛡️ Executive Summary
- Oracle E-Business Suite è oggetto di tentativi di sfruttamento della vulnerabilità CVE-2026-101767, una SQL injection critica che può consentire l’esecuzione remota di codice senza autenticazione.
- Eclypsium censisce 2.813 vulnerabilità in 133 advisory relativi alle infrastrutture enterprise, con 58 bollettini che comprendono falle sfruttabili da remoto senza credenziali.
- Le vulnerabilità PHP2Shell aggravano l’esposizione di firewall, VPN e appliance di rete che incorporano il runtime PHP nelle interfacce di amministrazione.
Oracle E-Business Suite è finita nel mirino degli attaccanti dopo la pubblicazione di una nuova vulnerabilità critica, mentre il rapporto InfraTrust di Eclypsium segnala migliaia di problemi di sicurezza nelle infrastrutture utilizzate per controllare reti, firewall e sistemi aziendali. Il 27 ottobre sono stati osservati tentativi esplorativi contro CVE-2026-101767, una SQL injection che può portare all’esecuzione remota di codice sui server Oracle senza autenticazione. Parallelamente, Eclypsium evidenzia 2.813 vulnerabilità raccolte in 133 advisory, con numerosi prodotti già interessati da attacchi. L’allarme riguarda soprattutto la superficie di gestione delle infrastrutture: compromettere un sistema amministrativo significa poter raggiungere dispositivi, applicazioni e dati che dipendono dalle sue autorizzazioni. La situazione è aggravata dalle vulnerabilità PHP2Shell, presenti anche nei componenti software integrati nelle appliance.
Cosa leggere
Oracle E-Business Suite: CVE-2026-101767 permette SQL injection e RCE senza autenticazione
La nuova vulnerabilità CVE-2026-101767, valutata CVSS 9.8, interessa Oracle E-Business Suite nelle versioni dalla 12.2.3 alla 12.2.15 e coinvolge il componente Application Object Library. La falla è stata individuata dai ricercatori di Horizon3.ai, che l’hanno segnalata a Oracle il 24 luglio 2026, mentre la correzione è arrivata con il Critical Patch Update ufficiale del 20 ottobre. Il problema nasce nel Thin Client Framework, componente applicativo che espone il servlet /OA_HTML/AppsTCFServer e che, secondo l’analisi tecnica dei ricercatori, può essere raggiunto attraverso la configurazione predefinita del firewall URL di EBS. Un aggressore capace di inviare richieste HTTP opportunamente costruite può sfruttare una SQL injection per eseguire interrogazioni con i privilegi dell’utente database APPS, arrivando successivamente all’esecuzione di comandi sul sistema operativo con i permessi dell’account applicativo.
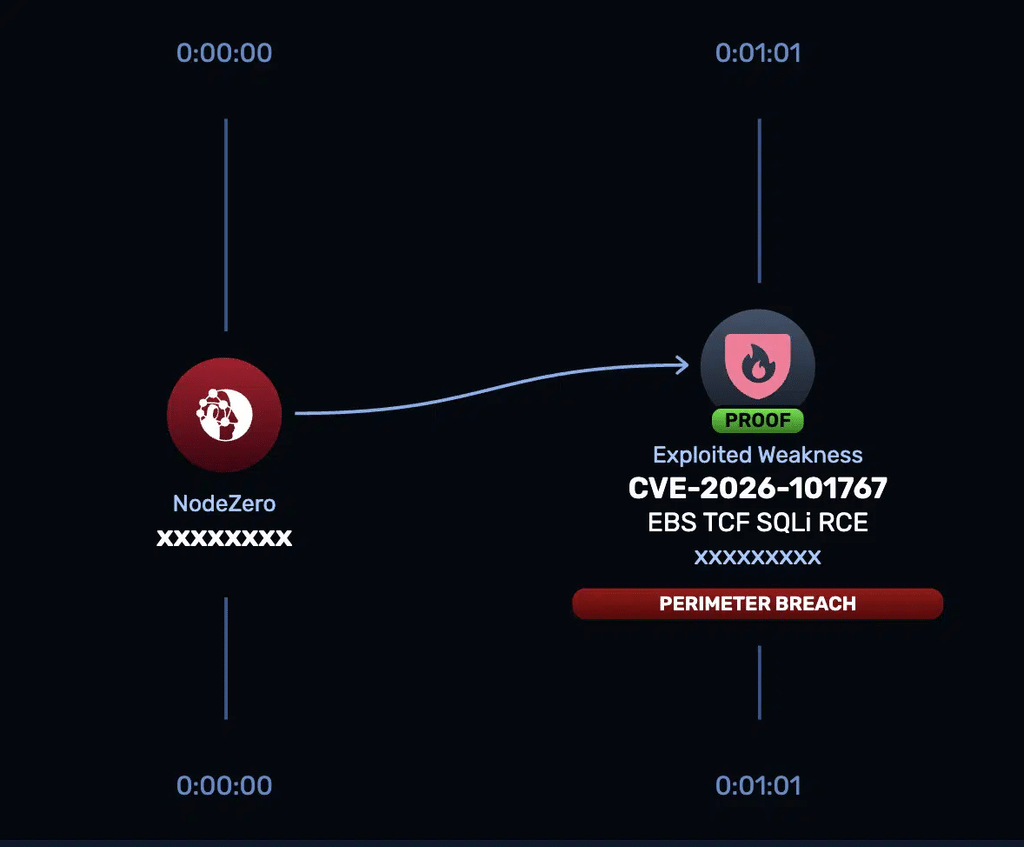
La ricostruzione tecnica pubblicata da Horizon3.ai identifica quindi una catena che collega accesso web non autenticato, compromissione del database ed esecuzione di codice sul server. L’impatto potenziale comprende informazioni finanziarie, amministrative, del personale e degli acquisti gestite attraverso E-Business Suite. Il rischio non interessa soltanto i server direttamente esposti su Internet: anche installazioni raggiungibili da segmenti interni compromessi possono essere utilizzate per ulteriori movimenti nella rete aziendale.
Gli attaccanti cercano server Oracle vulnerabili dopo le patch di ottobre
Il passaggio dalla divulgazione tecnica all’attività offensiva è stato osservato il 27 ottobre 2026 dalla società di threat intelligence Defused, che ha registrato sui propri sistemi esca richieste compatibili con tentativi esplorativi contro CVE-2026-101767. Come ricostruisce BleepingComputer, gli aggressori stanno cercando installazioni Oracle EBS che non hanno ancora applicato gli aggiornamenti. La piattaforma Shadowserver censisce inoltre oltre 670 istanze E-Business Suite raggiungibili da Internet, prevalentemente negli Stati Uniti, ma il numero non identifica automaticamente sistemi vulnerabili: alcune installazioni potrebbero essere già state aggiornate, mentre altre potrebbero essere honeypot. I tentativi esplorativi osservati non dimostrano da soli una compromissione riuscita, e Oracle non ha ancora classificato pubblicamente questa specifica CVE come sfruttata in una campagna confermata. La distinzione è importante perché il prodotto ha già subito attacchi attraverso vulnerabilità differenti, comprese le campagne Clop contro E-Business Suite nel 2025 e lo sfruttamento di CVE-2026-46817 nella componente Payments, già documentato nell’analisi delle intrusioni Oracle E-Business Suite e SimpleHelp. La nuova falla non va confusa neppure con CVE-2026-35273 di PeopleSoft, associata alle operazioni ShinyHunters e analizzata nel precedente approfondimento sui bypass delle protezioni Oracle. Per gli amministratori EBS, Horizon3.ai raccomanda l’applicazione immediata delle patch e, nell’attesa, la rimozione del servlet vulnerabile dalle regole di accesso consentite, accompagnata da restrizioni di rete e verifiche delle attività anomale sul database e sull’host.
Leggi anche: CISA inserisce Oracle WebLogic nel KEV, patch urgente per CVE-2024-21182
InfraTrust registra 2.813 vulnerabilità e segnala il rischio delle interfacce amministrative
Il nuovo InfraTrust Pulse di Eclypsium amplia il quadro alle infrastrutture enterprise, analizzando gli advisory pubblicati tra il 18 settembre e il 14 ottobre 2026. Secondo i risultati, il monitoraggio comprende 133 bollettini di sicurezza relativi a 18 fornitori, per un totale di 2.813 vulnerabilità. Di questi advisory, 37 sono classificati come critici, cinque comprendono problemi con punteggio massimo CVSS 10.0 e 58 includono vulnerabilità sfruttabili da remoto senza autenticazione. Sedici bollettini contengono inoltre vulnerabilità presenti nel catalogo Known Exploited Vulnerabilities della CISA, indicazione che le relative debolezze sono state utilizzate in attacchi reali. I numeri descrivono bollettini e vulnerabilità censiti, non dispositivi violati o incidenti confermati, e il periodo analizzato precede la pubblicazione della patch Oracle del 20 ottobre.
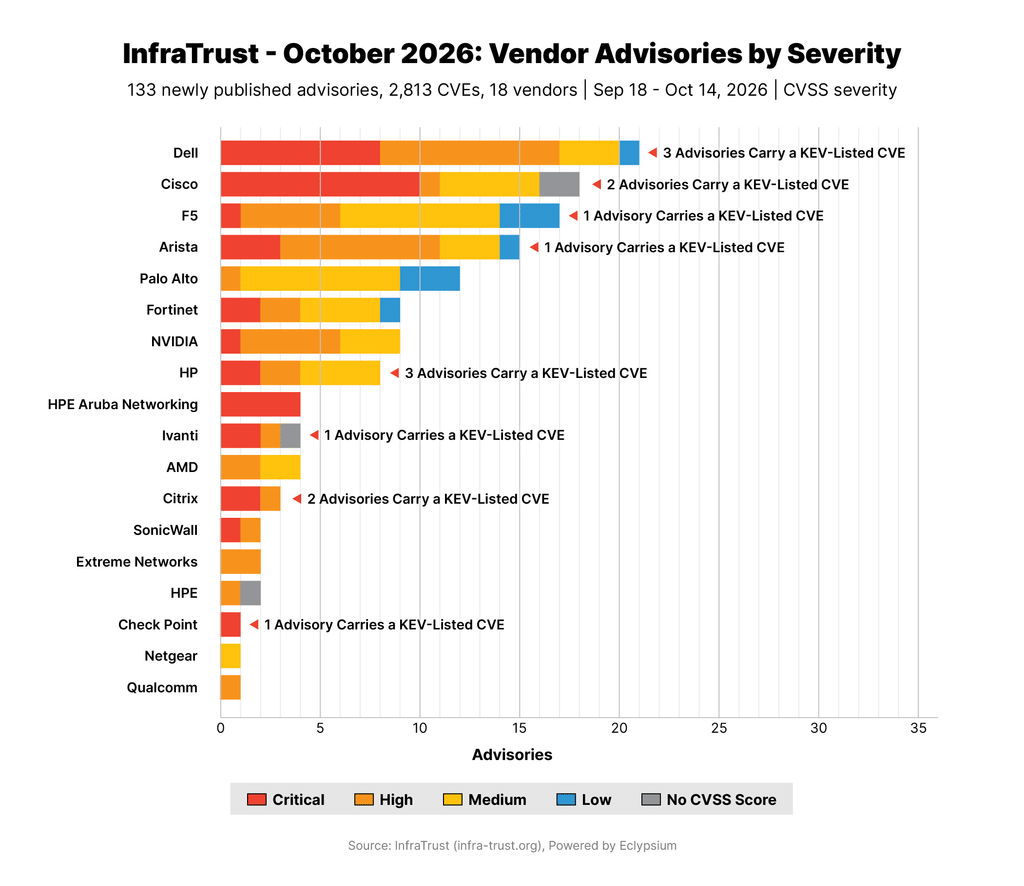
L’elemento più rilevante riguarda la concentrazione dei problemi nei sistemi che permettono di amministrare l’infrastruttura: Citrix NetScaler, Ivanti Connect Secure, Cisco Catalyst SD-WAN Manager, Check Point Security Management Server, Arista VeloCloud Orchestrator, FortiMail, Cisco Secure Email Gateway, F5 BIG-IP APM e PAN-OS figurano tra le piattaforme richiamate. Diversi problemi sono già stati associati a sfruttamento attivo, come CVE-2026-93616 di Check Point, precedentemente inserita nel KEV e approfondita nell’analisi delle falle sfruttate nei sistemi di gestione e nelle VPN. Il rapporto mette quindi in evidenza il rischio di concentrare privilegi elevati in interfacce esposte, spesso considerate meno visibili dei normali server applicativi ma capaci di controllare interi segmenti di rete.
PHP2Shell espone anche firewall e VPN che incorporano il runtime nelle appliance
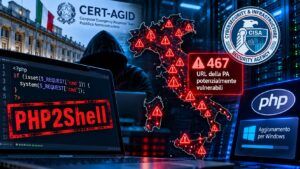
Una delle criticità più importanti individuate da InfraTrust riguarda PHP2Shell, denominazione utilizzata per le vulnerabilità CVE-2026-109618 e CVE-2026-109619, entrambe classificate critiche con punteggio CVSS v4.0 9.2. Le falle interessano la gestione della memoria e dello stato interno del runtime PHP e possono consentire, in determinate condizioni, esecuzione remota di codice senza autenticazione. Il bollettino ufficiale del progetto PHP conferma la disponibilità delle versioni corrette 8.5.12, 8.4.27, 8.3.36 e 8.2.35, pubblicate il 21 ottobre. Il problema per l’infrastruttura di rete è che PHP non viene utilizzato soltanto da siti e applicazioni web: può essere incorporato anche nelle interfacce amministrative di firewall, gateway VPN, controller applicativi e sistemi NAS. In questi ambienti il runtime è frequentemente distribuito come parte del firmware, impedendo agli amministratori di sostituirlo autonomamente senza un aggiornamento del produttore. Una patch pubblicata dal progetto PHP non significa quindi che tutte le appliance interessate dispongano già di un firmware corretto. Le due CVE risultano inoltre inserite nel KEV della CISA dopo la conferma dello sfruttamento reale, aumentando l’urgenza delle verifiche. Eclypsium raccomanda di limitare l’esposizione delle interfacce amministrative, disabilitare l’accesso pubblico dove non necessario e controllare gli aggiornamenti specifici per ciascun prodotto. L’isolamento delle interfacce può ridurre la superficie raggiungibile, ma non sostituisce la correzione del componente vulnerabile e non elimina eventuali accessi già ottenuti dagli aggressori.
Continua con:
Analisi del loader TaskWeaver su SimpleHelp e gli attacchi in corso su Oracle E-Business Suite
Check Point, due falle sfruttate colpiscono gestione e VPN: CISA le mette nel KEV
La sicurezza delle infrastrutture dipende dalla velocità delle patch e dai controlli sugli accessi
La combinazione tra la nuova SQL injection Oracle e i risultati InfraTrust mostra un problema ricorrente nella sicurezza aziendale: le vulnerabilità più pericolose non sono necessariamente quelle che colpiscono il maggior numero di dispositivi, ma quelle che consentono di raggiungere sistemi dotati di privilegi elevati. Un server E-Business Suite può concentrare dati economici e amministrativi, mentre un gateway VPN o un controller di rete può diventare il punto di ingresso verso più infrastrutture. Per questo la remediation deve tenere conto dell’esposizione effettiva, dello sfruttamento documentato e della possibilità di ottenere privilegi amministrativi, non soltanto del punteggio CVSS. Nel caso Oracle, l’aggiornamento di ottobre e la verifica degli accessi al Thin Client Framework rappresentano le priorità immediate; per le appliance che incorporano PHP, occorre invece accertare se il fornitore abbia distribuito firmware contenenti le correzioni. La disponibilità di una patch non dimostra che il sistema sia già protetto e l’installazione non garantisce la rimozione di eventuali meccanismi di persistenza. Per imprese e amministrazioni italiane, la verifica deve quindi comprendere inventario delle versioni, accessibilità delle console di gestione, integrità dei sistemi e analisi dei log relativi alle finestre temporali precedenti agli aggiornamenti. La lezione comune è che proteggere il perimetro non basta quando le interfacce che lo amministrano diventano esse stesse la superficie d’attacco.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.