🛡️ Executive Summary
- Black Lotus Labs ricostruisce Silent Train, infrastruttura clandestina usata da Volt Typhoon dal 2023 attraverso catene di dispositivi compromessi e almeno quattro campagne zero-day confermate.
- Cisco Talos collega con alta confidenza l’infrastruttura di UAT-11473 a Silent Train e identifica KeyDrift, framework malware progettato per sottrarre materiale crittografico dai controller Cisco SD-WAN.
- Le operazioni prendono di mira piattaforme di gestione centralizzata, telecomunicazioni, difesa e infrastrutture critiche, privilegiando persistenza e accesso strategico rispetto alla compromissione indiscriminata.
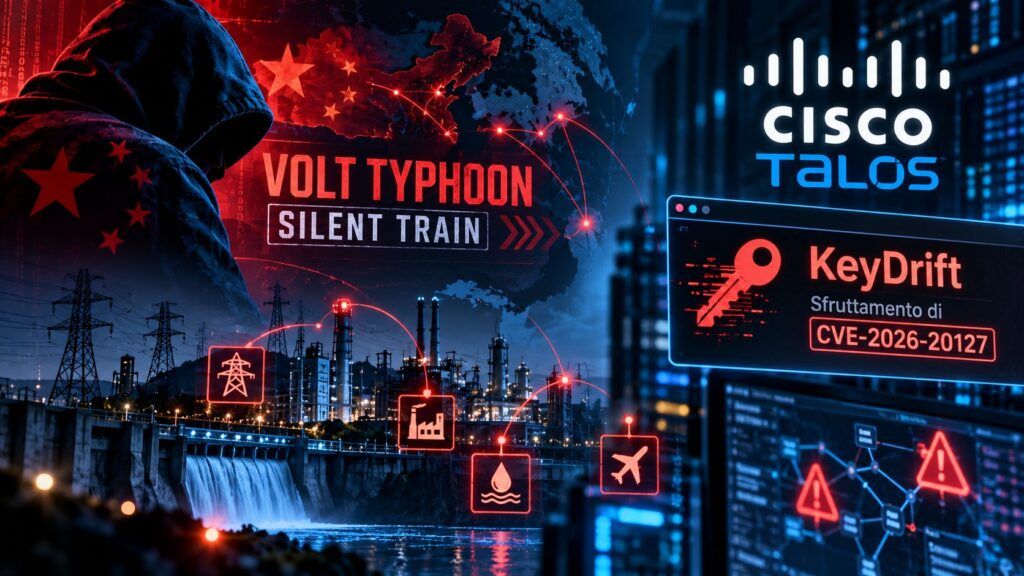
Volt Typhoon ha sviluppato Silent Train, un’infrastruttura clandestina progettata per sfruttare vulnerabilità zero-day e mantenere accessi strategici alle reti statunitensi, utilizzando catene temporanee di router, dispositivi IoT e apparati enterprise compromessi. L’indagine di Black Lotus Labs, divisione di intelligence di Lumen Technologies, ricostruisce tre anni di operazioni e documenta quattro campagne zero-day confermate e una probabile. Parallelamente, Cisco Talos ha identificato KeyDrift, un framework malware utilizzato dall’attore UAT-11473 per compromettere il piano di controllo Cisco SD-WAN attraverso CVE-2026-20127. Le due ricerche convergono su un modello di cyber spionaggio orientato alla compromissione delle piattaforme che amministrano intere infrastrutture, con particolare attenzione alle comunicazioni militari, ai fornitori tecnologici e ai servizi essenziali.
Cosa leggere
Silent Train nasce dalla trasformazione della rete clandestina di Volt Typhoon
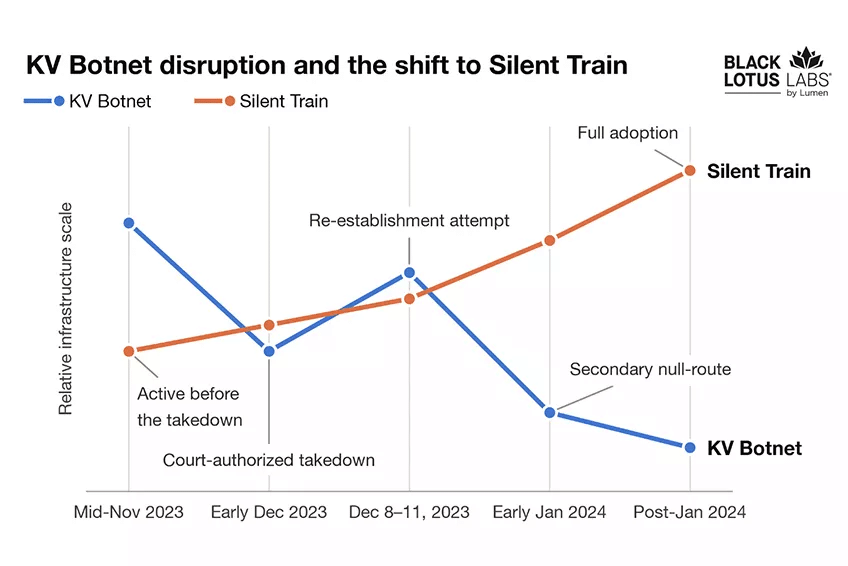
La ricerca originale di Black Lotus Labs documenta l’evoluzione operativa di Volt Typhoon, gruppo di cyber spionaggio associato alla Repubblica Popolare Cinese, dopo gli interventi contro KV-Botnet. Individuata già nel novembre 2023, Silent Train rappresenta una trasformazione rispetto alle tradizionali reti di proxy compromessi: invece di mantenere infrastrutture relativamente stabili, gli operatori costruiscono catene temporanee di dispositivi, effettuano l’intrusione e rimuovono successivamente gli strumenti utilizzati. L’attività si è sviluppata parallelamente alle operazioni di contrasto condotte dall’FBI contro KV-Botnet, dimostrando come la compromissione dei router rappresenti una componente strutturale delle capacità offensive del gruppo.
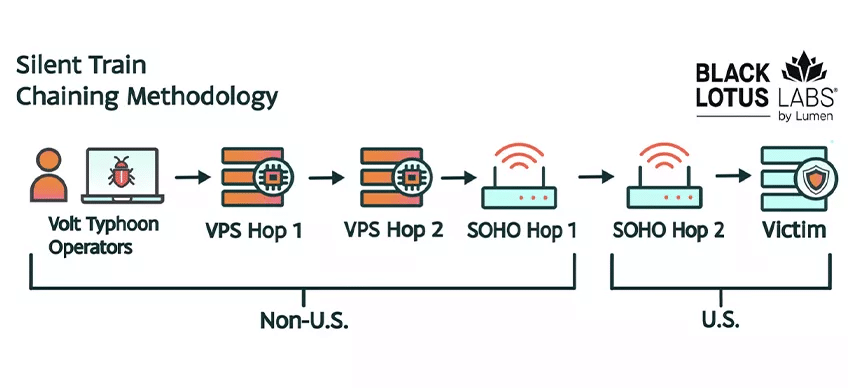
Silent Train utilizza normalmente catene di quattro-sei nodi, partendo da server virtuali collocati fuori dagli Stati Uniti e attraversando dispositivi compromessi in Paesi differenti prima di raggiungere un apparato statunitense utilizzato come punto d’uscita. Questa architettura consente di nascondere l’origine delle operazioni e presentare alla vittima connessioni provenienti da indirizzi IP apparentemente legittimi. Black Lotus Labs ha osservato l’impiego di oltre 27 classi di dispositivi, comprendenti router TP-Link e Netgear Orbi, apparati Fortinet e server CyberPanel. Le sessioni duravano mediamente quattro ore, ma alcune catene potevano essere assemblate in meno di due minuti e smantellate dopo l’operazione. La ricerca descrive inoltre un’evoluzione verso infrastrutture ibride, con apparati enterprise mantenuti compromessi per uno-tre mesi, affiancati da tunnel SSH e strumenti come Chisel e FRP per il movimento del traffico.
Leggi anche: KV-Botnet di Volt Typhoon sopravvive all’intervento dell’FBI
Quattro campagne zero-day confermate contro i sistemi di gestione centralizzata
L’indagine identifica quattro campagne di sfruttamento zero-day confermate e una ritenuta probabile, tutte riconducibili all’interesse per piattaforme di amministrazione centralizzata. I bersagli comprendono Versa Director, N-able N-central, Cisco Catalyst SD-WAN e VeloCloud Orchestrator, mentre l’attività contro Quest KACE presenta elementi compatibili con una vulnerabilità precedentemente sconosciuta, senza prove sufficienti per una conferma definitiva. La compromissione di queste piattaforme permette agli attaccanti di ottenere visibilità su numerosi sistemi amministrati, acquisire credenziali e raggiungere ambienti collegati senza dover necessariamente eseguire un movimento laterale tradizionale. L’utilizzo dello zero-day di Versa Director attribuito a Volt Typhoon rappresentava già nel 2024 un esempio di questa strategia.
L’attenzione si è successivamente concentrata su Cisco Catalyst SD-WAN, attraverso CVE-2026-20127, vulnerabilità critica con punteggio CVSS 10,0 che consente di aggirare l’autenticazione. Black Lotus Labs colloca lo sfruttamento nella parte finale del 2025 e ne documenta la prosecuzione anche dopo la divulgazione pubblica del febbraio 2026. Un altro bersaglio è stato VeloCloud Orchestrator, compromesso mediante CVE-2026-16812, vulnerabilità già associata ad attività offensive e oggetto di precedenti avvisi sulle falle sfruttate contro gli orchestratori VeloCloud. Il modello mostra una preferenza per sistemi che concentrano privilegi amministrativi, funzioni di controllo e relazioni di fiducia con altre reti, consentendo di moltiplicare l’impatto potenziale di una singola compromissione.
Cisco Talos identifica KeyDrift e il collegamento con UAT-11473
La seconda ricerca, pubblicata da Cisco Talos sull’attività di UAT-11473, approfondisce una componente tecnica particolarmente rilevante delle intrusioni contro Cisco SD-WAN. Gli analisti hanno identificato KeyDrift, un framework malware personalizzato destinato a operare all’interno dei controller compromessi mediante CVE-2026-20127. Cisco valuta con alta confidenza la presenza di una considerevole sovrapposizione fra l’infrastruttura operativa di UAT-11473 e quella utilizzata da Volt Typhoon attraverso Silent Train. Il collegamento infrastrutturale è significativo, ma non deve essere confuso con una dimostrazione automatica dell’identità completa fra i due gruppi.
KeyDrift comprende diversi componenti specializzati. PolyFlame opera nella memoria dei processi legittimi vdaemon, intercettando comunicazioni e funzioni del sistema attraverso l’interposizione su socket, DTLS e runtime linker. Gli operatori utilizzano modifiche ai servizi runit e strumenti di iniezione per eseguire il codice malevolo all’interno dei processi del controller, riducendo la necessità di utilizzare un tradizionale canale di comando e controllo esterno. Un secondo componente, LittleFilch, intercetta la funzione SSL_read per analizzare il traffico del piano di controllo già decifrato, individuando informazioni sensibili relative alle sessioni e al materiale crittografico degli apparati collegati. I dati raccolti vengono preparati in forma cifrata per la successiva esfiltrazione. Questa capacità rende particolarmente delicata la compromissione: l’attaccante non si limita a ottenere accesso al sistema, ma può raccogliere informazioni crittografiche mentre vengono elaborate all’interno di un processo autorizzato.
KeyDrift punta alle chiavi crittografiche e alla persistenza nei controller
L’analisi di Talos descrive una catena di esecuzione nella quale PolyFlame viene caricato attraverso servizi modificati e strumenti di iniezione nei processi legittimi. Una variante si presenta come aaamgrd, utilizzando un eseguibile ELF con payload cifrato tramite RC4 e controlli anti-debugging. Gli analisti hanno osservato anche manipolazioni degli indicatori temporali dei file, compatibili con tentativi di ostacolare la ricostruzione forense. LittleFilch utilizza invece una configurazione temporanea per individuare gli indirizzi e le porte necessari alla raccolta e al trasferimento delle informazioni, eliminando successivamente il file di configurazione.
L’obiettivo tecnico attribuito al framework è la permanenza all’interno del piano di controllo SD-WAN e la raccolta automatizzata di materiale crittografico sensibile. Cisco Talos segnala che alcune componenti del sistema continuano a presentare aspetti non completamente ricostruiti, compresi dettagli dei comandi e specifiche configurazioni operative. Il quadro documentato conferma tuttavia la capacità di intercettare traffico decifrato senza dipendere esclusivamente da un’infrastruttura esterna riconoscibile. La compromissione di Cisco Catalyst SD-WAN attraverso CVE-2026-20127 si inserisce così nella precedente allerta CISA sugli attacchi globali contro i controller Cisco, aggiungendo nuovi elementi sulle attività successive all’accesso iniziale e sulle informazioni effettivamente ricercate dagli aggressori.
Continua con:
Volt Typhoon minaccia Guam per sabotare gli USA in caso di crisi a Taiwan
Infrastrutture critiche e difesa: il valore strategico degli accessi invisibili
La ricostruzione di Black Lotus Labs identifica una concentrazione geografica delle operazioni negli Stati Uniti, soprattutto in Hawaii, California e Texas, territori caratterizzati dalla presenza di infrastrutture militari, telecomunicazioni, logistica e servizi essenziali. Fra i settori interessati compaiono difesa, comunicazioni satellitari, fornitori tecnologici, università collegate ad attività militari e infrastrutture critiche. Gli analisti interpretano questa selezione come coerente con il mantenimento di accessi utilizzabili durante eventuali crisi strategiche nell’Indo-Pacifico, senza presentare tale possibile impiego futuro come un’operazione già realizzata. Anche l’attività degli operatori mostra una struttura organizzata, prevalentemente concentrata nei giorni lavorativi e in orari compatibili con il fuso cinese.
Per le organizzazioni europee e italiane, le due ricerche non dimostrano automaticamente l’esistenza di vittime nazionali, ma evidenziano un rischio tecnico applicabile a chiunque utilizzi piattaforme di gestione centralizzata esposte. La compromissione del piano di controllo può mettere a rischio numerosi apparati e relazioni di fiducia attraverso un singolo punto amministrativo. Black Lotus Labs raccomanda di limitare l’esposizione delle interfacce di gestione, rafforzare i controlli sugli accessi privilegiati e conservare la telemetria necessaria alle indagini. Cisco invita ad applicare le patch per CVE-2026-20127, seguire le indicazioni di hardening e ricercare indicatori di compromissione successiva all’accesso iniziale. La combinazione tra Silent Train e KeyDrift descrive quindi un’evoluzione dello spionaggio informatico nella quale la capacità strategica non dipende dal numero di sistemi violati, ma dal controllo di quelli che amministrano le reti degli altri.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.