🛡️ Executive Summary
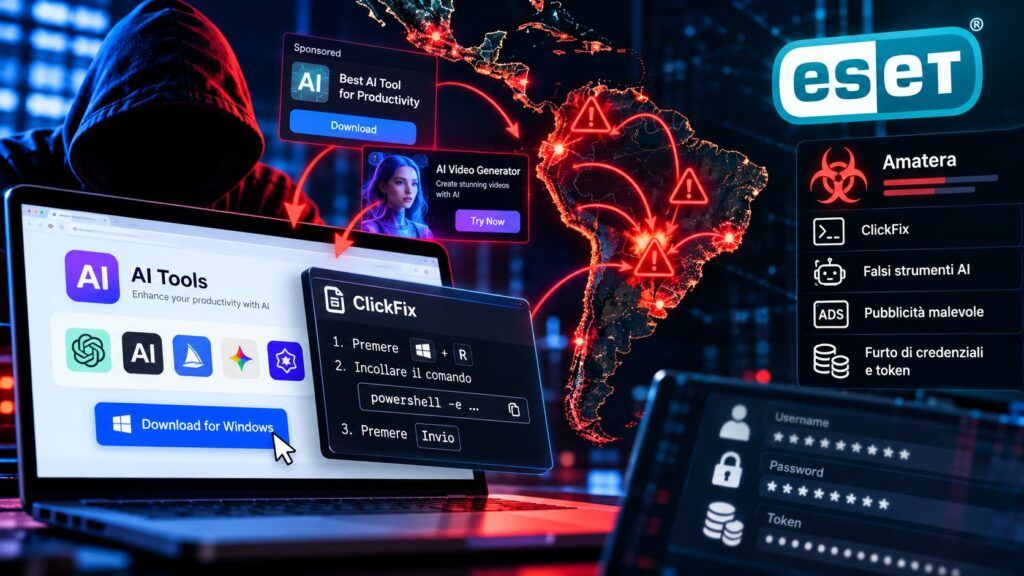
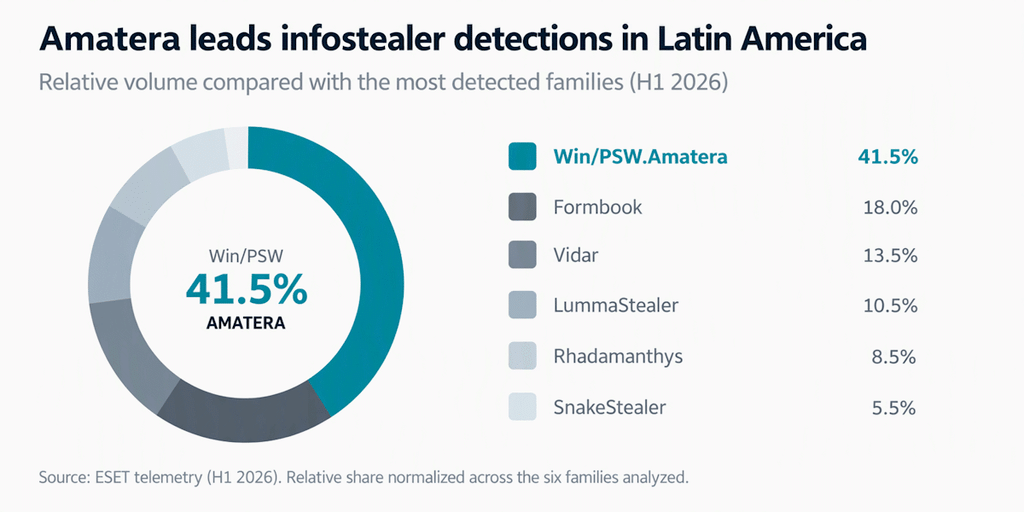
- Amatera guida le rilevazioni ESET: nel primo semestre 2026 è stato l’infostealer più rilevato in America Latina, davanti a Formbook, Vidar, Lumma, SnakeStealer e Rhadamanthys.
- Il malware compromette identità e dati aziendali: sviluppato in C++ per Windows e commercializzato come MaaS, sottrae password, cookie, token, wallet e documenti sincronizzati nel cloud.
- ClickFix e false applicazioni AI alimentano le infezioni: gli affiliati sfruttano CAPTCHA contraffatti, pubblicità Google, siti WordPress compromessi e imitazioni di strumenti come Claude Code e NotebookLM.
Amatera rappresenta uno degli esempi più evidenti della professionalizzazione del mercato criminale degli infostealer, malware progettati per sottrarre credenziali, sessioni autenticate e informazioni sensibili. Secondo la ricerca pubblicata da ESET il 29 ottobre 2026, firmata da Mario Micucci, il malware ha registrato il maggior numero di rilevazioni tra gli infostealer in America Latina nel primo semestre 2026, pur essendo distribuito anche nel resto del mondo. Il suo successo dipende da un modello commerciale che separa gli sviluppatori dagli operatori delle campagne, consentendo di utilizzare lo stesso codice attraverso differenti catene di infezione. ClickFix, falsi strumenti di intelligenza artificiale, pubblicità sponsorizzate e siti compromessi costituiscono i principali strumenti di distribuzione di una minaccia che non si limita al furto di password, ma può trasformare una singola postazione infetta in un punto d’accesso alle infrastrutture aziendali.
Cosa leggere
Amatera nasce da ACR Stealer e diventa un servizio criminale
Identificato dai prodotti ESET come Win/PSW.Amatera, il malware è sviluppato in C++ per Windows ed è stato osservato per la prima volta nel 2024. Le somiglianze tecniche con ACR Stealer suggeriscono che Amatera possa rappresentarne un’evoluzione commercializzata con un nome differente. ACR Stealer era stato precedentemente collegato da Sekoia a GrMsk Stealer, delineando una continuità nello sviluppo di strumenti criminali che vengono aggiornati, rinominati e riproposti nei mercati clandestini.
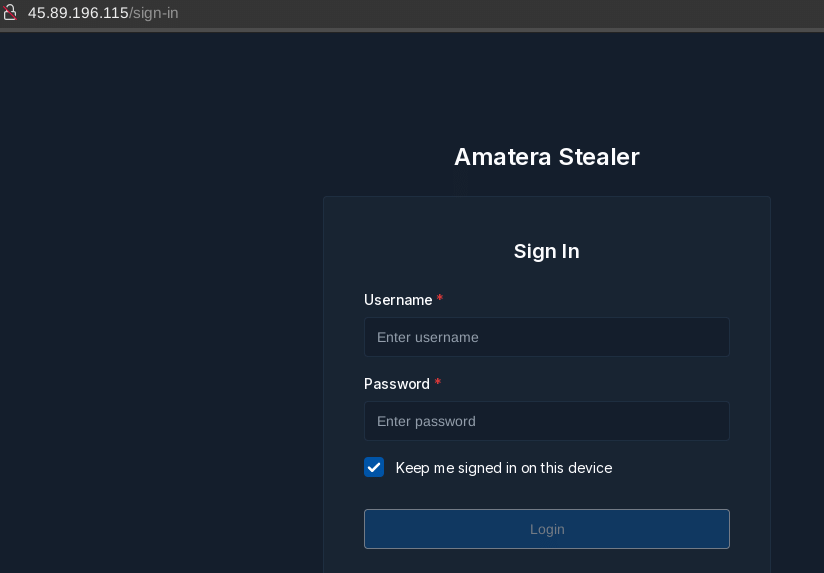
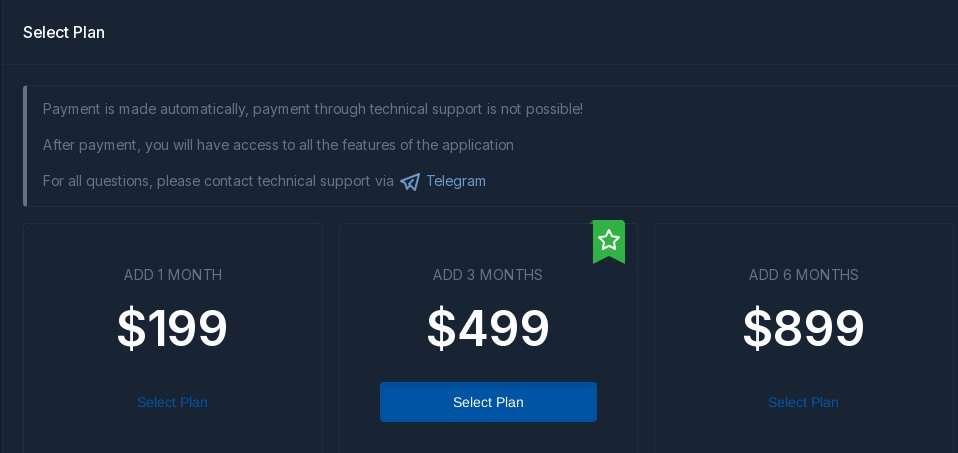
Alla fine del 2024, Amatera veniva già offerto attraverso abbonamenti da 199 dollari mensili, con assistenza disponibile su Telegram. Il modello malware-as-a-service (MaaS) consente agli sviluppatori di mantenere il codice, il pannello di controllo e l’infrastruttura, mentre gli affiliati acquistano l’accesso e organizzano autonomamente le campagne.
La separazione delle responsabilità rende possibile utilizzare il medesimo infostealer attraverso vettori differenti, senza che le infezioni debbano necessariamente essere attribuite a un unico gruppo criminale. Il riutilizzo del codice rappresenta inoltre un vantaggio economico, perché permette di aggiornare funzionalità già collaudate e concentrare gli investimenti sulle modalità di distribuzione.
Password, token e wallet: il furto delle sessioni minaccia le aziende
Amatera raccoglie password memorizzate nei browser, cookie, cronologia di navigazione, dati dei moduli e token di sessione, estendendo la ricerca alle informazioni dei wallet di criptovalute, ai servizi di messaggistica e ai documenti presenti sul dispositivo. Particolarmente importante è la capacità di individuare file sensibili sincronizzati attraverso OneDrive e SharePoint, perché un’infezione inizialmente circoscritta a un computer personale può coinvolgere informazioni aziendali.
ESET richiama un’analisi Microsoft del luglio 2026 che documenta un incremento delle attività di ACR Stealer contro clienti enterprise tra aprile e giugno. Le osservazioni di Straiker evidenziano inoltre il furto di informazioni relative ai wallet crypto e la manipolazione degli appunti. Il rischio non riguarda soltanto le credenziali tradizionali: cookie e token validi possono consentire l’utilizzo di sessioni già autenticate, mentre chiavi SSH, credenziali FTP e segreti di sviluppo possono facilitare ulteriori intrusioni. La stessa criticità emerge quando un utente conserva nello stesso browser account personali, posta aziendale, console cloud e repository di codice. Il dispositivo diventa così un punto di concentrazione delle identità digitali, la cui compromissione può superare rapidamente il perimetro individuale.
Leggi anche: Phishing SVG in Ucraina: Amatera Stealer e PureMiner in azione
ClickFix e falsi CAPTCHA trasformano l’utente in esecutore del malware
Uno dei principali vettori di distribuzione di Amatera è ClickFix, tecnica di ingegneria sociale che convince la vittima a eseguire personalmente un comando malevolo. Una pagina può simulare un controllo CAPTCHA, un errore del browser oppure un problema tecnico, invitando l’utente a copiare un’istruzione ed eseguirla attraverso gli strumenti di Windows. L’operazione appare come una procedura di ripristino, ma avvia una catena di compromissione che può terminare con l’installazione dell’infostealer.
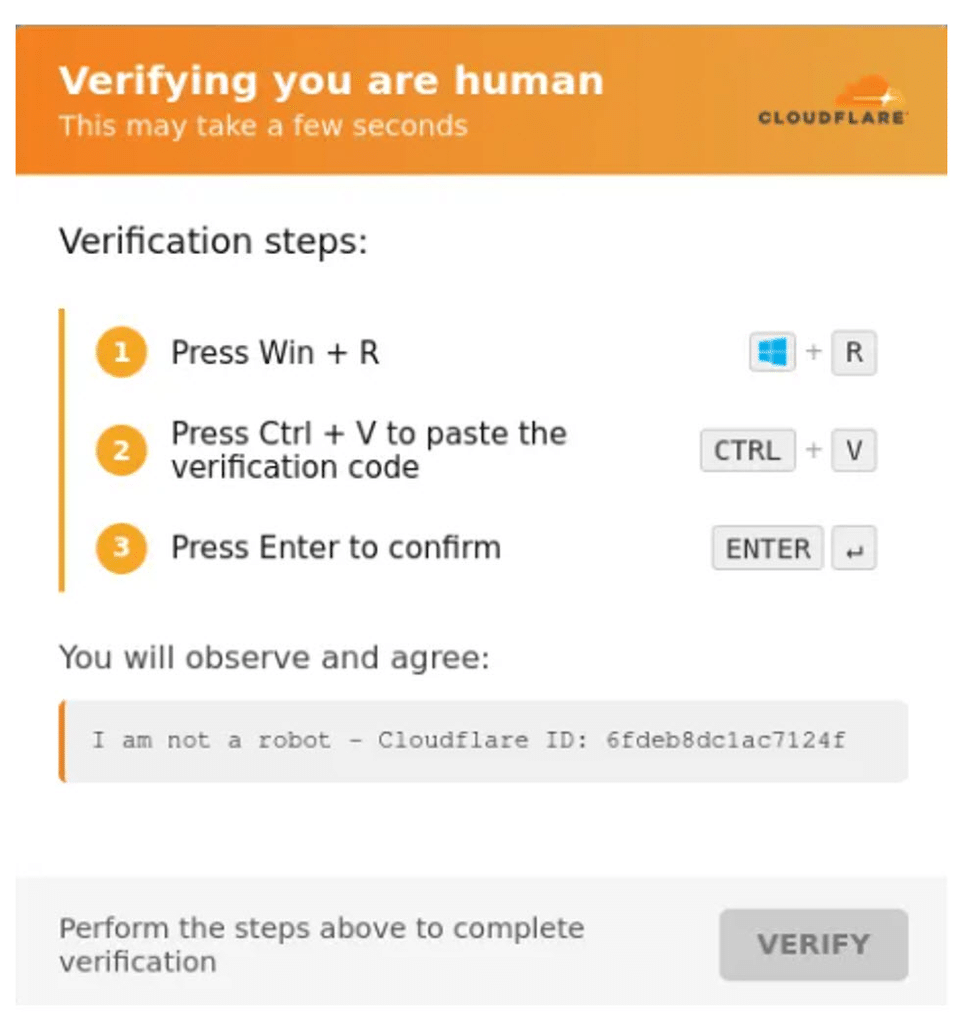
Secondo ESET, le rilevazioni ClickFix sono aumentate di oltre il 500% nel primo semestre 2025 rispetto ai sei mesi precedenti, per poi diminuire nella seconda metà dell’anno e più che raddoppiare nel primo semestre 2026. L’andamento conferma la capacità degli aggressori di modificare le esche mantenendo invariato il principio della manipolazione. Le campagne già documentate mostrano questa flessibilità: ClearFake ha utilizzato WordlistLoader per distribuire Amatera, mentre una successiva operazione ha sfruttato WebDAV per consegnare Amatera e altri malware. L’utilizzo di strumenti legittimi del sistema operativo contribuisce a rendere meno immediata l’identificazione della compromissione.
AI-fix, CrashFix e ConsentFix ampliano gli attacchi
La ricerca ESET distingue diverse evoluzioni di ClickFix. AI-fix utilizza pagine contraffatte che imitano Anthropic Artifacts, OpenAI Canvas e Microsoft Copilot Pages, presentando istruzioni per risolvere problemi inesistenti. CrashFix simula malfunzionamenti del browser, anche attraverso falsi strumenti di blocco della pubblicità, inducendo l’utente a eseguire una soluzione apparentemente urgente. ConsentFix, invece, manipola i processi di autorizzazione OAuth per ottenere token utilizzabili contro account Microsoft senza sottrarre direttamente le password.
Queste varianti dimostrano che ClickFix non identifica un singolo malware, ma un metodo di manipolazione applicabile all’esecuzione di codice e al furto delle autorizzazioni digitali. L’impersonificazione dei servizi AI risulta particolarmente rilevante per gli sviluppatori, abituati a utilizzare terminali e procedure di installazione. Lo stesso meccanismo era emerso nelle campagne InstallFix che imitavano Claude Code, nelle quali la credibilità di un prodotto conosciuto veniva utilizzata per indurre comportamenti rischiosi.
Pubblicità Google e WordPress compromessi diffondono Amatera
La distribuzione di Amatera comprende anche annunci sponsorizzati, SEO poisoning, documenti contraffatti, allegati SVG e siti web compromessi. ESET richiama una ricerca di Straiker che ha individuato decine di pagine fraudolente dedicate a strumenti come Claude Code, NotebookLM, JetBrains, Comet e Snowflake, promosse attraverso pubblicità sui motori di ricerca. L’utente che cerca un’applicazione legittima può quindi raggiungere una pagina malevola e seguire istruzioni che conducono all’esecuzione dell’infostealer. La presenza di un annuncio su Google non costituisce una garanzia sull’autenticità del software, soprattutto quando il risultato sponsorizzato conduce a domini che imitano servizi conosciuti. Un ulteriore vettore riguarda i siti WordPress compromessi attraverso credenziali amministrative sottratte, password deboli o vulnerabilità di temi e plugin. In questi casi, un falso CAPTCHA può comparire su un sito abitualmente considerato affidabile. La dimensione del problema è stata documentata anche dalla campagna StopAndProtect, che ha coinvolto quasi 2.000 siti WordPress, confermando come piattaforme legittime possano essere trasformate in infrastrutture di distribuzione del malware.
La risposta deve comprendere account, cloud e segreti di sviluppo
La rimozione di Amatera dal computer non elimina automaticamente le conseguenze dell’infezione. Password, cookie, token e segreti di sviluppo già sottratti possono essere utilizzati successivamente, anche da operatori criminali differenti da quelli responsabili della compromissione iniziale. ESET raccomanda controlli sull’esecuzione delle applicazioni e il monitoraggio di comportamenti anomali associati a PowerShell, Rundll32, WebDAV, attività pianificate e cancellazione della cronologia dei comandi. Sul piano delle identità digitali risultano fondamentali l’autenticazione resistente al phishing, la separazione tra profili personali e aziendali e una gestione rigorosa della durata delle sessioni. Quando la compromissione viene confermata, l’isolamento del dispositivo rappresenta soltanto la prima fase: occorre revocare le sessioni attive, modificare le password e ruotare chiavi API, token e credenziali SSH da una postazione affidabile, verificando gli accessi successivi alla posta elettronica, ai servizi cloud, ai repository e alle applicazioni finanziarie. La risposta deve quindi considerare non soltanto il malware individuato sull’endpoint, ma anche le autorizzazioni che potrebbero essere già state sfruttate.
Continua con:
NetSupport RAT e la minaccia del ClickFix: nuova ondata di attacchi informatici
Evalusion diffonde Amatera Stealer e NetSupport RAT con tecniche di ingegneria sociale
Amatera dimostra il valore criminale delle identità digitali
La posizione raggiunta da Amatera nelle rilevazioni ESET e la crescita delle campagne ClickFix mostrano un mercato degli infostealer organizzato attorno a prodotti commercializzati in abbonamento e distribuiti attraverso tecniche continuamente adattate. Il bersaglio non è soltanto il computer infetto, ma l’insieme delle identità, delle sessioni e delle autorizzazioni digitali accessibili attraverso quel dispositivo. La sicurezza degli endpoint deve quindi essere accompagnata dalla protezione delle credenziali e dal controllo delle attività successive all’infezione, perché il valore delle informazioni sottratte può sopravvivere alla stessa presenza del malware.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.