🛡️ Executive Summary
- Meta dichiara che JiTTesting ha contribuito a intercettare 74 gravi bug privacy prima della produzione nel primo semestre 2026.
- Il sistema combina test generati dall’AI, verifiche deterministiche e controllo umano, con una riduzione dichiarata del 20% degli incidenti privacy più gravi.
- Google Cloud introduce Root-in-Cloud, una ricompensa da 250.000 dollari per vulnerabilità che consentano il controllo amministrativo di progetti cloud altrui senza accessi precedenti.
Meta ha individuato 74 gravi bug privacy prima che raggiungessero gli utenti, grazie a un sistema di test software basato sull’intelligenza artificiale, mentre Google Cloud ha annunciato un premio da 250.000 dollari per i ricercatori capaci di dimostrare vulnerabilità critiche nell’isolamento delle infrastrutture cloud. Le due iniziative, presentate il 29 ottobre 2026, affrontano aspetti differenti della sicurezza informatica: Meta interviene durante lo sviluppo del codice, Google incentiva la scoperta di difetti architetturali da parte di specialisti esterni. Il primo risultato riguarda JiTTesting, tecnologia che genera ed esegue automaticamente test sulle modifiche software; il secondo introduce Root-in-Cloud, una categoria di bug bounty riservata ad attacchi con conseguenze potenzialmente estese a clienti non coinvolti.
Cosa leggere
Meta JiTTesting genera test eseguibili anziché limitarsi a leggere il codice
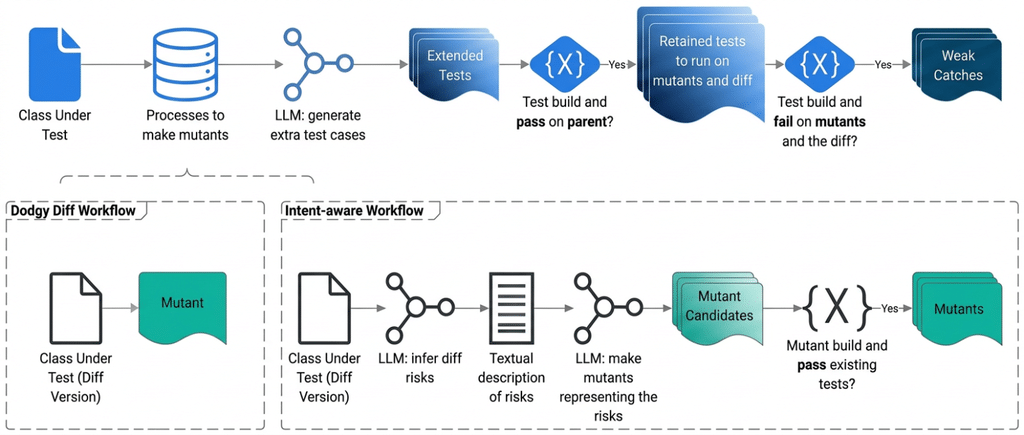
Il progetto Catching Just-in-Time Tests, descritto ufficialmente dagli ingegneri Meta nasce da un problema concreto: individuare regressioni e vulnerabilità in una base software composta da centinaia di milioni di righe di codice, continuamente modificata da sviluppatori e strumenti automatizzati. A differenza dei sistemi AI che esaminano un aggiornamento e formulano un giudizio sulla sua correttezza, JiTTesting produce test eseguibili destinati a individuare cambiamenti di comportamento. Se il test fallisce in presenza della nuova modifica, il sistema dispone di un elemento osservabile da sottoporre a verifica. Meta impiega due procedure complementari: quella intent-aware interpreta l’obiettivo dichiarato dello sviluppatore e costruisce test sui possibili errori, mentre dodgy diff considera ogni modifica potenzialmente difettosa e cerca comportamenti differenti rispetto al codice precedente. L’esecuzione avviene prevalentemente durante la notte, utilizzando capacità di calcolo disponibili e concentrandosi sugli aggiornamenti considerati più rischiosi. Il sistema non sostituisce i controlli tradizionali, ma tenta di individuare difetti che potrebbero sfuggire a una revisione puramente descrittiva.
I 74 bug privacy e il ruolo delle verifiche umane
Secondo i dati diffusi da Meta, nel primo semestre 2026 JiTTesting ha contribuito a intercettare 74 bug privacy classificati come gravi, prima che le modifiche responsabili raggiungessero la produzione. L’azienda associa al sistema una riduzione del 20% degli incidenti privacy più severi nello stesso periodo, ma si tratta di una valutazione interna e non di un risultato certificato indipendentemente. Il problema principale dei test generati automaticamente è la quantità di falsi positivi: un errore segnalato dal modello potrebbe dipendere da un comportamento previsto, da una configurazione sperimentale o da una verifica non corretta. Per limitarli, Meta utilizza un insieme di modelli LLM-as-Judge e un componente deterministico chiamato RubFake, che selezionano i risultati da sottoporre agli sviluppatori. L’azienda riferisce che 589 ingegneri, pari al 64% di quelli contattati, hanno interagito con le segnalazioni e indicato una percentuale di veri positivi del 60%. Questa misura riguarda i riscontri raccolti durante l’utilizzo del sistema, non la precisione assoluta su tutte le modifiche analizzate.
Il risultato rappresenta un’evoluzione del lavoro già raccontato nell’approfondimento su JiTTesting e la trasformazione dei controlli software attraverso gli agenti AI. La differenza è il passaggio dalla sperimentazione a un impiego operativo su scala industriale, senza eliminare la responsabilità degli ingegneri che valutano le segnalazioni e decidono gli interventi.
Leggi anche: Il bug bounty di Meta nel 2024: ricerca globale e sicurezza delle piattaforme
Google Cloud introduce Root-in-Cloud: 250.000 dollari per una falla critica
Google Cloud affronta un problema diverso, relativo alla possibilità che un difetto dei propri servizi consenta di superare i confini di sicurezza fra organizzazioni indipendenti. Nel nuovo annuncio del Vulnerability Reward Program, il responsabile della sicurezza Chris Betz e il referente del programma Michael Cote presentano Root-in-Cloud, una categoria con ricompensa di 250.000 dollari destinata alla scoperta di vulnerabilità architetturali particolarmente gravi. Per ottenere il premio non basta individuare una falla nel pannello di gestione o accedere a una risorsa esposta per errore. Il ricercatore deve dimostrare la possibilità di acquisire controllo amministrativo completo su organizzazioni o progetti Google Cloud arbitrari, equivalente al ruolo roles/owner oppure al controllo integrale delle autorizzazioni IAM, senza disporre di accessi precedenti.
Il programma esclude esplicitamente catene basate su credenziali rubate, phishing, ingegneria sociale, autorizzazioni già possedute o preparazioni particolari nel progetto della vittima. La distinzione indica la natura delle vulnerabilità cercate: non errori dei singoli clienti, ma problemi che potrebbero compromettere l’isolamento garantito direttamente dalla piattaforma. Google richiede inoltre dimostrazioni verificabili attraverso criteri tecnici e prove crittografiche, limitando le attività che potrebbero interferire con i sistemi reali degli utenti. Il premio rappresenta una nuova fascia massima per una categoria precisa di ricerca e non un pagamento automatico per ogni vulnerabilità segnalata.
I falsi positivi dell’AI rendono più importante la ricerca specialistica
L’introduzione di Root-in-Cloud arriva mentre l’automazione modifica anche il settore del bug bounty. Google riconosce che i sistemi AI hanno aumentato il volume delle segnalazioni ricevute, senza determinare una crescita proporzionale dei rapporti validi. La questione era già emersa nell’analisi sull’interruzione del bug bounty open source Google a causa delle segnalazioni AI di scarsa qualità. L’aumento dei report può infatti impegnare i team di sicurezza nella verifica di problemi inesistenti, sottraendo risorse alla gestione delle vulnerabilità reali. La nuova ricompensa mira quindi a valorizzare una ricerca più impegnativa, capace di individuare errori logici fra servizi e violazioni dei confini di fiducia che difficilmente emergono dalla semplice scansione automatica del codice. Nel caso di Meta, invece, l’intelligenza artificiale viene impiegata per costruire prove eseguibili e filtrare i risultati prima di coinvolgere gli ingegneri. Le due strategie non sono in contraddizione: cercano entrambe di aumentare la qualità delle evidenze, riducendo il peso delle segnalazioni non verificabili.
Continua con: Google Cloud rafforza la sicurezza con intelligenza artificiale e controlli autonomi
Test AI e bug bounty non garantiscono l’assenza di vulnerabilità
I numeri presentati da Meta e Google rappresentano risultati e incentivi differenti, che non possono essere confrontati come indicatori diretti della sicurezza delle due aziende. I 74 bug intercettati da Meta misurano problemi individuati prima della distribuzione del codice, mentre i 250.000 dollari di Google Cloud costituiscono un premio per una specifica categoria di vulnerabilità ancora da segnalare attraverso il programma. Nessuno dei due dati dimostra l’assenza di difetti residui, né autorizza a sostenere che le piattaforme siano immuni da compromissioni. La novità industriale è nella crescente attenzione alla qualità della verifica: produrre test ripetibili, distinguere falsi allarmi da problemi reali e documentare con precisione le conseguenze di un eventuale accesso non autorizzato. Per imprese e sviluppatori che utilizzano servizi cloud e piattaforme digitali, l’automazione della sicurezza diventa più utile quando produce evidenze controllabili, non quando moltiplica semplicemente gli avvisi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.