🐧 Novità principali
- IPFire presenta fireperf: il nuovo strumento open source misura la capacità di firewall e router di gestire migliaia di connessioni al secondo, individuando timeout, rifiuti e sessioni interrotte.
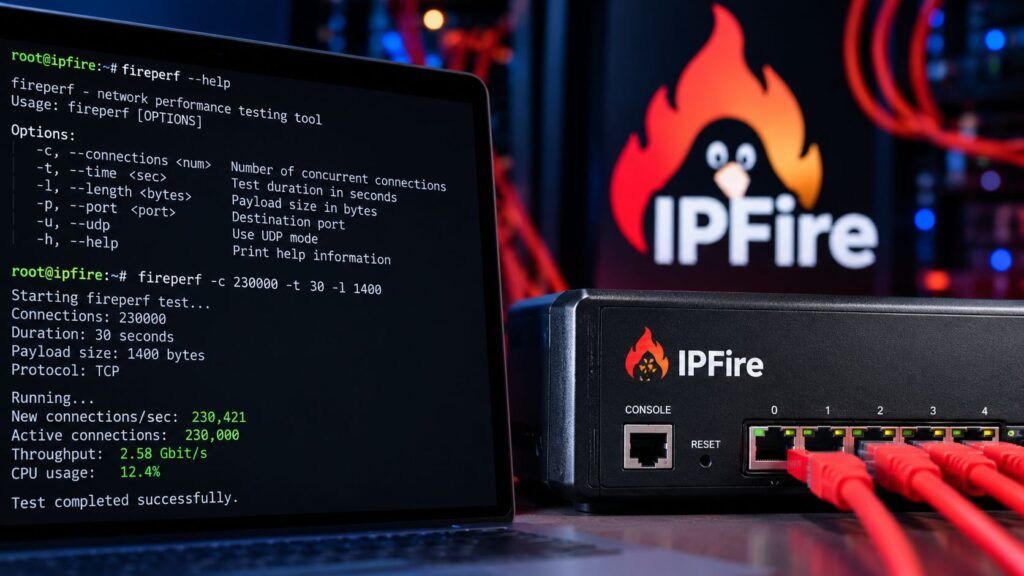
- Prestazioni elevate con io_uring: nei benchmark pubblicati dal progetto, fireperf utilizza 0,071 secondi CPU per GiB trasferito contro 0,505 di iperf3, superando le 230.000 connessioni al secondo nei test loopback.
- Compatibilità e automazione: il software supporta client simultanei, server iperf3 e iperf, output JSON e pacchetti firmati per diverse distribuzioni Linux.
IPFire amplia gli strumenti di analisi delle infrastrutture di rete con fireperf, un’applicazione open source progettata per misurare non soltanto la velocità di trasferimento dei dati, ma soprattutto la capacità di firewall, router e dispositivi stateful di gestire nuove connessioni e sessioni persistenti. Presentato il 29 ottobre 2026, il software introduce test controllati sul numero di connessioni al secondo, sulla latenza degli handshake e sull’affidabilità delle sessioni mantenute aperte nel tempo. I benchmark pubblicati dal progetto mostrano un consumo di risorse sensibilmente inferiore rispetto a iperf3, grazie all’impiego di io_uring e all’ottimizzazione delle operazioni di rete. La novità interessa amministratori Linux, responsabili delle infrastrutture aziendali e professionisti della sicurezza che devono valutare il comportamento effettivo dei sistemi sotto carico.
Cosa leggere
Fireperf misura le connessioni che firewall e router riescono a sostenere
Il progetto IPFire ha sviluppato fireperf per rispondere a una necessità diversa rispetto alle tradizionali misurazioni della banda disponibile. Come spiegato dalla documentazione ufficiale IPFire, strumenti come iperf3 consentono di misurare il throughput tra due sistemi, ma non sono pensati principalmente per verificare quante nuove sessioni un firewall riesca ad aprire, registrare e mantenere contemporaneamente. Un apparato può infatti sostenere un’elevata velocità di trasferimento e incontrare comunque difficoltà quando deve elaborare migliaia di nuove connessioni TCP, gestire le relative tabelle di stato o conservare sessioni inattive per periodi prolungati. Fireperf genera connessioni a una frequenza configurabile, registra il tempo necessario al completamento degli handshake e distingue i tentativi falliti in base alla causa, compresi timeout, connessioni rifiutate ed esaurimento delle risorse della macchina utilizzata per il test. Il software permette inoltre di mantenere aperte numerose sessioni e verificarne periodicamente la disponibilità, individuando quelle eliminate silenziosamente da un firewall dopo un intervallo di inattività. Si tratta di un parametro rilevante per infrastrutture che ospitano VPN, applicazioni aziendali e servizi che richiedono collegamenti persistenti.
Leggi anche: IPFire 2.29 Core Update 204 corregge il DNS delle VPN e aggiorna Linux
Fireperf contro iperf3: meno CPU per trasferire un GiB di dati
Il risultato più significativo riguarda l’efficienza del motore di I/O. Nei test ufficiali, eseguiti tra due macchine virtuali con otto connessioni attraverso virtio, fireperf ha consumato 0,071 secondi CPU per ogni GiB trasferito utilizzando io_uring, raggiungendo un throughput di 19 Gbit/s. Nello stesso confronto, iperf3 nella configurazione standard ha richiesto 0,505 secondi CPU per GiB, con una velocità di 15,9 Gbit/s. Abilitando la modalità --zerocopy, iperf3 ha ridotto il consumo a 0,153 secondi CPU per GiB, mentre fireperf con backend epoll ha registrato 0,151 secondi e 19,4 Gbit/s. Il vantaggio CPU rispetto a iperf3 standard è quindi di circa sette volte, mentre il confronto con la modalità zerocopy mostra un consumo inferiore di poco più della metà. Il risultato è importante perché riduce la probabilità che il generatore di traffico diventi esso stesso il collo di bottiglia del benchmark. In un secondo test, condotto attraverso l’interfaccia loopback di un sistema a 16 core, fireperf ha superato 230.000 aperture e chiusure di connessione al secondo, con circa 20 microsecondi di tempo CPU lato server per ciascuna connessione. Questo valore rappresenta la capacità osservata nell’ambiente sperimentale dichiarato e non equivale a garantire 230.000 connessioni al secondo attraverso un firewall reale, dove intervengono hardware, regole, ispezione del traffico e caratteristiche della rete.
io_uring, client simultanei e simulazione del traffico applicativo
L’architettura di fireperf sfrutta le capacità del kernel Linux per ridurre il costo delle operazioni di input/output. io_uring permette di gestire numerose operazioni in maniera efficiente, limitando gli attraversamenti tra spazio utente e kernel, mentre epoll rappresenta un’alternativa per gli ambienti nei quali il backend principale non è utilizzabile. A differenza del modello di test tradizionale di iperf3, un server fireperf può accettare più client contemporaneamente sulla stessa porta, consentendo a ciascuno di effettuare una prova indipendente. Il software mantiene inoltre la compatibilità con i server iperf3 e iperf, mentre i client iperf3 possono collegarsi a un server fireperf. Particolarmente utile è la possibilità di simulare traffico applicativo mediante uno schema richiesta-risposta. Un amministratore può configurare, per esempio, richieste da 100 byte seguite da risposte di 10 KB, ripetute a una frequenza determinata, ricostruendo un comportamento più simile a quello di un servizio web rispetto al trasferimento continuo di grandi quantità di dati. La documentazione ufficiale mostra anche l’utilizzo di fireperf --server per avviare il servizio e di fireperf --client server.example.com per effettuare una misurazione. Per verificare la gestione di 10.000 nuove connessioni al secondo viene documentata la combinazione --rate 10000 --close, mentre --parallel e --keepalive consentono di sperimentare grandi quantità di sessioni persistenti. Queste prove devono essere eseguite esclusivamente su infrastrutture autorizzate e dimensionate per sostenere il carico generato.
Distribuzioni Linux supportate, pacchetti firmati e risultati JSON
Fireperf è distribuito attraverso pacchetti firmati per Debian, Arch Linux, RHEL e distribuzioni compatibili come AlmaLinux e Rocky Linux, oltre a openSUSE Tumbleweed. Il progetto rende disponibili anche il codice sorgente e la documentazione tecnica, raccomandando liburing 2.3 o versioni successive per ottenere le migliori prestazioni con il relativo backend. Durante l’esecuzione interattiva, lo strumento visualizza un grafico in tempo reale e un riepilogo dei client collegati, delle connessioni e del traffico trasmesso. Quando viene eseguito senza terminale interattivo, produce un aggiornamento testuale ogni secondo; attraverso l’opzione --json è invece possibile ottenere risultati strutturati, destinati a script di analisi e sistemi di monitoraggio automatico. La disponibilità di un formato JSON rende fireperf interessante anche per procedure di verifica delle prestazioni prima e dopo modifiche alla configurazione di rete, aggiornamenti dei firewall o interventi sulle regole di filtraggio. L’analisi dei risultati richiede comunque di considerare il carico dei sistemi client e server, affinché un limite delle macchine utilizzate per generare traffico non venga interpretato erroneamente come un limite del dispositivo sotto esame.
Continua con:
NetworkManager 1.58 e IPFire 2.29 rinnovano rete e DNS su Linux
OpenVPN 2.7 accelera con DCO e IPFire DBL introduce il blocco dei domini
Fireperf introduce un benchmark più vicino ai problemi delle reti aziendali
La disponibilità di fireperf amplia le possibilità di valutazione delle infrastrutture Linux, spostando l’attenzione dalla sola banda disponibile alla gestione effettiva delle sessioni. Per un firewall aziendale, sostenere una connessione capace di saturare un collegamento non significa necessariamente riuscire a gestire migliaia di nuovi accessi contemporanei oppure mantenere affidabili i collegamenti inattivi. Misurazione degli handshake, classificazione degli errori, connessioni persistenti e simulazione del traffico applicativo permettono di individuare problemi che un semplice test di throughput potrebbe non evidenziare. I risultati prestazionali pubblicati da IPFire sono promettenti, ma rimangono benchmark del progetto e devono essere verificati nelle condizioni operative delle singole infrastrutture. Per amministratori di rete e professionisti della sicurezza, il principale vantaggio è disporre di uno strumento open source per valutare il comportamento stateful di firewall e router, senza limitarsi alla velocità nominale delle interfacce di rete.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.