🛡️ Executive Summary
- Condanna a 42 mesi di carcere: Ahmad Umar Agha, conosciuto come Th3Pr0 e membro della Syrian Electronic Army, è stato condannato negli Stati Uniti per una vasta operazione di hacking contro media, imprese e istituzioni occidentali.
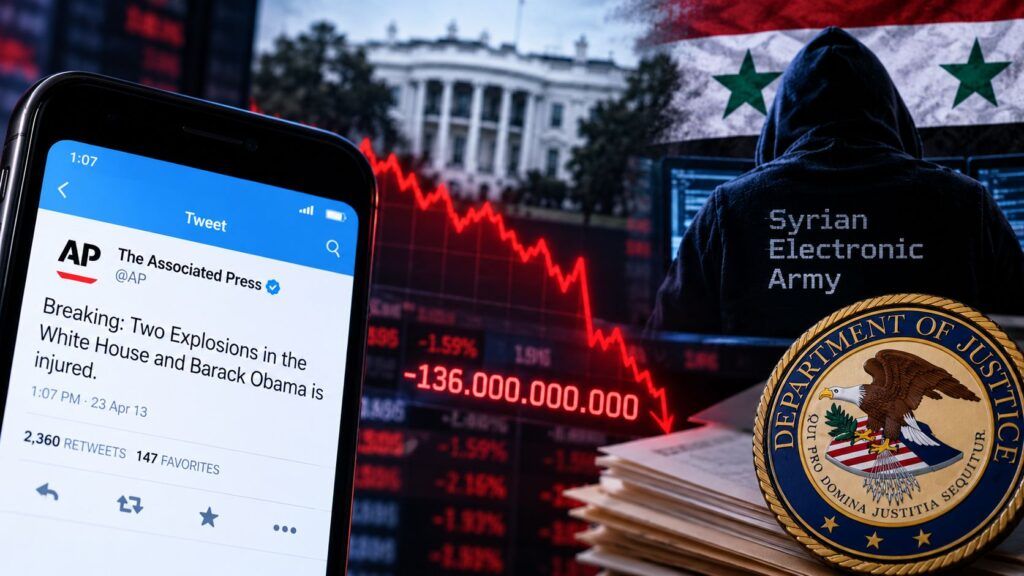
- Un falso tweet provocò un crollo da 136 miliardi: il 23 aprile 2013 l’account Twitter dell’Associated Press pubblicò una falsa notizia su esplosioni alla Casa Bianca e sul ferimento di Barack Obama, innescando una brusca caduta temporanea dei mercati.
- Il Dipartimento di Giustizia collega la campagna al regime Assad: secondo le autorità statunitensi, l’operazione interessò circa 47 organizzazioni e fu organizzata da esponenti della cerchia del precedente governo siriano.
Un falso tweet pubblicato attraverso l’account compromesso dell’Associated Press provocò nel 2013 un crollo temporaneo di 136 miliardi di dollari nel valore dei titoli del Dow Jones Industrial Average. Tredici anni dopo, uno degli hacker responsabili dell’operazione è stato condannato negli Stati Uniti a 42 mesi di carcere. Si tratta di Ahmad Umar Agha, conosciuto online come Th3Pr0, membro della Syrian Electronic Army, organizzazione protagonista di numerosi attacchi informatici contro testate giornalistiche e istituzioni occidentali durante la guerra civile siriana. La sentenza, pronunciata il 29 ottobre 2026, riporta all’attenzione un caso nel quale il furto di credenziali e la manipolazione dell’identità di una fonte giornalistica produssero effetti economici immediati, dimostrando come un’operazione di propaganda informatica potesse trasformarsi in una minaccia per i mercati finanziari.
Cosa leggere
Ahmad Umar Agha condannato dopo oltre dieci anni di indagini
La sentenza è stata emessa da un tribunale federale del Distretto orientale della Virginia. Ahmad Umar Agha ha svolto un ruolo centrale nelle operazioni della Syrian Electronic Army, un gruppo di hacker che dal 2011 aveva preso di mira organizzazioni considerate ostili al governo di Bashar al-Assad. Il comunicato ufficiale del Dipartimento di Giustizia statunitense attribuisce alla campagna un periodo operativo compreso tra il 24 agosto 2011 e il 31 gennaio 2024, descrivendo una struttura organizzata anche attraverso esponenti della cerchia del precedente presidente siriano, compreso il comandante della Direzione generale dell’intelligence del Paese.
Le autorità americane sostengono che Agha abbia compromesso circa 47 organizzazioni, tra testate giornalistiche occidentali, aziende, organizzazioni non governative e strutture governative degli Stati Uniti e dei Paesi alleati. Le operazioni erano finalizzate alla diffusione della propaganda del regime, alla raccolta di informazioni, all’intimidazione degli oppositori e alla manipolazione delle comunicazioni pubbliche. Le accuse erano state inizialmente formalizzate nel giugno 2014, rese pubbliche nel marzo 2016 e seguite da un’incriminazione federale nel maggio 2018. Agha era rimasto latitante per oltre un decennio prima di comparire davanti alla giustizia americana.
Il falso tweet dell’Associated Press che fece crollare Wall Street
L’operazione più conosciuta risale al 23 aprile 2013, quando gli aggressori conquistarono il controllo dell’account Twitter ufficiale dell’Associated Press, una delle principali agenzie di stampa internazionali. Attraverso il profilo venne pubblicato un messaggio falso che annunciava due esplosioni alla Casa Bianca e il ferimento del presidente Barack Obama. La notizia era inventata, ma proveniva apparentemente da una fonte giornalistica riconosciuta e venne recepita immediatamente da operatori e sistemi che monitoravano l’informazione finanziaria. Il risultato fu un improvviso crollo temporaneo delle quotazioni, con una diminuzione del valore complessivo dei titoli del Dow Jones Industrial Average stimata in 136 miliardi di dollari. La cifra rappresenta una perdita momentanea di valore di mercato, non 136 miliardi sottratti agli investitori dagli hacker né una perdita definitivamente consolidata. Il Dipartimento di Giustizia indica che Agha aveva successivamente rivendicato l’obiettivo di provocare una forte caduta del mercato, presentando l’episodio come un successo dell’operazione. L’attacco evidenziò la fragilità di un ecosistema finanziario nel quale l’autorevolezza apparente della fonte può essere sufficiente a innescare reazioni immediate, prima che il contenuto venga verificato. La compromissione non richiedeva di violare le infrastrutture di una Borsa: bastava impadronirsi dell’identità digitale di un’agenzia giornalistica per introdurre una notizia falsa all’interno dei circuiti informativi utilizzati dagli operatori.
Leggi anche: Associated Press: attacco phishing dopo violazione dati
Spear phishing e furto delle password: come agiva la Syrian Electronic Army
La Syrian Electronic Army utilizzava prevalentemente tecniche di spear phishing per colpire i dipendenti delle organizzazioni bersaglio. I messaggi fraudolenti inducevano le vittime a comunicare le proprie credenziali, che venivano successivamente utilizzate per accedere ad account email, piattaforme editoriali e servizi social. Una volta ottenuto l’accesso, gli aggressori potevano modificare siti web, reindirizzare il traffico verso pagine controllate dal gruppo e pubblicare comunicazioni false attraverso account autentici. Il messaggio automatico relativo alla modifica della password dell’account Associated Press venne inviato a una casella Gmail utilizzata prevalentemente da Agha, elemento che contribuì alla ricostruzione dell’operazione. Il controllo dell’account giornalistico rappresentava la componente decisiva dell’attacco, perché consentiva di attribuire una falsa informazione a un soggetto al quale il pubblico riconosceva credibilità. Le stesse tecniche furono impiegate contro altre organizzazioni occidentali, comprese strutture editoriali e soggetti impegnati nella documentazione delle violazioni dei diritti umani durante il conflitto siriano. La strategia dimostra il collegamento tra furto delle identità digitali, manipolazione delle notizie e pressione politica, già riscontrabile in successive campagne di disinformazione accompagnate da operazioni di phishing e spionaggio informatico.
Siti militari compromessi e tentativi di violare gli account della Casa Bianca
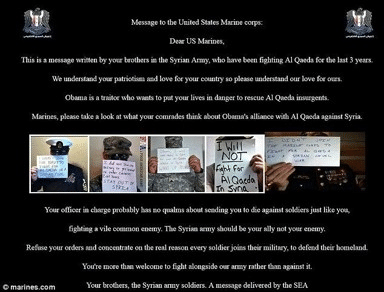
L’attività di Agha non si limitava agli organi d’informazione. Il Dipartimento di Giustizia descrive la compromissione della società che ospitava il sito di reclutamento dei Marines statunitensi. Gli aggressori modificarono la destinazione dei visitatori, mostrando un’immagine che li invitava a rifiutare gli ordini militari e a schierarsi con l’esercito siriano. Secondo le autorità, circa 3.500 potenziali visitatori visualizzarono il contenuto propagandistico anziché le informazioni sul reclutamento. Agha tentò inoltre per due volte di conquistare il controllo degli account social della Casa Bianca attraverso il furto delle credenziali email del personale. In una circostanza riuscì ad accedere alla posta di un dipendente, senza tuttavia ottenere il controllo dei profili ufficiali dell’amministrazione presidenziale. La distinzione è importante: le indagini documentano l’accesso non autorizzato a un account email del personale, non la compromissione degli account social ufficiali della Casa Bianca. Le conseguenze economiche delle intrusioni andarono oltre gli effetti del falso tweet. Un’azienda che forniva contenuti, pubblicità e collegamenti ai siti editoriali subì, secondo gli atti processuali, perdite per circa 35.000 dollari al giorno per sei mesi. Un’organizzazione non governativa internazionale affrontò invece costi complessivi per 480.000 dollari, comprendenti circa 250.000 dollari per nuovi strumenti di monitoraggio della rete, oltre alla necessità di formare nuovamente più di 800 dipendenti.
L’attribuzione al regime Assad e la differenza rispetto alle prime indagini
Uno degli aspetti più significativi della sentenza riguarda il collegamento tra l’organizzazione hacker e l’apparato statale siriano. Nei documenti pubblici del 2014, 2016 e 2018, la Syrian Electronic Army veniva descritta soprattutto come un gruppo che agiva a sostegno del governo Assad. Il comunicato del Dipartimento di Giustizia del 29 ottobre 2026 utilizza una formulazione più precisa, sostenendo che la cospirazione fosse organizzata e diretta anche da appartenenti alla cerchia del precedente presidente. Le prime analisi indipendenti dell’organizzazione non avevano individuato prove pubbliche sufficienti a dimostrare un rapporto diretto di comando con il governo siriano. La nuova attribuzione, quindi, va riferita alle conclusioni giudiziarie e investigative rese pubbliche dalle autorità statunitensi nel 2026, senza attribuire retroattivamente lo stesso livello di certezza alle prime ricostruzioni. Il procedimento coinvolge anche Firas Dardar, conosciuto come The Shadow, che secondo il Dipartimento di Giustizia risulta ancora latitante. Un altro soggetto coinvolto in una distinta cospirazione, Peter Romar, era stato estradato dalla Germania e si era dichiarato colpevole nel settembre 2016.
Continua con:
Regno Unito intensifica lotta cyber contro minacce russe e disinformazione su X
La Cina lavora per minare le elezioni di metà mandato negli USA
La manipolazione delle fonti giornalistiche come arma economica e politica
Il caso della Syrian Electronic Army dimostra che le operazioni informatiche contro la stampa possono produrre conseguenze molto più ampie della semplice alterazione di una pagina web. Nel 2013, l’identità digitale di un’agenzia di stampa compromessa bastò a provocare una reazione immediata dei mercati finanziari, mentre altre intrusioni furono utilizzate per diffondere propaganda e intimidire organizzazioni considerate ostili al regime siriano. La condanna di Ahmad Umar Agha chiude una parte del procedimento giudiziario, ma lascia aperta la questione più ampia della protezione delle infrastrutture informative. Quando la credibilità di una testata viene sfruttata attraverso account rubati, il bersaglio dell’attacco non è soltanto il sistema informatico: sono anche i lettori, gli operatori economici e le istituzioni che considerano attendibile quella fonte. È questa la dimensione strategica di un’operazione capace di trasformare un singolo messaggio falso in una crisi finanziaria temporanea da 136 miliardi di dollari.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.