🛡️ Executive Summary
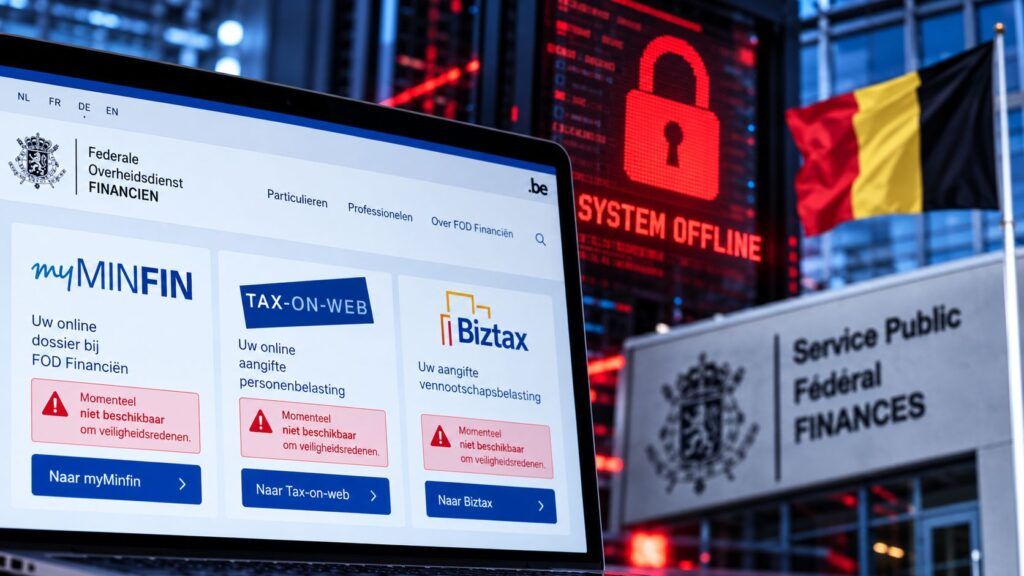
- Cyberattacco contro l’amministrazione finanziaria belga: FOD Financiën conferma un’intrusione e sospende precauzionalmente MyMinfin, Tax-on-web e Biztax per isolare i sistemi potenzialmente interessati.
- Le scadenze fiscali vengono prorogate: il termine del 31 ottobre 2026 per alcune dichiarazioni, comprese quelle relative a determinate attività autonome e redditi esteri, viene spostato al 16 novembre.
- Nessuna violazione dei dati confermata: le autorità dichiarano di avere contenuto l’attacco in poche ore, senza evidenze attuali di accessi non autorizzati ai dati, ma le verifiche e il ripristino restano in corso.
Un cyberattacco contro l’amministrazione finanziaria federale del Belgio ha costretto le autorità a sospendere diversi servizi digitali utilizzati da cittadini, professionisti e imprese, compresi i portali MyMinfin, Tax-on-web e Biztax. Il FOD Financiën, corrispondente al Servizio pubblico federale delle Finanze, ha confermato l’incidente il 28 ottobre 2026, spiegando che la disattivazione delle piattaforme è stata adottata per contenere i rischi e consentire gli interventi tecnici necessari alla protezione dei sistemi. Le conseguenze coinvolgono direttamente il calendario degli adempimenti fiscali: alcune dichiarazioni previste entro il 31 ottobre potranno essere presentate fino al 16 novembre 2026. Secondo le informazioni diffuse dalle autorità, l’attacco sarebbe stato fermato nel giro di poche ore e non sarebbero emerse indicazioni di compromissione dei dati. Le operazioni di ripristino richiedono tuttavia ulteriori verifiche per evitare nuove esposizioni.
Cosa leggere
FOD Financiën conferma l’attacco e sospende tre piattaforme fiscali
Secondo la ricostruzione, l’amministrazione finanziaria federale belga ha deciso di interrompere temporaneamente l’accesso a diversi servizi dopo aver individuato un attacco informatico contro la propria infrastruttura. La misura interessa innanzitutto MyMinfin, il principale portale digitale attraverso il quale contribuenti e imprese possono consultare informazioni fiscali e accedere a documenti amministrativi. La sospensione comprende anche Tax-on-web, utilizzato per gli adempimenti relativi alle dichiarazioni dei redditi, e Biztax, piattaforma destinata alle dichiarazioni fiscali delle società. L’interruzione ha quindi interessato servizi essenziali per una parte significativa delle attività amministrative legate al sistema tributario belga. Il FOD Financiën ha spiegato che lo spegnimento temporaneo delle applicazioni è finalizzato a limitare la possibilità che l’attacco si estenda e permettere verifiche approfondite sui sistemi interessati. Non tutte le applicazioni dell’amministrazione sono state disattivate: altri servizi continuano a funzionare regolarmente oppure con funzionalità ridotte, mentre i tecnici sono impegnati nella valutazione dell’incidente. La scelta di mettere offline un portale non dimostra automaticamente che il relativo sistema sia stato violato. In questo caso, la disattivazione viene presentata dall’amministrazione come una misura di contenimento e prevenzione, finalizzata a isolare i componenti potenzialmente coinvolti prima del ritorno alla normale operatività.
MyMinfin e Tax-on-web offline: la scadenza del 31 ottobre slitta al 16 novembre
L’effetto immediato dell’incidente riguarda i contribuenti che dovevano completare alcuni adempimenti entro il 31 ottobre 2026. Il termine rappresentava una scadenza prorogata per particolari tipologie di dichiarazioni, comprese quelle relative a lavoratori autonomi e redditi provenienti da società estere, secondo gli esempi riportati dalla fonte. L’indisponibilità dei portali avrebbe reso difficile o impossibile rispettare il calendario ordinario. Per questa ragione, l’amministrazione ha stabilito di spostare la scadenza al 16 novembre 2026, prevedendo il ripristino dei servizi necessari entro tale data. La proroga non deve essere interpretata come uno spostamento generalizzato di tutte le scadenze tributarie belghe, ma come una misura relativa agli adempimenti interessati dall’interruzione delle piattaforme digitali. Per cittadini, professionisti e società coinvolti, il differimento permette di attendere la riattivazione dei sistemi senza essere penalizzati dall’impossibilità di utilizzare gli strumenti previsti dall’amministrazione. L’episodio mostra come un problema di cybersecurity possa trasformarsi rapidamente in un problema di continuità amministrativa, costringendo un ente pubblico a modificare il calendario delle proprie attività e a coordinare le comunicazioni con i contribuenti.
Leggi anche: Belgio accusa la Cina di attacco hacker ai ministeri Interni e Difesa
Attacco fermato in poche ore: nessuna esfiltrazione accertata
Uno degli aspetti più importanti riguarda lo stato delle indagini e l’eventuale accesso degli aggressori ai dati fiscali. Il FOD Financiën ha dichiarato che, al momento della comunicazione, non risultavano indicazioni di una violazione dei dati o di informazioni compromesse. L’amministrazione ha tuttavia precisato che le verifiche su questo punto sarebbero proseguite. Il portavoce Francis Adyns ha fornito ulteriori dettagli alla stampa locale, spiegando che l’attacco è stato contenuto nel giro di poche ore e che gli aggressori non sarebbero riusciti a estendere la compromissione fino a ottenere il controllo delle applicazioni o l’accesso ai dati. Secondo questa ricostruzione, gli elementi potenzialmente infetti sono stati isolati, determinando la sospensione di MyMinfin, Tax-on-web e Biztax. La decisione avrebbe impedito all’incidente di propagarsi ulteriormente, ma ha comportato una temporanea indisponibilità dei servizi. La distinzione tra le informazioni disponibili è essenziale. L’attacco informatico è confermato, mentre non è stata accertata pubblicamente una sottrazione di dati. Non sono inoltre stati comunicati il nome del gruppo responsabile, il vettore iniziale utilizzato o l’impiego di ransomware. Attribuire l’episodio a un particolare attore oppure descriverlo come una campagna di estorsione sarebbe quindi privo di riscontri nelle comunicazioni esaminate. Il caso richiama, per la necessità di proteggere sistemi istituzionali, altri incidenti europei, tra cui il cyberattacco al ministero dell’Interno francese e le conseguenti questioni di sicurezza e privacy, senza che ciò implichi un collegamento operativo tra le due vicende.
Ripristino in ambiente isolato e controlli prima della riapertura
La strategia di recupero descritta dalle autorità belghe prevede che le applicazioni interessate vengano ripristinate in un ambiente isolato, prima di essere nuovamente rese accessibili agli utenti. L’approccio serve a ridurre il rischio che componenti potenzialmente compromessi vengano reinseriti nell’infrastruttura operativa senza verifiche sufficienti. Il portavoce dell’amministrazione ha sottolineato che il procedimento richiede tempo proprio perché deve essere eseguito con cautela. Non si tratta quindi soltanto di riaccendere i server o ripristinare la raggiungibilità dei portali, ma di verificare che le condizioni tecniche consentano un ritorno ai servizi senza introdurre ulteriori rischi. La misura evidenzia la differenza tra contenimento dell’incidente e ripresa delle attività. Un attacco può essere bloccato in poche ore, mentre la verifica dell’integrità dei sistemi, delle applicazioni e delle interdipendenze infrastrutturali può richiedere un periodo sensibilmente più lungo. Per un’amministrazione fiscale il problema è particolarmente delicato, perché coinvolge applicazioni utilizzate per adempimenti regolati da scadenze precise. La riapertura deve quindi essere coordinata con le comunicazioni ufficiali ai contribuenti e con la verifica delle operazioni eventualmente rimaste sospese. La gestione delle interruzioni dei servizi pubblici rappresenta un aspetto fondamentale della resilienza digitale delle amministrazioni, come dimostrato anche dai precedenti attacchi contro infrastrutture istituzionali e documenti governativi in Svizzera. Anche in questo caso si tratta di un confronto sul piano delle conseguenze amministrative, non di un’attribuzione a soggetti o tecniche comuni.
Il ruolo della comunicazione istituzionale durante un incidente informatico
La gestione del cyberattacco belga evidenzia l’importanza di comunicazioni pubbliche che distinguano la conferma dell’incidente, la sospensione precauzionale dei servizi e l’eventuale compromissione delle informazioni. Il FOD Financiën ha riconosciuto il problema, identificato le applicazioni interessate e annunciato una proroga fiscale, riducendo l’incertezza per i contribuenti impossibilitati a completare gli adempimenti. Resta invece aperta la verifica tecnica sulle modalità dell’attacco e sulle condizioni che ne hanno consentito l’avvio. L’assenza di evidenze di accesso ai dati rappresenta un elemento positivo, ma non equivale a una certificazione definitiva di assenza di compromissione finché le indagini non saranno terminate. Per gli operatori pubblici, l’episodio mostra inoltre l’importanza di predisporre procedure alternative e calendari di emergenza quando applicazioni centrali diventano indisponibili. La sicurezza del servizio non coincide con la sola protezione dei dati: comprende anche la capacità di assicurare continuità, tempestività e certezza degli adempimenti amministrativi.
Continua con:
Il settore governativo come bersaglio per i cyberattacchi: cause e soluzioni
Le vulnerabilità note della CISA influenzano 15 milioni di servizi pubblici
Il fisco belga sceglie il contenimento, anche a costo di fermare i servizi
Il cyberattacco contro il FOD Financiën mette in evidenza un compromesso operativo che tutte le amministrazioni pubbliche devono affrontare: mantenere online i servizi durante un incidente oppure sospenderli per impedire che il rischio si estenda. Le autorità belghe hanno scelto la seconda strada, isolando le componenti potenzialmente interessate e rinviando alcune scadenze fiscali per consentire il ripristino in condizioni di maggiore sicurezza. Al momento delle comunicazioni esaminate, non risultano confermati furti di dati né compromissioni delle applicazioni, ma il ritorno alla piena operatività dipende dagli accertamenti tecnici in corso. La proroga al 16 novembre 2026 rappresenta la conseguenza amministrativa più concreta dell’incidente. La capacità di contenere rapidamente un attacco è un risultato importante, ma la resilienza digitale di uno Stato si misura anche nella possibilità di ripristinare servizi essenziali senza compromettere l’integrità dei sistemi e i diritti dei cittadini.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.