🛡️ Executive Summary
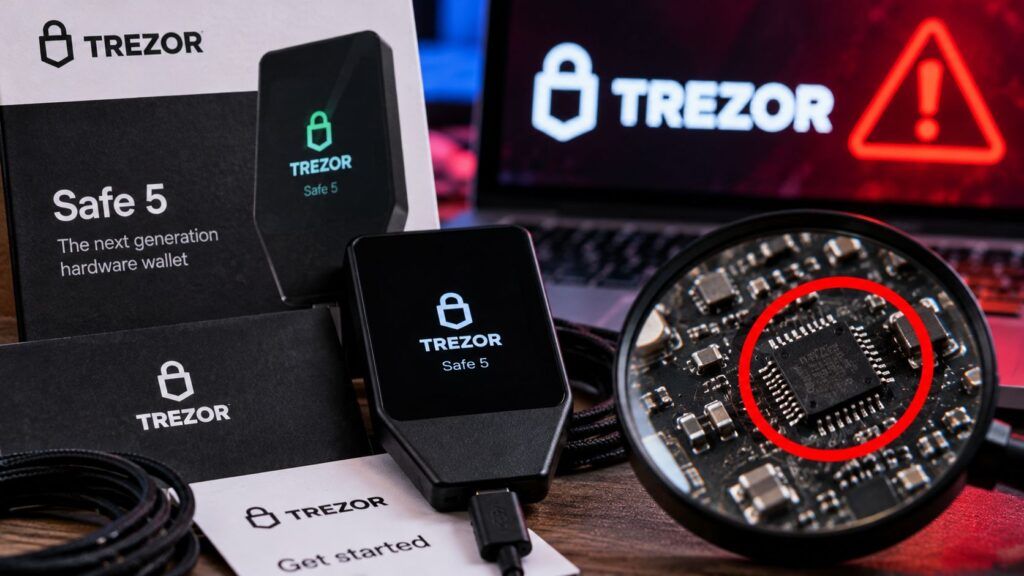
- Trezor segnala un possibile impianto hardware: un Safe 5 acquistato da CryptoBilis in Indonesia conterrebbe una scheda aggiuntiva con modulo cellulare e antenna, potenzialmente capace di intercettare la recovery phrase.
- Allerta per gli acquisti da marzo 2026: Trezor invita tutti i clienti CryptoBilis a spostare immediatamente i fondi su un wallet generato con una nuova seed, indipendentemente dal modello acquistato.
- Manomissione non ancora verificata in laboratorio: Trezor considera credibile la segnalazione, ma non ha ancora ricevuto il dispositivo e non registra furti di fondi denunciati dai propri clienti.
Trezor lancia un’allerta di sicurezza per i propri hardware wallet acquistati dal rivenditore CryptoBilis a partire da marzo 2026, dopo aver ricevuto una segnalazione riguardante un possibile impianto elettronico nascosto all’interno di un Trezor Safe 5. Il dispositivo, acquistato in Indonesia, conterrebbe una scheda aggiuntiva progettata per intercettare le informazioni visualizzate sullo schermo, compresa la recovery phrase, e trasmetterle attraverso una connessione cellulare. L’azienda considera credibile la segnalazione, pur non avendo ancora esaminato fisicamente il wallet, e raccomanda il trasferimento immediato delle criptovalute verso un nuovo portafoglio con una nuova frase di recupero. Il caso arriva dopo la manomissione hardware confermata da Ledger su dispositivi distribuiti attraverso lo stesso rivenditore del Sud-Est asiatico.
Cosa leggere
Trezor Safe 5, un circuito aggiuntivo tra scheda madre e display
Il comunicato ufficiale pubblicato da Trezor il 30 ottobre 2026 descrive una segnalazione ricevuta il 28 ottobre attraverso il programma di responsible disclosure dell’azienda. Un cliente indonesiano ha riferito di aver individuato un possibile impianto elettronico in un Trezor Safe 5 acquistato nell’agosto 2026 attraverso Tokopedia, marketplace sul quale operava il rivenditore CryptoBilis. Secondo la documentazione trasmessa al produttore, il dispositivo conterrebbe una scheda elettronica supplementare collocata tra la scheda principale e lo schermo, dotata di un modulo per le comunicazioni cellulari e di un’antenna. L’impianto sarebbe progettato per leggere il contenuto visualizzato sul display, comprese le parole utilizzate per generare il backup del portafoglio, e trasmetterlo attraverso la rete mobile quando il dispositivo viene collegato all’alimentazione.
Il funzionamento dell’impianto non è stato ancora confermato direttamente da Trezor. L’azienda ha esaminato fotografie e informazioni ricevute dal cliente, effettuando anche un’intervista video, ma attende la consegna dell’hardware per analizzarlo nei propri laboratori. La decisione di pubblicare l’avviso prima della verifica conclusiva nasce dalla necessità di proteggere gli altri acquirenti potenzialmente esposti. Il meccanismo descritto richiama il precedente impianto hardware individuato nei dispositivi Ledger venduti da CryptoBilis, ma Trezor precisa che non è ancora possibile stabilire se si tratti della stessa tecnologia o degli stessi responsabili.
CryptoBilis, il rivenditore autorizzato coinvolto anche nel caso Ledger
La vicenda si inserisce in un’indagine iniziata il 9 ottobre 2026, quando Ledger aveva cominciato a esaminare le segnalazioni di perdite economiche provenienti da clienti che avevano acquistato hardware wallet attraverso CryptoBilis, all’epoca rivenditore autorizzato nel Sud-Est asiatico. Successivamente Ledger aveva confermato la presenza di dispositivi fisicamente alterati nell’ambito di un sofisticato attacco alla catena di distribuzione, trasformando il sospetto iniziale di compromissione in un caso documentato di hardware tampering. CryptoBilis era anche un rivenditore ufficiale Trezor. Il produttore ha quindi deciso di rimuoverlo dalla propria rete autorizzata il 9 ottobre, avviando verifiche sui dispositivi acquistati dai suoi clienti e adottando ulteriori restrizioni sui canali di distribuzione. La nuova segnalazione rappresenta un’evoluzione significativa: dopo i dispositivi Ledger, anche un prodotto Trezor acquistato attraverso lo stesso intermediario potrebbe essere stato sottoposto a modifiche fisiche non autorizzate.
Leggi anche: Ledger, impianto hardware confermato: CryptoBilis diventa un caso supply chain
La distinzione tra i due episodi rimane fondamentale. Ledger ha confermato la manomissione di alcuni dispositivi, mentre per Trezor esiste attualmente una segnalazione circostanziata, giudicata credibile ma ancora in attesa di conferma tecnica. Trezor dichiara inoltre di non conoscere l’identità degli eventuali responsabili e di collaborare con Ledger e con gli altri soggetti impegnati nelle indagini. Non risultano, al momento, segnalazioni riguardanti altri rivenditori Trezor o regioni differenti.
Come un impianto sul display può compromettere la recovery phrase
La caratteristica più pericolosa dell’attacco descritto riguarda il possibile aggiramento della protezione crittografica senza necessariamente compromettere il software del dispositivo. Un hardware wallet utilizza componenti dedicati per proteggere i segreti crittografici e autorizzare le operazioni, ma durante la configurazione deve comunque mostrare all’utente la frase di recupero del portafoglio, affinché possa conservarla in sicurezza. Se un circuito aggiuntivo riesce a intercettare le informazioni destinate allo schermo, la recovery phrase può essere acquisita nel momento in cui viene visualizzata. L’eventuale trasmissione attraverso un modulo cellulare permetterebbe inoltre di inviare i dati all’esterno senza dipendere dalla connessione del computer utilizzato dall’utente. Si tratta del funzionamento riferito nella segnalazione, non ancora verificato sperimentalmente sul Safe 5 interessato.
Il possesso della recovery phrase consentirebbe a un aggressore, nelle condizioni pertinenti alla configurazione del wallet, di ricostruire le chiavi necessarie al controllo dei fondi. Per questo motivo trasferire una vecchia seed su un altro hardware wallet non elimina il rischio, qualora quella frase sia già stata intercettata. L’elemento distintivo è dunque la possibile compromissione della catena fisica di distribuzione, non necessariamente una vulnerabilità del firmware Trezor. Un dispositivo autentico può diventare insicuro se un soggetto interviene fisicamente sui suoi componenti prima della consegna. La stessa problematica era emersa nell’indagine sulle perdite denunciate dai clienti Ledger che avevano acquistato da CryptoBilis, successivamente evoluta nella conferma di una manomissione hardware.
Trezor invita a spostare immediatamente i fondi e creare una nuova seed
La raccomandazione ufficiale è rivolta a chiunque abbia acquistato un dispositivo Trezor da CryptoBilis a partire da marzo 2026, indipendentemente dal modello. Gli utenti che hanno già configurato il wallet e lo utilizzano per conservare criptovalute devono trasferire i fondi verso un portafoglio sicuro creato con una nuova frase di recupero. Se non dispongono immediatamente di un altro hardware wallet affidabile, Trezor suggerisce come soluzione temporanea un software wallet o un exchange già conosciuto, verificando attentamente l’intero indirizzo di destinazione prima di autorizzare il trasferimento. Il produttore sottolinea che non basta ripristinare la frase di recupero generata dal dispositivo sospetto su un hardware wallet differente. La seed potenzialmente intercettata deve essere considerata non più affidabile e sostituita mediante la creazione di un nuovo portafoglio. Per i dispositivi acquistati ma non ancora inizializzati, l’indicazione è altrettanto esplicita: non procedere alla configurazione e non inserire mai una recovery phrase esistente. Trezor sconsiglia inoltre tentativi autonomi di ispezione attraverso la pesatura o l’apertura del dispositivo. Il cliente che ha presentato la segnalazione aveva notato una differenza di peso, ma l’azienda precisa che questo elemento non costituisce un metodo affidabile per riconoscere una manomissione. Differenze minime possono avere cause differenti, mentre l’assenza di anomalie apparenti non garantisce l’integrità dell’hardware.
Sostituzione gratuita dei dispositivi e rischio phishing dopo l’allerta
Trezor ha annunciato che tutti i clienti che hanno acquistato un dispositivo attraverso CryptoBilis da marzo 2026 possono ottenere un nuovo hardware wallet spedito direttamente dal produttore oppure un voucher per coprirne il costo. Gli interessati devono conservare il dispositivo originale e contattare il supporto ufficiale Trezor per concordare la procedura. Il provvedimento riguarda l’intera gamma acquistata dal rivenditore, sebbene la segnalazione tecnica riguardi attualmente un solo Safe 5. L’azienda conferma che nessun cliente Trezor ha denunciato una perdita di fondi riconducibile all’incidente. Il cliente che ha individuato il possibile impianto aveva già trasferito le proprie criptovalute prima della scoperta. Essendo i portafogli Trezor strumenti di self-custody, il produttore non può comunque osservare direttamente i saldi degli utenti e non può escludere autonomamente eventuali perdite non segnalate. Un’ulteriore minaccia riguarda le truffe che potrebbero sfruttare la comunicazione di sicurezza. Trezor avverte che gli aggressori potrebbero inviare email fraudolente, lettere cartacee o effettuare telefonate presentandosi come personale di assistenza e richiedendo informazioni sul wallet. Nessun operatore Trezor è autorizzato a chiedere la recovery phrase, che non deve essere condivisa attraverso moduli online, conversazioni o comunicazioni di supporto. La minaccia è concreta anche alla luce delle precedenti campagne di phishing che hanno utilizzato comunicazioni apparentemente provenienti dal dominio legittimo Trezor.
Continua con:
Ledger ferma le vendite in Asia: l’attacco esce da CryptoBilis
OKOBot ruba seed phrase da Trezor e Ledger con tunnel SSH e plugin modulari
La sicurezza degli hardware wallet dipende anche dalla distribuzione fisica
L’avviso di Trezor porta il caso CryptoBilis oltre il perimetro dei singoli produttori. Il precedente Ledger è una compromissione hardware confermata, mentre il possibile impianto sul Trezor Safe 5 rimane oggetto di verifica, ma entrambi gli episodi riguardano dispositivi acquistati attraverso il medesimo canale commerciale. La conseguenza più importante non è una debolezza crittografica già dimostrata nei prodotti Trezor, bensì l’esposizione potenziale dei segreti quando un dispositivo viene alterato prima di raggiungere il cliente. Per gli utenti italiani che non hanno acquistato attraverso CryptoBilis, il comunicato non documenta una compromissione generalizzata dei dispositivi Trezor né segnala altri rivenditori coinvolti. Resta tuttavia il problema strutturale: l’autenticità del marchio e la presenza di un rivenditore nell’elenco ufficiale non eliminano automaticamente i rischi legati alla movimentazione fisica dell’hardware. Trezor ha scelto di comunicare prima della conferma di laboratorio perché il costo di una misura precauzionale è inferiore alle possibili conseguenze dell’esposizione di una recovery phrase. Per chi ha acquistato da CryptoBilis nel periodo indicato, la priorità non è verificare personalmente la presenza di un impianto, ma mettere al sicuro le criptovalute utilizzando un nuovo portafoglio e una nuova seed.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.