🛡️ Executive Summary
- Falsi siti Adobe Acrobat distribuiscono ScreenConnect: CloudSEK identifica installer autentici e firmati da ConnectWise, ma configurati per collegare i computer Windows a tenant di controllo remoto non autorizzati.
- Telegram e filtri selezionano i visitatori: le pagine “View & Sign Form” raccolgono indirizzi IP e informazioni sui dispositivi, applicano controlli sul sistema operativo e sull’ISP e avviano il download del client remoto.
- Nessuna compromissione delle vittime confermata: l’indagine documenta l’infrastruttura e la configurazione dei pacchetti, ma non dimostra furti di credenziali, accessi remoti riusciti o l’identità degli operatori.
Falsi siti Adobe Acrobat e pagine dedicate alla firma elettronica dei documenti vengono utilizzati per distribuire ConnectWise ScreenConnect, un programma legittimo di assistenza remota configurato per permettere il collegamento a infrastrutture controllate da soggetti non autorizzati. La campagna, individuata da CloudSEK e documentata il 29 ottobre 2026, sfrutta pagine web che profilano i visitatori, trasmettono informazioni attraverso bot Telegram e avviano il download automatico di client ScreenConnect destinati a differenti tenant. L’aspetto più insidioso riguarda la natura dei file distribuiti: gli installer principali risultano autentici e firmati digitalmente da ConnectWise, mentre il pericolo deriva dalla loro configurazione. La ricerca non conferma compromissioni effettive, ma documenta un’infrastruttura capace di trasformare una normale richiesta di consultazione documentale in un possibile accesso remoto persistente ai sistemi Windows.
Cosa leggere
CloudSEK scopre falsi Adobe Acrobat e client ScreenConnect firmati
L’indagine Fake “View & Sign” and Adobe Acrobat Lures Deliver Attacker-Configured ScreenConnect Clients, condotta dal ricercatore Gagan Aggarwal attraverso la piattaforma Global Threat Intelligence di CloudSEK, parte dall’identificazione del dominio clickksy[.]icu, associato a una pagina che riproduceva il tema grafico di Adobe Acrobat Reader. L’infrastruttura è stata collegata al download di due installer ConnectWise ScreenConnect configurati per comunicare con i tenant denominati omydze e vvvzou. L’analisi statica dei pacchetti ha confermato che i due file erano firmati digitalmente da ConnectWise, LLC e non mostravano modifiche malevole al codice originale. Il rischio nasceva dalla configurazione incorporata, che indicava infrastrutture di accesso remoto estranee all’organizzazione della potenziale vittima.
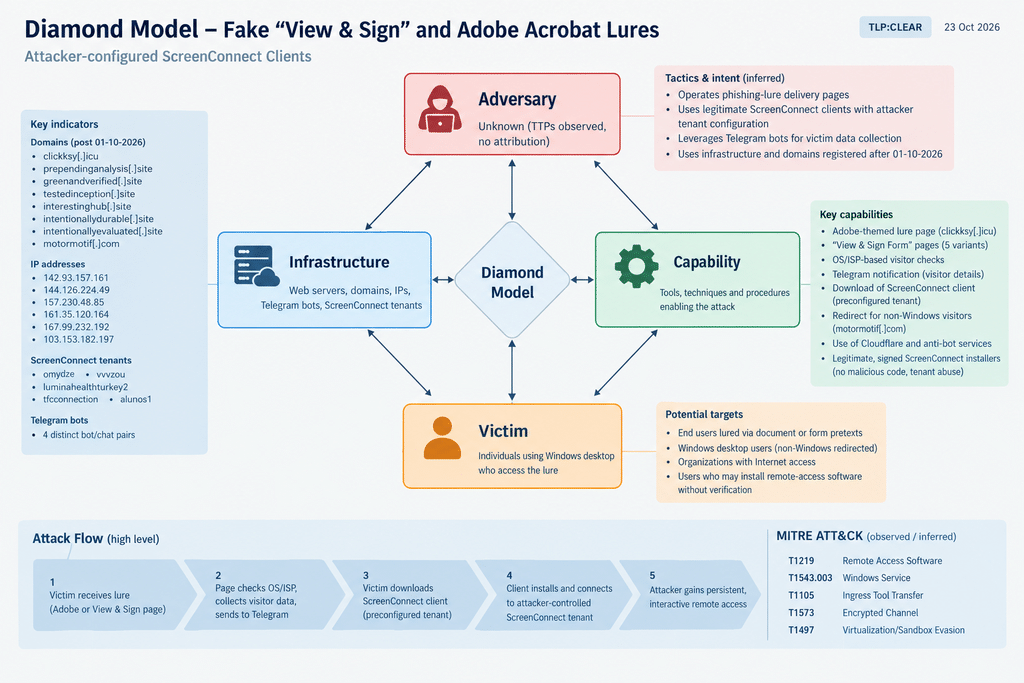
Il comportamento è coerente con una tecnica di abuso degli strumenti Remote Monitoring and Management (RMM), utilizzati normalmente dagli amministratori informatici per manutenzione e supporto. Una volta installato con le autorizzazioni previste, un client ScreenConnect può mettere a disposizione dell’operatore remoto funzionalità amministrative che diventano pericolose quando il relativo tenant non appartiene a un soggetto autorizzato. Il precedente più vicino riguarda le campagne phishing che installano MSP360 e ScreenConnect per mantenere un accesso remoto persistente, nelle quali il software legittimo viene trasformato in uno strumento di intrusione senza sfruttare necessariamente vulnerabilità del prodotto.
Otto URL e cinque varianti delle pagine “View & Sign Form”
La ricerca si è estesa a otto ulteriori URL, riconducibili a un gruppo di pagine denominate “View & Sign Form” oppure “Sign in to view document”. CloudSEK ha individuato cinque varianti caratterizzate da codice JavaScript quasi identico e dalla condivisione di una stessa immagine di sfondo, elementi compatibili con l’utilizzo di un kit comune per costruire siti esca. Le pagine presentavano richieste apparentemente ordinarie di consultazione documentale, scaricamento di informazioni o completamento di una procedura di firma. Tra le diciture osservate figuravano “Reference Information” e “Candidate Information downloaded successfully”, formulazioni compatibili anche con un possibile pretesto legato a candidature o documenti professionali.
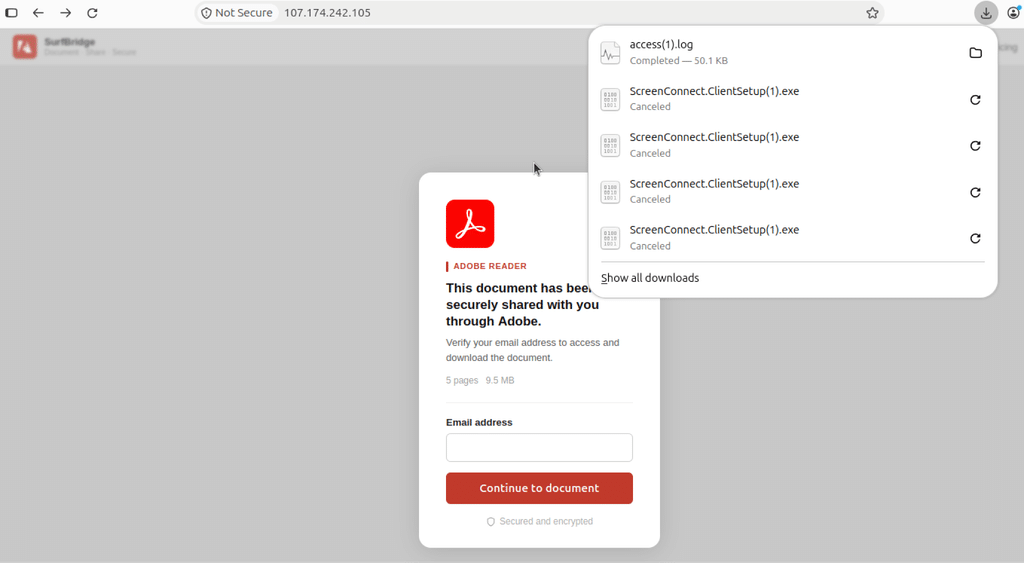
Quando un visitatore raggiungeva la pagina, il codice verificava sistema operativo e tipo di dispositivo, recuperava l’indirizzo IP pubblico e le informazioni geografiche e inviava una notifica attraverso Telegram. Seguivano controlli sul provider di connettività, utilizzati per decidere se procedere con il download del client ScreenConnect.
Leggi anche: Scarichi OBS ma installi AsyncRAT: la campagna che sfrutta i finti siti freeware
Un elemento significativo è che le notifiche Telegram precedevano il controllo sull’ISP. Questo permetteva all’infrastruttura di registrare la visita anche quando il download veniva successivamente bloccato. La ricerca non ha tuttavia identificato i messaggi originali o i canali utilizzati per indirizzare le potenziali vittime verso le pagine.
Telegram raccoglie IP, browser e informazioni sulle reti delle vittime
CloudSEK ha identificato quattro coppie distinte di bot e chat Telegram incorporate nel codice delle pagine. Le notifiche contenevano informazioni sul visitatore, tra cui indirizzo IP, ISP, sistema operativo, dispositivo, browser, orario e dati di localizzazione. La disponibilità di queste informazioni permette agli operatori di osservare chi raggiunge l’infrastruttura e di distinguere gli accessi potenzialmente interessanti da quelli meno utili. Il controllo sull’ISP può inoltre contribuire a limitare la distribuzione degli installer verso particolari reti. CloudSEK considera questo comportamento compatibile con un tentativo di ridurre l’esposizione agli ambienti automatizzati di analisi, pur precisando che l’intenzione degli operatori non può essere dimostrata soltanto attraverso il codice della pagina. L’indagine documenta anche reindirizzamenti destinati ai dispositivi non Windows. Alcune pagine utilizzavano il percorso motormotif[.]com/falscon, che mostrava una schermata di caricamento simile a quella di Google e una verifica antibot prima di inoltrare il visitatore verso una pagina di identificazione. La destinazione finale restituiva però HTTP 404 durante la raccolta delle evidenze, impedendo di confermarne l’effettiva finalità. Il dominio Adobe clickksy[.]icu, registrato il 2 ottobre 2026, era protetto da una verifica Cloudflare che ha impedito ai ricercatori di acquisire direttamente la pagina completa. Di conseguenza, il collegamento fra il sito Adobe e i due installer è supportato dalle evidenze raccolte, ma non da una verifica integrale del comportamento della pagina originale.
ScreenConnect installa un servizio persistente con privilegi LocalSystem
L’analisi dei due pacchetti associati all’esca Adobe mostra una configurazione destinata a installare un servizio Windows denominato ScreenConnect Client (<fingerprint>), impostato per l’avvio automatico ed eseguito come LocalSystem. I file comprendevano inoltre la registrazione di un protocollo URL nel formato sc-<fingerprint> e componenti standard di ScreenConnect Backstage. La configurazione conteneva informazioni sui relay e sulle sessioni guest, coerenti con l’obiettivo di consentire un collegamento remoto persistente. La presenza di questi elementi non dimostra però che una sessione sia stata effettivamente stabilita su un computer compromesso. CloudSEK sottolinea che non è stata eseguita un’analisi dinamica dei pacchetti su endpoint Windows e che non è stata osservata alcuna sottrazione di credenziali. La presenza di componenti del fornitore destinati alla gestione dell’autenticazione non costituisce una prova di furto delle password. L’attività è stata ricondotta, a livello di valutazione tecnica, alle tecniche MITRE ATT&CK T1219 per l’utilizzo di software di accesso remoto, T1543.003 per l’installazione di servizi Windows, T1105 per il trasferimento dei client e T1497 per la possibile elusione degli ambienti di analisi. La tecnica richiama Operation BlueDash, che utilizzava falsi Teams e Zoom per distribuire ScreenConnect e altri strumenti RMM. Nel caso CloudSEK, tuttavia, il rapporto non dimostra l’installazione di ulteriori malware dopo il client remoto.
Cinque tenant ScreenConnect e indicatori utili per il threat hunting
L’infrastruttura osservata comprende cinque tenant ScreenConnect: omydze, vvvzou, luminahealthturkey2, tfcconnection e alunos1. La ricerca associa cinque server di origine alle varianti delle pagine fraudolente e individua diversi domini .site che presentavano contenuti identici, compatibili con la presenza di infrastrutture protette da proxy Cloudflare.
Tra gli indicatori pubblicati figurano
clickksy[.]icu,prependinganalysis[.]site,greenandverified[.]site,testedinception[.]site,interestinghub[.]siteeintentionallydurable[.]site. CloudSEK segnala inoltre una struttura di download riconducibile ascreenconnect[.]com/Bin/ScreenConnect.ClientSetup.exe, con parametri di configurazione che includonoe=Accessey=Guest.
La distinzione più importante riguarda la verifica dei file: i due installer iniziali sono stati controllati anche sotto il profilo della firma digitale, mentre per tre ulteriori client recuperati successivamente CloudSEK ha estratto le configurazioni senza verificarne autonomamente le firme. La ricerca non attribuisce la campagna a un gruppo specifico. La condivisione di codice e infrastrutture potrebbe indicare un unico operatore che modifica periodicamente i propri asset oppure più soggetti che utilizzano lo stesso kit.
Come rilevare ScreenConnect non autorizzati nei sistemi aziendali
Per i responsabili della sicurezza, la priorità consiste nell’identificare i client ScreenConnect installati e verificare a quali tenant appartengano. Il controllo dovrebbe comprendere l’inventario dei servizi Windows, la ricerca delle registrazioni sc-<fingerprint>, l’analisi dei download provenienti dal browser e il confronto tra le connessioni verso i relay ScreenConnect e l’elenco delle infrastrutture approvate dall’organizzazione. È importante evitare blocchi indiscriminati delle infrastrutture condivise di ConnectWise o Cloudflare. La firma digitale valida e l’appartenenza a un dominio legittimo non garantiscono che una specifica configurazione ScreenConnect sia autorizzata, ma neppure dimostrano automaticamente attività malevola. Quando viene individuato un client collegato a un tenant sconosciuto, occorre verificare l’endpoint, conservare gli elementi utili all’indagine e valutare l’isolamento del dispositivo. Le verifiche devono comprendere le sessioni remote, gli eventuali trasferimenti di file e le credenziali accessibili durante il periodo di esposizione. CloudSEK raccomanda inoltre controlli sulle richieste verso l’API Telegram sendMessage quando risultano associate a pagine sospette di download documentale, evitando regole troppo generiche che possano generare falsi positivi.
Continua con:
Phishing RMM colpisce 46 Paesi: gli USA concentrano il 45% degli attacchi
ScreenConnect: allarme controllo remoto dei sistemi Windows
Il software firmato non garantisce un accesso remoto sicuro
La campagna analizzata da CloudSEK dimostra come un programma autentico possa diventare un rischio quando viene distribuito attraverso una pagina ingannevole e configurato per collegarsi a un operatore esterno. L’attacco non richiede di alterare il codice di ScreenConnect: sfrutta la fiducia nel software conosciuto, nella firma digitale del produttore e nell’apparente necessità di visualizzare un documento. Non sono state confermate vittime compromesse, esfiltrazioni di dati o operazioni successive all’installazione. È invece documentata un’infrastruttura predisposta per profilare i visitatori e consegnare client di accesso remoto associati a tenant non autorizzati. Per aziende e professionisti italiani, il principale elemento operativo è la necessità di controllare non soltanto quali software siano installati, ma anche chi possieda le autorizzazioni per amministrarli da remoto. Nel caso dei sistemi RMM, l’identità del tenant può essere più importante della firma digitale dell’eseguibile.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.