🛡️ Executive Summary
- 974 campagne malevole in cinque settimane, di cui 783 mirate all’Italia e 191 generiche, con 6.562 indicatori di compromissione distribuiti dal CERT-AGID.
- 209 campagne di phishing a tema multe sfruttano PagoPA, SEND, ACI e Polizia di Stato. Le PEC compromesse rendono più credibili le false richieste di pagamento.
- Le rilevazioni settimanali scendono da 254 a 121 campagne nella seconda metà di ottobre, ma persistono malware, frodi bancarie e tentativi di compromettere i servizi pubblici.
Il CERT-AGID ha rilevato 974 campagne malevole nell’arco di 35 giorni, dal 26 settembre al 30 ottobre 2026, con 783 operazioni specificamente rivolte all’Italia e altre 191 campagne generiche che hanno comunque interessato il territorio nazionale. L’analisi aggregata dei cinque bollettini settimanali restituisce un quadro nel quale le false multe, i rimborsi fiscali, le comunicazioni bancarie e i rinnovi dei servizi continuano a rappresentare gli strumenti principali del phishing, mentre Remcos, FormBook, XWorm e AgentTesla mantengono una presenza ricorrente nelle campagne malware. Il dato più recente mostra una diminuzione delle operazioni osservate, ma anche un’evoluzione delle tecniche di impersonificazione istituzionale, con l’utilizzo di caselle PEC compromesse e portali fraudolenti controllati in tempo reale dagli attaccanti.
Cosa leggere
Dalle 254 campagne di metà ottobre alle 121 dell’ultima settimana
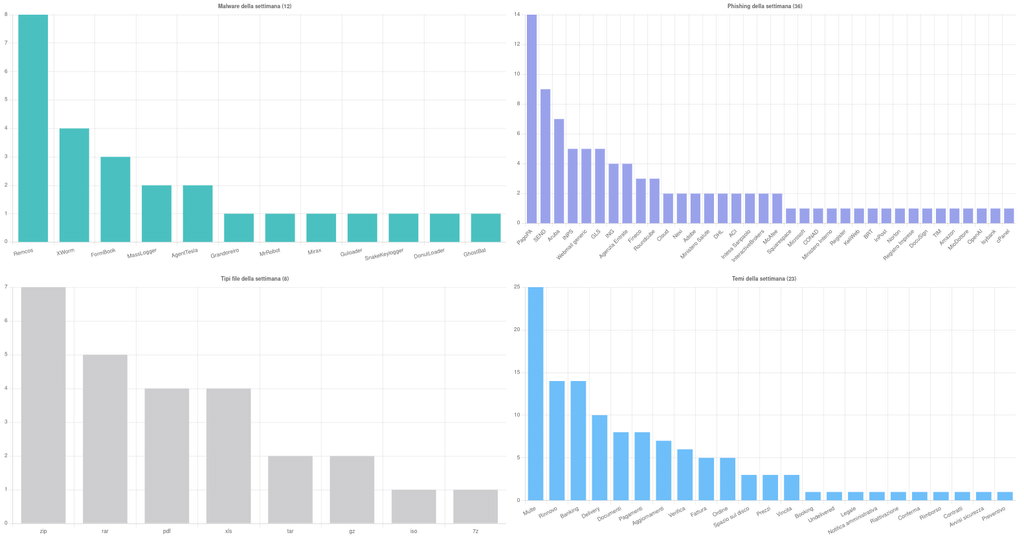
I cinque bollettini pubblicati dal CERT-AGID permettono di ricostruire l’andamento delle minacce osservate nel periodo. Tra il 26 settembre e il 2 ottobre vengono individuate 219 campagne, delle quali 185 specificamente italiane; nella settimana successiva il totale scende a 178, con 143 operazioni mirate al nostro Paese. Il massimo della serie arriva tra il 10 e il 16 ottobre, quando vengono rilevate 254 campagne, di cui 217 italiane. Seguono le 202 operazioni del 17-23 ottobre e, infine, le 121 campagne del 24-30 ottobre, con 76 attacchi mirati e 45 generici. La somma raggiunge così 974 campagne, con una componente italiana pari all’80,4% delle rilevazioni, mentre gli indicatori di compromissione condivisi con gli enti accreditati ammontano complessivamente a 6.562, sommando i conteggi settimanali.
Nell’ultima settimana la diminuzione è del 40,1% rispetto alla precedente e del 52,4% rispetto al picco di metà ottobre. Occorre tuttavia evitare interpretazioni improprie: queste statistiche descrivono il numero di campagne identificate dal CERT-AGID nel proprio scenario di osservazione, non il numero complessivo degli attacchi informatici effettuati in Italia né quello delle vittime compromesse. La riduzione delle segnalazioni non dimostra quindi, da sola, che il cybercrime abbia rallentato. Il dato è particolarmente interessante se confrontato con il precedente bilancio di settembre, quando erano state rilevate 762 campagne in quattro settimane: la pressione rimane consistente, ma l’andamento di ottobre è meno lineare.
False multe PagoPA e SEND: 209 campagne in cinque settimane
Il tema più costante nell’intero periodo è quello delle sanzioni stradali, utilizzate come pretesto per indurre cittadini e automobilisti a pagare importi inesistenti o a consegnare i dati delle proprie carte. Sommando le rilevazioni settimanali, le campagne a tema multe sono 209: 44 tra il 26 settembre e il 2 ottobre, 23 nella settimana successiva, 55 tra il 10 e il 16 ottobre, 62 tra il 17 e il 23 e 25 nell’ultima settimana. I marchi e le identità sfruttati sono soprattutto PagoPA, SEND, ACI e Polizia di Stato, tutti riferimenti riconoscibili per chi utilizza servizi pubblici digitali.
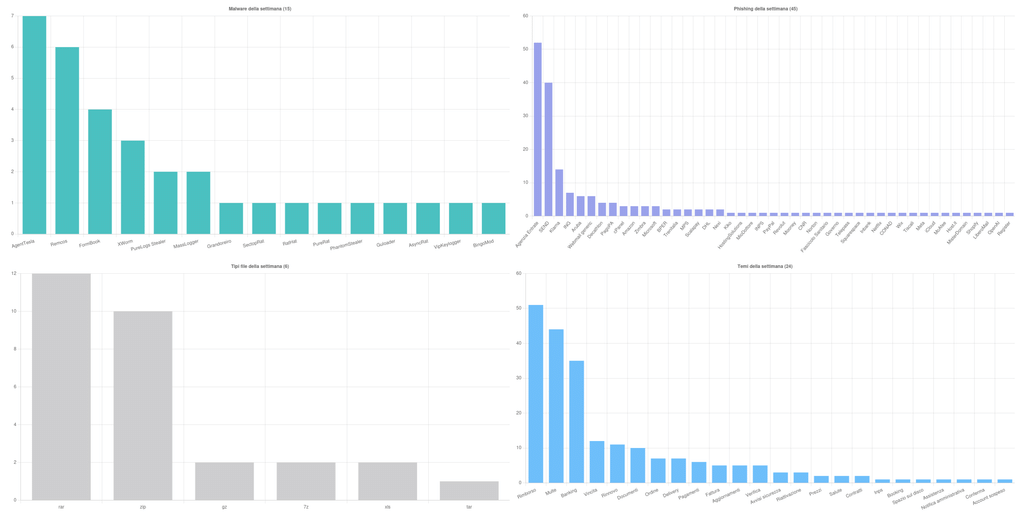
L’andamento racconta anche una variazione nella scelta delle identità imitate. Nella settimana del 17-23 ottobre, per esempio, 53 delle 62 campagne sulle multe sfruttano il nome SEND, mentre nel periodo 24-30 ottobre prevale PagoPA, con 14 campagne, seguito da SEND con nove e ACI con due. Il meccanismo rimane sostanzialmente invariato: una comunicazione apparentemente amministrativa informa il destinatario dell’esistenza di una sanzione non pagata e lo indirizza verso un sito che riproduce le caratteristiche grafiche del servizio autentico. La pressione psicologica deriva dalla minaccia di maggiorazioni, scadenze ravvicinate o ulteriori conseguenze. Durante il mese è stata documentata anche una campagna SMS che sfruttava il nome della Polizia di Stato e una falsa multa sul Grande Raccordo Anulare. Il vero elemento ricorrente è dunque la capacità degli attaccanti di trasformare procedure amministrative quotidiane in strumenti di sottrazione dei dati.
Le PEC compromesse trasformano il phishing in una falsa comunicazione ufficiale
L’evoluzione più significativa emerge dall’ultimo riepilogo CERT-AGID del 24-30 ottobre, che richiama nuove campagne PagoPA diffuse attraverso caselle PEC compromesse. A differenza del phishing tradizionale, nel quale l’attaccante deve imitare un mittente attraverso un indirizzo contraffatto, l’utilizzo di una casella certificata realmente esistente permette di sfruttare la credibilità del canale di comunicazione. La vittima riceve un messaggio che sembra provenire da una fonte affidabile, ma il contenuto contiene una richiesta fraudolenta relativa a una presunta infrazione del Codice della Strada. Il collegamento conduce a un portale malevolo che, secondo CERT-AGID, utilizza un meccanismo di controllo remoto in tempo reale per guidare il percorso della vittima e sottrarre informazioni personali e bancarie. Non si tratta quindi soltanto di una pagina statica costruita per raccogliere numeri di carta: l’attaccante può intervenire durante la navigazione, adattando l’esperienza al comportamento dell’utente. La campagna era già emersa nell’approfondimento sulle false multe da 198 euro inviate tramite PEC compromesse. Il collegamento con le campagne precedenti è evidente: la fiducia nell’identità istituzionale non viene più costruita soltanto attraverso loghi e linguaggio amministrativo, ma anche attraverso l’abuso di infrastrutture di comunicazione autentiche. La PEC certifica la trasmissione e la consegna del messaggio, non garantisce che una casella non sia stata compromessa né che ogni contenuto ricevuto sia legittimo.
Agenzia delle Entrate, banche e rinnovi alimentano la frode
Accanto alle false multe, i bollettini mostrano una forte ricorrenza di campagne che sfruttano rimborsi fiscali, servizi bancari e rinnovi. Tra il 26 settembre e il 2 ottobre vengono rilevate 51 campagne a tema rimborso, tutte attribuite all’impersonificazione dell’Agenzia delle Entrate; nella settimana del 3-9 ottobre sono 24, mentre il massimo arriva tra il 10 e il 16 ottobre con 65 operazioni, prima della diminuzione a dieci nella settimana seguente. La somma delle quattro settimane in cui il tema viene esplicitamente quantificato raggiunge 150 campagne. La mancata presenza del rimborso fra i principali temi dell’ultimo riepilogo non permette invece di affermare che il fenomeno sia scomparso.
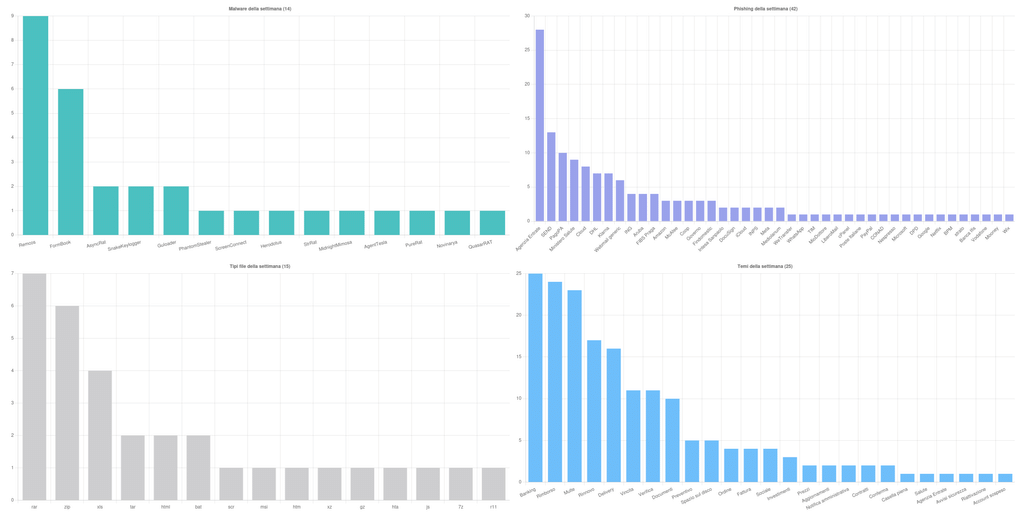
Il banking mantiene una pressione analoga, sfruttando identità come ING, Fineco, Intesa Sanpaolo, Nexi, BNL, Klarna e Revolut, con campagne che possono limitarsi al furto delle credenziali oppure distribuire malware. Anche i rinnovi vengono impiegati sistematicamente: a metà ottobre spiccano le comunicazioni che imitano il Ministero della Salute, mentre nell’ultima settimana compaiono soprattutto Aruba, McAfee e altri fornitori di servizi digitali. Il collegamento fra queste esche non è casuale. Gli attaccanti selezionano procedure che appartengono alla vita economica e amministrativa delle persone, come un rimborso fiscale, una comunicazione della banca o il rinnovo di un servizio, perché la loro apparente normalità rende più credibile la richiesta di accesso a un portale. Nel frattempo il CERT-AGID registra anche il ritorno della truffa della ballerina su WhatsApp, in cui un falso concorso porta la vittima ad autorizzare inconsapevolmente il collegamento di un dispositivo all’account.
Remcos, FormBook e XWorm restano presenti nelle campagne malware
Il phishing non rappresenta l’unica minaccia descritta dai cinque bollettini. La componente malware rimane stabile nella scelta delle famiglie impiegate, con Remcos rilevato in tutte le settimane, spesso nascosto dietro comunicazioni su ordini, fatture, prezzi, pagamenti e documenti. Le campagne utilizzano allegati compressi o documenti in formati come ZIP, RAR, TAR, GZ, ISO e XLS, che consentono di presentare il payload come un normale elemento delle attività amministrative e commerciali. Anche FormBook compare ripetutamente, insieme ad AgentTesla, Guloader, XWorm, MassLogger e PureLogs Stealer. Il loro impiego non implica necessariamente che ogni campagna utilizzi tecniche completamente nuove: la continuità dei malware dimostra piuttosto quanto possano essere riutilizzati strumenti già conosciuti quando vengono associati a esche credibili. Alcune operazioni si concentrano sui computer Windows, mentre altre sfruttano i dispositivi mobili, come mostrano le campagne bancarie che distribuiscono APK Android malevoli attraverso SMS. Nei bollettini iniziali compaiono famiglie come BingoMod, RatHat, Herodotus, MidnightMimosa e Novinarya, associate a esche bancarie e finanziarie. Nella settimana conclusiva, invece, il CERT-AGID identifica 12 famiglie malware, contro le 14-15 rilevate nei precedenti periodi. Questo numero misura la varietà delle famiglie osservate, non la quantità di dispositivi infettati. La persistenza di queste tecniche conferma che social engineering, allegati malevoli e furto delle credenziali continuano a sostenersi reciprocamente, senza bisogno di vulnerabilità zero-day per ottenere l’interazione della vittima.
PHP2Shell e pubblica amministrazione: il problema supera il phishing
L’ultima parte del quadro riguarda la sicurezza delle infrastrutture pubbliche. Nel bollettino del 24-30 ottobre il CERT-AGID richiama il monitoraggio di PHP2Shell, le vulnerabilità critiche che hanno richiesto aggiornamenti urgenti dell’interprete PHP. L’Agenzia aveva effettuato una ricognizione su oltre 22.000 URL censite nell’Indice della Pubblica Amministrazione, individuando inizialmente 650 indirizzi potenzialmente esposti. Una verifica intermedia aveva rilevato 168 URL con versioni dichiarate aggiornate, pari al 25,8% del gruppo inizialmente segnalato. Il dato non autorizza a classificare automaticamente tutti gli indirizzi rimanenti come vulnerabili: alcune configurazioni potrebbero non esporre informazioni sufficienti oppure presentare condizioni operative differenti. La successiva analisi del 30 ottobre su PHP2Shell e gli strumenti tecnici pubblicati dal CERT-AGID documenta ulteriori aggiornamenti delle rilevazioni. La questione è distinta dalle campagne di phishing, ma appartiene allo stesso scenario di esposizione digitale nazionale: mentre i cittadini vengono raggiunti attraverso false comunicazioni amministrative, i servizi pubblici devono affrontare la necessità di correggere software potenzialmente vulnerabili. In entrambi i casi la capacità di risposta dipende dalla tempestività delle verifiche, dall’aggiornamento dei sistemi e dalla collaborazione fra amministrazioni e strutture di sicurezza.
Continua con:
CERT-AgID, settembre accelera: 762 campagne in 28 giorni e phishing PA
PagoPA, phishing via PEC compromesse: false multe da 198 euro
Le campagne diminuiscono ma la fiducia nei servizi italiani resta il bersaglio
Il bilancio dei 35 giorni evidenzia una riduzione delle campagne osservate nella parte finale di ottobre, accompagnata però dalla persistenza delle principali tecniche di attacco. Le operazioni specificamente italiane scendono da 162 a 76 nell’ultima settimana, mentre quelle generiche passano da 40 a 45, confermando che i diversi segmenti della minaccia non seguono necessariamente lo stesso andamento. Le false multe mantengono una presenza costante, i rimborsi fiscali mostrano forti oscillazioni e i malware già conosciuti continuano a essere distribuiti attraverso allegati e messaggi apparentemente ordinari. L’elemento comune è lo sfruttamento della fiducia nei servizi pubblici, negli intermediari finanziari e nei canali digitali utilizzati quotidianamente in Italia. Un logo PagoPA, una notifica SEND, una PEC o una comunicazione bancaria diventano componenti di un’infrastruttura criminale che tenta di trasformare procedure legittime in occasioni di frode. Per questo motivo il numero delle campagne, pur essendo utile a misurare l’andamento delle rilevazioni, non rappresenta da solo la gravità della minaccia. Il dato centrale resta la combinazione fra specializzazione sul contesto italiano, riutilizzo dei malware e crescente capacità di impersonificazione: tre caratteristiche che rendono possibile un’attività offensiva continuativa anche quando il volume settimanale osservato diminuisce.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.