🛡️ Executive Summary
- Windows governativo nel mirino: Kaspersky identifica NetamLoader in una versione personalizzata di Windows 10 destinata a enti pubblici asiatici, con una sola vittima rilevata dalla telemetria.
- Infezione multilivello: il malware combina AppDomainManager injection, BinaryFormatter, XAML, bypass AMSI e trasferimento dell’esecuzione in dllhost.exe per ostacolare il rilevamento.
- Attribuzione sconosciuta: la possibile compromissione della filiera di aggiornamento non è confermata e nessun gruppo APT noto è stato collegato all’operazione.
NetamLoader è un framework malevolo per Windows che sfrutta componenti .NET legittimi, file XAML e deserializzazione di oggetti per eseguire codice in memoria e sottrarsi ai controlli di sicurezza. Kaspersky lo ha individuato durante l’analisi di un pacchetto conservato nella cartella degli aggiornamenti di Windows, su un sistema riconducibile a una versione personalizzata di Windows 10 destinata a enti governativi asiatici. L’operazione mostra una catena di caricamento a più livelli, con disattivazione dei controlli AMSI, trasferimento dell’esecuzione nel processo dllhost.exe e comunicazioni cifrate verso un server di comando e controllo. La telemetria documenta una sola vittima, mentre non è stato identificato alcun gruppo APT responsabile. La possibile compromissione della filiera di aggiornamento resta un’ipotesi investigativa: il vettore con cui l’archivio iniziale è arrivato sul computer non è stato osservato.
Cosa leggere
Il pacchetto CAB compare nella cartella degli aggiornamenti Windows
L’indagine pubblicata nel rapporto tecnico di Kaspersky del 29 ottobre 2026 parte da un avviso di Kaspersky Security Network relativo a un file di configurazione .config capace di utilizzare AppDomainManager injection. Il file era incluso in un archivio CAB collocato sotto C:\Windows\SoftwareDistribution\Download, la directory impiegata da Windows per i pacchetti di aggiornamento. L’archivio estraeva sette elementi, tra cui PatchMyPC-ScriptRunner.exe, diversi componenti legittimi e Resources.resx, che custodiva i livelli malevoli. Non è stato osservato il metodo di consegna dell’archivio: i ricercatori hanno visto l’eseguibile Patch My PC avviato con l’argomento -updatepackage, ma questo non prova che il produttore dell’utility fosse stato compromesso. La presenza di binari autentici e di assembly firmati Microsoft rendeva il pacchetto inizialmente poco sospetto. Una successiva analisi del file di configurazione ha mostrato come elementi affidabili potessero essere combinati per innescare l’esecuzione nascosta.
AppDomainManager e BinaryFormatter avviano i payload XAML
Il primo stadio sfrutta il caricamento della configurazione PatchMyPC-ScriptRunner.exe.config prima che l’eseguibile raggiunga la sua funzione principale. Il meccanismo AppDomainManager richiama una classe Microsoft che legge fabric.config; una proprietà className opportunamente predisposta induce il caricamento di System.Resources.ResXResourceSet e l’apertura di Resources.resx.
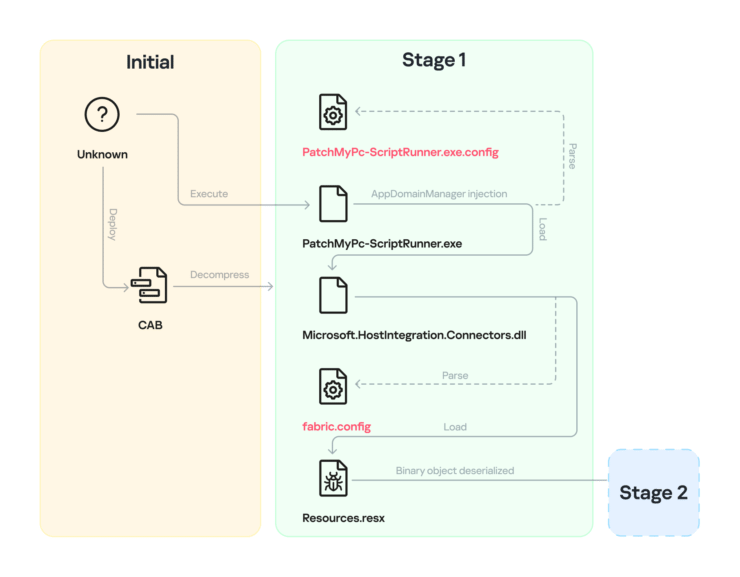
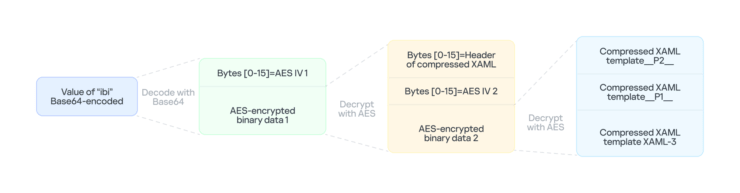
Al suo interno si trova un oggetto serializzato, codificato in Base64, che attraversa l’insicuro BinaryFormatter.Deserialize(): l’abuso della deserializzazione consente una catena TypeConfuseDelegate e il richiamo di XamlReader.Parse(). Il risultato è l’esecuzione di XAML-1, primo livello di codice che non appare come un normale eseguibile autonomo. XAML-1 ricava una chiave AES dall’hash SHA-256 della riga di comando del processo ospite, decifra XAML-2 e lo carica in memoria. Se la decifratura fallisce, il processo termina senza messaggi evidenti. Questo uso di XAML e BinaryFormatter ricorda, sul piano tecnico e non dell’attribuzione, la catena già documentata per SideCopy e ReverseRAT.
Il malware manipola AMSI e cancella le tracce dell’aggiornamento
XAML-2 separa l’operazione in due rami. XAML-2-1 è dedicato all’elusione di AMSI, l’interfaccia Windows utilizzata dagli strumenti antimalware per analizzare contenuti e script: ricompone stringhe frammentate, individua una funzione di scansione e modifica i puntatori della sua tabella virtuale affinché le verifiche restituiscano un risultato pulito.
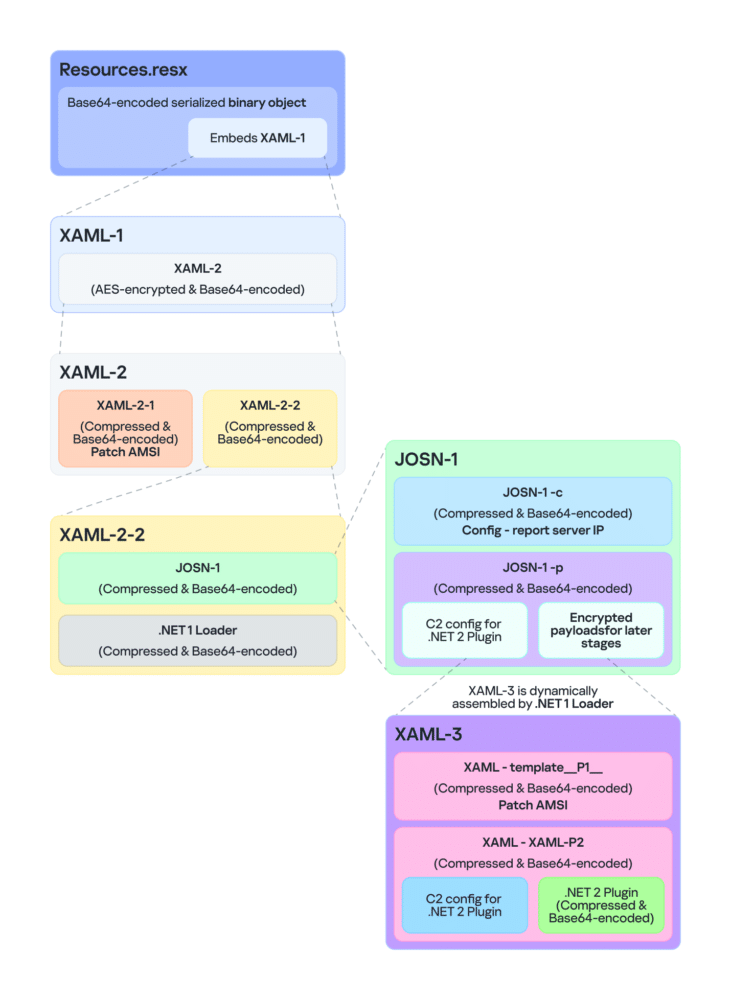
XAML-2-2 prepara invece un loader .NET e configurazioni JSON che contengono ulteriori componenti cifrati. Il loader elimina file .config e .resx impiegati nell’infezione, rimuove log del runtime CLR e file Prefetch e filtra le registrazioni di un agente di aggiornamento denominato CmitUpdateAgent. Quest’ultimo nome costituisce, secondo i ricercatori, un indizio della natura personalizzata del Windows 10 preso di mira; non identifica da solo uno Stato specifico. La sequenza mostra la volontà di cancellare le prove della prima esecuzione prima di continuare con le successive attività malevole.
Da Patch My PC a dllhost.exe, il salto fuori dall’albero dei processi
La fase successiva verifica anche i privilegi amministrativi e genera identificatori legati alla configurazione del sistema, compreso il valore SusClientId di Windows Update. Il passaggio più sofisticato è lo spostamento del payload nel processo legittimo dllhost.exe: attraverso oggetti COM remoti e una seconda catena di deserializzazione, il malware costruisce XAML-3 e lo esegue in un contesto separato rispetto al processo iniziale Patch My PC.
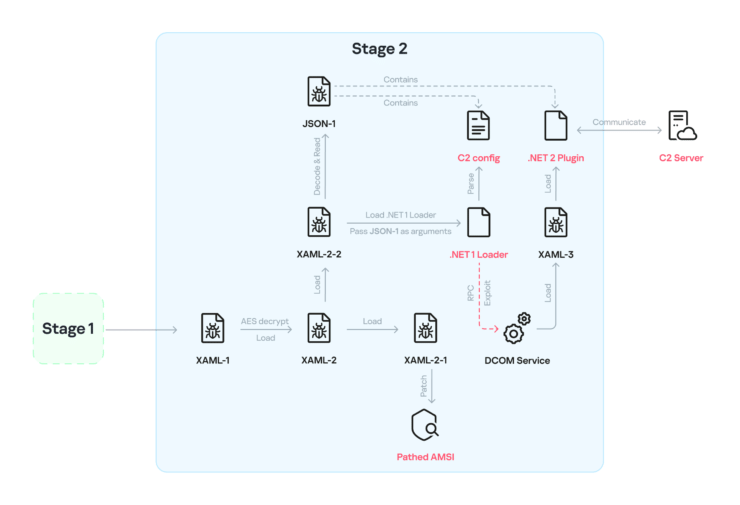
Disabilita inoltre la telemetria ETW del runtime .NET impostando COMPlus_ETWEnabled a zero e ripete l’elusione AMSI nel nuovo processo. Il trasferimento rende più difficile ricostruire la parentela tra l’avvio dell’aggiornamento e le attività successive. La tecnica AppDomainManager era comparsa anche nell’analisi di TinyRCT contro organizzazioni energetiche del Sud-est asiatico, ma la condivisione di una tecnica non implica l’identità degli operatori.
C2 cifrato, proxy di sistema e attese fino a ventotto ore
Il modulo finale raccoglie informazioni sulla versione di .NET e sulla build di Windows, individua il proxy attraverso WinHTTP, l’ambiente dell’utente o le impostazioni predefinite di .NET e comunica con il dominio openaigpt4v[.]com. Si tratta di un indicatore infrastrutturale dell’attacco: il nome non costituisce prova di coinvolgimento di OpenAI. Il traffico usa AES-128-CBC con autenticazione HMAC-SHA256, mentre ulteriori payload XAML vengono scaricati ed eseguiti in AppDomain isolati.
La configurazione prevede ritardi iniziali di 20-40 minuti e, se il server non risponde, intervalli di polling di 22-28 ore, caratteristiche compatibili con un tentativo di eludere analisi automatizzate di breve durata. Il loader sa inoltre utilizzare certificati configurabili e modificare alcune informazioni delle richieste HTTP. Per i difensori il punto non è soltanto bloccare un dominio, ma correlare l’esecuzione dei componenti .NET, le anomalie nei processi COM e la rete.
Una vittima in Asia e nessuna attribuzione APT verificata
Kaspersky ha individuato nella propria telemetria un’unica vittima asiatica e ritiene che il bersaglio utilizzi un Windows 10 personalizzato per istituzioni governative. La combinazione di un percorso di aggiornamento, file firmati, componenti interni come CmitUpdateAgent e carichi .NET stratificati suggerisce un’operazione costruita per un ambiente specifico, potenzialmente collegata alla filiera software. Non è però noto come sia stato introdotto il CAB, non vengono identificati il Paese né l’ente coinvolto e l’analisi non collega NetamLoader a un gruppo APT già catalogato. Il contesto del cyberspionaggio asiatico con backdoor .NET come LongNosedGoblin permette un confronto sulle tattiche, non un’attribuzione. Gli indicatori pubblicati comprendono hash dei file di configurazione, moduli XAML e il dominio C2; la verifica difensiva dovrebbe concentrarsi anche sugli eventi di caricamento .NET, sulle modifiche AMSI, sull’avvio anomalo di dllhost.exe e sulle cancellazioni nei log degli aggiornamenti. Il caso evidenzia come la sovranità tecnologica dei sistemi governativi richieda controlli altrettanto rigorosi sulla loro filiera di manutenzione.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.