🛡️ Executive Summary
- Secondo TRM Labs, dal 2017 a ottobre 2026 gli hacker collegati alla Corea del Nord hanno sottratto circa 12,8 miliardi di dollari in criptovalute attraverso 100 incidenti.
- Ronin, Harmony, Atomic Wallet, Stake, CoinEx, DMM Bitcoin, Bybit e Binance documentano l’evoluzione dei furti nordcoreani contro exchange, bridge e infrastrutture finanziarie.
- Il furto da 6,36 miliardi di dollari subito da Binance il 29 ottobre 2026, attribuito dall’FBI a TraderTraitor, rappresenta il più grande attacco crypto documentato nel periodo.
La Corea del Nord ha trasformato il furto di criptovalute in una componente strutturale della propria strategia finanziaria e cibernetica, passando dalle prime compromissioni di exchange e portafogli digitali a operazioni capaci di sottrarre miliardi di dollari in pochi minuti. La ricostruzione delle pubblicazioni di Matrice Digitale dal 2022 al 1° novembre 2026 documenta questa evoluzione attraverso decine di inchieste, analisi tecniche e aggiornamenti sugli attacchi attribuiti a Lazarus Group, BlueNoroff, TraderTraitor e altri operatori collegati a Pyongyang. Il bilancio aggiornato di TRM Labs raggiunge 12,8 miliardi di dollari sottratti dal 2017, di cui circa 7,4 miliardi nel solo 2026. Non tutti gli episodi possiedono lo stesso grado di attribuzione, ma la successione degli attacchi rivela un modello operativo ricorrente: compromettere persone e infrastrutture fidate, ottenere il controllo delle transazioni e riciclare rapidamente il denaro attraverso blockchain differenti.
Cosa leggere
Le origini della strategia nordcoreana tra il 2017 e il 2021
L’attività nordcoreana contro il settore delle criptovalute precede l’esplosione della finanza decentralizzata. Le ricostruzioni storiche dedicate alla guerra cibernetica di Lazarus tra il 2017 e il 2018 documentano una transizione fondamentale: gli attacchi informatici, già utilizzati per spionaggio industriale, sabotaggio e operazioni finanziarie contro banche tradizionali, iniziano a concentrarsi su exchange, imprese blockchain e organizzazioni che custodiscono asset digitali. Lazarus comprende rapidamente che le criptovalute offrono una combinazione particolarmente favorevole di valore economico, trasferibilità internazionale e difficoltà di recupero, soprattutto quando i fondi attraversano servizi non soggetti ai controlli bancari tradizionali. Le campagne Bankshot, AppleJeus e le operazioni basate su falsi software di trading dimostrano che l’obiettivo non consiste necessariamente nel violare il protocollo blockchain, ma nel compromettere il computer o l’applicazione utilizzata da chi può autorizzare una transazione.
Nel 2019, la campagna AppleJeus e l’evoluzione degli strumenti finanziari di Lazarus introducono ulteriori elementi di sofisticazione, tra applicazioni contraffatte, malware per macOS e Windows, infrastrutture di comando e controllo e tecniche di persistenza progettate per sottrarre informazioni finanziarie. Il ricorso a GitHub, ai software trojanizzati e alle false opportunità professionali anticipa tecniche che diventeranno centrali negli attacchi successivi. La campagna SnatchCrypto, ricostruita da Kaspersky e ripresa il 16 gennaio 2022 nell’analisi sulle piattaforme di criptovalute derubate da BlueNoroff, risulta attiva dal 2017 e prende di mira imprese fintech distribuite tra Europa, Asia, Stati Uniti e Medio Oriente. Gli aggressori inviano documenti commerciali e contratti falsi contenenti backdoor, costruendo accessi persistenti utilizzabili per sottrarre credenziali e fondi.
Le prime valutazioni economiche consolidate mostrano già dimensioni incompatibili con una normale criminalità informatica occasionale. Nel febbraio 2022, la ricostruzione delle indagini delle Nazioni Unite sui finanziamenti cibernetici nordcoreani indica circa 400 milioni di dollari sottratti nel 2021 attraverso sette intrusioni, mentre per il periodo 2019-2020 viene riportata una valutazione di circa 316,4 milioni di dollari in asset virtuali rubati. Sono stime riferite a periodi e metodologie differenti, non somme automaticamente aggregabili. Il punto centrale emerge tuttavia con chiarezza: gli esperti incaricati di monitorare le sanzioni identificano negli attacchi alle criptovalute una fonte di finanziamento per un Paese sottoposto a restrizioni economiche internazionali.
Il 2022 segna il salto dimensionale con Ronin e Harmony
Il 23 marzo 2022 viene compromessa Ronin Network, l’infrastruttura blockchain collegata al gioco Axie Infinity. La scoperta pubblica dell’attacco arriva successivamente e il 30 marzo viene documentato un furto superiore a 600 milioni di dollari, costituito da 173.600 ETH e 25,5 milioni di USDC. Il primo resoconto sulla sottrazione di oltre 600 milioni ad Axie Infinity descrive la compromissione del sistema utilizzato per movimentare asset tra blockchain differenti. Il valore complessivo viene generalmente indicato in 625 milioni di dollari, cifra che colloca immediatamente Ronin tra i maggiori furti di criptovalute mai registrati fino a quel momento. La rilevanza dell’incidente non deriva soltanto dalla dimensione economica, ma dalla compromissione dell’infrastruttura incaricata di autorizzare i trasferimenti.
Il 15 aprile 2022 arriva il passaggio decisivo nell’attribuzione. Il Dipartimento del Tesoro e l’FBI statunitensi collegano l’operazione al gruppo Lazarus, aggiornando le informazioni sulle sanzioni relative agli indirizzi coinvolti. La conferma statunitense del coinvolgimento nordcoreano nel furto Ronin trasforma il caso da grave incidente DeFi a operazione riconducibile a un attore statale. Il trasferimento degli asset verso wallet controllati dagli aggressori apre immediatamente il problema del riciclaggio. Nei mesi successivi, il tracciamento dei fondi Ronin convertiti da Ethereum a Bitcoin rivela passaggi attraverso Tornado Cash, renBTC, Blender e ChipMixer, dimostrando che il furto costituisce soltanto la prima fase di un’operazione finanziaria molto più articolata.
A giugno arriva il secondo grande colpo del 2022. Il bridge Horizon di Harmony subisce una sottrazione di circa 100 milioni di dollari, comunicata nella prima ricostruzione dell’attacco al protocollo Harmony. Il successivo approfondimento sul coinvolgimento sospetto di Lazarus nel furto Harmony riporta l’analisi di Elliptic, che individua analogie tra il meccanismo della compromissione, l’utilizzo delle credenziali dei dipendenti e il riciclaggio osservato in precedenti operazioni nordcoreane. Oltre il 40% dei fondi sarebbe già transitato attraverso Tornado Cash nella fase iniziale delle indagini. La coppia Ronin-Harmony chiarisce il modello offensivo: colpire servizi di interoperabilità, conquistare il livello autorizzativo e utilizzare la liquidità delle blockchain pubbliche per disperdere il bottino.
Leggi anche: FBI segnala sei portafogli Bitcoin collegati a Lazarus
Il 2023 porta gli attacchi contro Atomic Wallet, CoinsPaid, Alphapo, Stake e CoinEx
Nel 2023 il panorama cambia. Accanto ai bridge decentralizzati compaiono attacchi concentrati su wallet individuali, sistemi di pagamento e piattaforme centralizzate. Il primo episodio significativo è la violazione di Atomic Wallet, segnalata all’inizio di giugno. La ricostruzione dell’attacco attribuito da Elliptic a Lazarus indica una valutazione iniziale di circa 35 milioni di dollari sottratti, con meno dell’1% degli utenti mensili apparentemente coinvolti. L’attribuzione si basa soprattutto sulle modalità di movimentazione e riciclaggio, considerate fortemente compatibili con precedenti operazioni del gruppo. Successivamente altre ricostruzioni comprendono Atomic Wallet in una serie di attacchi con perdite stimate fino a 100 milioni di dollari: le due cifre rappresentano valutazioni formulate in momenti differenti dello stesso incidente e non devono essere sommate.
A luglio vengono ricondotti a Lazarus altri due furti: circa 60 milioni di dollari ad Alphapo, operatore dei pagamenti in criptovalute, e 37,3 milioni a CoinsPaid. Le operazioni mostrano una crescente preferenza per servizi che concentrano liquidità e possono essere compromessi attraverso credenziali, personale interno o sistemi di pagamento. A settembre l’attività offensiva accelera ulteriormente con l’attacco a Stake.com. La prima analisi della violazione dei wallet di Stake quantifica le perdite in circa 41,3 milioni di dollari distribuiti tra Ethereum, BNB Smart Chain e Polygon, mentre la successiva attribuzione dell’FBI agli hacker nordcoreani fornisce una conferma istituzionale dell’identità degli aggressori.
Il 12 settembre 2023 è la volta di CoinEx. Il furto viene inizialmente stimato in alcune decine di milioni, ma raggiunge una valutazione superiore a 55 milioni di dollari. Nell’indagine sul furto CoinEx e sui collegamenti con Lazarus emerge un elemento importante: alcuni indirizzi utilizzati per movimentare i fondi risultano collegabili a infrastrutture già osservate nell’attacco a Stake. Le analogie non rappresentano soltanto una somiglianza tecnica, ma consentono di correlare più episodi attraverso il tracciamento delle transazioni. Il successivo bilancio dei circa 240 milioni di dollari attribuiti a Lazarus dall’estate 2023 sintetizza questa concentrazione di attacchi, pur utilizzando importi e perimetri investigativi che non coincidono necessariamente con tutte le valutazioni successive.
Nello stesso periodo altri grandi incidenti interessano il mercato, ma non tutti possono essere inseriti automaticamente nel bilancio nordcoreano. Il furto da oltre 100 milioni di dollari contro Poloniex, documentato nell’articolo sulle indagini e sulla ricompensa offerta dall’exchange, rappresenta un episodio rilevante, ma il materiale archivistico specifico non fornisce una conferma istituzionale dell’attribuzione a Pyongyang. Anche il caso Mixin Network, con circa 200 milioni di dollari sottratti, viene inizialmente associato a sospetti su Lazarus, mentre la ricostruzione dell’incidente Mixin precisa espressamente che non esistevano prove sufficienti per attribuire il furto al gruppo. Questi episodi devono quindi rimanere distinti dai casi con attribuzione più solida.
Il riciclaggio delle criptovalute diventa una filiera criminale internazionale
La capacità della Corea del Nord di rubare criptovalute non spiega da sola il successo economico delle sue operazioni. Il denaro sottratto deve essere trasferito, frammentato, convertito e infine reso spendibile. La ricostruzione dei 900 milioni di dollari collegati a operazioni cross-chain di Lazarus mostra come il gruppo abbia progressivamente ampliato le tecniche di chain-hopping, sfruttando bridge e servizi decentralizzati per rendere più complessa l’identificazione della provenienza degli asset. Il valore indicato da Elliptic riguarda un periodo e un insieme di operazioni già considerate nelle statistiche dei furti: non rappresenta un nuovo bottino da aggiungere ai precedenti. Rubare un miliardo, trasferirlo attraverso dieci protocolli e convertirlo più volte non significa avere prodotto dieci miliardi di proventi criminali. Questa distinzione è fondamentale per non gonfiare artificialmente i bilanci.
Nel novembre 2023, l’operazione internazionale contro il mixer Sinbad conferma l’importanza delle infrastrutture utilizzate dopo gli attacchi. Il servizio viene sequestrato nell’ambito di un’azione congiunta delle autorità statunitensi e olandesi, mentre il Dipartimento del Tesoro americano lo identifica come una piattaforma utilizzata per riciclare proventi di Lazarus. Il contrasto ai mixer tradizionali produce tuttavia un adattamento degli operatori criminali. L’indagine sull’utilizzo di YoMix da parte di Lazarus evidenzia lo spostamento verso servizi alternativi e una crescente diversificazione dei percorsi di uscita. Il riciclaggio coinvolge mixer Bitcoin, protocolli Ethereum, exchange decentralizzati, servizi OTC e intermediari capaci di convertire asset digitali in liquidità tradizionale.
La dimensione internazionale emerge anche dall’arresto in Argentina di un cittadino russo accusato di riciclare fondi per Lazarus. Il caso mostra che le operazioni finanziarie attribuite alla Corea del Nord non devono essere immaginate come una catena interamente gestita da operatori localizzati nel territorio nordcoreano. Gli investigatori si confrontano con una rete distribuita di intermediari, conti, identità e piattaforme che possono operare in paesi differenti. Il riciclaggio diventa così un’attività specializzata, distinta dall’intrusione informatica iniziale ma indispensabile per monetizzarne i risultati.
Il 2024 tra WazirX, DMM Bitcoin e Radiant Capital
Il 2024 conferma la continuità delle operazioni nordcoreane e l’interesse crescente per le infrastrutture di custodia. Il bilancio di TRM Labs pubblicato all’inizio dell’anno aveva stimato almeno 600 milioni di dollari sottratti nel 2023, con un possibile aumento fino a circa 700 milioni in seguito alla revisione degli incidenti. A luglio 2024, l’exchange indiano WazirX viene colpito da un attacco che determina perdite comprese, nelle prime ricostruzioni, tra 230 e 240 milioni di dollari. Il caso WazirX e la compromissione del wallet multisig descrive una discrepanza tra le informazioni presentate ai firmatari e quelle effettivamente autorizzate. Le prime indagini indicano un possibile coinvolgimento di Lazarus, senza fornire in quel momento un’attribuzione definitiva. La differenza rispetto agli attacchi più tradizionali è evidente: gli aggressori non cercano necessariamente di rubare direttamente tutte le chiavi private, ma di alterare il processo con cui una transazione viene interpretata e approvata.
Nel maggio 2024 viene realizzato uno dei furti più significativi dell’anno contro DMM Bitcoin, exchange giapponese dal quale vengono sottratti 4.502,9 Bitcoin, per un valore di circa 308 milioni di dollari. La ricostruzione dell’attribuzione ufficiale dell’FBI e della polizia giapponese identifica il gruppo TraderTraitor, conosciuto anche come Jade Sleet e UNC4899. L’attacco inizia a marzo, quando un falso reclutatore contatta su LinkedIn un dipendente della società Ginco, fornitrice di software per wallet, convincendolo a utilizzare uno script Python malevolo presentato come prova tecnica per una selezione professionale. Dopo avere compromesso il dispositivo e acquisito informazioni di sessione, gli aggressori riescono a manipolare una richiesta di trasferimento legittima, sostituendone la destinazione. È una compromissione indiretta della catena di fiducia: il bersaglio economico finale è DMM Bitcoin, ma l’accesso iniziale passa attraverso un soggetto esterno.
A ottobre viene colpita Radiant Capital, piattaforma DeFi che registra una perdita di circa 50 milioni di dollari. L’analisi dell’attacco Radiant e del coinvolgimento di UNC4736 ricostruisce una campagna basata sulla compromissione dei computer degli sviluppatori, sull’utilizzo di un archivio ZIP malevolo e sulla manipolazione delle verifiche di firma multisig. Le indagini di Radiant e Mandiant collegano l’operazione a un cluster nordcoreano associato a Lazarus e AppleJeus. Il problema non è soltanto l’accesso alle chiavi, ma la possibilità di convincere più firmatari che una transazione sia legittima quando l’operazione effettiva è differente.
Nel gennaio 2025 viene pubblicato anche il bilancio istituzionale di oltre 659 milioni di dollari sottratti nel 2024. Altre analisi, tra cui quelle successivamente richiamate da Chainalysis, attribuiscono al 2024 perdite sensibilmente superiori, fino a circa 1,34 miliardi di dollari. La divergenza richiede prudenza: dataset, soglie di attribuzione, incidenti considerati e aggiornamenti delle stime possono produrre risultati differenti. Un dossier storico non deve scegliere automaticamente il valore più elevato né sommare le valutazioni tra loro.
Il 2025 e il furto di Bybit da 1,5 miliardi di dollari
Il 21 febbraio 2025 segna una nuova fase. Bybit subisce il trasferimento fraudolento di circa 400.000 ETH e asset collegati, con perdite stimate tra 1,4 e 1,5 miliardi di dollari. La prima ricostruzione del furto contro Bybit individua una manipolazione del processo di firma durante un’operazione tra wallet della piattaforma. Gli amministratori ritengono di approvare un normale trasferimento, mentre il contenuto effettivo della transazione consente agli aggressori di ottenere il controllo degli asset. Il furto supera nettamente il precedente di Ronin, diventando il maggiore colpo crypto documentato fino a quel momento.
Il successivo rapporto sulla compromissione di Safe{Wallet} e sull’attribuzione a Lazarus chiarisce la catena tecnica dell’incidente. L’accesso iniziale passa attraverso il computer di uno sviluppatore del servizio Safe{Wallet}, utilizzato per gestire transazioni multisig. Gli aggressori introducono codice JavaScript malevolo nell’interfaccia web e lo attivano selettivamente durante l’operazione di Bybit. Il codice modifica il contenuto della transazione mantenendo una rappresentazione visiva apparentemente innocua. Le verifiche forensi di Sygnia e Verichains documentano la compromissione della supply chain, mentre l’FBI attribuisce l’operazione a TraderTraitor. Il caso Bybit dimostra che un wallet freddo non garantisce da solo la sicurezza del patrimonio se viene manipolato il sistema attraverso cui i firmatari autorizzano i trasferimenti.
La portata dell’attacco produce conseguenze economiche e operative per l’intero settore. Gli aggressori devono disperdere un patrimonio estremamente elevato, mentre exchange, società di analisi blockchain ed emittenti di stablecoin tentano di individuare e congelare parte dei fondi. L’operazione mette alla prova la capacità dell’ecosistema di resistere a una compromissione che non riguarda una blockchain nel suo complesso, ma un livello specifico della sua infrastruttura operativa. È anche il passaggio che rende evidente la convergenza tra social engineering, attacchi alla supply chain e sfruttamento dei processi aziendali: gli elementi umani e software che circondano la crittografia assumono un’importanza superiore alla sola robustezza degli algoritmi.
Gli altri furti del 2025 e il nuovo modello di infiltrazione
L’attenzione concentrata su Bybit rischia di oscurare altre operazioni. A giugno 2025 emerge il caso BitoPro, exchange asiatico colpito da un furto superiore a 11 milioni di dollari. La ricostruzione dell’attacco BitoPro e delle indagini su Lazarus descrive la compromissione di wallet operativi e l’impiego di malware e phishing per aggirare i controlli. A novembre si aggiunge l’incidente contro Upbit, exchange sudcoreano che registra prelievi non autorizzati per circa 34 milioni di euro su Solana. Il bilancio di fine anno sulle operazioni nordcoreane include anche Upbit tra gli episodi collegati ai gruppi di Pyongyang, ma l’attribuzione deve rimanere distinta dalla semplice conferma del furto da parte dell’exchange.
La novità più rilevante riguarda tuttavia il reclutamento e l’infiltrazione di personale. Lazarus e altri cluster nordcoreani utilizzano falsi colloqui di lavoro, account LinkedIn, repository GitHub contraffatti e progetti software infetti per compromettere sviluppatori e operatori finanziari. L’Operazione Phantom Circuit mostra una campagna che interessa centinaia di potenziali vittime e sfrutta software trojanizzati e infrastrutture di comando e controllo. Non ogni compromissione equivale a un furto di criptovalute quantificato: le campagne di accesso iniziale costituiscono una componente dell’apparato offensivo, ma devono essere contabilizzate separatamente dalle perdite economiche effettivamente documentate.
Una seconda modalità consiste nell’assunzione fraudolenta di lavoratori IT nordcoreani da parte di società occidentali. Nel dicembre 2025, l’indagine dell’FBI su quattro falsi dipendenti accusati di furto di criptovalute descrive un’operazione nella quale gli indagati avrebbero utilizzato identità contraffatte per ottenere impieghi remoti e sottrarre asset digitali per oltre 825.000 euro. La differenza rispetto al phishing tradizionale è sostanziale: l’aggressore può entrare nell’organizzazione come dipendente apparentemente legittimo, acquisendo privilegi e conoscenze dei processi interni. La fiducia concessa durante l’assunzione diventa quindi un elemento sfruttabile per costruire l’attacco.
Il 2026 riporta la DeFi al centro degli attacchi nordcoreani
Nel marzo 2026 viene documentato l’attacco a Bitrefill, piattaforma che permette di acquistare beni e carte regalo utilizzando criptovalute. La ricostruzione della compromissione attribuita a Lazarus indica come punto iniziale un laptop aziendale violato e l’utilizzo di una credenziale legacy ancora valida. Gli aggressori accedono a uno snapshot contenente informazioni sensibili, estendono i privilegi e raggiungono componenti collegati agli hot wallet. La monetizzazione avviene attraverso il drenaggio di criptovalute e acquisti fraudolenti di gift card. La società disattiva temporaneamente i sistemi per contenere l’incidente. Il materiale pubblicato documenta perdite economiche e operative, ma non consente di stabilire un importo definitivo del bottino da aggiungere ai bilanci complessivi.
Il 1° aprile 2026 viene invece colpito Drift Protocol, importante piattaforma DeFi dell’ecosistema Solana. La ricostruzione del furto da circa 261 milioni di euro contro Drift descrive perdite equivalenti a circa 285-286 milioni di dollari. L’operazione viene attribuita con elevata confidenza a gruppi nordcoreani e combina ingegneria sociale, manipolazione dei meccanismi di governance, utilizzo di durable nonce account e abuso dei sistemi di valutazione del collaterale. Gli aggressori riescono a ottenere autorizzazioni anticipate da alcuni firmatari, a modificare i parametri amministrativi e a introdurre un token artificiale utilizzato per estrarre valore reale dai vault. L’attacco dimostra che anche un sistema di smart contract tecnicamente funzionante può essere svuotato quando vengono compromessi i processi autorizzativi e le regole di governance che ne determinano il comportamento.
Poche settimane dopo emerge un secondo incidente multimilionario, questa volta contro KelpDAO, con perdite valutate intorno a 266 milioni di euro. L’analisi dell’exploit LayerZero contro KelpDAO ricostruisce un attacco contro l’infrastruttura di verifica delle transazioni cross-chain. Gli aggressori compromettono nodi RPC e sfruttano una configurazione di verifica affidata a un solo DVN, creando le condizioni per certificare operazioni che non corrispondono alla reale situazione della blockchain. Il rapporto tecnico successivamente ripreso nell’approfondimento sulla sicurezza crypto e le criticità di KelpDAO quantifica il furto in 116.500 rsETH, circa 292 milioni di dollari, attribuendolo al gruppo TraderTraitor/UNC4899 sulla base delle valutazioni investigative di Mandiant e CrowdStrike. Le cifre in euro e dollari descrivono il medesimo episodio e non costituiscono perdite distinte.
A settembre si aggiunge il caso Bitget. L’exchange registra inizialmente trasferimenti non autorizzati per circa 351,6 milioni di dollari, poi corretti a 387,5 milioni di dollari. Nell’aggiornamento sulla compromissione dei sistemi di Bitget viene individuato come vettore un prodotto di sicurezza di terze parti, attraverso il quale gli aggressori avrebbero ottenuto credenziali interne e generato comandi di prelievo fraudolenti. La stima iniziale e quella definitiva non vanno sommate. Il rapporto di TRM Labs pubblicato alla fine di ottobre include inoltre Bitget tra i principali attacchi attribuiti alla Corea del Nord, aggiornando così il quadro investigativo rispetto alle prime comunicazioni dell’exchange, che non formulavano attribuzioni.
Binance perde 6,36 miliardi: il più grande furto di criptovalute documentato
Il 29 ottobre 2026 rappresenta il punto più elevato della progressione economica degli attacchi nordcoreani. Binance subisce trasferimenti non autorizzati per circa 6,36 miliardi di dollari attraverso dieci reti blockchain. Il valore viene ricostruito da TRM Labs, che identifica l’inizio delle operazioni intorno alle 20:05 UTC e una concentrazione dei movimenti principali in circa venti minuti. La prima ricostruzione degli attacchi contro Binance e della stima di Chainalysis presenta valutazioni iniziali differenti, mentre il successivo approfondimento tecnico di TRM Labs sul furto di 6,36 miliardi descrive il trasferimento degli asset su Ethereum, Bitcoin, Tron, XRP Ledger, Solana e altre reti.
La componente Ethereum è particolarmente significativa perché TRM individua l’utilizzo di un meccanismo di delega basato su EIP-7702, impiegato per trasformare un hot wallet in uno strumento di trasferimento controllato dall’attaccante. Su altre blockchain vengono osservate transazioni firmate attraverso l’infrastruttura compromessa. Binance indica come possibile origine della violazione un computer appartenente a un ingegnere DevOps, dal quale gli aggressori avrebbero ottenuto accesso a componenti di servizio sufficienti per effettuare prelievi non autorizzati. L’azienda precisa tuttavia di non avere individuato, nelle verifiche iniziali, prove di sottrazione diretta delle chiavi private dei wallet. La causa tecnica definitiva richiede quindi il rapporto post-incidente, mentre l’attribuzione agli aggressori segue un percorso investigativo separato.
Il 31 ottobre 2026 arriva la conferma istituzionale. L’FBI pubblica un avviso ufficiale che attribuisce l’attacco Binance a TraderTraitor, identificando la Corea del Nord come responsabile del furto di oltre sei miliardi di dollari. L’agenzia segnala inoltre movimenti di conversione principalmente verso Ethereum e invita exchange, operatori DeFi e società di analisi blockchain a ostacolare il riciclaggio dei fondi. L’attribuzione ufficiale, ricostruita nell’aggiornamento del 1° novembre sul caso Binance, rappresenta un passaggio distinto dalle valutazioni iniziali delle società private: non equivale a una sentenza giudiziaria, ma costituisce una presa di posizione formale dell’autorità investigativa statunitense.
Sul fronte finanziario, Binance comunica di voler assorbire le perdite attraverso risorse aziendali e il fondo SAFU. Nell’aggiornamento ufficiale del 1° novembre sulla ripresa dei prelievi, l’exchange dichiara di avere ricostituito circa il 95% degli asset coinvolti, rispetto al precedente 90%, e programma il ripristino graduale delle operazioni su quindici reti. È indispensabile distinguere questa ricostituzione patrimoniale dal recupero del bottino: gli asset riacquistati con fondi aziendali non sono necessariamente quelli sottratti agli hacker. Anche il congelamento di una parte delle criptovalute rappresenta una fase investigativa e finanziaria differente dalla restituzione effettiva agli aventi diritto.
Il bilancio economico: 12,8 miliardi dal 2017 e 7,4 miliardi nel 2026
L’aggiornamento pubblicato il 30 ottobre 2026 da TRM Labs offre una misura complessiva della trasformazione del cybercrime nordcoreano. Nell’analisi dei 12,8 miliardi di dollari sottratti dalla Corea del Nord, la società individua circa 100 incidenti dal 2017, con perdite complessive attribuite agli attori nordcoreani pari a circa 12,8 miliardi di dollari. Di questi, 7,4 miliardi riguardano il 2026 fino alla data del rapporto, mentre la quota nordcoreana rappresenterebbe circa l’85% del valore globale delle criptovalute sottratte attraverso attacchi informatici nello stesso periodo. TRM calcola inoltre che i grandi episodi Binance, Bybit, Ronin, Bitget e DMM Bitcoin rappresentino da soli circa 9,1 miliardi di dollari del totale storico.
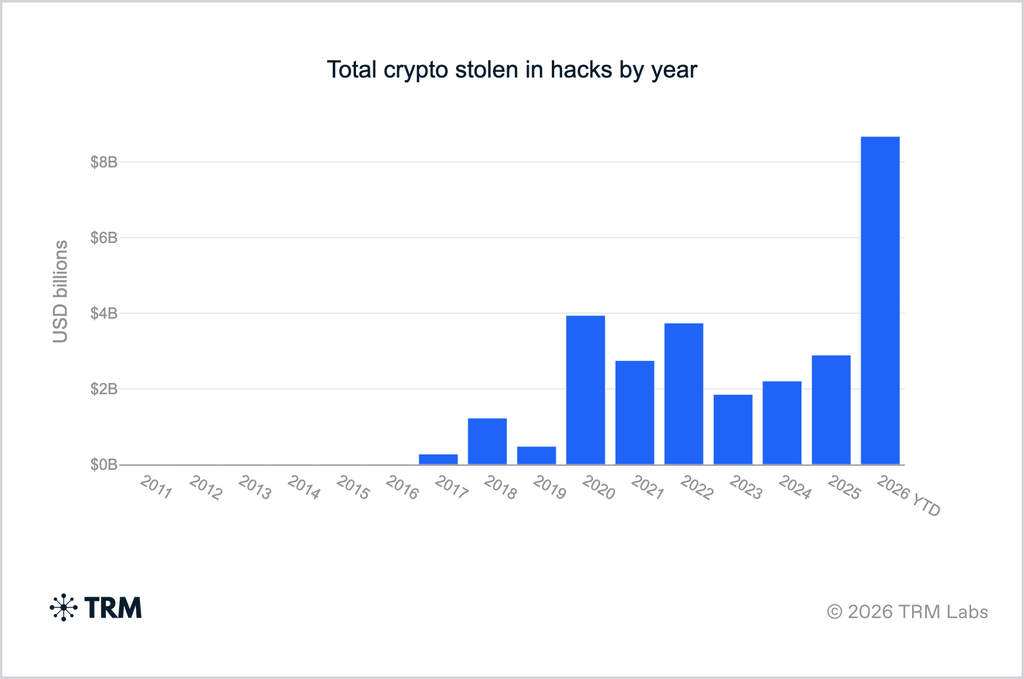
Queste cifre devono essere interpretate correttamente. Il totale dal 2017 comprende anche gli incidenti antecedenti al periodo di pubblicazione dell’archivio giornalistico esaminato. Le stime pubblicate nel 2022, 2023, 2024 e 2025 utilizzano talvolta metodologie differenti e possono essere state successivamente aggiornate attraverso nuove attribuzioni, variazioni dei prezzi degli asset e ricostruzioni dei fondi sottratti. Il valore complessivo del 2026 incorpora già il furto Binance, così come i bilanci annuali comprendono i grandi attacchi descritti individualmente. Sommare 12,8 miliardi ai 6,36 miliardi di Binance oppure aggiungere nuovamente Bybit, Ronin e DMM significherebbe duplicare le perdite.
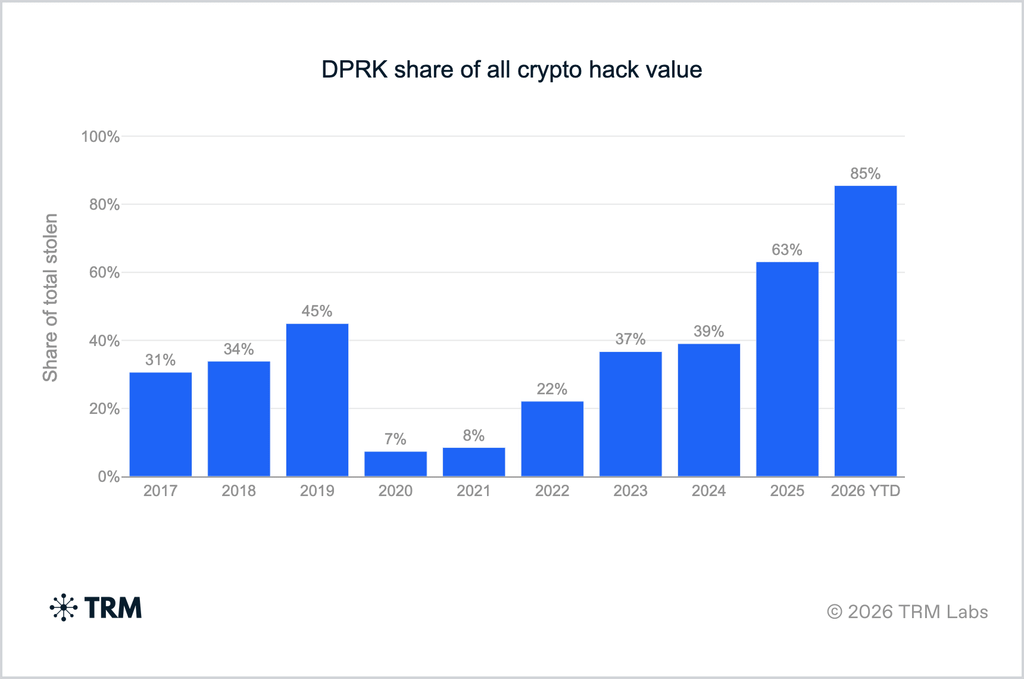
Il dato più significativo non riguarda esclusivamente la cifra assoluta, ma la crescente concentrazione economica dei furti. Nel 2022 i grandi attacchi contro i bridge producono perdite nell’ordine delle centinaia di milioni di dollari. Nel 2023 prevale una serie di operazioni contro piattaforme e servizi finanziari, mentre nel 2024 si consolidano attacchi mirati alla catena di custodia e ai processi di autorizzazione. Nel 2025 un solo episodio, Bybit, supera il miliardo. Nel 2026 Binance sposta ulteriormente la scala del fenomeno, dimostrando che la compromissione di un’infrastruttura centralizzata può concentrare in un’unica operazione un valore superiore a quello sottratto in molte campagne precedenti.
Lazarus, TraderTraitor e BlueNoroff: un ecosistema offensivo articolato
La definizione generica di hacker nordcoreani rischia di nascondere differenze operative importanti. Lazarus Group viene utilizzato come denominazione ampia per identificare attività attribuite alla Corea del Nord, mentre aziende di threat intelligence e autorità investigative distinguono cluster differenti sulla base degli strumenti, delle infrastrutture e delle tecniche osservate. TraderTraitor, Jade Sleet, UNC4899, BlueNoroff e APT38 non devono essere considerati automaticamente denominazioni perfettamente intercambiabili, perché le tassonomie dei ricercatori possono sovrapporsi soltanto parzialmente. Il collegamento con lo Stato nordcoreano emerge da analisi tecniche, intelligence governativa, operazioni finanziarie e ricorrenze comportamentali, ma ogni attacco richiede una propria valutazione dell’attribuzione.
Il modello operativo è comunque riconoscibile. La compromissione di JumpCloud per raggiungere clienti del settore crypto dimostra l’interesse per i fornitori di identità e gestione degli accessi. Le successive campagne di falsi colloqui e test professionali contro sviluppatori confermano l’utilizzo della fiducia come vettore di compromissione. Gli aggressori cercano una persona con privilegi elevati, creano una relazione apparentemente credibile e inducono la vittima a eseguire codice o utilizzare servizi malevoli. Una volta ottenuto l’accesso, il malware può sottrarre credenziali, sessioni, informazioni riservate o strumenti necessari per autorizzare trasferimenti di valore.
Nel 2026 questa strategia si estende ulteriormente ai fornitori software, ai sistemi cloud e agli sviluppatori di infrastrutture finanziarie. L’analisi di Jade Sleet contro un provider IT indiano descrive la trasformazione dei developer in un punto di ingresso privilegiato per raggiungere organizzazioni più importanti. Il problema centrale è la fiducia delegata: una piattaforma può avere controlli crittografici robusti, ma continuare a dipendere da dipendenti, librerie, fornitori, interfacce web, sistemi RPC e infrastrutture di autorizzazione compromettibili. Il bersaglio non è necessariamente la blockchain, ma ciò che consente di operare sulla blockchain.
La filiera del riciclaggio e il contrasto delle autorità
La ricostruzione degli incidenti mostra un altro elemento decisivo: gli operatori nordcoreani non possono considerare conclusa un’operazione quando le criptovalute raggiungono un indirizzo sotto il loro controllo. I fondi devono superare monitoraggio on-chain, blocchi degli emittenti, controlli antiriciclaggio e interventi delle autorità. Il tentativo di utilizzare l’aggregatore DEX di OKX per movimentare asset collegati a Lazarus costituisce un esempio di come i protocolli decentralizzati possano diventare strumenti di riciclaggio, anche quando non partecipano direttamente alla sottrazione originaria dei fondi. L’interruzione di determinati servizi o percorsi di conversione non elimina però la disponibilità di alternative tecniche.
Nell’ottobre 2026, l’indagine di ZachXBT sui riciclatori collegati al furto Bybit aggiunge una dimensione investigativa particolarmente significativa. Il ricercatore sostiene di essersi infiltrato in una rete di intermediari cinesi utilizzata per convertire criptovalute riconducibili a Lazarus, arrivando a impegnare 349.700 USDC per costruire una relazione con uno degli operatori. Attraverso conversazioni private, indirizzi condivisi e transazioni registrate sulle blockchain, l’indagine ricostruisce una parte dei meccanismi utilizzati per movimentare fondi contaminati. L’investigatore attribuisce alla rete operazioni per oltre un miliardo di dollari, ma questa dimensione economica resta una sua ricostruzione e non una cifra complessivamente certificata dall’FBI.
La strategia di contrasto richiede quindi due attività complementari. La prima è identificare gli operatori che compromettono le infrastrutture, raccogliendo prove sui malware, sulle credenziali, sugli indirizzi e sulle tecniche utilizzate. La seconda è colpire le reti che convertono e movimentano gli asset rubati. Le transazioni blockchain, pur consentendo trasferimenti rapidi e internazionali, conservano tracce che possono essere rianalizzate a distanza di anni. Il collegamento tra un wallet utilizzato per finanziare un’operazione, un bridge, uno swap e un indirizzo successivamente associato a un exchange può produrre informazioni decisive. Tuttavia, la tracciabilità pubblica non garantisce il recupero automatico dei fondi, soprattutto quando gli asset attraversano protocolli con proprietà di privacy differenti o vengono convertiti attraverso intermediari non collaborativi.
Le implicazioni per l’Italia e la sicurezza finanziaria europea
Per l’Italia e l’Unione Europea, i furti nordcoreani non costituiscono esclusivamente episodi di criminalità internazionale. Gli utenti europei utilizzano exchange, wallet e servizi decentralizzati che possono condividere infrastrutture con le piattaforme colpite. Un incidente contro un grande operatore globale può provocare sospensioni dei prelievi, difficoltà nella movimentazione delle criptovalute, variazioni di liquidità e rischi aggiuntivi di phishing. Le conseguenze non dipendono quindi necessariamente dalla presenza di una vittima italiana direttamente identificata. La sospensione di una piattaforma utilizzata anche da residenti europei è già un evento operativamente rilevante, mentre l’eventuale perdita patrimoniale individuale deve essere documentata separatamente.
Il quadro normativo europeo introduce obblighi di autorizzazione, organizzazione e controllo per numerosi prestatori di servizi per le cripto-attività attraverso MiCA e i relativi provvedimenti applicativi. Parallelamente, il regolamento DORA interviene sulla resilienza operativa digitale dei soggetti finanziari rientranti nel suo perimetro. Nessuna di queste normative rende automaticamente immune una piattaforma da operazioni condotte da attori statali sofisticati. Il problema riguarda piuttosto l’effettiva capacità delle organizzazioni di individuare anomalie nei processi di autorizzazione, verificare i privilegi concessi ai fornitori, proteggere gli ambienti di sviluppo e conservare prove utilizzabili durante le indagini. Non tutti i protocolli DeFi ricadono necessariamente nello stesso perimetro regolamentare, così come non ogni exchange internazionale è soggetto agli identici obblighi applicabili a un prestatore autorizzato nell’Unione Europea.
La dimensione occupazionale è altrettanto importante. Il caso dei falsi colloqui LinkedIn e dell’allerta dell’Agenzia per la cybersicurezza nazionale dimostra che le campagne nordcoreane hanno implicazioni dirette per professionisti e imprese italiane. Sviluppatori blockchain, amministratori cloud, responsabili della sicurezza, personale DevOps e operatori che gestiscono credenziali privilegiate rappresentano bersagli potenzialmente interessanti. La protezione deve comprendere verifiche sull’identità degli interlocutori, isolamento dei test software, controllo delle dipendenze, segmentazione degli accessi e separazione dei sistemi di autorizzazione finanziaria. Il principio è evitare che la compromissione di una singola workstation possa trasformarsi nell’accesso all’intero patrimonio digitale di un’organizzazione.
Continua con:
Corea del Nord si espande in Europa: criptovalute a rischio
Corea del Nord infiltra aziende con falsi dipendenti: PiKVM, webcam e identità rubate
La Corea del Nord ha trasformato i furti crypto in un sistema di finanziamento strategico
La storia documentata dal 2022 al 2026 mostra che i furti nordcoreani non possono più essere interpretati soltanto come episodi separati di hacking contro criptovalute. La progressione dai 625 milioni di Ronin ai 6,36 miliardi di Binance descrive una crescita della capacità di individuare bersagli ad altissimo valore, compromettere le infrastrutture che autorizzano le transazioni e movimentare rapidamente il patrimonio sottratto. Le organizzazioni colpite cambiano, così come i protocolli e gli strumenti offensivi, ma il meccanismo fondamentale rimane costante: l’accesso a un punto di fiducia diventa il presupposto di una sottrazione economica.
Il dato dei 12,8 miliardi di dollari attribuiti da TRM Labs agli hacker nordcoreani dal 2017 è una misura della portata finanziaria del fenomeno, non una dimostrazione che l’intero importo sia stato recuperato, monetizzato o trasferito direttamente a specifici programmi militari. Il collegamento tra operazioni cyber e finanziamento del regime è sostenuto da rapporti istituzionali, indagini governative e analisi delle reti finanziarie, ma la destinazione finale di ogni singola criptovaluta sottratta non è necessariamente ricostruibile. La distinzione resta essenziale soprattutto quando si valutano i rapporti tra sanzioni internazionali, programmi missilistici e capacità operative dei gruppi coinvolti.
A emergere con maggiore forza è la trasformazione organizzativa. Lazarus, TraderTraitor e gli altri cluster attribuiti alla Corea del Nord utilizzano una combinazione di intelligence, ingegneria sociale, compromissione della supply chain, malware, accessi privilegiati e intermediazione finanziaria. Gli operatori possono preparare un attacco per settimane, ottenere autorizzazioni apparentemente valide e trasferire miliardi di dollari prima che le infrastrutture difensive riescano a interrompere l’operazione. L’efficacia dipende quindi meno dall’esistenza di una singola vulnerabilità spettacolare e sempre più dalla capacità di sfruttare le interdipendenze tra identità, software, custodia, governance e sistemi finanziari.
Il furto Binance del 29 ottobre 2026 rappresenta il punto culminante di questa evoluzione, ma anche una dimostrazione dei limiti della risposta internazionale. Il congelamento di una parte consistente degli asset e la ricostituzione delle riserve da parte dell’exchange possono contenere le conseguenze immediate per gli utenti, senza eliminare automaticamente la capacità offensiva degli aggressori. Il recupero del denaro, l’attribuzione delle responsabilità e la prevenzione di nuove compromissioni rimangono tre problemi distinti.
La questione strategica non è soltanto quanti miliardi la Corea del Nord abbia sottratto alle criptovalute, ma come sia riuscita a costruire un sistema capace di ripetere operazioni di questa portata per quasi un decennio. La risposta emerge dalla continuità degli attacchi e dall’adattamento degli strumenti: quando viene chiuso un mixer, cambia il percorso di riciclaggio; quando migliorano le difese degli smart contract, viene colpita l’infrastruttura di firma; quando un exchange protegge le chiavi, gli aggressori cercano di compromettere chi può autorizzarne l’utilizzo. È questa capacità di adattamento, più ancora del valore di un singolo furto, a rendere l’apparato cibernetico nordcoreano una minaccia strutturale per la sicurezza della finanza digitale internazionale.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.