🛡️ Executive Summary
- Google Threat Intelligence Group e Mandiant documentano l’impiego reale di ARTEX, PentAGI e altri framework agentici in diverse fasi degli attacchi informatici.
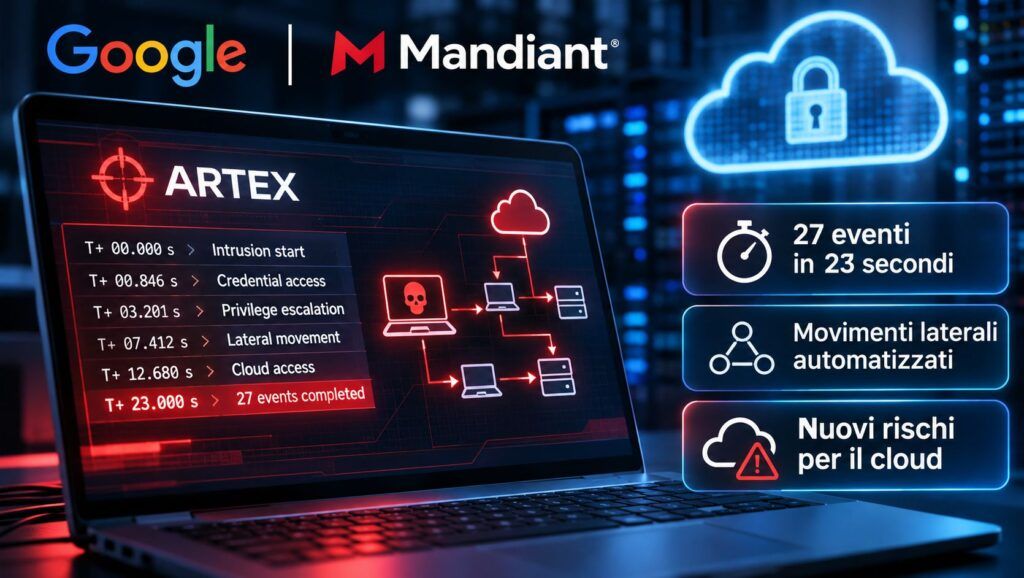
- In una sequenza operativa, ARTEX ha generato 27 eventi in 23 secondi; una campagna collegata al framework ha raggiunto accessi profondi in un caso in soli 15 minuti.
- L’automazione accelera ricognizione, abuso delle credenziali e movimenti laterali, ma produce ancora tracce individuabili attraverso telemetria comportamentale e controlli sulle identità.
Gli agenti AI offensivi hanno superato la fase delle dimostrazioni di laboratorio e vengono impiegati in intrusioni informatiche reali, eseguendo in pochi secondi sequenze che richiederebbero normalmente una maggiore interazione umana. È quanto documenta Google Threat Intelligence Group, insieme a Mandiant, nel rapporto pubblicato il 30 ottobre 2026 sull’utilizzo criminale dei framework agentici ARTEX, PentAGI e CAIRN. I ricercatori hanno osservato attività automatizzate che comprendono ricognizione, sfruttamento di autorizzazioni, movimenti laterali e preparazione dell’esfiltrazione. Una delle sequenze analizzate ha prodotto 27 eventi in appena 23 secondi, mostrando quanto rapidamente un sistema multiagente possa verificare le possibilità operative disponibili dopo un accesso iniziale. La novità non consiste nella scoperta di ARTEX, già collegato a campagne contro organizzazioni finanziarie, aziende giapponesi e infrastrutture Microsoft 365, ma nella qualità delle evidenze forensi raccolte direttamente durante la risposta agli incidenti e nella ricostruzione delle attività automatizzate.
Cosa leggere
Google e Mandiant osservano ARTEX nelle intrusioni reali
Il rapporto originale di Google Threat Intelligence Group descrive l’impiego di strumenti multiagente osservato almeno dalla fine di agosto 2026. ARTEX è una piattaforma di penetration testing e comando e controllo sviluppata in Go, con una console web e sei agenti specializzati che trasformano obiettivi operativi in azioni eseguibili. Lo strumento combina modelli linguistici e funzioni offensive per esaminare infrastrutture, verificare autorizzazioni, cercare possibilità di escalation e adattare le procedure agli errori incontrati. Il progetto originale è stato ritirato dal suo autore nell’ottobre 2026, secondo Google a causa dell’abuso da parte di attori criminali, ma il codice continua a circolare attraverso fork e varianti. La disponibilità del framework non dimostra che ogni utilizzatore svolga attività illecite: gli strumenti di penetration testing possono essere impiegati legittimamente. Le indagini Mandiant riguardano però casi nei quali sono stati utilizzati all’interno di operazioni offensive non autorizzate, con risultati osservabili nei sistemi compromessi. Il quadro conferma e amplia le precedenti ricostruzioni sul ruolo di ARTEX e Claude nelle intrusioni contro organizzazioni finanziarie sudcoreane, aggiungendo informazioni sul comportamento del framework durante differenti fasi dell’attacco.
Ventisette eventi in 23 secondi: l’automazione cambia la velocità dell’attacco
Le registrazioni analizzate da Google mostrano sequenze operative concentrate in intervalli da due a venticinque secondi, interrotte da pause più lunghe tra le diverse fasi. In un caso, ARTEX ha generato ventisette eventi in ventitré secondi mentre verificava rapidamente autorizzazioni AWS associate a differenti gruppi di sicurezza. Un’altra sequenza mostra la capacità di correggere autonomamente uno script troppo grande e di adattarlo fino a ottenere l’esecuzione prevista. Non si tratta di un sistema infallibile: durante un’operazione contro un server Linux esposto, gli agenti hanno prodotto circa 240 eventi di log, tentando ripetutamente operazioni che generavano errori. Alcuni problemi sembravano derivare dall’interferenza reciproca tra agenti impegnati sul medesimo obiettivo. La velocità quindi non coincide con la precisione e può diventare un elemento favorevole alla difesa, perché produce anomalie facilmente distinguibili dal comportamento ordinario. Il dato dimostra comunque che l’attaccante può delegare alla macchina una parte significativa dell’esplorazione dell’ambiente compromesso. L’automazione non elimina la necessità di ottenere credenziali o individuare configurazioni deboli: riduce drasticamente il tempo necessario per trasformare un accesso iniziale in nuove possibilità di compromissione.
Dalla ricognizione su Azure al controllo delle identità aziendali
Il rapporto ricostruisce attività che coinvolgono Microsoft Azure, AWS, Active Directory, database e applicazioni aziendali. Nel cloud, ARTEX è stato osservato mentre verificava permessi associati a token, chiavi di archiviazione e identità applicative, utilizzando anche prove di scrittura e cancellazione per determinare rapidamente le capacità effettive delle credenziali disponibili. Negli ambienti Windows il framework ha condotto ricognizioni sulle directory, esaminato relazioni tra account e tentato tecniche di movimento laterale. Alcune attività hanno raggiunto la creazione di account amministrativi e la raccolta di informazioni da sistemi interni, mentre altre sono state fermate da limitazioni tecniche o dai sistemi di protezione. Google descrive anche l’abuso di funzionalità legittime: un’applicazione aziendale è stata indotta a distribuire messaggi di prova a oltre 1.300 utenti interni, trasformando un canale di notifica affidabile in uno strumento utilizzabile dall’attaccante. Questo elemento è particolarmente importante perché mostra che l’offensiva non dipende necessariamente dall’installazione di malware sofisticato. Un’identità autorizzata e una funzionalità amministrativa possono essere sufficienti a produrre conseguenze rilevanti, soprattutto quando vengono combinate attraverso un sistema capace di ripetere tentativi e correggere le procedure in autonomia.
PentAGI e CAIRN ampliano il mercato degli strumenti offensivi agentici
L’indagine non riguarda soltanto ARTEX. Google segnala anche l’utilizzo di PentAGI, framework che permette di specificare un bersaglio e un obiettivo, affidando a più agenti la suddivisione delle attività e l’esecuzione degli strumenti disponibili in ambienti isolati. Nella maggioranza dei casi osservati, le attività di PentAGI rimanevano concentrate sulla ricognizione, ma alcune operazioni hanno raggiunto fasi di intrusione e persistenza. I ricercatori segnalano inoltre CAIRN e altri sistemi di orchestrazione, a conferma della diffusione di strumenti differenti basati sul medesimo principio: combinare modelli linguistici, memoria operativa e software di sicurezza preesistente. Questa evoluzione era già emersa nelle indagini sui server ARTEX usati per prendere di mira aziende giapponesi, ma il nuovo rapporto mostra che la superficie di applicazione si estende a molteplici infrastrutture e settori economici. Google distingue comunque gli episodi osservati dalle proprie previsioni: le intrusioni completamente autonome, furtive e prive di supervisione umana non sono ancora descritte come una capacità generalizzata.
Continua con: Microsoft collega ARTEX a una campagna contro 2.250 tenant e alla compromissione delle identità cloud.
Le imprese italiane devono difendere identità e autorizzazioni prima degli endpoint
Le contromisure proposte da Google e Mandiant riguardano soprattutto l’architettura delle autorizzazioni. Quando un framework agentico dispone già di credenziali valide, bloccare un singolo file malevolo può non bastare: l’attaccante può interrogare API esistenti, modificare configurazioni consentite e utilizzare servizi che normalmente appartengono all’attività aziendale. La difesa deve quindi limitare i privilegi delle identità umane e applicative, sostituire ove possibile le credenziali permanenti con token temporanei, isolare i sistemi amministrativi e segmentare le risorse più sensibili. Un secondo livello riguarda il monitoraggio del comportamento: richieste improvvise a migliaia di oggetti cloud, esplorazioni rapide delle autorizzazioni o accessi provenienti da infrastrutture inusuali possono rivelare un’attività automatizzata anche quando ogni operazione, considerata individualmente, risulta tecnicamente legittima. Per le imprese italiane che utilizzano servizi cloud, piattaforme Microsoft 365 e applicazioni integrate tramite API, il problema non è scegliere tra difesa tradizionale e strumenti AI, ma impedire che una singola identità compromessa diventi il punto di partenza di un’escalation automatica. ARTEX mostra che la velocità è ormai una risorsa disponibile anche per gli attaccanti: ridurre l’ampiezza delle autorizzazioni e migliorare la visibilità sulle sequenze operative diventa quindi essenziale per contenerne gli effetti.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.