🛡️ Executive Summary
- Synology: attacchi ransomware sfruttano una vulnerabilità corretta nel dicembre 2024 per colpire dispositivi NAS con versioni obsolete del sistema operativo DSM.
- GitLab: Shadowserver rileva oltre 1.000 istanze esposte a CVE-2026-97229 e più di 11.300 vulnerabili a CVE-2026-110264, entrambe falle critiche da CVSS 10.
- Northflank: la piattaforma cloud segnala un incidente di sicurezza e raccomanda la rotazione immediata dei segreti dopo segnalazioni di utilizzo non autorizzato delle chiavi API AI.
Synology, GitLab e Northflank affrontano tre emergenze di sicurezza che coinvolgono dispositivi di archiviazione, infrastrutture di sviluppo e servizi cloud. Il 29 ottobre 2026 Synology ha confermato attacchi ransomware contro NAS che utilizzano versioni obsolete di DSM, mentre il 1° novembre Shadowserver ha pubblicato nuove misurazioni su migliaia di server GitLab ancora vulnerabili a due falle critiche. Parallelamente, Northflank ha avvertito i propri clienti di considerare potenzialmente compromesse le variabili d’ambiente, dopo segnalazioni di utilizzo non autorizzato delle chiavi API per l’intelligenza artificiale. Non esistono evidenze di un collegamento tra questi episodi, ma le tre vicende mostrano come software non aggiornato, servizi accessibili da Internet e credenziali conservate nel cloud possano esporre aziende e utenti a conseguenze molto differenti, dal blocco dei dati alla perdita del controllo delle risorse digitali.
Cosa leggere
Synology conferma attacchi ransomware contro i NAS con DSM obsoleto
Synology ha pubblicato il 29 ottobre un comunicato ufficiale nel quale riconosce che attaccanti stanno sfruttando una vulnerabilità corretta nel dicembre 2024 per compromettere dispositivi che eseguono versioni non aggiornate di DiskStation Manager (DSM). Gli attacchi mirano a cifrare i dati conservati sui NAS e richiedere un riscatto, trasformando un dispositivo utilizzato per l’archiviazione e la protezione delle informazioni in un bersaglio diretto del cybercrime. L’azienda invita tutti gli utenti interessati ad aggiornare immediatamente DSM e ad abilitare gli aggiornamenti automatici. Il riferimento tecnico è il bollettino Synology-SA-24:20, pubblicato originariamente dopo Pwn2Own 2024, che comprende tre vulnerabilità. Tra queste figura CVE-2024-10441, classificata critica con punteggio CVSS 9,8, che può consentire l’esecuzione remota di codice. Il bollettino comprende anche CVE-2024-50629 e CVE-2024-10445, relative rispettivamente alla lettura di file e alla validazione dei certificati. Il comunicato sugli attacchi ransomware non identifica esplicitamente quale delle tre falle venga sfruttata nelle intrusioni attuali: attribuire con certezza la campagna a una singola CVE sarebbe quindi prematuro.
I NAS non aggiornati restano esposti anche dopo la pubblicazione delle patch
Il problema evidenziato da Synology riguarda soprattutto la distanza temporale tra disponibilità delle correzioni e aggiornamento effettivo dei dispositivi. Le patch associate al bollettino erano state distribuite tra novembre e dicembre 2024, ma a quasi due anni di distanza esistono ancora installazioni vulnerabili raggiungibili dagli attaccanti. Il produttore indica come versioni correttive DSM 7.2.2-72806-1, 7.2.1-69057-6, 7.2-64570-4, 7.1.1-42962-7 e 6.2.4-25556-8, o release successive compatibili. Non viene comunicato un numero ufficiale delle vittime né identificata una specifica famiglia ransomware. L’assenza di questi dettagli impedisce di quantificare l’impatto della campagna, ma non riduce l’urgenza dell’aggiornamento. Un NAS compromesso può infatti contenere documenti aziendali, archivi personali e copie di sicurezza che diventano inutilizzabili dopo la cifratura. Il precedente degli attacchi DeadBolt contro i NAS aveva già dimostrato quanto i sistemi di archiviazione esposti direttamente a Internet possano diventare bersagli redditizi. Per i proprietari di dispositivi Synology la verifica deve comprendere la versione DSM installata, i servizi pubblicati sulla rete, gli account amministrativi e la disponibilità di backup indipendenti dal dispositivo principale.
Leggi anche: PolarEdge sfrutta CVE-2023-20118 e compromette dispositivi QNAP, Cisco, Asus e Synology.
Shadowserver individua migliaia di server GitLab vulnerabili a due RCE critiche
Un secondo fronte riguarda GitLab, piattaforma utilizzata per gestire repository software e processi di sviluppo. Il 1° novembre Shadowserver Foundation ha comunicato attraverso Bluesky di monitorare oltre 1.000 istanze vulnerabili a CVE-2026-97229 e più di 11.300 istanze vulnerabili a CVE-2026-110264, su circa 39.000 server GitLab osservati quotidianamente. Le due vulnerabilità hanno entrambe ricevuto un punteggio CVSS 10, il massimo previsto dalla classificazione, e possono consentire in determinate condizioni l’esecuzione remota di codice senza autenticazione.
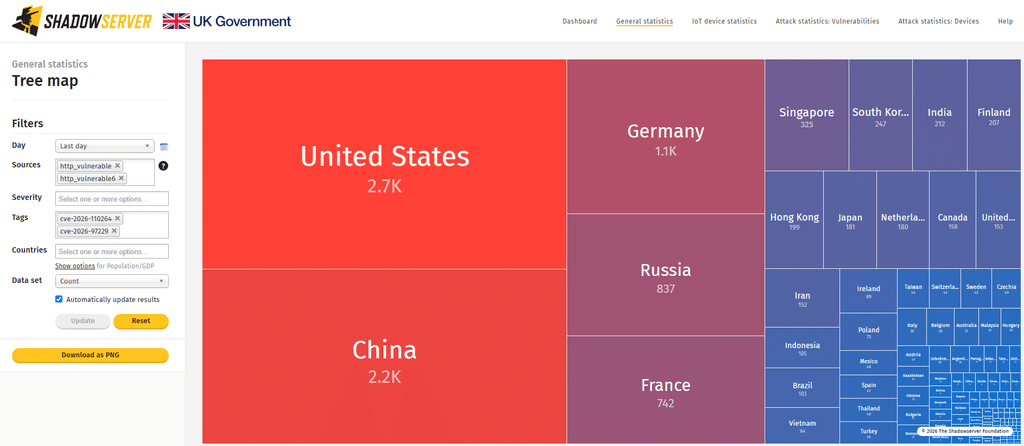
I numeri rappresentano esposizioni rilevate attraverso le attività di scansione della fondazione, non server necessariamente compromessi. Inoltre, le due categorie non devono essere sommate automaticamente, perché una stessa installazione potrebbe risultare vulnerabile a entrambe le falle. Nel pannello geografico condiviso da Shadowserver compare anche l’Italia con 38 rilevazioni nella vista selezionata, un dato che documenta la presenza del problema sul territorio nazionale senza rappresentare necessariamente il numero completo delle installazioni esposte nel Paese. L’elemento nuovo non è la scoperta delle vulnerabilità, già corretta da GitLab, ma la conferma quantitativa che migliaia di amministratori non hanno ancora applicato gli aggiornamenti disponibili.
GitLab corregge gli integer overflow ma le installazioni self-managed rimangono esposte
Le due falle interessano il trattamento delle espressioni regolari e possono portare a condizioni di integer overflow che, in specifici scenari, permettono l’esecuzione di codice sul server. La prima, CVE-2026-97229, riguarda il compilatore utilizzato nelle configurazioni CI/CD ed è stata corretta il 12 ottobre con le versioni 19.2.8, 19.3.5 e 19.4.2. Era già stata esaminata nell’approfondimento sulla RCE critica di GitLab e sui rischi per le pipeline CI/CD. La seconda, CVE-2026-110264, è stata corretta il 21 ottobre e interessa un intervallo molto più ampio di versioni, a partire da GitLab 7.0. Le correzioni comprendono 18.11.13, 19.0.10, 19.1.9, 19.2.9, 19.3.6, 19.4.3 e 19.5.1. Le note ufficiali della release GitLab raccomandano l’aggiornamento immediato delle installazioni self-managed, mentre GitLab.com e gli ambienti Dedicated risultano già corretti. Per gli amministratori il rischio non riguarda soltanto l’accesso al server: un’istanza GitLab compromessa può esporre repository, token e credenziali delle pipeline, con possibili conseguenze sulla distribuzione del software. È proprio questo il motivo per cui le misurazioni Shadowserver aggiungono un elemento sostanziale alla precedente analisi della CVE-2026-110264: le patch esistono, ma una parte significativa dell’infrastruttura visibile continua a non utilizzarle.
Northflank segnala un incidente di sicurezza e l’utilizzo illecito di chiavi API AI
Il terzo episodio interessa Northflank, piattaforma cloud utilizzata per distribuire applicazioni e gestire servizi e workload. Attraverso la propria pagina ufficiale sullo stato dei servizi, la società ha comunicato il 30 ottobre un incidente di sicurezza e ha invitato i clienti a presumere compromesse tutte le variabili d’ambiente, comprese quelle associate ai workload, ai gruppi di segreti e alle configurazioni globali. Nel corso della giornata Northflank ha riferito che diversi utenti avevano confermato un utilizzo non autorizzato delle proprie chiavi API per servizi di intelligenza artificiale, richiedendo la revoca immediata delle credenziali presso i rispettivi fornitori. La società ha inoltre indicato che i clienti dovrebbero verificare i registri di utilizzo e fatturazione delle piattaforme AI per individuare eventuali consumi anomali. La ricostruzione temporale pubblicata nel registro degli incidenti parte da un’allerta ricevuta da Wiz alle 11:43 UTC del 30 ottobre, seguita da interventi sulle policy di rete e ulteriori correzioni nelle ore successive. Northflank ha progressivamente abilitato la rotazione dei segreti per servizi come PostgreSQL, MongoDB, MySQL, Redis, MinIO e RabbitMQ, rendendo disponibili anche registri di audit agli utenti dei piani gratuiti. Non sono stati pubblicati dati sufficienti per stabilire quante organizzazioni abbiano effettivamente subito un furto di credenziali, né per attribuire l’incidente a un determinato gruppo.
Le credenziali cloud diventano un obiettivo economico oltre che informatico
La vicenda Northflank introduce una conseguenza particolarmente rilevante per chi utilizza servizi AI a consumo. Una chiave API sottratta o utilizzata abusivamente non permette necessariamente di accedere a tutti i dati dell’organizzazione, ma può consentire a un soggetto esterno di utilizzare le risorse associate all’account e generare costi non autorizzati. In base ai privilegi della credenziale, gli effetti possono estendersi anche alle applicazioni e ai servizi collegati. Per questo la raccomandazione di Northflank non consiste soltanto nel modificare le variabili conservate sulla piattaforma: gli utenti devono revocare i vecchi segreti presso il fornitore originario, generarne di nuovi e aggiornare i workload interessati. Il problema ricorda quanto emerso nel caso LiteLLM, dove una master key esposta aveva consentito il furto di token e la compromissione della supply chain, senza che vi siano elementi per collegare i due incidenti. Northflank ha inoltre consigliato di disabilitare l’esposizione pubblica degli add-on quando non necessaria. La priorità resta quindi la verifica delle identità applicative, perché il ripristino del servizio non rende automaticamente inutilizzabili le credenziali eventualmente già sottratte.
Continua con:
SafePay ransomware, CISA e FBI: 600 vittime e backup distrutti
Gheist ruba i segreti GitHub: 13.500 branch malevoli e 850 account violati
NAS, repository e cloud mostrano i limiti di una sicurezza affidata alle sole patch
Synology, GitLab e Northflank rappresentano tre livelli diversi dell’infrastruttura digitale. I NAS conservano informazioni e copie di sicurezza, i repository GitLab gestiscono codice e processi di sviluppo, mentre le piattaforme cloud custodiscono configurazioni e credenziali necessarie al funzionamento delle applicazioni. In tutti e tre i casi, la perdita di controllo di un singolo componente può avere conseguenze superiori alla sua funzione apparente. Gli attacchi ransomware ai NAS Synology dimostrano che una vulnerabilità già corretta può continuare a produrre danni per anni quando i sistemi rimangono obsoleti. I dati Shadowserver indicano che anche vulnerabilità GitLab con punteggio massimo possono restare presenti su migliaia di server dopo la pubblicazione delle patch. L’incidente Northflank, infine, mostra come la protezione delle credenziali richieda misure ulteriori rispetto alla semplice correzione dell’infrastruttura. Per aziende e amministrazioni pubbliche il risultato è una priorità operativa precisa: aggiornare i dispositivi, ridurre l’esposizione dei servizi, separare i backup e revocare tempestivamente le credenziali potenzialmente compromesse. La disponibilità delle correzioni rappresenta soltanto il punto di partenza; la sicurezza effettiva dipende dalla loro applicazione e dalla capacità di individuare le conseguenze degli accessi già avvenuti.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.