📌 In Sintesi
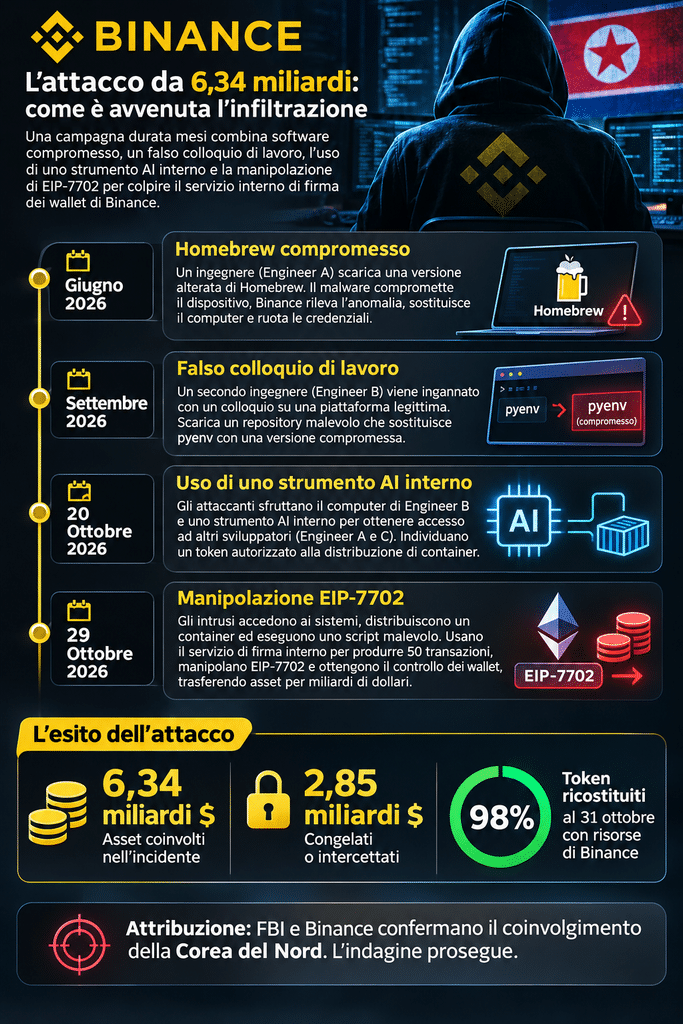
- Un attacco preparato per mesi: Binance documenta una prima compromissione legata a Homebrew a giugno 2026 e un falso colloquio di lavoro che introduce malware sul computer di un secondo ingegnere a settembre.
- Strumenti AI e infrastruttura di firma: il 20 ottobre gli attaccanti sfruttano uno strumento AI interno per raggiungere altri sviluppatori. Il 29 ottobre manipolano EIP-7702 attraverso 50 transazioni di firma.
- 6,34 miliardi di asset coinvolti: Binance dichiara circa 2,85 miliardi di dollari congelati o intercettati, mentre il 98% dei token interessati risulta ricostituito al 31 ottobre mediante risorse aziendali.
L’attacco informatico da 6,34 miliardi di dollari contro Binance del 29 ottobre 2026 nasce da un’operazione di infiltrazione durata mesi, nella quale gli aggressori combinano software di sviluppo compromesso, falsi colloqui di lavoro, strumenti AI interni e manipolazione delle autorizzazioni Ethereum. Il 3 novembre, Binance pubblica la propria ricostruzione ufficiale dell’incidente, precisando che la compromissione interessa un servizio interno di firma dei wallet. Il documento conferma le precedenti informazioni sull’attribuzione dell’FBI alla Corea del Nord, ma aggiunge elementi tecnici decisivi: Homebrew alterato, sostituzione malevola di pyenv, credenziali sottratte, un token di distribuzione dei container e l’abuso di EIP-7702. La piattaforma dichiara di avere ricostituito gran parte degli asset coinvolti, mentre l’indagine rimane aperta e sarà sottoposta a verifiche indipendenti.
Cosa leggere
Leggi anche: Binance, l’FBI attribuisce il furto alla Corea del Nord: asset al 95%
Giugno 2026: Homebrew compromesso apre la prima fase dell’infiltrazione
La cronologia ufficiale comincia a giugno 2026, quando un ingegnere del team Wallet DevOps, identificato come Engineer A, cerca online uno strumento di programmazione assistita dall’intelligenza artificiale e scarica un’installazione Homebrew manomessa. Il software introduce una componente malevola nel dispositivo aziendale. Il sistema di sicurezza di Binance rileva l’anomalia, dispone la sostituzione del computer e procede alla rotazione delle credenziali interessate. L’intervento interrompe quella compromissione, ma secondo la ricostruzione dell’exchange gli aggressori hanno già raccolto informazioni sul ruolo dell’ingegnere e sui suoi colleghi. La conoscenza dell’organizzazione diventa quindi una risorsa utilizzabile per preparare un secondo attacco, anche dopo la sostituzione del dispositivo compromesso. Binance afferma inoltre di avere rilevato e contrastato 57 sospette attività cyber collegate alla Corea del Nord durante il 2026, comprendenti falsi colloqui, software alterato, estensioni malevole e applicazioni contraffatte per videoconferenze. Il dato descrive la pressione offensiva sull’organizzazione, non 57 violazioni riuscite.
Settembre: il falso colloquio sostituisce pyenv con codice malevolo
A settembre un secondo sviluppatore, Engineer B, viene contattato attraverso una piattaforma legittima per la ricerca di lavoro. Un individuo che si presenta come responsabile di progetto organizza un primo colloquio con un presunto addetto alle risorse umane e un secondo incontro con una persona che impersona l’amministratore delegato di una società fittizia. La credibilità dell’inganno viene costruita attraverso colloqui video, profili social e materiale personale apparentemente autentico. Durante il secondo incontro, il candidato riceve un esercizio di programmazione e scarica sul computer aziendale un repository contenente codice malevolo. Il payload viene eseguito durante la configurazione dell’ambiente di sviluppo.
La ricostruzione tecnica pubblicata da Binance identifica un passaggio specifico: il componente legittimo pyenv viene sostituito con una versione compromessa, utilizzando procedure di rinomina, cancellazione e creazione di collegamenti simbolici. Il malware stabilisce comunicazioni con un server controllato dall’attaccante e tenta di nascondere le proprie tracce. Secondo l’exchange, il codice non viene rilevato dagli strumenti di protezione endpoint disponibili in quel momento. L’elemento decisivo non è una vulnerabilità dichiarata di pyenv, ma la sostituzione dell’eseguibile fidato attraverso un repository malevolo.
Ottobre: uno strumento AI interno porta gli aggressori fino alle firme EIP-7702
Il 20 ottobre gli attaccanti sfruttano il computer compromesso di Engineer B e uno strumento AI interno per ottenere il controllo dei sistemi utilizzati da altri due sviluppatori, Engineer A ed Engineer C. Durante questa fase individuano sul dispositivo del primo un token autorizzato alla distribuzione di container. Il documento non dimostra che un agente AI abbia pianificato autonomamente l’operazione: lo strumento viene descritto come una componente sfruttata dagli aggressori per estendere l’accesso.
Il 29 ottobre, fra le 17:15 e le 19:56 UTC, gli intrusi accedono al computer di Engineer C, utilizzano credenziali sottratte a Engineer A, distribuiscono un container ed eseguono uno script malevolo. Alle 20:05 UTC cominciano i trasferimenti non autorizzati. Nei quattro minuti successivi, cinque hot wallet inviano complessivamente 233,46 milioni di XRP. Seguono operazioni su Solana e Optimism per circa 970.500 SOL e 44,2 milioni di OP, insieme al trasferimento di 18.270 BTC. Il passaggio più complesso riguarda Ethereum EIP-7702. Gli attaccanti utilizzano il servizio di firma interno per produrre 50 transazioni, manipolare il nonce dell’account e attribuire a uno smart contract malevolo diritti di esecuzione sul wallet. Le autorizzazioni continuano a operare sulla blockchain anche dopo la sospensione dei normali prelievi. La struttura Multi-Party Computation (MPC) impedisce di risolvere immediatamente la situazione attraverso una singola chiave privata. L’ultimo trasferimento non autorizzato, pari a 2.961,9 ETH, viene finalizzato alle 23:56 UTC. Alle 00:10 del 30 ottobre, Binance esegue una nuova autorizzazione verso l’indirizzo zero dal wallet Binance14, eliminando la delega EIP-7702 malevola.
Continua con:
Binance, furto da 6,36 miliardi: TRM accusa la Corea del Nord
Da Ronin a Binance: come la Corea del Nord ha rubato 12,8 miliardi in crypto
Binance ricostituisce il 98% degli asset, ma il recupero del bottino resta distinto
Binance quantifica in circa 6,34 miliardi di dollari gli asset coinvolti nell’incidente e dichiara che 2,85 miliardi sono stati congelati o intercettati, un dato soggetto a riconciliazione e oscillazioni dei prezzi. Al 31 ottobre il 98% dei token interessati risulta ricostituito nelle riserve dell’exchange. La società afferma di avere inoltre accantonato risorse superiori al 100% dell’importo necessario a coprire la perdita, mentre prosegue l’acquisto degli asset meno liquidi. Ricostituire le riserve non equivale a recuperare il denaro sottratto agli attaccanti. La distinzione è essenziale per valutare l’effettivo contenimento del danno e le responsabilità finanziarie della piattaforma.
L’exchange dichiara di avere ricostruito i sistemi wallet e lo strumento AI interno, sostituito i dispositivi coinvolti, revocato credenziali e token compromessi e potenziato il rilevamento comportamentale. Ha inoltre annunciato una revisione indipendente della sicurezza e ulteriori investimenti nella protezione degli ambienti di sviluppo. Il caso Binance dimostra che la sicurezza dei wallet non dipende soltanto dalla crittografia delle chiavi, ma dall’intera catena di fiducia che collega sviluppatori, strumenti AI, autorizzazioni operative e servizi di firma. È proprio attraverso questa catena che un falso colloquio di lavoro può trasformarsi in un attacco finanziario di dimensioni eccezionali.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.