📌 In Sintesi
- APT29 sfrutta vulnerabilità già corrette su iOS e Android: secondo Sekoia, una campagna di watering hole utilizza siti compromessi e domini contraffatti per colpire automaticamente i visitatori di pagine web selezionate.
- Plerdy diventa un vettore di distribuzione: fra il 27 agosto e il 3 settembre gli aggressori modificano uno script del servizio di analytics caricato da migliaia di siti, soprattutto ucraini. DarkSword e AndroSnitch sottraggono credenziali, cookie e informazioni personali.
- Google corregge CVE-2026-58868: la nuova vulnerabilità critica interessa Android 14, 15, 16 e 17 e consente potenzialmente esecuzione remota di codice senza interazione. Non risulta sfruttata nella campagna APT29.
APT29 torna a colpire i dispositivi mobili attraverso attacchi zero-click che sfruttano vulnerabilità già corrette nei sistemi operativi Apple e Android. Una nuova indagine di Sekoia, pubblicata il 4 novembre 2026, ricostruisce una campagna di watering hole condotta attraverso siti legittimi compromessi, domini contraffatti e un servizio di analytics utilizzato da migliaia di pagine web. Le catene di exploit permettono di sottrarre cookie, credenziali, database WhatsApp e Telegram, fotografie e informazioni di localizzazione senza ulteriori interazioni dopo l’accesso al sito infetto. Parallelamente, Google pubblica il bollettino di sicurezza Android di novembre, che include CVE-2026-58868, una vulnerabilità critica potenzialmente sfruttabile da remoto senza intervento dell’utente. Le due notizie descrivono rischi differenti: attacchi osservati contro software non aggiornato e una nuova falla corretta prima di evidenze pubbliche di sfruttamento.
Cosa leggere
Leggi anche: APT29 usa exploit di iOS e Chrome creati dai venditori di spyware
APT29 compromette siti istituzionali e il sistema di analytics Plerdy
La ricostruzione pubblicata da Sekoia descrive un’operazione che interessa Ucraina, Stati Uniti, Repubblica Ceca e Bulgaria. Gli aggressori compromettono siti appartenenti a un produttore ucraino di gas, a un’associazione americana dell’industria chimica e a un’organizzazione bulgara collegata al settore militare. Creano inoltre domini contraffatti che imitano America250 e Raffles London at The OWO, riproducendo i contenuti autentici attraverso un’infrastruttura adversary-in-the-middle. Il passaggio più importante riguarda Plerdy, servizio ucraino di analisi del traffico web. Fra il 27 agosto e il 3 settembre 2026, gli aggressori modificano uno script del sistema di monitoraggio SEO, distribuito attraverso siti che utilizzano il servizio. Migliaia di pagine caricano il componente alterato, ampliando considerevolmente la superficie di esposizione. Questo non significa che migliaia di dispositivi siano stati effettivamente compromessi.
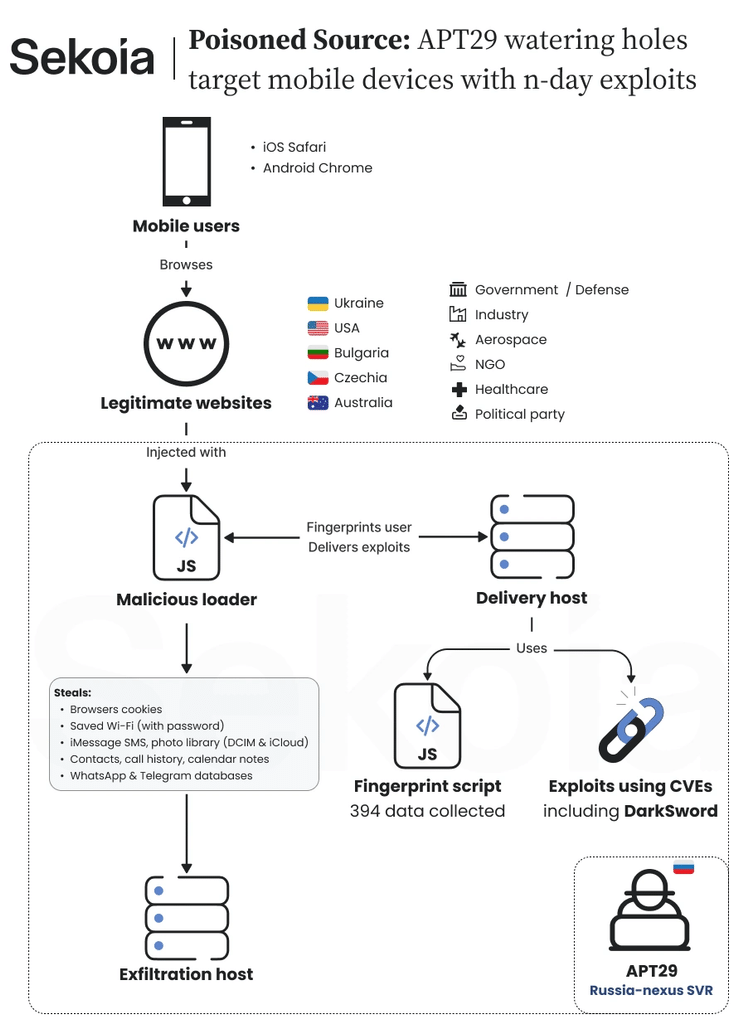
Il codice JavaScript identifica browser, sistema operativo e caratteristiche del dispositivo, inviando le informazioni all’infrastruttura degli attaccanti. Il server seleziona quindi la catena di exploit appropriata. L’utente deve raggiungere una pagina compromessa, ma non deve cliccare su allegati o confermare ulteriori operazioni per attivare l’attacco.
DarkSword sfrutta cinque CVE su iOS 18.5 e sottrae dati personali
Sui dispositivi Apple, Sekoia individua due differenti catene offensive. La prima interessa iOS 16.7 e combina CVE-2025-43529 con CVE-2024-27834, prendendo di mira soprattutto i cookie conservati da Safari.
La seconda riguarda iOS 18.5 e utilizza CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 e CVE-2025-43520. L’obiettivo è superare progressivamente le protezioni del browser, della sandbox e del sistema operativo per raggiungere informazioni normalmente isolate.
Il codice presenta collegamenti con DarkSword, toolkit già analizzato dal Google Threat Intelligence Group nel marzo 2026. I dati ricercati comprendono Keychain, conversazioni e database delle applicazioni di messaggistica, fotografie, informazioni geografiche e credenziali.
L’attribuzione ad APT29, conosciuto anche come Midnight Blizzard, viene formulata da Sekoia con confidenza medio-alta, sulla base di sovrapposizioni infrastrutturali e analogie con precedenti campagne. Non costituisce quindi una conferma definitiva dell’identità degli operatori.
Android colpito con AndroSnitch: Google corregge CVE-2026-58868
La catena Android individuata da Sekoia interessa Chrome dalla versione 139 alla 145, esclusa la 143, e combina CVE-2026-3910 con CVE-2025-27038, vulnerabilità del driver grafico Qualcomm Adreno. Dopo la compromissione viene distribuito AndroSnitch, componente progettato per raccogliere cookie Chrome, dati di autenticazione, cronologia della navigazione e credenziali delle reti Wi-Fi memorizzate.
I ricercatori precisano che i payload osservati non installano meccanismi di persistenza. Il riavvio interrompe quindi l’attività malevola in corso, ma non recupera i dati eventualmente già sottratti e non impedisce una nuova compromissione visitando nuovamente una pagina infetta.
Separatamente, il bollettino ufficiale Android di novembre corregge CVE-2026-58868, vulnerabilità critica del componente Framework relativa a un heap buffer overflow nella funzione onOutputReceived di FrameDecoder.cpp. Il difetto può consentire esecuzione remota di codice senza interazione dell’utente sulle versioni Android 14, 15, 16 e 17.
La correzione è compresa nel livello di sicurezza 2026-11-01. Il livello 2026-11-05 comprende anche le ulteriori patch del mese relative a kernel e componenti dei produttori. Google non segnala uno sfruttamento attivo di CVE-2026-58868 e non la collega agli attacchi attribuiti ad APT29.
Continua con:
L’incubo zero-click di Apple: iVerify svela DarkSword, l’exploit invisibile
Google corregge due zero-day in Chrome mentre Veeam aggiorna Backup & Replication
Patch già disponibili: il rischio maggiore riguarda i dispositivi non aggiornati
Apple e Google hanno già corretto le vulnerabilità utilizzate nelle catene osservate da Sekoia, comprese quelle relative a versioni meno recenti di iOS. La campagna dimostra però che la disponibilità di una patch non coincide con la sua installazione sui dispositivi effettivamente utilizzati.
Per gli amministratori aziendali il rischio riguarda anche gli script caricati dai siti istituzionali. La compromissione di Plerdy mostra come un componente JavaScript di terze parti possa trasformare pagine affidabili in vettori di distribuzione malware, senza necessità di compromettere direttamente ogni singolo server.
Gli utenti dovrebbero verificare gli aggiornamenti di iOS, Android, Chrome e dei componenti di sicurezza del produttore, evitando di considerare sufficiente la sola versione principale del sistema operativo. Per Android, la data del livello patch effettivamente installato rimane il riferimento operativo.
Il punto centrale è la sopravvivenza commerciale e operativa degli exploit n-day. Vulnerabilità già conosciute e corrette continuano a offrire opportunità di spionaggio quando i dispositivi restano indietro negli aggiornamenti. La nuova falla Android di novembre conferma, allo stesso tempo, quanto sia importante ridurre il periodo fra pubblicazione della correzione e disponibilità sui dispositivi degli utenti.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.