🛡️ Executive Summary
- La CISA inserisce CVE-2024-27834 nel catalogo KEV dopo aver rilevato prove di sfruttamento attivo della vulnerabilità Apple.
- Sekoia identifica tre vettori di infezione e catene di exploit già corrette che prendono di mira dispositivi iOS e Android non aggiornati.
- L’attribuzione ad APT29 ha confidenza medio-alta secondo i ricercatori; non equivale a una conferma ufficiale della responsabilità russa da parte della CISA.
La CISA inserisce CVE-2024-27834, una vulnerabilità di WebKit già corretta da Apple nel 2024, nel catalogo delle falle sfruttate attivamente. L’allerta del 4 novembre 2026 coincide con la pubblicazione di una ricerca di Sekoia su Poisoned Source, campagna che utilizza siti web compromessi, domini contraffatti e un componente di analisi del traffico manomesso per colpire iPhone e smartphone Android. L’indagine collega le operazioni, con confidenza medio-alta, ad APT29, gruppo di spionaggio associato all’intelligence estera russa. La novità non riguarda una falla sconosciuta: è la capacità di combinare exploit già disponibili con infrastrutture web apparentemente affidabili, fino a sottrarre sessioni autenticate e dati personali senza richiedere un download volontario.
Cosa leggere
CISA inserisce CVE-2024-27834 nel KEV: la patch Apple esiste dal 2024
L’agenzia statunitense conferma nell’avviso del 4 novembre l’inserimento di CVE-2024-27834 nel catalogo Known Exploited Vulnerabilities, riservato a problemi per i quali esistono evidenze di sfruttamento reale. La vulnerabilità riguarda un controllo improprio dell’autenticazione e permette, in presenza di capacità di lettura e scrittura arbitrarie, di aggirare Pointer Authentication, difesa che ostacola la manipolazione dei puntatori di esecuzione. Il punteggio CVSS 5,5 non racconta da solo l’impatto: inserita in una catena con esecuzione di codice, questa debolezza contribuisce a superare una protezione cruciale. Apple documenta la correzione nei contenuti di sicurezza di iOS 17.5 e iPadOS 17.5, distribuiti il 13 maggio 2024, attribuendo la scoperta a Manfred Paul con Zero Day Initiative. L’inclusione nel KEV non annuncia quindi una patch appena uscita, né dimostra che tutti i dispositivi Apple siano vulnerabili: segnala che una falla conosciuta continua a essere impiegata contro sistemi rimasti indietro negli aggiornamenti. La direttiva federale BOD 26-04 rafforza la priorità delle correzioni basate sul rischio, ma il suo perimetro vincolante riguarda le agenzie civili federali statunitensi.
Leggi anche: APT29 usa exploit di iOS e Chrome creati dai venditori di spyware
Plerdy compromesso e siti falsi: tre strade per raggiungere le vittime
La ricerca originale di Sekoia descrive una campagna emersa a metà ottobre, con tre modalità di distribuzione del codice malevolo. La prima consiste nell’iniettare JavaScript in siti autentici, fra cui quello di un’azienda ucraina del gas, un’associazione industriale statunitense e portali legati ad ambienti militari o politici europei. La seconda utilizza domini imitativi che funzionano come proxy del sito originale e aggiungono codice durante il caricamento: fra gli esempi figurano un falso portale collegato alle celebrazioni dei 250 anni dell’indipendenza americana e una copia del sito di un prestigioso hotel londinese. La terza estende l’esposizione a una filiera molto più vasta. Dal 27 agosto al 3 settembre 2026 gli attaccanti manomettono lo script del servizio ucraino Plerdy SEO Tracker, caricato da migliaia di siti, per distribuirvi un componente di profilazione. Fra le pagine interessate vi sono risorse associate al reclutamento e alla difesa ucraina. Il fatto che un sito carichi lo script alterato non dimostra, però, che ogni visitatore sia stato compromesso: serve un dispositivo vulnerabile e la successiva esecuzione dell’exploit. Questa distinzione è essenziale per non trasformare l’ampiezza dell’esposizione in un numero inventato di vittime.
UltimateFingerprinter sceglie la catena: DarkSword su iOS e AndroSnitch su Android
Il componente UltimateFingerprinter raccoglie 394 campi attraverso 61 gruppi di rilevazione, inclusi sistema operativo, browser, schermo e caratteristiche del dispositivo. Trasmette il profilo all’infrastruttura di consegna, che risponde con il codice adatto al bersaglio; Sekoia osserva comunque che quasi tutti questi dati non influenzano materialmente la selezione dell’exploit. Su iOS 16.7, la catena A unisce CVE-2025-43529, utilizzata per l’esecuzione di codice nel motore web, e CVE-2024-27834 per il bypass della Pointer Authentication: il risultato ricercato è l’estrazione dei cookie, potenzialmente anche da applicazioni diverse da Safari.
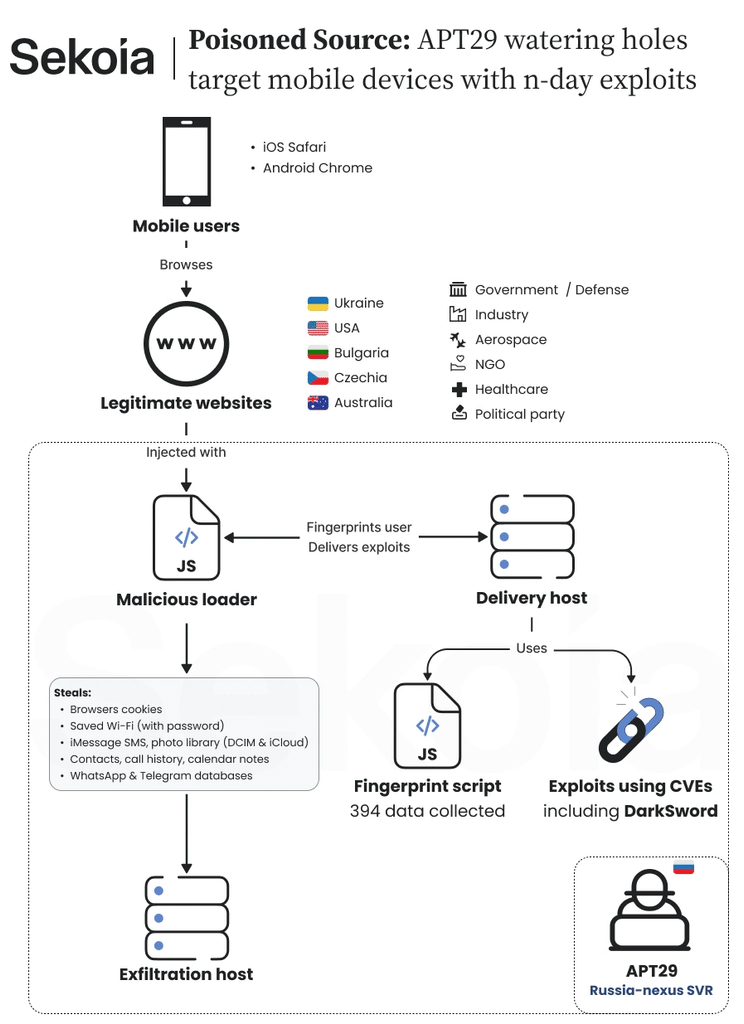
La catena B, osservata su iOS 18.5, impiega cinque vulnerabilità, tra cui CVE-2026-20700, per superare le restrizioni e arrivare a un prelievo esteso dei dati del telefono. Il framework coincide con DarkSword, già analizzato per i suoi attacchi invisibili contro iPhone; il percorso di sfruttamento comprende anche la vulnerabilità CVE-2026-20700 corretta da Apple. Su Android, invece, la catena C attacca versioni non aggiornate di Chrome 139–145, escludendo la 143 nei campioni osservati, e concatena CVE-2026-3910 con CVE-2025-27038 nel driver Adreno. Il payload finale, denominato AndroSnitch, punta ai cookie e ai dati di Chrome, oltre alle password Wi-Fi salvate. Nessuna delle tre catene documentate richiede una vulnerabilità zero-day ancora senza patch.
Cookie, messaggi e credenziali: perché la raccolta indica spionaggio
La differenza più importante fra i tre percorsi è la quantità di informazioni raggiungibili. La catena iOS più semplice tenta di sottrarre cookie di sessione, preziosi perché possono consentire di riutilizzare sessioni già autenticate e accedere a servizi web senza ripetere necessariamente l’intero login. La versione DarkSword più estesa punta invece a SMS, iMessage, posta elettronica, WhatsApp, Telegram, Keychain, rubrica, chiamate, calendario, note, cronologia Safari, fotografie, dati sanitari, posizioni e file iCloud Drive. La variante Android raccoglie dati del browser e credenziali delle reti wireless. Sekoia specifica che le catene esaminate non stabiliscono persistenza, elemento che le distingue da strumenti progettati per mantenere nel tempo un accesso remoto; la mancanza di persistenza non riduce il valore dei dati già esfiltrati. La società attribuisce la campagna ad APT29, noto anche come Midnight Blizzard o Cozy Bear, con confidenza da moderata ad alta, sulla base di infrastrutture, obiettivi, caratteristiche del codice e somiglianze con operazioni precedenti. Il riferimento agli interessi della Russia e al suo servizio di intelligence estera SVR rimane dunque una valutazione dei ricercatori, non un’attribuzione contenuta nell’allerta CISA.
Continua con:
P7 DarkSword evolve su iPhone: lo spyware ora apre il controllo remoto
Falso preorder iPhone Duo usa DarkSword: basta aprire la pagina per l’attacco
Aggiornamenti e controllo degli accessi: il rischio reale per aziende e utenti italiani
Per organizzazioni e utenti italiani la conseguenza pratica non è l’esistenza di un nuovo exploit universale, ma il rischio concreto di incontrare codice offensivo navigando su siti abituali o affidandosi a componenti terzi presenti nelle pagine. Le catene analizzate da Sekoia non funzionano contro dispositivi completamente aggiornati rispetto alle vulnerabilità utilizzate; per questo è prioritario verificare la versione effettiva di iOS, iPadOS, Android e Chrome, oltre alla disponibilità delle correzioni dei componenti del dispositivo. In ambito aziendale la risposta non si esaurisce nell’applicare una patch: su un telefono potenzialmente esposto occorre valutare revoca delle sessioni, verifica dei log di accesso e protezione degli account sensibili, perché i cookie rubati possono sopravvivere al semplice aggiornamento del software. I responsabili dei siti devono invece controllare script di terze parti e modifiche inattese al codice distribuito ai visitatori. Non risultano dal rapporto vittime italiane identificate, né un conteggio verificato dei dispositivi realmente compromessi: l’interesse per l’Italia riguarda la trasferibilità della tecnica e l’esposizione di persone che utilizzano servizi web internazionali. Il caso mostra soprattutto come una falla corretta da oltre due anni possa tornare centrale quando viene inserita in una filiera d’attacco capace di raggiungere gli utenti attraverso il web.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.