🛡️ Executive Summary
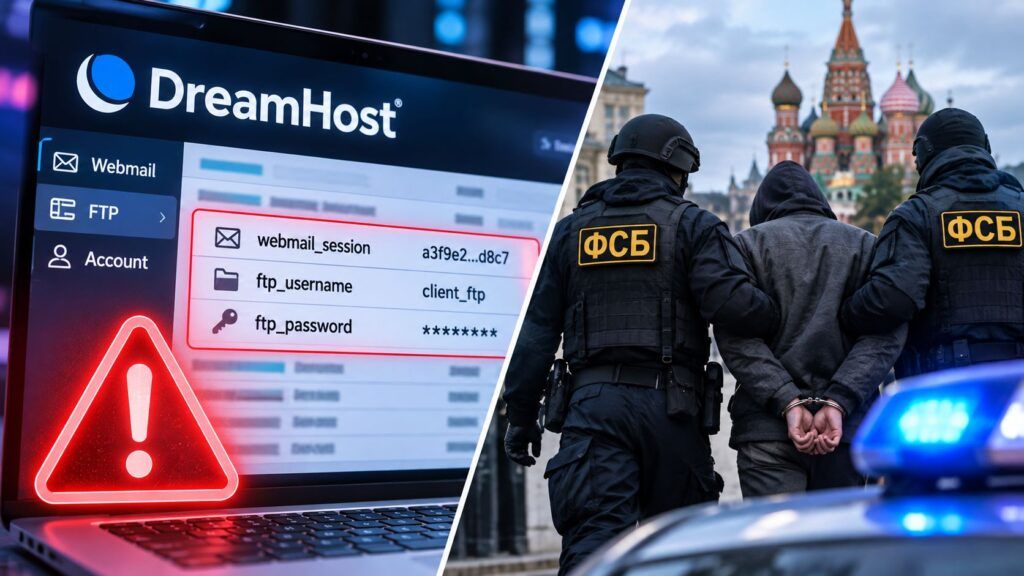
- DreamHost conferma una violazione del proprio File Manager. Un attaccante ha sfruttato una vulnerabilità del servizio per ottenere credenziali FTP/SFTP e raggiungere sistemi webmail, con potenziale esposizione di sessioni, messaggi e file.
- La polizia russa interrompe le attività del gruppo Vasya Grek. Tre presunti componenti sono sottoposti a misure cautelari nell’ambito di un’indagine su malware, phishing contabile e sottrazione di denaro alle aziende.
- Le due vicende evidenziano il rischio delle identità compromesse. Nel primo caso vengono esposti accessi ai servizi hosting; nel secondo i criminali sfruttano il computer di un dipendente per eseguire operazioni bancarie.
DreamHost conferma una violazione informatica che ha interessato il proprio servizio di gestione dei file, esponendo potenzialmente credenziali FTP/SFTP, sessioni webmail e informazioni ospitate dai clienti. La comunicazione depositata presso il procuratore generale della California chiarisce le modalità generali dell’intrusione e le misure adottate dal provider statunitense. Contemporaneamente, in Russia, il ministero dell’Interno annuncia l’interruzione delle attività di un gruppo di cybercriminali conosciuto con lo pseudonimo Vasya Grek, accusato di utilizzare email di phishing a tema contabile e malware per il controllo remoto dei computer aziendali. Si tratta di due operazioni indipendenti, senza collegamenti investigativi documentati, ma entrambe mostrano quanto le credenziali e gli accessi amministrativi costituiscano obiettivi centrali delle frodi informatiche.
Cosa leggere
DreamHost conferma un accesso non autorizzato al server del File Manager
Il provider statunitense DreamHost riconosce che una terza parte non autorizzata è riuscita ad accedere al server utilizzato per il servizio File Manager, disponibile attraverso il dominio files.dreamhost.com. Nella comunicazione ufficiale depositata presso il procuratore generale della California l’azienda attribuisce l’intrusione allo sfruttamento di una vulnerabilità del software che gestisce l’accesso ai file ospitati. La finestra temporale indicata si estende approssimativamente da agosto al 23 ottobre 2026, periodo durante il quale gli utenti che hanno utilizzato il servizio potrebbero avere esposto le proprie credenziali.
L’attaccante ha ottenuto la possibilità di accedere a nomi utente e password FTP/SFTP degli account che avevano effettuato l’accesso al File Manager nel periodo interessato. L’indagine ha inoltre identificato la possibilità di raggiungere alcuni sistemi webmail, esponendo potenzialmente informazioni di sessione relative a un numero limitato di utenti. DreamHost precisa che i dati coinvolti potrebbero comprendere anche contenuti delle email e file presenti sui server. La società non pubblica un numero complessivo di persone compromesse e non attribuisce l’attacco a un gruppo specifico, distinguendo dunque l’accertamento dell’intrusione dalla valutazione ancora in corso sulla sua estensione.
Credenziali FTP e sessioni webmail, quali dati potrebbero essere stati esposti
La differenza fra la compromissione del File Manager e quella di un normale account amministrativo è determinante. Le credenziali FTP/SFTP consentono di interagire con i file presenti nello spazio di hosting, secondo i permessi attribuiti a ciascun account. Se sottratte, possono essere utilizzate per accedere ai contenuti, modificarli o introdurre elementi malevoli nei siti ospitati. Nel caso DreamHost il provider conferma l’esposizione delle credenziali di accesso, ma non documenta pubblicamente un utilizzo sistematico delle stesse per compromettere tutti i siti dei clienti interessati. L’accesso ai sistemi webmail introduce invece un secondo rischio, perché le informazioni di sessione possono permettere il riutilizzo di un’autenticazione già completata, mentre i messaggi eventualmente consultati possono contenere ulteriori informazioni riservate.
DreamHost dichiara di non aver trovato prove di accesso alle credenziali del pannello di controllo o ai dati di fatturazione. Specifica inoltre di non conservare i numeri completi delle carte di pagamento, affidando l’elaborazione a un operatore esterno. Dopo la scoperta dell’incidente, l’azienda ha interrotto gli accessi non autorizzati, corretto la vulnerabilità sfruttata, revocato le sessioni potenzialmente interessate e reimpostato le password. Ha inoltre avviato verifiche con consulenti legali ed esperti forensi esterni, offrendo ai destinatari della notifica un anno di servizi gratuiti di protezione contro il furto d’identità tramite Equifax.
Leggi anche: Copenaghen, 525.000 dati esposti e 8,2 milioni rubati in Corea
La polizia russa interrompe le attività del gruppo Vasya Grek
In un’operazione distinta, il ministero dell’Interno russo comunica il 2 novembre 2026 di avere identificato i presunti componenti di una struttura criminale conosciuta come Vasya Grek, specializzata in attacchi informatici contro società russe e straniere. Secondo il comunicato ufficiale del ministero, alle indagini hanno partecipato unità specializzate nella criminalità tecnologica e informatica, investigatori della polizia di Mosca e tecnici di Kaspersky Lab. Le autorità attribuiscono agli indagati la realizzazione di campagne di phishing mirate, l’utilizzo di software dannoso e la sottrazione di fondi dai conti correnti aziendali.
Gli investigatori dichiarano di avere effettuato perquisizioni nelle abitazioni e negli uffici utilizzati dai sospettati, sequestrando computer, dispositivi di comunicazione e altro materiale ritenuto rilevante. L’infrastruttura utilizzata dal gruppo sarebbe stata smantellata. Il presunto organizzatore è stato sottoposto agli arresti domiciliari, mentre altri due sospettati hanno ricevuto misure cautelari che impongono di non allontanarsi e di rispettare determinate prescrizioni. Il procedimento riguarda ipotesi di furto, creazione e distribuzione di software malevolo e costituzione illecita di una persona giuridica, secondo le disposizioni del codice penale russo richiamate dagli inquirenti. Si tratta di accuse formulate dalle autorità investigative: il comunicato non documenta una sentenza definitiva né fornisce i nomi degli indagati.
Finti documenti contabili e malware permettono di sottrarre 660.000 rubli
L’episodio utilizzato dagli investigatori per illustrare il funzionamento del gruppo risale a settembre 2025. Un’azienda riceve una comunicazione elettronica che sembra provenire da un interlocutore commerciale abituale. Il messaggio presenta un allegato denominato «Atto di riconciliazione», un documento tipico delle procedure di verifica contabile fra imprese. Un dipendente dell’ufficio amministrativo apre il file e avvia inconsapevolmente un programma malevolo. Da quel momento, secondo la ricostruzione della polizia, gli attaccanti ottengono accesso remoto al computer e utilizzano il sistema di home banking aziendale Bank-Client per trasferire più di 660.000 rubli verso conti sotto il loro controllo.
L’infrastruttura descritta dal ministero comprende una rete di domini di phishing che imitavano servizi finanziari e contabili, server virtuali situati all’estero e strumenti di amministrazione remota acquistati in ambienti criminali online. Il riferimento alle piattaforme straniere non stabilisce automaticamente la nazionalità dei complici o il coinvolgimento di altri Stati. La portavoce del ministero, Irina Volk, sostiene inoltre che le attività del gruppo fossero conosciute dalle forze dell’ordine russe, statunitensi ed europee, senza indicare specifiche operazioni internazionali coordinate. La tecnica del phishing finanziario presenta analogie generali con altre campagne che sfruttano documenti commerciali per distribuire malware, come Operation MoneyMount contro le funzioni finanziarie delle imprese russe, ma non esistono elementi sufficienti per attribuire le due operazioni agli stessi responsabili.
Continua con:
TeamSystem, data breach su Contabilità in Cloud: esfiltrati IBAN e movimenti
Hosting, contabilità e credenziali: due incidenti che richiedono difese differenti
Le due vicende interessano superfici d’attacco differenti. Nel caso DreamHost, la criticità si concentra su un servizio amministrativo del provider, dal quale possono derivare esposizione di credenziali e accessi a informazioni ospitate. La priorità per i clienti potenzialmente coinvolti consiste nel verificare le comunicazioni ufficiali, aggiornare le password riutilizzate altrove, controllare i file dei siti e cercare anomalie nelle impostazioni della posta elettronica, comprese regole di inoltro o filtri non riconosciuti. Per gli amministratori di siti, il monitoraggio delle modifiche ai file e degli accessi FTP/SFTP resta essenziale anche dopo una reimpostazione delle password, perché la revoca delle credenziali non elimina automaticamente eventuali modifiche già apportate durante un’intrusione. Nel caso Vasya Grek, invece, la compromissione parte da un dipendente che apre un allegato malevolo e consente agli attaccanti di operare sul dispositivo utilizzato per la contabilità. La protezione richiede quindi controlli sugli allegati, limitazione dell’esecuzione di programmi non autorizzati, separazione delle attività bancarie dalle normali operazioni email e procedure di verifica indipendenti per i trasferimenti finanziari. Il furto documentato dalle autorità russe mostra che l’obiettivo non è necessariamente sottrarre grandi quantità di dati: può essere sufficiente raggiungere una postazione con accesso ai pagamenti aziendali.
DreamHost e Vasya Grek non fanno parte della stessa campagna conosciuta, ma evidenziano due conseguenze dello stesso problema operativo: quando un accesso considerato affidabile viene compromesso, le autorizzazioni legittime diventano uno strumento nelle mani dell’attaccante. La distinzione è importante anche nella risposta agli incidenti. Nel primo caso servono verifiche sull’infrastruttura hosting e sulle sessioni esposte; nel secondo, analisi forense del computer, controllo delle operazioni bancarie e ricostruzione delle comunicazioni fraudolente. La sicurezza dipende dalla capacità di individuare rapidamente l’abuso di quelle autorizzazioni, prima che si trasformi in perdita di dati o di denaro.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.