📌 In Sintesi
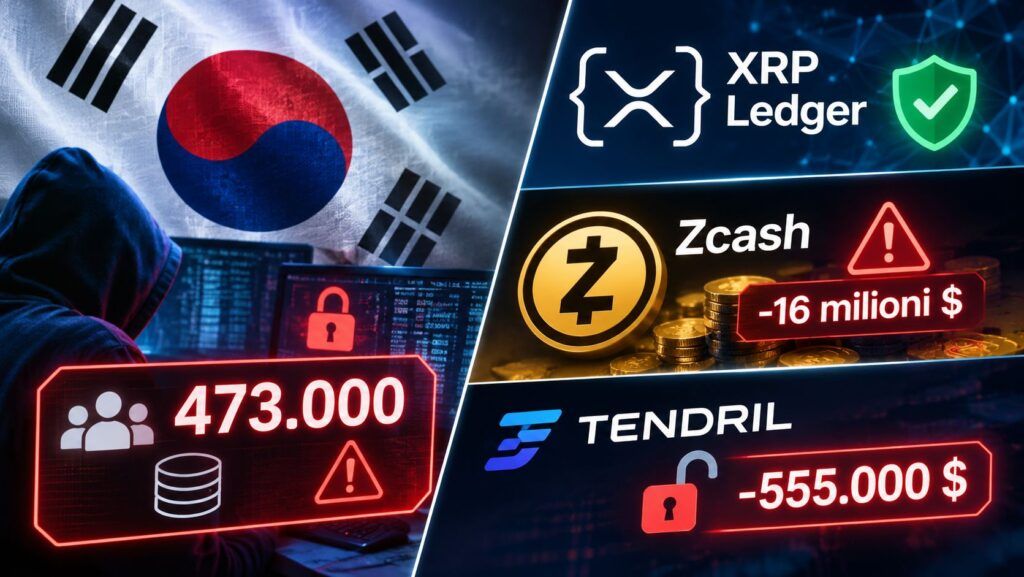
- Corea del Sud, 37 società finanziarie colpite. Le autorità registrano 40 incidenti informatici, circa 473.000 informazioni esposte e sottrazioni di fondi aziendali per un miliardo di won. Avviati controlli su 580 operatori.
- XRP Ledger corregge una vulnerabilità nelle autorizzazioni delegate. L’aggiornamento fixCleanup3_4_0 è attivo dal 4 novembre e impedisce che una determinata autorizzazione alla distruzione di token permetta anche di crearne di nuovi.
- Zcash e TENDRIL mostrano due rischi differenti della finanza decentralizzata. L’aggiornamento NU7 può rendere inutilizzabili circa 12.226 ZEC rimasti nel vecchio pool Sprout, mentre un exploit su BNB Chain causa perdite stimate in 555.000 dollari.
La sicurezza delle infrastrutture finanziarie affronta quattro emergenze distinte tra Corea del Sud e mercati delle criptovalute. Il 5 novembre 2026, l’autorità finanziaria sudcoreana rende noto che 37 società hanno segnalato 40 incidenti informatici, con circa 473.000 informazioni compromesse e sottrazioni di fondi aziendali per un miliardo di won. Nello stesso momento XRP Ledger completa l’attivazione di una correzione relativa alle autorizzazioni sui token, Zcash si prepara a disabilitare le transazioni del vecchio pool Sprout e TENDRIL registra un attacco contro il proprio pool di liquidità su BNB Chain. Gli episodi non risultano collegati da un’unica campagna criminale: riguardano rispettivamente violazioni dei sistemi aziendali, regole di consenso blockchain, compatibilità dei protocolli crittografici e vulnerabilità negli smart contract. Il problema comune è la capacità delle infrastrutture finanziarie di prevenire incidenti e modificare sistemi complessi senza introdurre nuovi rischi per fondi e informazioni.
Cosa leggere
Corea del Sud: 473.000 informazioni esposte e 37 società finanziarie coinvolte
La Financial Services Commission (FSC) sudcoreana pubblica il 5 novembre i risultati della ricognizione sugli incidenti informatici registrati a partire dal 30 settembre 2026. Secondo il comunicato ufficiale dell’autorità finanziaria, entro il 3 novembre risultano 40 segnalazioni provenienti da 37 imprese, distribuite tra banche, società di investimento, compagnie assicurative, operatori del credito, piattaforme di finanza elettronica e imprese legate agli asset virtuali. Il bilancio comprende circa 473.000 informazioni esposte, fra cui dati di dipendenti, nomi di clienti, numeri identificativi e coordinate di conto. L’autorità precisa che, allo stato delle verifiche, non è stata accertata la sottrazione di credenziali come password di conto tali da consentire direttamente pagamenti non autorizzati. Il numero di informazioni compromesse non equivale automaticamente a 473.000 persone distinte, perché la comunicazione riguarda i dati individuati durante gli accertamenti. La situazione amplia il quadro delle precedenti violazioni che avevano coinvolto banche sudcoreane e infrastrutture di identità, trasformando una sequenza di episodi in un problema di sicurezza settoriale.
Un miliardo di won sottratto e 580 società sottoposte a controlli
Il bilancio coreano non riguarda soltanto la riservatezza dei dati. La FSC segnala infatti sottrazioni per circa un miliardo di won, equivalenti indicativamente a 745.000 dollari, presso alcuni operatori di dimensioni ridotte. Gli incidenti interessano fondi amministrati dalle aziende, compresi hot wallet di asset virtuali, punti digitali e depositi gestiti da piattaforme finanziarie. L’autorità non ha accertato, fino al momento della comunicazione, perdite direttamente materializzate sui patrimoni dei singoli clienti. Per contenere il rischio di ulteriori violazioni il governo annuncia un controllo esteso a circa 580 società, con particolare attenzione alle interfacce esposte verso l’esterno e ai sistemi interni di governance. Le misure comprendono verifiche più frequenti delle vulnerabilità, monitoraggio delle informazioni sottratte e rafforzamento delle responsabilità dei vertici aziendali. La strategia include anche una maggiore diffusione di strumenti AI per identificare esposizioni e tentativi di frode, ma l’utilizzo dell’intelligenza artificiale non sostituisce la gestione delle autorizzazioni, la protezione delle credenziali e il controllo delle infrastrutture operative.
Leggi anche: ARTEX e Claude contro le banche: l’AI entra nel workflow dell’hacker
XRP Ledger attiva fixCleanup3_4_0 e chiude una falla nella creazione dei token
Un secondo sviluppo riguarda XRP Ledger, dove l’aggiornamento fixCleanup3_4_0 diventa operativo il 4 novembre alle 14:52 UTC, corrispondenti alle 15:52 italiane, al ledger 108.112.129. L’attivazione è verificabile attraverso il registro degli aggiornamenti del protocollo e segue due settimane di consenso sufficiente tra i validatori, dopo l’interruzione di una precedente finestra di approvazione in ottobre. La correzione interviene anche su una vulnerabilità delle autorizzazioni delegate: in determinate condizioni un account autorizzato a distruggere token emessi da un altro soggetto poteva crearne di nuovi, superando i limiti previsti per il proprio ruolo. Il problema interessa i token emessi sulla rete, comprese eventuali stablecoin, e non deve essere confuso con la vulnerabilità dell’aritmetica del payment engine che poteva creare XRP attraverso un integer overflow, corretta separatamente in ottobre. Non risultano casi pubblicamente confermati di sfruttamento del difetto appena corretto. L’aggiornamento comprende anche interventi sulle regole dei vault, sulle operazioni di trading e sulle firme, mentre l’effettiva attivazione dei protocolli di prestito rimane subordinata ai rispettivi processi di approvazione.
Zcash NU7: circa 16 milioni di dollari nel vecchio pool Sprout rischiano il blocco
Su Zcash il pericolo non deriva da un attacco appena scoperto, ma da una modifica deliberata alle regole della rete. L’aggiornamento NU7, previsto al blocco 3.543.405, disabilita le transazioni di versione 4, l’unico formato ancora capace di trasferire fondi dal precedente sistema di privacy Sprout. La modifica è descritta nella specifica tecnica ZIP 2003. Secondo i dati di monitoraggio riportati il 5 novembre, nel pool storico rimangono circa 12.226 ZEC, valutati approssimativamente 16 milioni di dollari ai prezzi considerati nella rilevazione. L’attivazione viene attesa nella notte italiana tra il 5 e il 6 novembre, ma l’orario effettivo dipende dal raggiungimento dell’altezza di blocco prevista. Dopo il passaggio a NU7, gli ZEC rimasti in Sprout non potranno essere spesi attraverso le transazioni supportate dal nuovo consenso, neppure disponendo delle chiavi private. La quantità residua continuerà a far parte della fornitura emessa e non verrà automaticamente distrutta; una futura modifica delle regole potrebbe teoricamente ripristinare l’accesso, senza alcuna garanzia che ciò avvenga. L’aggiornamento riduce la complessità di un protocollo crittografico ormai superato, mentre la rete continua a lavorare su nuove soluzioni di protezione della privacy nelle transazioni Zcash. Il rischio riguarda chi conserva effettivamente fondi negli indirizzi Sprout, non tutti gli utilizzatori di Zcash.
TENDRIL perde circa 555.000 dollari: il contratto altera le riserve prima dello scambio
Il quarto caso riguarda un exploit effettivamente segnalato il 5 novembre sul pool TENDRIL/USDT di PancakeSwap V2, sulla rete BNB Chain. Secondo il monitoraggio di SlowMist, la vulnerabilità riguarda la logica personalizzata eseguita durante le operazioni di vendita del token. Il cosiddetto sell hook consentiva di modificare il saldo dei token della coppia e sincronizzare le riserve prima che il trasferimento in corso fosse completamente contabilizzato. La sequenza produceva una rappresentazione distorta delle riserve utilizzate per calcolare il prezzo nello scambio successivo, permettendo all’attaccante di sottrarre quasi tutti gli USDT presenti nel pool. La perdita netta stimata raggiunge circa 555.000 dollari, mentre alcune valutazioni iniziali avevano indicato importi inferiori. La differenza non dimostra un secondo attacco: riflette stime pubblicate in momenti differenti e possibili distinzioni tra fondi sottratti, profitto dell’attaccante e perdita complessiva. L’incidente conferma quanto le funzioni aggiuntive negli smart contract possano compromettere la sicurezza della liquidità, come già evidenziato dagli attacchi a bridge e pool DeFi basati su manipolazioni dei prezzi e delle condizioni di scambio.
Continua con:
XRP Ledger, correzioni al lending e voto dei validatori
Da Ronin a Binance: come la Corea del Nord ha rubato 12,8 miliardi in crypto
Quattro episodi diversi, un unico problema di controllo delle infrastrutture
Le violazioni sudcoreane, la correzione di XRP Ledger, l’aggiornamento di Zcash e l’exploit TENDRIL non costituiscono un attacco coordinato, ma mostrano quattro modalità con cui può manifestarsi il rischio tecnologico nel sistema finanziario. La Corea del Sud affronta il problema della gestione aziendale di dati e patrimoni; XRP Ledger deve garantire che le autorizzazioni delegate producano soltanto gli effetti previsti; Zcash introduce una modifica di consenso che rende incompatibile una parte della propria storia tecnologica; TENDRIL dimostra invece come un errore nell’ordine delle operazioni possa compromettere un pool di liquidità. La distinzione è essenziale anche nella valutazione delle responsabilità. Un’informazione esposta non coincide necessariamente con un conto svuotato, una vulnerabilità corretta non dimostra un furto già avvenuto e un protocollo dismesso non rappresenta automaticamente un attacco informatico. La sicurezza dipende dalla capacità di riconoscere queste differenze, intervenire sui sistemi interessati e mantenere verificabili le conseguenze economiche degli incidenti.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.