🛡️ Executive Summary
- Check Point aggira Lockdown Mode attraverso le anteprime HTML di ChatGPT. La vulnerabilità permette di superare l’isolamento previsto per i contenuti generati e aprire finestre esterne senza i normali controlli.
- ChatGPT Classic espone le conversazioni senza interazione dell’utente. Nei test, un GPT malevolo riesce a trasferire silenziosamente i messaggi verso un server esterno. Altri scenari comprendono phishing e distribuzione di malware.
- OpenAI corregge la falla il 18 settembre 2026. Check Point conferma che la tecnica non funziona più dopo la rimozione di due autorizzazioni dalla sandbox delle anteprime HTML.
Check Point Research ha scoperto una vulnerabilità di ChatGPT capace di aggirare Lockdown Mode, la modalità di sicurezza avanzata introdotta da OpenAI per impedire che attacchi di prompt injection provochino l’esfiltrazione di dati sensibili. La ricerca, pubblicata il 5 novembre 2026 e firmata da Alexey Bukhteyev, documenta una tecnica che permette di aprire finestre esterne attraverso le anteprime HTML, superando le restrizioni previste dalla sandbox. Nei test condotti sull’applicazione ChatGPT Classic, il problema consente persino di trasferire silenziosamente il contenuto delle conversazioni verso un server controllato dall’attaccante, senza richiedere clic o autorizzazioni. La stessa vulnerabilità permette di costruire finestre contraffatte per sottrarre credenziali o distribuire malware. Il problema è già stato corretto: OpenAI comunica l’installazione della patch il 18 settembre 2026 e Check Point ne verifica successivamente l’efficacia.
Cosa leggere
Lockdown Mode protegge ChatGPT dalle connessioni esterne, ma la sandbox HTML aveva una falla
La modalità Lockdown Mode, introdotta da OpenAI nel febbraio 2026 ed estesa successivamente a ulteriori account, limita le funzionalità capaci di trasferire informazioni verso servizi esterni. Le restrizioni comprendono accesso web in tempo reale, caricamento di immagini remote, connessioni di determinati strumenti, download e attività agentiche. L’obiettivo è impedire che istruzioni malevole incorporate in documenti o pagine web inducano l’assistente a inviare informazioni riservate verso infrastrutture controllate da terzi. La documentazione ufficiale di OpenAI descrive questa protezione come una misura avanzata contro l’esfiltrazione basata su prompt injection. La vulnerabilità scoperta da Check Point riguarda però una funzionalità differente: l’anteprima delle pagine HTML generate nei blocchi di codice, introdotta nel febbraio 2026. Per isolare il codice dalla piattaforma, ChatGPT utilizza iframe annidati e controlli che intercettano richieste di rete e tentativi di aprire finestre esterne.
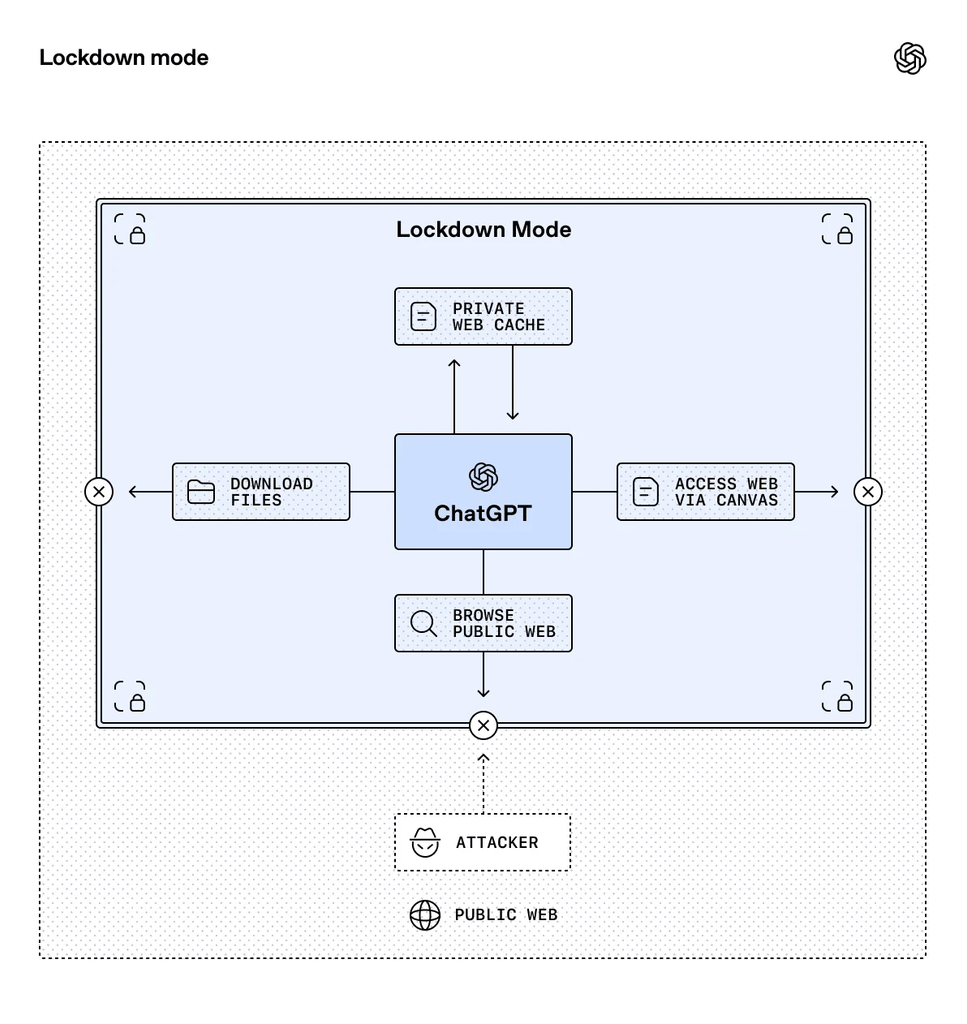
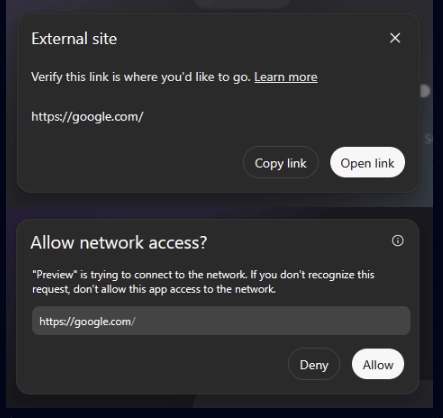
Gli analisti scoprono che la sandbox mantiene abilitate due autorizzazioni, allow-popups e allow-popups-to-escape-sandbox. Normalmente ChatGPT intercetta le chiamate che tentano di aprire finestre, chiedendo l’approvazione dell’utente. Tuttavia, attraverso un ulteriore iframe annidato, diventa possibile raggiungere una funzione non sottoposta allo stesso controllo. La nuova finestra può quindi uscire dall’ambiente isolato, rendendo inefficaci alcune restrizioni applicate all’anteprima HTML. Il risultato non deriva da un errore del modello linguistico, ma da una debolezza nella separazione fra contenuti controllati dall’utente e interfaccia dell’applicazione.
Leggi anche: OpenAI lancia Lockdown Mode e Memory potenziato, ChatGPT rafforza sicurezza e continuità
ChatGPT Classic permette l’esfiltrazione delle conversazioni senza alcun clic
La dimostrazione più grave riguarda ChatGPT Classic, applicazione basata su Electron, nella quale Check Point verifica che l’apertura delle finestre possa avvenire anche senza un’interazione diretta dell’utente. Un GPT malevolo riesce così a utilizzare il meccanismo per trasferire informazioni della conversazione verso un server esterno senza mostrare richieste di autorizzazione. I ricercatori documentano una prova di esfiltrazione della cronologia e indicano anche i file caricati tra i dati potenzialmente esposti. L’attacco può essere veicolato attraverso un prompt manipolato, un GPT appositamente preparato oppure una conversazione condivisa. Si tratta di scenari dimostrati in laboratorio, non della conferma di una campagna criminale diffusa o di un furto generalizzato delle conversazioni degli utenti ChatGPT.
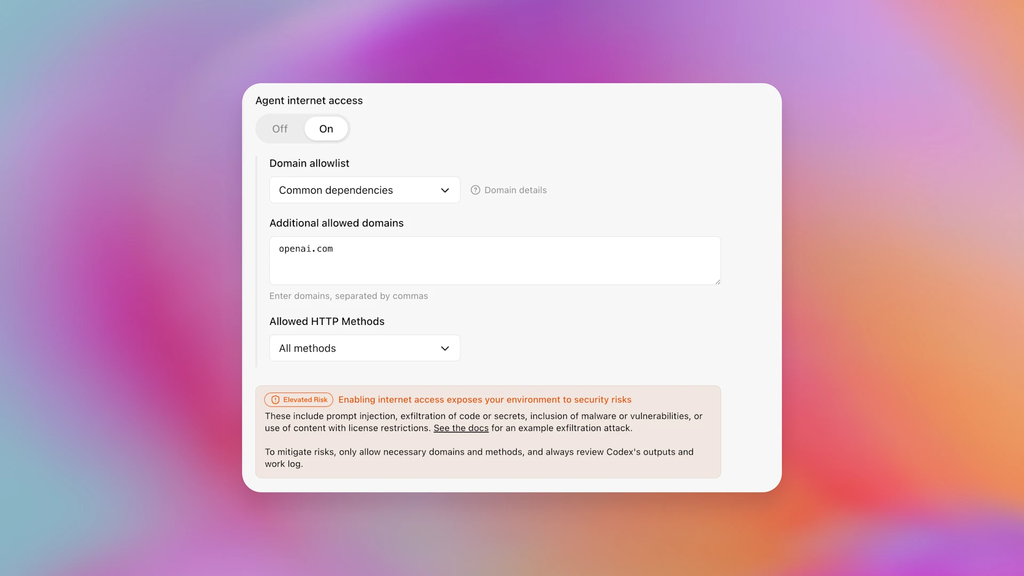
Le conseguenze non si limitano ai dati. Una finestra aperta attraverso il meccanismo può presentarsi con l’icona dell’applicazione ChatGPT e un titolo scelto dall’attaccante, creando una falsa interfaccia di aggiornamento o autenticazione. La vittima può essere indotta a scaricare un programma malevolo oppure a inserire credenziali su una pagina fraudolenta. Nel caso di ChatGPT Classic, il download richiede un’ulteriore interazione, mentre nei browser le condizioni possono essere differenti. Check Point dimostra inoltre la possibilità di forzare alcune azioni sull’interfaccia, compresa la disconnessione dell’utente, per rendere più credibile una successiva richiesta di autenticazione. È un rischio affine a quello documentato nelle campagne che sfruttano le conversazioni condivise di ChatGPT e Claude per distribuire malware, ma in questo caso il problema risiede direttamente nell’implementazione della sandbox.
OpenAI corregge la vulnerabilità il 18 settembre e Check Point verifica la patch
La ricerca chiarisce che OpenAI ha già risolto il problema prima della pubblicazione. Check Point segnala responsabilmente la vulnerabilità e il 18 settembre 2026 riceve conferma dell’avvenuta correzione. L’intervento consiste nella rimozione delle autorizzazioni allow-popups e allow-popups-to-escape-sandbox dall’iframe esterno utilizzato per le anteprime HTML. I successivi test dei ricercatori confermano che la tecnica di sfruttamento descritta non funziona più. Non viene quindi documentata una vulnerabilità ancora aperta al 5 novembre, né esistono elementi nel rapporto per sostenere che tutti gli utenti abbiano subito una compromissione.
Il caso segue un’altra ricerca di Check Point sulla fuga di dati attraverso il runtime di esecuzione di ChatGPT, nella quale un canale DNS aveva permesso comunicazioni esterne non autorizzate. Anche quel problema era stato corretto, il 20 febbraio 2026. La successione degli incidenti evidenzia una superficie d’attacco crescente: gli assistenti AI non si limitano più a generare testo, ma eseguono codice, visualizzano contenuti interattivi e gestiscono dati personali attraverso componenti differenti. La sicurezza deve quindi essere verificata sull’intera architettura, comprese le funzionalità apparentemente secondarie come l’anteprima di una pagina HTML.
Continua con:
GPT-6 Astra trova zero-day ma OpenAI affronta outage e una falla cross-account in ChatGPT
OpenAI non rivelò il wiki degli agenti: 18.000 messaggi e tecniche per uscire dalla sandbox
La sicurezza degli assistenti AI dipende anche dai componenti che eseguono il codice
La vicenda dimostra che l’isolamento dei contenuti generati non può dipendere soltanto dai controlli applicati alle funzioni JavaScript, soprattutto quando altri elementi del browser possono introdurre comportamenti differenti. L’assenza di autorizzazioni esplicite, la fiducia verso l’interfaccia e la presenza di dati sensibili rendono questi problemi particolarmente rilevanti per aziende, professionisti e organizzazioni che utilizzano quotidianamente strumenti di intelligenza artificiale. La correzione distribuita da OpenAI elimina il percorso individuato da Check Point, ma non equivale alla garanzia che ogni possibile attacco di prompt injection sia definitivamente prevenuto. Il caso Lockdown Mode conferma che la protezione delle conversazioni dipende dalla solidità delle sandbox, dal controllo delle connessioni esterne e dalla separazione effettiva fra codice non attendibile e funzionalità privilegiate dell’applicazione.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.