📌 In sintesi
- CWPdoor è una backdoor nascosta nel server di Control Web Panel. Il malware sostituisce il binario legittimo cwpsrv con una versione modificata, capace di eseguire comandi remoti senza alterare apparentemente il funzionamento del pannello.
- La minaccia utilizza comunicazioni cifrate e sopprime gli access log. I comandi arrivano attraverso richieste HTTP firmate digitalmente e vengono eseguiti da un processo ausiliario. Un campione esaminato dai ricercatori non veniva rilevato dagli antivirus.
- Oltre 340.000 installazioni CWP risultano raggiungibili da Internet. QiAnXin XLab documenta infezioni reali, ma il numero dei server esposti non coincide con quello dei sistemi compromessi. Il vettore iniziale rimane sconosciuto.
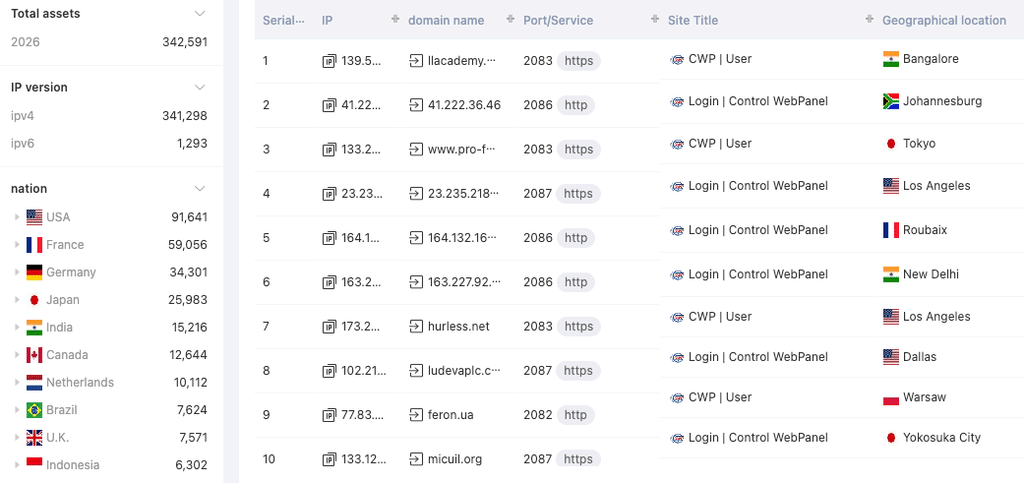
Una nuova backdoor per Linux si nasconde direttamente nel componente che gestisce l’interfaccia amministrativa dei server, consentendo agli aggressori di eseguire comandi remoti senza lasciare tracce nei normali registri degli accessi. La minaccia, denominata CWPdoor, viene documentata il 5 novembre 2026 dai ricercatori di QiAnXin XLab, che individuano una versione modificata di cwpsrv, il server utilizzato da Control Web Panel (CWP) per amministrare siti web, servizi email, DNS e risorse di sistema. Il malware non viene installato come una normale web shell separata, ma è integrato direttamente nel binario legittimo, mantenendone le funzioni operative e attivandosi soltanto quando riceve richieste HTTP opportunamente costruite. Secondo i dati della piattaforma Hunter, oltre 340.000 istanze CWP risultano esposte a Internet, rappresentando una superficie di attacco significativa per una minaccia capace di nascondersi ai controlli convenzionali.
Cosa leggere
CWPdoor modifica il server cwpsrv e conserva il funzionamento del pannello
La ricerca pubblicata da QiAnXin XLab ricostruisce l’origine della scoperta al 29 giugno 2026, quando i sistemi di monitoraggio del laboratorio intercettano uno script denominato cwpsrv_update.sh. Il file viene presentato come uno strumento per aggiornare il servizio, ma in realtà scarica un binario compromesso da un server remoto e sostituisce il componente originale di Control Web Panel. Il malware prende di mira due versioni specifiche di cwpsrv, 1.15.10 e 1.24.0, utilizzando una procedura che richiede privilegi root e verifica la corretta esecuzione del servizio dopo la sostituzione.
La caratteristica principale è l’integrazione del codice malevolo direttamente nel server applicativo. Cwpsrv deriva da una versione personalizzata di Nginx e gestisce l’interfaccia del pannello amministrativo. Gli aggressori inseriscono le funzioni della backdoor nel codice del server e producono un nuovo eseguibile, che continua a rispondere normalmente alle richieste degli utenti legittimi. La compromissione diventa quindi difficilmente riconoscibile attraverso il semplice controllo delle funzionalità del pannello, perché il servizio rimane operativo anche dopo l’installazione del malware. Non si tratta di una vulnerabilità intrinseca di tutte le versioni CWP, ma di una sostituzione malevola del componente utilizzato dal sistema.
Lo script cancella le tracce della sostituzione e nasconde le modifiche ai file
La procedura di installazione di CWPdoor è progettata per preservare l’apparente integrità dell’ambiente compromesso. Lo script controlla la versione di cwpsrv presente sul server, scarica il componente modificato, crea una copia temporanea dell’originale e riavvia il servizio utilizzando il nuovo binario. Se il sistema non funziona correttamente dopo l’operazione, viene ripristinata la versione precedente. Quando invece il malware viene avviato senza problemi, lo script elimina i file temporanei e il backup utilizzato per l’installazione.
L’elemento più significativo riguarda la manipolazione dei timestamp e della cronologia dei comandi. Il programma ripristina le date di accesso e modifica dei file e della directory interessata, facendo apparire il binario compromesso come se non fosse stato sostituito. Rimuove inoltre alcune tracce dalla cronologia della shell e comunica l’esito dell’installazione all’infrastruttura remota. Le verifiche amministrative basate esclusivamente su ls, stat o sulle date dei file possono quindi non rilevare la compromissione. Il comportamento richiama una categoria di minacce già analizzata nelle indagini sulle backdoor fantasma Linux e sulle tecniche di occultamento del codice malevolo, dove la permanenza all’interno di componenti apparentemente legittimi rappresenta una delle principali difficoltà delle attività di risposta agli incidenti.
I comandi arrivano attraverso HTTP cifrato con AES e firma RSA
CWPdoor utilizza un canale di comando passivo che viene attivato soltanto attraverso richieste HTTP contenenti intestazioni specifiche. Il server analizza tre campi, denominati X-Ngx-Integrity-Time, X-Ngx-Integrity-Data e X-Ngx-Integrity-Sig, utilizzati rispettivamente per trasmettere un timestamp, il contenuto cifrato del comando e una firma digitale. Il malware verifica che la richiesta rientri nell’intervallo temporale previsto e che la firma sia compatibile con la chiave RSA incorporata nel binario. Se i controlli non vengono superati, la richiesta viene gestita normalmente e la backdoor non manifesta alcun comportamento evidente.
Quando la richiesta viene riconosciuta, il comando viene decifrato attraverso AES-256-CBC e trasmesso a un processo ausiliario mediante un socket Unix locale. Il processo esegue l’istruzione e restituisce il risultato al mittente attraverso una risposta HTTP cifrata. Il meccanismo consente all’aggressore di mantenere un canale bidirezionale di esecuzione remota, ma la firma digitale limita l’utilizzo della backdoor a chi dispone delle credenziali necessarie per produrre richieste autorizzate dal malware. La cifratura non protegge il server compromesso: serve a nascondere e controllare le comunicazioni dell’attaccante.
CWPdoor evita i log e sfugge al rilevamento antivirus
La capacità più rilevante sul piano investigativo riguarda l’eliminazione selettiva delle richieste malevole dagli access log del server. CWPdoor modifica il contesto del modulo di logging per impedire che le comunicazioni associate alla backdoor vengano registrate. Le normali richieste continuano invece a produrre log, permettendo al sistema di apparire funzionante anche durante le verifiche amministrative. L’assenza di eventi sospetti nei registri non rappresenta quindi una prova sufficiente per escludere la presenza del malware.
Il laboratorio analizza inoltre un archivio caricato su VirusTotal il 30 settembre 2026 dal Brasile, contenente un eseguibile identificato come CWPdoor e una libreria malevola riconosciuta come Ebury. Il campione CWPdoor non viene rilevato dagli antivirus esaminati, mentre la componente Ebury viene identificata da numerosi prodotti di sicurezza. Gli analisti precisano che non è dimostrato un collegamento operativo tra le due famiglie malware: potrebbero essere state installate sullo stesso sistema anche da aggressori differenti. La presenza di Ebury assume comunque interesse perché questa backdoor è già emersa in operazioni contro infrastrutture Linux e sistemi SSH, come documentato nell’analisi dei nodi Tor compromessi e utilizzati per intercettare connessioni SSH.
Come individuare CWPdoor nei server Linux compromessi
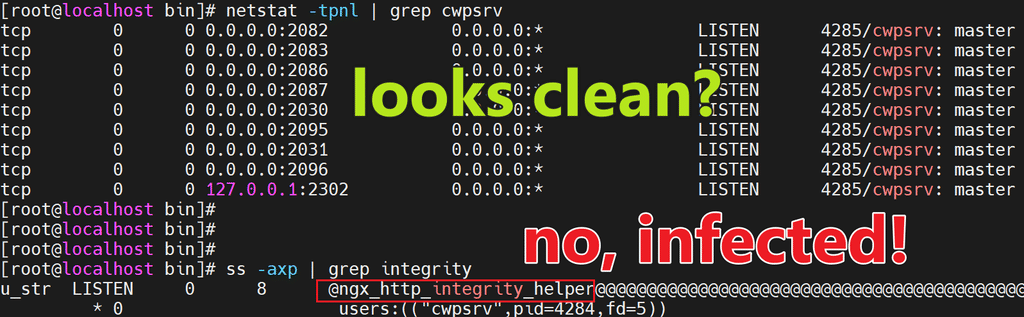
QiAnXin XLab identifica alcuni indicatori tecnici che permettono di verificare la possibile presenza della backdoor. Il primo è il socket Unix ngx_http_integrity_helper, utilizzato dal malware per comunicare tra il processo principale del server e quello incaricato dell’esecuzione dei comandi. Un controllo locale può individuare riferimenti sospetti attraverso la ricerca dei socket che contengono la stringa integrity.
Un secondo indicatore riguarda la presenza di processi ausiliari non previsti associati a cwpsrv, mentre il terzo consiste nella ricerca delle stringhe X-Ngx-Integrity all’interno del binario installato nel percorso /usr/local/cwpsrv/bin/cwpsrv. Queste verifiche devono essere integrate con controlli dell’integrità dei file, analisi dei processi e confronto con versioni attendibili del software. Un risultato negativo in una singola verifica non esclude automaticamente una compromissione, soprattutto quando un aggressore ha già ottenuto privilegi amministrativi e può manipolare parte delle informazioni disponibili sul sistema.
Le 340.000 istanze esposte non sono altrettanti server infetti
I dati della piattaforma Hunter indicano oltre 340.000 istanze Control Web Panel raggiungibili da Internet, un numero che evidenzia la diffusione dei sistemi potenzialmente esposti. Il dato non dimostra però che tutte queste installazioni siano vulnerabili allo stesso metodo di compromissione, né che siano già state infettate da CWPdoor. Il laboratorio conferma l’esistenza di campioni malevoli e di evidenze provenienti da sistemi reali, ma non ha ancora identificato la vulnerabilità o il procedimento utilizzato dagli aggressori per ottenere l’accesso iniziale ai server.
Questa distinzione è fondamentale perché lo script di installazione richiede privilegi root per sostituire il binario cwpsrv. La backdoor rappresenta quindi un meccanismo di persistenza e controllo successivo alla compromissione iniziale, non una dimostrazione che la semplice esposizione del pannello consenta automaticamente l’esecuzione remota di codice. Il rischio rimane significativo: Control Web Panel amministra spesso molteplici siti, account e servizi, per cui un accesso privilegiato al server può coinvolgere dati, credenziali, posta elettronica e applicazioni appartenenti a più utenti.
CWPdoor richiede il ripristino dell’integrità del server e la rotazione delle credenziali
In presenza di un’infezione confermata, la priorità non consiste soltanto nell’eliminare il binario malevolo. QiAnXin raccomanda di ripristinare una versione legittima e verificata di cwpsrv, aggiornare Control Web Panel e controllare che il socket associato alla backdoor non sia più presente. Gli amministratori devono inoltre sostituire tutte le credenziali del pannello di controllo, perché la capacità di eseguire comandi arbitrari rende possibile l’accesso a informazioni sensibili e componenti del sistema.
La risposta deve comprendere anche l’analisi delle altre forme di persistenza, dei processi sospetti e delle connessioni verso infrastrutture esterne. Un server nel quale gli aggressori hanno ottenuto privilegi root deve essere trattato come completamente compromesso, anche quando la backdoor individuata viene rimossa. L’incidente dimostra come la sostituzione di un componente legittimo possa aggirare controlli basati esclusivamente sulla rilevazione di file estranei, sui log applicativi o sul corretto funzionamento apparente dei servizi.
Continua con: PamDOORa vende persistenza PAM Linux con furto credenziali e tecniche antiforensi
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.